CEH Module 2: Kỹ thuật Footprinting và Reconnaissance trong An toàn Thông tin
Hướng dẫn chuyên sâu về Footprinting và Reconnaissance theo chuẩn CEH Module 2: phương pháp luận trinh sát hệ thống, kỹ thuật Google Dorks, phân tích bản ghi DNS, khai thác lỗi Zone Transfer AXFR và 3 trụ cột phòng thủ thu hẹp bề mặt tấn công số.
Trong binh pháp cổ điển, Tôn Tử từng khẳng định: "Tri bỉ tri kỷ, bách chiến bất đãi" (Biết người biết ta, trăm trận không nguy). Trong không gian an ninh mạng hiện đại, nguyên lý này được hiện thực hóa trọn vẹn qua giai đoạn đầu tiên của mọi chiến dịch: Footprinting and Reconnaissance (Thu thập dấu vết và Trinh sát thông tin). Một chuyên gia kiểm thử xâm nhập (Penetration Tester) hoặc kẻ tấn công chuyên nghiệp hiếm khi mở đầu bằng việc bắn phá các gói tin khai thác lỗ hổng (exploit) vào mục tiêu. Thay vào đó, hơn 70% đến 80% tổng thời lượng của một cuộc kiểm thử được dành cho việc âm thầm thu thập, đối soát và lập bản đồ bề mặt tấn công của đối tượng.
Mục tiêu của giai đoạn trinh sát không chỉ là tìm kiếm một vài địa chỉ IP đơn lẻ, mà là xây dựng một hồ sơ an ninh toàn diện (Security Posture Blueprint): từ dải mạng nội bộ, máy chủ DNS, cấu hình máy chủ web, cổng dịch vụ mở, cho đến sơ đồ tổ chức nhân sự, chuỗi cung ứng và các dữ liệu rò rỉ trên Internet. Bài viết này sẽ phân tích chuyên sâu toàn bộ khối kiến thức cốt lõi trong CEH Module 2 theo chuẩn quốc tế của EC-Council: từ các kỹ thuật trinh sát bị động (Passive Reconnaissance), khai thác công cụ tìm kiếm (Google Hacking / OSINT), trinh sát hạ tầng DNS và cơ chế Zone Transfer, cho đến phân tích gói tin Traceroute và chiến lược phòng thủ 3 trụ cột giúp tổ chức thu hẹp bề mặt tấn công.
Mục lục nội dung bài viết
- 1. Khái niệm và bản chất của Footprinting & Reconnaissance
- 2. Phân biệt Trinh sát bị động (Passive) và Trinh sát chủ động (Active)
- 3. Khai thác công cụ tìm kiếm và kỹ thuật Google Dorks nâng cao
- 4. Trinh sát qua dịch vụ web, mạng xã hội và dấu vết tuyển dụng
- 5. Phân tích hạ tầng DNS và kỹ thuật khai thác Zone Transfer (AXFR)
- 6. Trinh sát WHOIS, dải địa chỉ IP và cơ chế phân tích Traceroute
- 7. Bộ công cụ tự động hóa OSINT hàng đầu trong môi trường Kali Linux
- 8. Chiến lược phòng thủ và giảm thiểu bề mặt tấn công trinh sát
- 9. Quy trình kiểm định Footprinting 7 bước và lộ trình thực hành
1. Khái niệm và bản chất của Footprinting & Reconnaissance
Trong tài liệu giáo trình CEH của EC-Council, Footprinting được định nghĩa là tiến trình thu thập mọi thông tin khả dĩ liên quan đến mục tiêu được chỉ định (Target of Evaluation - TOE). Quá trình này được thực thi có phương pháp nhằm đạt được 4 mục tiêu kỹ thuật then chốt:
- Đánh giá thực trạng an ninh (Know Security Posture): Phác thảo bức tranh tổng thể về cách tổ chức bảo vệ tài sản số, mức độ hiện diện trên không gian mạng và các lớp kiểm soát bên ngoài.
- Thu hẹp phạm vi tấn công (Reduce Focus Area): Từ một tên miền doanh nghiệp rộng lớn hoặc thương hiệu công ty, người thực hiện sẽ cô lập các dải địa chỉ IP cụ thể, các tên miền phụ (subdomain) nhạy cảm và các máy chủ có nguy cơ cao nhất.
- Nhận diện lỗ hổng tiềm tàng (Identify Vulnerabilities): Bằng cách phát hiện các công nghệ đang được sử dụng, phiên bản phần mềm máy chủ chưa cập nhật, cổng quản trị mở công khai, kẻ tấn công xác định chính xác các điểm yếu có thể khai thác.
- Vẽ bản đồ mạng mục tiêu (Draw Network Map): Tái tạo cấu trúc liên kết mạng (Network Topology), vị trí của tường lửa (Firewall), hệ thống phát hiện xâm nhập (IDS/IPS), khu vực phân vùng mạng trung gian (DMZ) và máy chủ nội bộ.
Một sai lầm phổ biến của những người mới tiếp cận bảo mật là vội vã sử dụng các công cụ rà quét cổng tốc độ cao ngay khi vừa nhận được tên miền mục tiêu. Hành động này không chỉ kích hoạt hệ thống cảnh báo (SIEM/SOC) của doanh nghiệp mục tiêu, khiến địa chỉ IP của chuyên viên kiểm thử bị khóa lập tức, mà còn bỏ sót hàng loạt thông tin nhạy cảm vốn đã bị rò rỉ công khai trên Internet mà không cần gửi bất kỳ gói tin nào vào hạ tầng của họ.
2. Phân biệt Trinh sát bị động (Passive) và Trinh sát chủ động (Active)
Tùy thuộc vào phương thức tương tác với mục tiêu, Footprinting được chia thành hai trường phái rõ rệt với ranh giới pháp lý và mức độ gây chú ý hoàn toàn khác nhau:
| Tiêu chí so sánh | Passive Footprinting (Trinh sát bị động) | Active Footprinting (Trinh sát chủ động) |
|---|---|---|
| Bản chất tương tác | Không gửi trực tiếp bất kỳ gói tin nào đến máy chủ hoặc thiết bị của mục tiêu. Mọi dữ liệu đều được thu thập qua bên thứ ba. | Gửi gói tin thăm dò, bắt tay kết nối hoặc gửi yêu cầu trực tiếp đến hạ tầng mạng, máy chủ và ứng dụng của mục tiêu. |
| Khả năng bị phát hiện | Gần như bằng 0. Hệ thống phòng thủ của nạn nhân không ghi nhận bất kỳ nhật ký truy cập (log) hay cảnh báo bất thường nào. | Dễ bị phát hiện nếu tường lửa, IDS/IPS hoặc WAF được cấu hình theo dõi các hành vi quét cổng và thăm dò đường dẫn. |
| Nguồn dữ liệu | Bộ nhớ đệm máy tìm kiếm (Google Cache, Wayback Machine), cơ sở dữ liệu WHOIS, mạng xã hội, tin tuyển dụng, dịch vụ DNS công cộng. | Dò quét cổng (Port Scanning), gửi truy vấn Zone Transfer (AXFR) đến máy chủ DNS, gửi gói tin ICMP/UDP/TCP Traceroute, gửi HTTP request thăm dò banner. |
| Giai đoạn áp dụng | Áp dụng ngay từ bước khởi đầu nhằm thu thập thông tin quy mô lớn mà không làm kinh động đối tượng. | Thực hiện sau khi đã có phạm vi cụ thể từ bước bị động, chuẩn bị dữ liệu đầu vào cho bước Scanning and Enumeration. |
Sơ đồ kiến trúc topo mạng dưới đây trực quan hóa ranh giới kỹ thuật giữa hai phương thức trên, thể hiện vị trí của máy trạm kiểm thử và các phân vùng mạng doanh nghiệp:
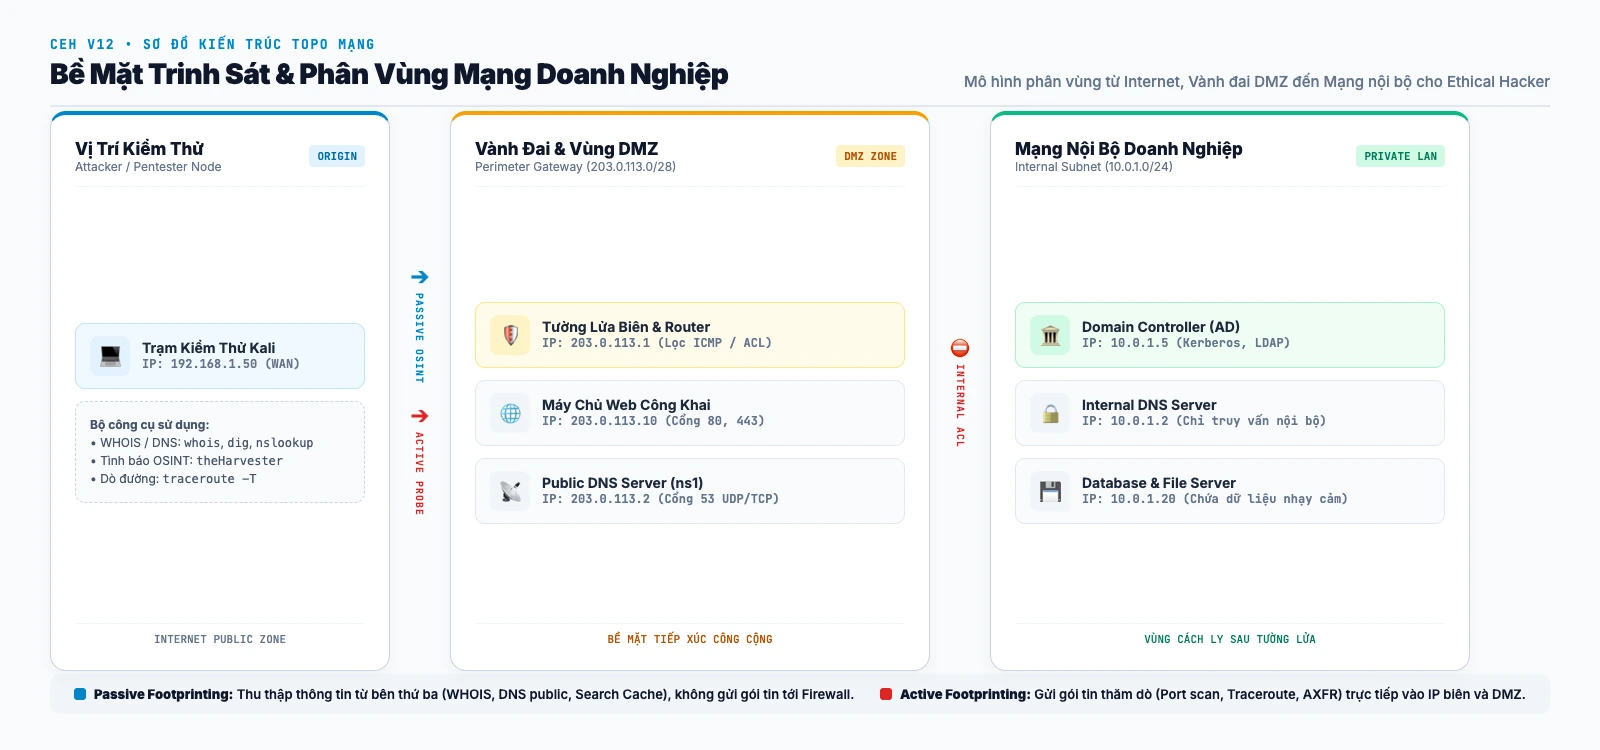
Như sơ đồ thể hiện rõ ràng, luồng Passive OSINT chỉ tương tác với các nguồn dữ liệu mở của bên thứ ba mà không gửi bất kỳ gói tin nào qua tường lửa biên. Ngược lại, luồng Active Probing sẽ trực tiếp gửi gói tin thăm dò tới địa chỉ IP biên, cổng dịch vụ DMZ và chịu sự kiểm soát nghiêm ngặt của danh sách kiểm soát truy cập (ACL) tường lửa.
3. Khai thác công cụ tìm kiếm và kỹ thuật Google Dorks nâng cao
Các cỗ máy tìm kiếm như Google, Bing hay DuckDuckGo liên tục thu thập dữ liệu (crawl) và lập chỉ mục (index) hàng tỷ trang web mỗi ngày. Trong quá trình đó, nếu quản trị viên vô tình để lộ các thư mục nhạy cảm hoặc không thiết lập tệp điều hướng chỉ mục, robot tìm kiếm sẽ lưu lại bản sao của những thông tin đó trong cơ sở dữ liệu của chúng.
Kỹ thuật Google Hacking (hay còn gọi là sử dụng Google Dorks) là phương pháp kết hợp các toán tử tìm kiếm nâng cao nhằm lọc ra các thông tin mật, lỗ hổng cấu hình và tệp dữ liệu riêng tư vốn không dành cho công chúng. Dự án Google Hacking Database (GHDB) do Exploit-DB duy trì là kho lưu trữ hàng chục nghìn cú pháp Dork được phân loại chi tiết theo từng nhóm nguy cơ.
Các toán tử tìm kiếm nền tảng
site:Giới hạn phạm vi tìm kiếm trong một tên miền hoặc phần mở rộng tên miền cụ thể (ví dụ:site:target.comhoặcsite:gov.vn).inurl:Tìm kiếm các trang web có chứa chuỗi ký tự chỉ định nằm trên thanh địa chỉ URL (ví dụ:inurl:admin,inurl:login.php).intitle:Tìm kiếm các trang web có thẻ tiêu đề HTML chứa từ khóa (ví dụ:intitle:"index of /").filetype:hoặcext:Lọc chính xác định dạng tệp tin được lập chỉ mục (ví dụ:filetype:pdf,filetype:sql,filetype:env).intext:Tìm kiếm chuỗi văn bản cụ thể xuất hiện trong phần thân nội dung của trang web.cache:Xem phiên bản trang web được Google chụp lại và lưu trữ trong bộ nhớ đệm, rất hữu ích khi trang gốc đã bị gỡ hoặc máy chủ đích tạm thời ngừng hoạt động.
Bảng tổng hợp các cú pháp Google Dorks thực tế
| Mục tiêu trinh sát | Cú pháp Google Dorks | Mục đích an ninh và rủi ro |
|---|---|---|
| Liệt kê thư mục mở (Directory Listing) | site:target.com intitle:"index of /" "parent directory" |
Phát hiện máy chủ web bị tắt tính năng chặn duyệt thư mục, để lộ danh sách tệp tin mã nguồn, hình ảnh hoặc tài liệu nội bộ. |
| Tệp tin cấu hình và biến môi trường | site:target.com filetype:env OR filetype:yaml "DB_PASSWORD" |
Truy lùng các tệp môi trường cấu hình ứng dụng (như .env trong Laravel, Node.js) chứa thông tin kết nối cơ sở dữ liệu và khóa API. |
| Bản sao lưu cơ sở dữ liệu | site:target.com ext:sql OR ext:dump OR ext:bak "INSERT INTO" |
Tìm kiếm các tệp sao lưu dữ liệu vô tình được lưu trong thư mục web công khai, cho phép trích xuất bảng người dùng và mật khẩu băm. |
| Cổng đăng nhập quản trị | site:target.com inurl:(admin | login | cpanel | portal) |
Xác định danh sách các giao diện quản lý máy chủ hoặc ứng dụng web nội bộ để chuẩn bị cho bước kiểm tra xác thực. |
| Nhật ký lỗi hệ thống | site:target.com filetype:log "error" OR "warning" OR "stack trace" |
Phát hiện tệp nhật ký vận hành, để lộ cấu trúc thư mục máy chủ, phiên bản thư viện và địa chỉ IP kết nối của các dịch vụ backend. |
| Tài liệu kỹ thuật nội bộ | site:target.com (filetype:pdf OR filetype:docx) "confidential" OR "internal use only" |
Tìm kiếm tài liệu có gắn nhãn bảo mật nội bộ bị người dùng tải lên các trang tin tức hoặc diễn đàn mà không áp dụng phân quyền. |
4. Trinh sát qua dịch vụ web, mạng xã hội và dấu vết tuyển dụng
Bên cạnh công cụ tìm kiếm truyền thống, các nền tảng trực tuyến lưu trữ một khối lượng khổng lồ dấu vết kỹ thuật mà chính doanh nghiệp chủ động công khai mà không nhận ra tác động phụ của chúng đối với an ninh mạng.
Phân tích mã nguồn và Header của Website
Khi truy cập vào trang chủ của mục tiêu, việc kiểm tra mã nguồn HTML và tiêu đề phản hồi (HTTP Response Headers) mang lại nhiều thông tin giá trị:
- Developer Comments: Nhiều lập trình viên thường để lại các đoạn chú thích (comments) trong mã nguồn HTML/JavaScript chứa đường dẫn đến cổng quản trị bí mật, địa chỉ IP thử nghiệm, thậm chí là tài khoản kiểm thử chưa kịp xóa.
- HTTP Response Headers: Các trường tiêu đề như
Server(ví dụ:Server: Apache/2.4.41 (Ubuntu)),X-Powered-By(ví dụ:X-Powered-By: PHP/7.4.3) trực tiếp thông báo cho kẻ tấn công biết loại phần mềm và phiên bản chính xác đang vận hành, từ đó dễ dàng tra cứu mã khai thác tương ứng trên Exploit-DB hoặc CVE Details. - Tệp robots.txt: Tệp tin này vốn được thiết kế để yêu cầu các công cụ tìm kiếm không lập chỉ mục các thư mục nhất định. Vô hình trung, quản trị viên thường liệt kê chính xác các đường dẫn nhạy cảm nhất vào danh sách
Disallow:(ví dụ:Disallow: /admin_secret/,Disallow: /backup/), tạo thành một bản chỉ dẫn đường đi hoàn hảo cho người làm kiểm thử.
Khai thác kho lưu trữ lịch sử Internet (Wayback Machine)
Dịch vụ Internet Archive (archive.org) liên tục sao lưu giao diện của các trang web trên toàn cầu qua các mốc thời gian. Kỹ thuật viên bảo mật có thể dùng công cụ này để quay ngược về các phiên bản trang web cách đây 3 năm hoặc 5 năm nhằm phát hiện:
- Thông tin nhân sự cũ, tên ban lãnh đạo hoặc quản trị viên hệ thống đã từng làm việc tại doanh nghiệp.
- Các đường dẫn tệp tin hoặc trang nội bộ từng tồn tại trước đây nhưng bị xóa khỏi menu điều hướng hiện tại trong khi tập tin thực tế trên máy chủ chưa bị tiêu hủy.
- Những chính sách an ninh mạng hoặc thông cáo báo chí cũ từng mô tả chi tiết dự án chuyển đổi hạ tầng đám mây hoặc sáp nhập doanh nghiệp.
Dấu vết từ tin tuyển dụng (Job Postings Intelligence)
Một trong những nguồn dữ liệu mở có độ chính xác cao nhất về hạ tầng công nghệ chính là các mẩu tin tuyển dụng kỹ sư công nghệ thông tin. Các phòng ban nhân sự khi đăng bài tuyển vị trí Chuyên viên Quản trị Hệ thống hoặc Kỹ sư DevOps thường mô tả chi tiết các yêu cầu kỹ thuật:
"Yêu cầu: Có kinh nghiệm vận hành tường lửa Check Point 15600, quản trị hệ điều hành Red Hat Enterprise Linux 8, quản lý cơ sở dữ liệu Oracle 19c RAC, thành thạo giải pháp ảo hóa VMware vSphere 7.0..."
Đối với một chuyên viên tấn công, đoạn mô tả trên chính là bản vẽ kiến trúc chi tiết nhất về hạ tầng trung tâm dữ liệu của mục tiêu. Không cần thực hiện bất kỳ lệnh quét mạng nào, kẻ tấn công đã nắm rõ chủng loại thiết bị tường lửa, phiên bản hệ điều hành và cơ sở dữ liệu đang vận hành, từ đó chuẩn bị sẵn các bộ khai thác chuyên biệt.
5. Phân tích hạ tầng DNS và kỹ thuật khai thác Zone Transfer (AXFR)
Hệ thống phân giải tên miền (Domain Name System - DNS) là xương sống định tuyến của Internet, chuyển đổi các tên miền dễ nhớ thành địa chỉ IP số học. Trong hoạt động Footprinting, DNS là một kho tài nguyên vô giá giúp phác thảo toàn bộ cơ cấu máy chủ của một tổ chức.
Các loại bản ghi DNS cốt lõi trong Reconnaissance
- Bản ghi A / AAAA: Ánh xạ trực tiếp tên máy chủ hoặc tên miền phụ về địa chỉ IPv4 hoặc IPv6. Cho phép xác định địa chỉ IP công khai của từng máy chủ mục tiêu.
- Bản ghi MX (Mail Exchange): Xác định máy chủ xử lý thư điện tử của tổ chức. Bản ghi này cho biết doanh nghiệp đang tự vận hành máy chủ mail riêng (On-premise Exchange) hay sử dụng dịch vụ đám mây (Google Workspace, Microsoft 365), đồng thời tiết lộ dịch vụ lọc thư rác (như Proofpoint, Mimecast).
- Bản ghi NS (Name Server): Xác định các máy chủ DNS có thẩm quyền cao nhất quản lý vùng tên miền. Đây là đích nhắm của các truy vấn chuyên sâu tiếp theo.
- Bản ghi SOA (Start of Authority): Chứa thông tin về máy chủ quản trị chính (Primary Master), số hiệu phiên bản vùng (Serial Number) và địa chỉ email của người quản trị kỹ thuật phụ trách zone đó.
- Bản ghi SRV (Service): Chỉ định vị trí máy chủ và số cổng dịch vụ cho các giao thức chuyên dụng như SIP, LDAP hoặc dịch vụ xác thực Kerberos trong môi trường Active Directory.
- Bản ghi PTR (Pointer): Sử dụng cho phân giải ngược (Reverse Lookup), ánh xạ từ địa chỉ IP về lại tên miền. Rất hữu ích khi quét một dải IP công khai để tìm ra các máy chủ chưa được đặt tên miền chính thức.
- Bản ghi TXT: Thường chứa các chuỗi cấu hình xác thực như SPF (Sender Policy Framework), DKIM và mã xác minh quyền sở hữu tên miền, qua đó tiết lộ thêm các dịch vụ bên thứ ba đang được tích hợp vào hệ thống.
Kỹ thuật khai thác lỗi chuyển giao vùng (DNS Zone Transfer - AXFR)
Về mặt kỹ thuật, Zone Transfer là tính năng cho phép máy chủ DNS phụ (Secondary / Slave Server) sao chép toàn bộ cơ sở dữ liệu vùng tên miền từ máy chủ DNS chính (Primary / Master Server) nhằm đảm bảo tính dự phòng và chia tải.
Tuy nhiên, nếu quản trị viên cấu hình sai sót, cho phép thực hiện truy vấn chuyển giao vùng kiểu AXFR đối với bất kỳ máy khách nào mà không giới hạn địa chỉ IP, kẻ tấn công có thể tải về toàn bộ cơ sở dữ liệu DNS chỉ bằng một dòng lệnh duy nhất:
# Thực hiện truy vấn chuyển giao vùng DNS bằng công cụ dig trên Linux
dig axfr @ns1.target.com target.com

# Hoặc sử dụng công cụ tương tác nslookup trên Windows
nslookup
set type=any
server ns1.target.com
ls -d target.com
Sơ đồ trình tự bắt tay giao thức dưới đây mô tả chi tiết luồng gói tin TCP cổng 53 khi khai thác lỗ hổng AXFR và cơ chế bảo vệ của giải pháp Split-Horizon DNS:
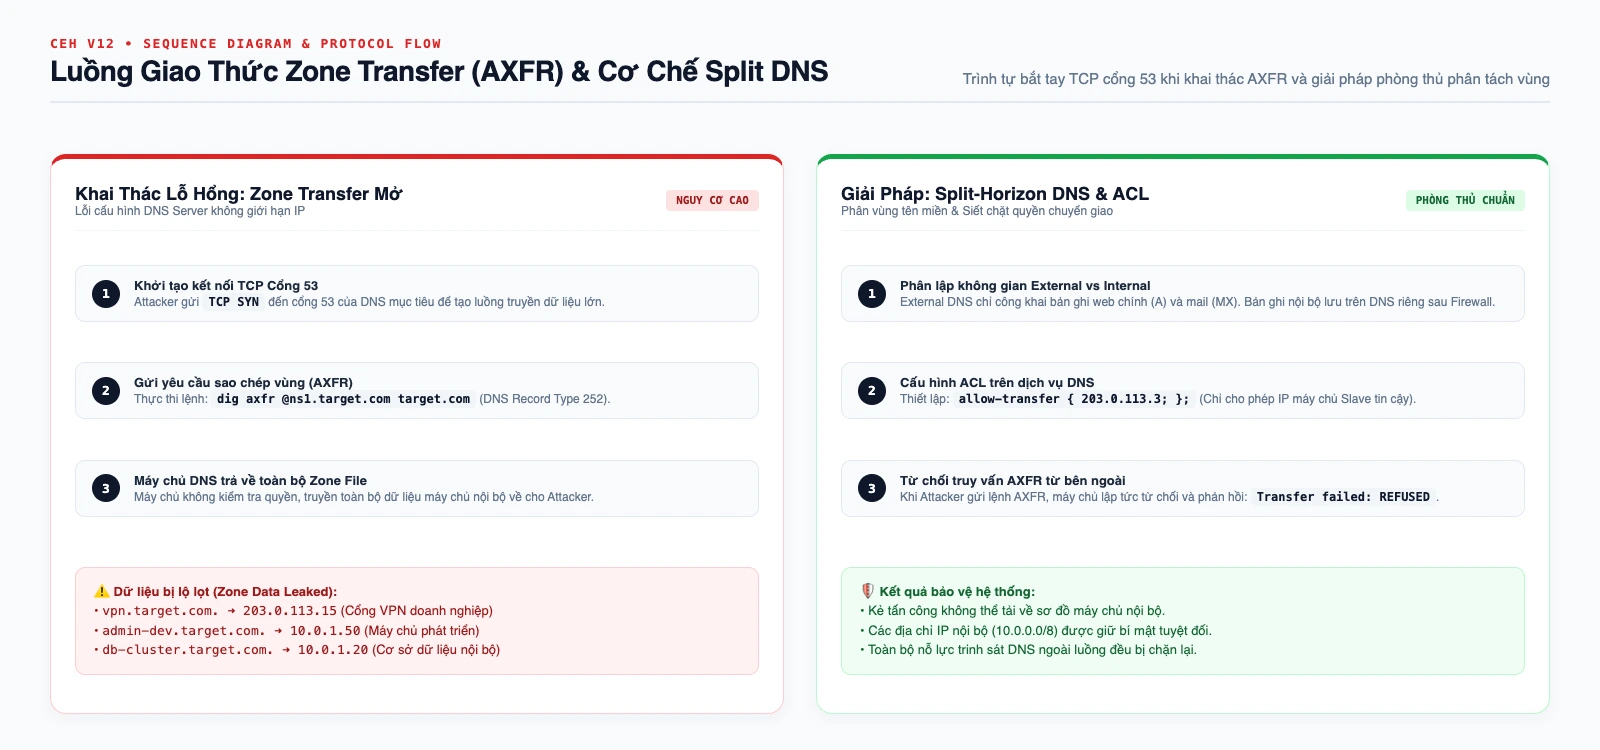
Khi lệnh trên thực thi thành công, hệ quả đối với tổ chức là cực kỳ nghiêm trọng: kẻ tấn công sẽ nhận được danh sách đầy đủ của tất cả các tên miền con (subdomains), bao gồm cả những hệ thống thử nghiệm bí mật (dev.target.com, staging.target.com), cổng quản trị mạng nội bộ (vpn.target.com, cisco-gw.target.com), cùng toàn bộ sơ đồ phân bổ địa chỉ IP liên quan mà không cần tốn công dò quét.
6. Trinh sát WHOIS, dải địa chỉ IP và cơ chế phân tích Traceroute
Sau khi đã có tên miền và các máy chủ DNS, bước tiếp theo trong quy trình là xác định phạm vi sở hữu mạng và tuyến đường truyền gói tin thực tế dẫn tới mục tiêu.
Truy vấn cơ sở dữ liệu WHOIS
Giao thức WHOIS được quản lý bởi tổ chức ICANN và các Trung tâm Đăng ký Internet Khu vực (Regional Internet Registries - RIR) bao gồm ARIN (Bắc Mỹ), RIPE (Châu Âu, Trung Đông), APNIC (Châu Á - Thái Bình Dương), LACNIC (Mỹ Latinh) và AFRINIC (Châu Phi). Một truy vấn WHOIS chuẩn cung cấp các dữ liệu quan trọng:
- Tên đơn vị đăng ký (Registrant Organization) và thông tin liên hệ của người chịu trách nhiệm kỹ thuật (Technical Contact).
- Thời điểm tên miền được tạo lập và ngày hết hạn. Tên miền sắp hết hạn đôi khi là mục tiêu của các cuộc tấn công chiếm quyền quản lý tên miền (Domain Hijacking).
- Dải địa chỉ IP được cấp phát trực tiếp (NetRange / CIDR) thuộc quyền sở hữu của tổ chức.
# Truy vấn thông tin WHOIS trực tiếp từ dòng lệnh
whois target.com

# Truy vấn thông tin dải mạng IP từ cơ sở dữ liệu APNIC
whois 203.113.130.1
Cơ chế hoạt động của Traceroute và phân tích vị trí thiết bị mạng
Traceroute là công cụ chẩn đoán mạng kinh điển được sử dụng để khám phá tuyến đường (hop-by-hop) mà gói tin đi qua từ máy tính kiểm thử đến máy chủ đích. Kỹ thuật này hoạt động dựa trên trường Time To Live (TTL) trong tiêu đề gói tin IP:
- Máy gửi phát đi gói tin đầu tiên với giá trị
TTL = 1. Khi gói tin chạm tới thiết bị định tuyến (Router) đầu tiên trên đường đi, router sẽ giảm giá trị TTL đi 1 đơn vị. Lúc nàyTTL = 0, router buộc phải hủy gói tin và gửi lại cho bên phát một thông điệp thông báo lỗi giao thứcICMP Type 11 (Time Exceeded). Nhờ thông điệp này, máy gửi ghi nhận được địa chỉ IP của router thứ nhất và đo lường thời gian khứ hồi (RTT). - Máy gửi tiếp tục tăng giá trị
TTL = 2cho gói tin kế tiếp. Gói tin này sẽ vượt qua router thứ nhất (TTL giảm còn 1) và bị hủy tại router thứ hai (TTL giảm về 0), khiến router thứ hai gửi lại thông điệpICMP Time Exceeded. - Tiến trình này được lặp đi lặp lại với giá trị TTL tăng dần (
TTL = 3, 4, 5...) cho đến khi gói tin chạm tới máy chủ đích cuối cùng.
Sơ đồ phân tích gói tin dưới đây minh họa chi tiết quá trình giảm trường TTL qua từng chặng và kỹ thuật sử dụng gói tin TCP SYN để vượt qua tường lửa lọc ICMP:
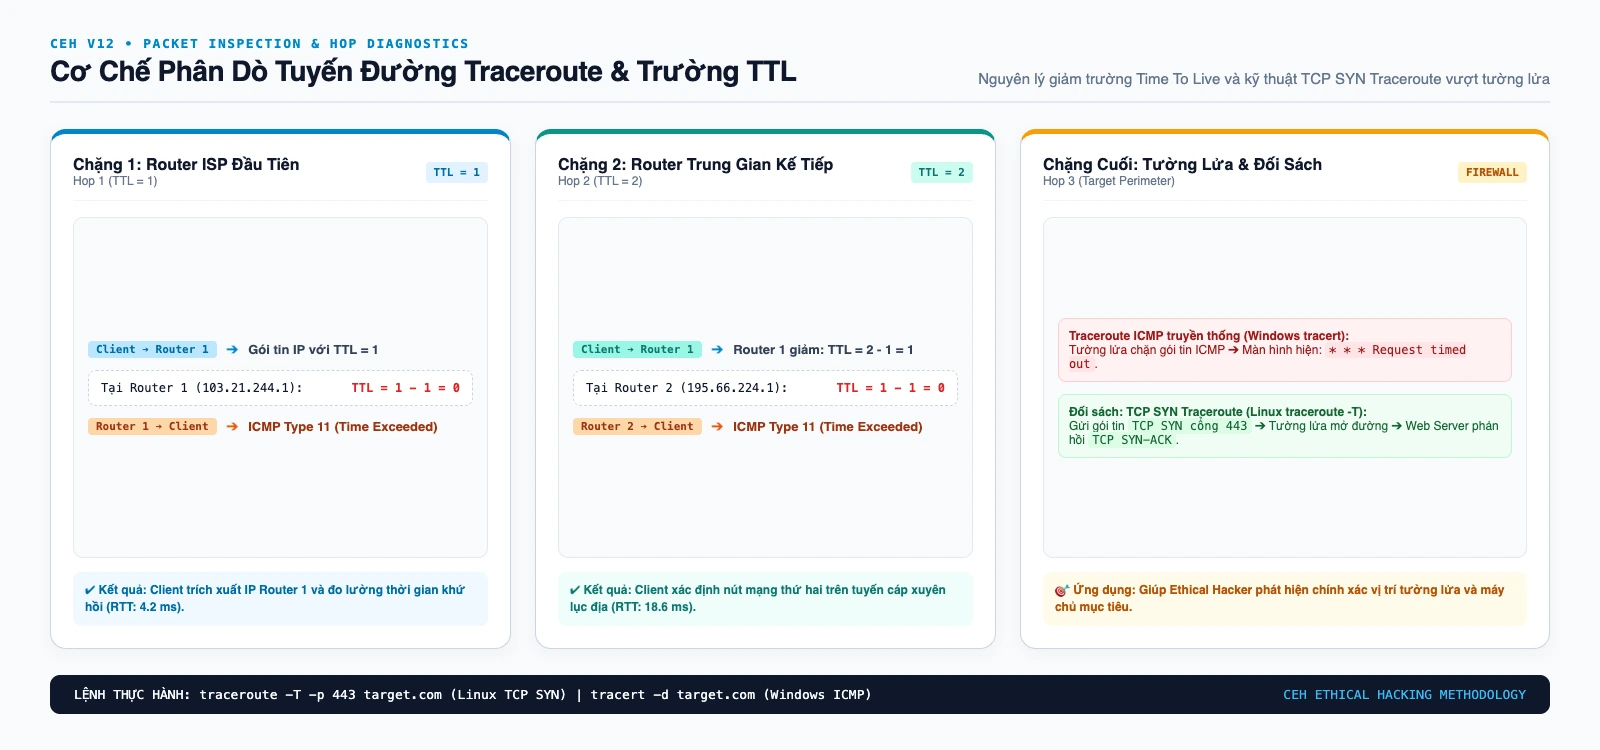
Cần lưu ý sự khác biệt căn bản về cách thức triển khai công cụ giữa các hệ điều hành:
- Lệnh
tracerttrên hệ điều hành Windows mặc định sử dụng các gói tin ICMP Echo Request. Do nhiều tường lửa hiện đại được cấu hình chặn hoàn toàn ICMP, lệnh tracert trên Windows thường xuất hiện dấu sao (* * * Request timed out) ở các nút mạng cuối. - Lệnh
traceroutetrên hệ điều hành Linux mặc định sử dụng các gói tin UDP với dải cổng đích ngẫu nhiên từ 33434 trở lên. Ngoài ra, chuyên viên an ninh mạng có thể dùng tham số-Iđể chuyển sang chế độ ICMP, hoặc đặc biệt là tham số-T -p 443để gửi gói tin TCP SYN đến cổng HTTPS 443. Phương pháp TCP Traceroute này có tỷ lệ vượt qua tường lửa rất cao vì tường lửa bắt buộc phải cho phép lưu lượng web hợp lệ đi qua.
# Thực hiện TCP Traceroute trên Linux nhằm vượt qua tường lửa lọc ICMP
traceroute -T -p 443 target.com
Bằng cách quan sát độ trễ tăng đột biến giữa hai trạm liên tiếp hoặc khi các nút mạng ngừng phản hồi, chuyên viên kiểm thử có thể suy đoán chính xác vị trí đặt thiết bị tường lửa biên hoặc hệ thống cân bằng tải (Load Balancer) của mục tiêu.
7. Bộ công cụ tự động hóa OSINT hàng đầu trong môi trường Kali Linux
Dù việc thực hiện thủ công từng lệnh giúp người làm bảo mật hiểu sâu bản chất kỹ thuật, nhưng trong các chiến dịch đánh giá quy mô lớn, việc tự động hóa quá trình thu thập thông tin nguồn mở (Open Source Intelligence - OSINT) là yêu cầu tất yếu để tiết kiệm thời gian.
| Công cụ | Môi trường | Chức năng cốt lõi | Đầu ra điển hình |
|---|---|---|---|
| Maltego | GUI (Cross-platform) | Trực quan hóa đồ thị liên kết dữ liệu quan hệ (Link Analysis), kết nối địa chỉ email, tên miền, IP, máy chủ DNS và mạng xã hội. | Sơ đồ liên kết thực thể (Entity Graph) thể hiện toàn bộ mối quan hệ logic của mục tiêu. |
| theHarvester | CLI (Python / Kali) | Quét tự động hàng chục nguồn dữ liệu công khai (Google, Bing, LinkedIn, Shodan, VirusTotal) để gom danh sách email và subdomain. | Danh sách tài khoản email nhân viên và các tên miền phụ đang hoạt động. |
| Recon-ng | CLI (Python Framework) | Khung làm việc trinh sát kiểu module hóa (tương tự Metasploit), tích hợp API của nhiều dịch vụ bảo mật độc lập. | Cơ sở dữ liệu tập trung lưu trữ các mục tiêu, liên hệ, máy chủ và vị trí địa lý. |
| FOCA | GUI (Windows) | Tải về và trích xuất siêu dữ liệu (Metadata) từ các tệp tài liệu văn phòng (PDF, DOCX, XLSX) trên máy chủ web của mục tiêu. | Phát hiện tên người dùng nội bộ, đường dẫn thư mục máy chủ, phiên bản phần mềm tạo file và tên máy in. |
| Sublist3r | CLI (Python) | Liệt kê tên miền phụ sử dụng kỹ thuật kết hợp dữ liệu từ nhiều công cụ tìm kiếm và cơ sở dữ liệu Netcraft, VirusTotal. | Danh sách hàng trăm subdomain tiềm năng mà không cần gửi gói tin thô bạo. |
# Ví dụ sử dụng theHarvester để trích xuất 500 kết quả về email và tên miền phụ từ Google và LinkedIn
theHarvester -d target.com -l 500 -b google,linkedin
8. Chiến lược phòng thủ và giảm thiểu bề mặt tấn công trinh sát
Trong tư duy bảo mật phòng thủ (Blue Team), việc ngăn chặn hoàn toàn giai đoạn Footprinting là điều bất khả thi, bởi doanh nghiệp vẫn bắt buộc phải công khai một số thông tin nhất định để khách hàng và đối tác có thể tìm thấy họ trên Internet. Tuy nhiên, tổ chức có thể áp dụng Chiến lược phòng thủ theo chiều sâu (Defense-in-Depth) qua 3 trụ cột chủ chốt nhằm tối thiểu hóa lượng thông tin bị rò rỉ và vô hiệu hóa các kỹ thuật trinh sát tích cực.
Trụ cột 1: Gia cố vành đai và mạng ngoại vi (Perimeter Hardening)
- Lọc lưu lượng ICMP: Cấu hình thiết bị định tuyến biên và tường lửa bên ngoài chặn hoàn toàn các gói tin
ICMP Echo Request (Type 8)gửi từ Internet công cộng. Điều này ngăn chặn kẻ tấn công thực hiện kỹ thuật quét rà hàng loạt (Ping Sweep) để phát hiện các máy chủ đang hoạt động. - Đóng cổng dịch vụ không thiết yếu: Áp dụng nguyên tắc tối thiểu đặc quyền trên mạng, chỉ mở các cổng công khai bắt buộc (như cổng 80, 443 cho web) và chặn toàn bộ các cổng quản trị (SSH, RDP, Telnet, SMB) ở lớp ngoài cùng.
- Triển khai hệ thống IDS / IPS: Cấu hình các bộ luật phát hiện dấu hiệu đặc trưng của hành vi quét mạng bất thường như việc liên tục gửi gói tin thăm dò cổng tuần tự, gói tin FIN Scan, hoặc chuỗi gói tin Traceroute dồn dập.
Trụ cột 2: Vệ sinh dịch vụ và kiến trúc DNS (DNS & Service Hygiene)
- Triển khai Split-Horizon DNS: Tách biệt hoàn toàn máy chủ DNS phục vụ truy vấn bên ngoài (External DNS) và máy chủ DNS nội bộ (Internal DNS). Máy chủ bên ngoài chỉ chứa các bản ghi công khai tối thiểu (Website chính, cổng Mail). Toàn bộ các bản ghi của mạng nội bộ, tên miền Active Directory và phân vùng phát triển đều được lưu trữ trên DNS nội bộ và cách ly với Internet.
- Vô hiệu hóa tính năng Zone Transfer công khai: Siết chặt cấu hình máy chủ DNS (như tệp cấu hình
named.conftrong BIND), chỉ cho phép truy vấnAXFRđối với danh sách địa chỉ IP cụ thể của các máy chủ DNS phụ được chỉ định trước thông qua danh sách kiểm soát truy cập (ACL):# Ví dụ cấu hình an toàn trên máy chủ BIND DNS allow-transfer { 192.168.10.2; 192.168.10.3; }; - Ẩn dấu vết phiên bản phần mềm (Banner Grabbing Mitigation): Cấu hình tắt hoàn toàn việc hiển thị phiên bản máy chủ web trong tiêu đề phản hồi HTTP (ví dụ thiết lập
ServerTokens ProdvàServerSignature Offtrên Apache, hoặcserver_tokens off;trên Nginx). Loại bỏ các tệp tin mặc định nhưreadme.html,info.phpvà các giao diện mẫu sau khi cài đặt ứng dụng.
Trụ cột 3: Kiểm soát dữ liệu và định kỳ tự trinh sát (Information Hygiene & Audit)
- Kiểm soát nội dung đăng tuyển: Đào tạo bộ phận nhân sự và các trưởng bộ phận kỹ thuật không đăng tải chi tiết mã hiệu thiết bị, nhà cung cấp tường lửa hoặc phiên bản hệ điều hành nội bộ trong các bản tin tuyển dụng công khai.
- Cấu hình tệp điều hướng tìm kiếm chuẩn mực: Sử dụng tệp
robots.txtkết hợp thẻ chỉ dẫn<meta name="robots" content="noindex, nofollow">cho các khu vực quản trị. Không lưu trữ các bản sao lưu cơ sở dữ liệu hoặc tệp mã nguồn nén trong thư mục gốc của máy chủ web. - Thực hiện Pseudo Footprinting định kỳ: Đội ngũ bảo mật nội bộ cần định kỳ đóng vai trò kẻ tấn công để tự rà soát chính tổ chức mình bằng các công cụ như Shodan, Google Dorks, theHarvester và kiểm tra rò rỉ tài khoản trên Have I Been Pwned. Việc chủ động phát hiện các tài sản công nghệ bị lãng quên (Shadow IT) giúp tổ chức vá các lỗ hổng trước khi chúng bị đối tượng xấu phát hiện và khai thác.
9. Quy trình kiểm định Footprinting 7 bước và lộ trình thực hành
Để hệ thống hóa toàn bộ các kỹ thuật đã phân tích thành một quy trình có thể ứng dụng trong các dự án đánh giá an ninh thực tế, chuyên viên kiểm thử tuân thủ Quy trình kiểm định Footprinting 7 bước chuẩn mực:
- Xác định phạm vi ủy quyền (Scope Determination): Làm việc với khách hàng để xác lập văn bản thỏa thuận (Rules of Engagement), định rõ danh sách tên miền, dải IP được phép đánh giá và các hệ thống tuyệt đối cấm can thiệp.
- Thu thập thông tin nguồn mở (OSINT & Search Engines): Áp dụng Google Dorks, tra cứu tài liệu rò rỉ, siêu dữ liệu tệp tin và thông tin tổ chức trên mạng xã hội.
- Trinh sát hạ tầng web và công nghệ (Web Profiling): Phân tích mã nguồn, tiêu đề phản hồi, tệp robots.txt và kiểm tra lịch sử trang web qua Internet Archive.
- Trinh sát WHOIS và phân giải DNS: Truy vấn cơ sở dữ liệu chủ sở hữu tên miền, trích xuất danh sách các bản ghi DNS cốt lõi và kiểm tra khả năng rò rỉ Zone Transfer.
- Định vị dải mạng và phân tích lộ trình (Network Range & Route Tracing): Xác định dải địa chỉ IP của tổ chức trên các sổ đăng ký khu vực và sử dụng TCP Traceroute để lập sơ đồ các trạm mạng và phát hiện tường lửa.
- Đánh giá rủi ro phi kỹ thuật (Social Engineering Assessment): Phân tích cấu trúc email nhân viên, nhận diện các vị trí nhân sự trọng yếu có nguy cơ trở thành đích nhắm của các chiến dịch lừa đảo qua email (Phishing).
- Tổng hợp báo cáo bề mặt tấn công (Reconnaissance Deliverable): Hợp nhất toàn bộ dữ liệu thu thập được thành sơ đồ bề mặt tấn công hoàn chỉnh, phân loại mức độ rủi ro của từng tài sản số và bàn giao danh sách mục tiêu chi tiết làm đầu vào cho giai đoạn Quét mạng (Scanning and Enumeration).
Hiểu rõ phương pháp luận và kỹ thuật trong CEH Module 2 không chỉ trang bị năng lực tìm kiếm điểm yếu hệ thống cho các chuyên gia kiểm thử, mà còn cung cấp nền tảng tư duy vững chắc cho đội ngũ phòng thủ nhằm bịt kín các kẽ hở thông tin ngay từ trước khi cuộc tấn công thực sự diễn ra.