CEH Module 3: Kỹ thuật Scanning Networks và Thăm dò Hệ thống Mạng
Hướng dẫn chuyên sâu về Scanning Networks theo chuẩn CEH Module 3: phân tích cờ TCP, đối chiếu các kỹ thuật quét cổng Nmap, cơ chế IDLE scan qua Zombie, Banner Grabbing và giải pháp phòng thủ đa lớp.
Sau khi hoàn tất giai đoạn trinh sát bị động và thu thập thông tin nguồn mở trong Footprinting, chuyên viên an toàn thông tin bắt đầu bước chân vào giai đoạn kỹ thuật tương tác trực tiếp đầu tiên: Scanning Networks (Quét mạng và Thăm dò hệ thống). Nếu Footprinting cung cấp bản đồ tổng thể về tổ chức mục tiêu từ bên ngoài Internet, thì Scanning chính là tiến trình gửi các gói tin thăm dò TCP/IP vào từng địa chỉ IP cụ thể nhằm phát hiện máy trạm nào đang mở (Live Hosts), những cổng dịch vụ nào đang lắng nghe (Open Ports), phiên bản phần mềm máy chủ (Banner Grabbing), và thậm chí là dấu vết hệ điều hành chính xác đang vận hành (OS Fingerprinting).
Đây là một trong những bước quan trọng nhất của chu trình kiểm thử xâm nhập theo chuẩn EC-Council. Dữ liệu thu thập được từ bước quét mạng sẽ quyết định trực tiếp bề mặt tấn công khả dụng (Attack Surface) cho giai đoạn khai thác lỗ hổng tiếp theo. Bài viết này sẽ phân tích chi tiết toàn bộ khung kiến thức cốt lõi trong CEH Module 3: từ cơ chế bắt tay 3 bước TCP, giải phẫu 6 cờ hiệu giao thức, đối chiếu các kỹ thuật quét kinh điển của Nmap (TCP Connect, SYN Stealth, XMAS, NULL, IDLE Scan), cho đến kỹ thuật vượt tường lửa bằng HTTP Tunneling, Proxy Chaining và giải pháp phòng thủ toàn diện.
Mục lục nội dung bài viết
- 1. Bản chất và ba dạng thức Scanning cốt lõi trong an toàn thông tin
- 2. Kiểm tra máy chủ hoạt động: Cơ chế ICMP Scanning và Ping Sweep
- 3. Cơ chế bắt tay ba bước TCP và giải phẫu sáu cờ hiệu giao thức
- 4. Các kỹ thuật quét cổng Nmap: TCP Connect Scan đối chiếu SYN Stealth Scan
- 5. Kỹ thuật quét nghịch đảo theo RFC 793: XMAS, FIN và NULL Scan
- 6. Kỹ thuật quét mù ẩn danh: Phân tích cơ chế IDLE Scan (Zombie Scan)
- 7. Kỹ thuật Banner Grabbing và định danh hệ điều hành (OS Fingerprinting)
- 8. Cơ chế che giấu danh tính: Proxy Chaining, HTTP Tunneling và IP Spoofing
- 9. Chiến lược phòng thủ chống quét mạng và quy trình kiểm định CEH
1. Bản chất và ba dạng thức Scanning cốt lõi trong an toàn thông tin
Trong thuật ngữ bảo mật, Scanning là hành vi chủ động phát đi các gói tin kiểm tra mạng (network probes) tới một dải địa chỉ IP hoặc cổng đích, sau đó lắng nghe và phân tích các phản hồi TCP/IP trả về nhằm suy đoán trạng thái của mục tiêu. Trong giáo trình CEH của EC-Council, quá trình quét mạng được chia thành 3 phân nhánh kỹ thuật độc lập nhưng bổ trợ lẫn nhau:
| Phân loại Scanning | Mục tiêu kỹ thuật cốt lõi | Công cụ điển hình | Đầu ra điển hình |
|---|---|---|---|
| Network Scanning | Xác định danh sách các máy trạm (live hosts) đang hoạt động và kết nối trong dải mạng chỉ định. | Nmap (tùy chọn -sn / -sP), Angry IP Scanner, NetScan Tools. |
Danh sách địa chỉ IP trực tuyến, địa chỉ MAC và nhà sản xuất card mạng. |
| Port Scanning | Thăm dò trạng thái của các cổng logic (từ cổng 1 đến 65535) nhằm xác định dịch vụ đang lắng nghe. | Nmap, Masscan, IPEye, Hping3. | Bảng trạng thái cổng: Open, Closed, Filtered kèm tên dịch vụ (HTTP, SSH, MySQL). |
| Vulnerability Scanning | Rà quét sâu vào các dịch vụ mở để phát hiện lỗi cấu hình, thiếu bản vá bảo mật hoặc mã khai thác CVE đã biết. | Nessus, OpenVAS, Qualys, Nexpose. | Báo cáo danh mục lỗ hổng bảo mật phân cấp theo mức độ nguy hiểm (CVSS). |
Một chiến dịch kiểm thử xâm nhập chuyên nghiệp luôn tuân theo trình tự bậc thang: trước hết sử dụng Network Scanning để lọc ra các máy chủ thực sự tồn tại, sau đó áp dụng Port Scanning trên các máy chủ này để phát hiện dịch vụ, và cuối cùng mới kích hoạt Vulnerability Scanning có chọn lọc nhằm tránh làm quá tải hạ tầng mạng của khách hàng.
2. Kiểm tra máy chủ hoạt động: Cơ chế ICMP Scanning và Ping Sweep
Bước khởi đầu của quét mạng là xác định xem trong một không gian mạng rộng lớn (ví dụ dải mạng nội bộ 192.168.1.0/24 hay dải mạng ngoại vi của doanh nghiệp), những máy trạm nào đang thực sự bật nguồn và có kết nối vật lý.
Cơ chế ICMP Scanning
Phương pháp nguyên thủy nhất là sử dụng giao thức Internet Control Message Protocol (ICMP). Máy gửi phát đi một gói tin ICMP Echo Request (Type 8, Code 0) đến máy chủ đích. Nếu máy đích đang hoạt động và không có thiết bị chặn lọc ở giữa, ngăn xếp mạng của máy đích sẽ tự động trả lời bằng một gói tin ICMP Echo Reply (Type 0, Code 0). Khi nhận được tín hiệu này, chuyên viên kiểm thử xác nhận máy chủ đang trực tuyến.
# Kiểm tra một máy chủ đơn lẻ bằng Nmap ICMP Echo
nmap -sP -PE 192.168.1.50
Kỹ thuật Ping Sweep trên quy mô mạng
Khi cần kiểm tra hàng trăm hoặc hàng nghìn địa chỉ IP cùng lúc, việc gửi từng lệnh ping thủ công là bất khả thi. Kỹ thuật Ping Sweep cho phép phát đi các gói tin kiểm tra đồng thời tới toàn bộ dải mạng con (subnet). Tuy nhiên, trong thực tế quản trị hiện đại, hầu hết các hệ điều hành máy chủ và thiết bị tường lửa biên (Cisco ASA, Fortinet, pfSense) đều được cấu hình mặc định để hủy bỏ (drop) các gói tin ICMP Echo từ bên ngoài.
Để khắc phục rào cản này, các công cụ quét chuyên nghiệp như Nmap kết hợp Ping Sweep đa giao thức: gửi đồng thời gói tin ICMP Echo Request (-PE), gói tin TCP SYN đến các cổng phổ biến như 80, 443, 3389 (-PS), và gói tin TCP ACK (-PA). Nếu bất kỳ cổng nào gửi phản hồi (dù là gói tin từ chối kết nối RST), mục tiêu vẫn bị định danh là đang hoạt động.
# Thực hiện Ping Sweep nâng cao kết hợp ICMP và TCP SYN thăm dò dải mạng
nmap -sn -PE -PS22,80,443 192.168.1.0/24
3. Cơ chế bắt tay ba bước TCP và giải phẫu sáu cờ hiệu giao thức
Để thấu hiểu bản chất của các kỹ thuật quét cổng nâng cao, chuyên viên bảo mật bắt buộc phải nắm vững cấu trúc điều khiển của giao thức TCP (Transmission Control Protocol) tại Tầng Giao vận (Transport Layer).
Tiến trình bắt tay ba bước chuẩn mực (TCP Three-Way Handshake)
Trước khi hai thiết bị có thể truyền nhận dữ liệu ứng dụng (như tải trang web qua HTTP hoặc truyền tệp qua FTP), chúng phải thiết lập một kết nối tin cậy thông qua chuỗi 3 bước:
- Bước 1 (SYN): Máy khách (Client) gửi một gói tin có cờ
SYN = 1kèm một số thứ tự ngẫu nhiên ban đầu (ví dụ:SEQ = 100) đến cổng dịch vụ của máy chủ (Server). - Bước 2 (SYN-ACK): Nếu cổng dịch vụ đang mở và chấp nhận kết nối, máy chủ phản hồi bằng gói tin có cả hai cờ
SYN = 1vàACK = 1, kèm số xác nhậnACK = 101(tăng 1 đơn vị từ SEQ của Client) và số thứ tự riêng của máy chủ (ví dụ:SEQ = 300). - Bước 3 (ACK): Máy khách hoàn tất quá trình thiết lập bằng việc gửi lại gói tin có cờ
ACK = 1kèm số xác nhậnACK = 301. Lúc này phiên kết nối chính thức được tạo lập, và dữ liệu bắt đầu được trao đổi.
Giải phẫu 6 cờ hiệu điều khiển TCP (TCP Flags)
Trong tiêu đề gói tin TCP (TCP Header), trường cờ hiệu (Flags field) chứa các bit nhị phân quy định trạng thái và ý định của gói tin:
- SYN (Synchronize): Yêu cầu đồng bộ hóa số thứ tự để khởi tạo phiên kết nối mới.
- ACK (Acknowledgment): Xác nhận đã tiếp nhận thành công các byte dữ liệu hoặc gói tin khởi tạo trước đó.
- PSH (Push): Yêu cầu ngăn xếp TCP đẩy toàn bộ dữ liệu đang lưu trong bộ nhớ đệm (buffer) lên ứng dụng xử lý ngay lập tức mà không chờ gom đủ gói.
- URG (Urgent): Báo hiệu gói tin chứa dữ liệu khẩn cấp cần được ưu tiên xử lý trước dữ liệu thông thường.
- FIN (Finish): Yêu cầu đóng kết nối một cách êm thuận (graceful shutdown) sau khi đã truyền xong dữ liệu.
- RST (Reset): Yêu cầu hủy bỏ và thiết lập lại kết nối ngay lập tức. Cờ này thường xuất hiện khi máy chủ nhận được gói tin gửi đến một cổng đang đóng hoặc khi kết nối bị lỗi nghiêm trọng.
4. Các kỹ thuật quét cổng Nmap: TCP Connect Scan đối chiếu SYN Stealth Scan
Dựa trên sự thao túng các cờ hiệu TCP, Nmap cung cấp nhiều kỹ thuật quét cổng với mức độ ẩn danh và khả năng phát hiện hoàn toàn khác nhau.
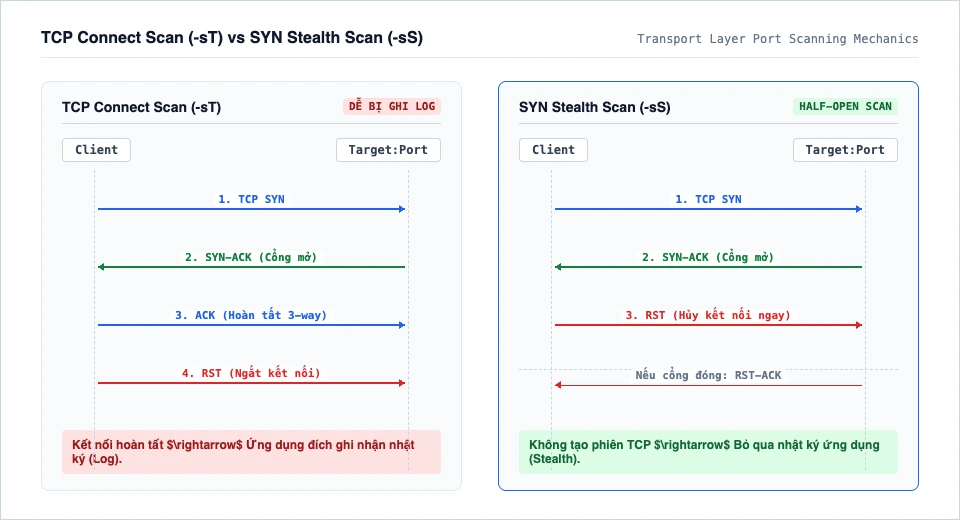
Sơ đồ trình tự dưới đây so sánh sự khác biệt căn bản giữa kỹ thuật quét đầy đủ TCP Connect Scan và kỹ thuật quét nửa mở SYN Stealth Scan:
Kỹ thuật TCP Connect Scan (-sT)
Kỹ thuật -sT sử dụng trực tiếp lời gọi hàm connect() của hệ điều hành để hoàn tất trọn vẹn tiến trình bắt tay 3 bước TCP (SYN $
ightarrow$ SYN-ACK $
ightarrow$ ACK). Sau khi xác định cổng mở, Nmap chủ động gửi gói tin RST để ngắt kết nối.
- Ưu điểm: Không yêu cầu đặc quyền quản trị viên cao nhất (root trên Linux hoặc Administrator trên Windows) vì sử dụng ngăn xếp mạng chuẩn của hệ điều hành.
- Nhược điểm chí mạng: Vì kết nối TCP được thiết lập trọn vẹn, tầng ứng dụng (như Apache, Nginx, OpenSSH) sẽ lập tức ghi lại nhật ký truy cập (Access Log) với địa chỉ IP của máy quét, khiến hành vi này rất dễ bị phát hiện.
Kỹ thuật SYN Stealth Scan / Half-Open (-sS)
Đây là kỹ thuật quét mặc định và phổ biến nhất của Nmap. Thay vì hoàn tất bắt tay 3 bước, Nmap tự tạo gói tin thô (raw packet):
- Gửi gói tin
SYNtới cổng mục tiêu. - Nếu cổng mở, máy chủ trả lời bằng
SYN-ACK. Ngay thời điểm này, Nmap không gửi góiACKnhư quy trình chuẩn mà lập tức gửi gói tinRSTđể hủy kết nối ngay tại tầng giao vận. - Nếu cổng đóng, máy chủ trả lời bằng gói tin
RST-ACK.
Do tiến trình bắt tay không bao giờ hoàn tất, hệ điều hành đích không thông báo kết nối lên tầng ứng dụng, do đó ứng dụng web hay dịch vụ mạng không ghi nhận nhật ký kết nối. Đây là lý do kỹ thuật này được gọi là Half-Open Scanning hay Stealth Scan.
# Quét các cổng phổ biến bằng kỹ thuật SYN Stealth Scan với quyền root
sudo nmap -sS -p 21,22,80,443,3306 192.168.1.100
5. Kỹ thuật quét nghịch đảo theo RFC 793: XMAS, FIN và NULL Scan
Khi mục tiêu được bảo vệ bởi tường lửa lọc trạng thái (Stateful Firewall) có khả năng theo dõi các gói tin SYN bất thường, chuyên viên kiểm thử có thể áp dụng các kỹ thuật quét nâng cao dựa trên tiêu chuẩn thiết kế TCP gốc RFC 793.
Theo tiêu chuẩn RFC 793, nếu một gói tin gửi đến cổng mạng mà không chứa cờ SYN, ACK hay RST:
- Nếu cổng mục tiêu đang ĐÓNG (Closed), hệ điều hành bắt buộc phải phản hồi lại bằng một gói tin
RST-ACK. - Nếu cổng mục tiêu đang MỞ (Open), hệ điều hành bắt buộc phải HỦY GÓI TIN TRONG IM LẶNG (Drop / No response).
| Kỹ thuật quét | Cờ hiệu TCP được thiết lập | Phản hồi khi cổng MỞ | Phản hồi khi cổng ĐÓNG | Lệnh thực thi Nmap |
|---|---|---|---|---|
| NULL Scan | Không bật bất kỳ cờ nào (Tất cả bit cờ = 0) | Không phản hồi (No response) | Gửi lại gói tin RST-ACK |
sudo nmap -sN target_ip |
| FIN Scan | Chỉ bật duy nhất cờ FIN = 1 |
Không phản hồi (No response) | Gửi lại gói tin RST-ACK |
sudo nmap -sF target_ip |
| XMAS Scan | Bật đồng thời 3 cờ FIN, URG và PSH (sáng như cây thông noel) |
Không phản hồi (No response) | Gửi lại gói tin RST-ACK |
sudo nmap -sX target_ip |
Lưu ý kỹ thuật quan trọng: Cơ chế quét RFC 793 chỉ hoạt động chính xác trên các hệ điều hành tuân thủ nghiêm ngặt tiêu chuẩn như Linux, Unix, FreeBSD. Đối với các hệ điều hành của Microsoft (Windows NT/2000/XP/Server), ngăn xếp TCP/IP của Microsoft không tuân thủ hoàn toàn RFC 793 và luôn gửi lại gói tin RST đối với mọi gói tin bất thường, bất kể cổng đó đang mở hay đóng. Do đó, các kỹ thuật XMAS, FIN và NULL scan không áp dụng được để dò cổng trên máy chủ Windows.
6. Kỹ thuật quét mù ẩn danh: Phân tích cơ chế IDLE Scan (Zombie Scan)
Trong số tất cả các kỹ thuật quét mạng của CEH, IDLE Scan (tùy chọn -sI trong Nmap) được đánh giá là đỉnh cao của sự tinh vi. Kỹ thuật này cho phép chuyên viên kiểm thử quét toàn bộ cổng của mục tiêu mà không gửi bất kỳ gói tin nào mang địa chỉ IP thật của mình tới mục tiêu.
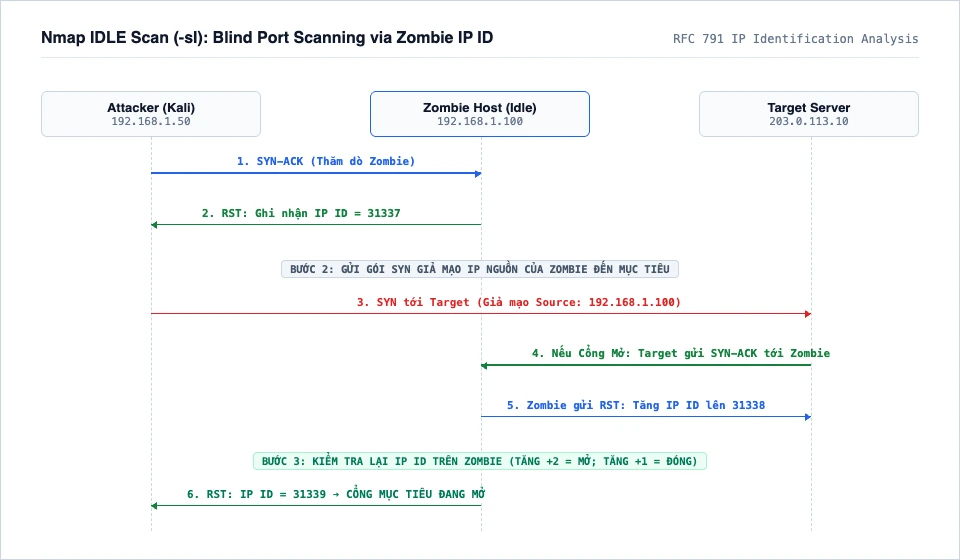
Kỹ thuật này hoạt động dựa trên việc lợi dụng một máy trạm trung gian nhàn rỗi (gọi là Zombie Host) có cơ chế tăng trường nhận dạng gói tin IP (IP ID trong tiêu đề RFC 791) theo phương thức cộng tuần tự (incremental IP ID).
Sơ đồ dưới đây mô tả chi tiết tiến trình 3 bước của một cuộc quét IDLE Scan:
Phân tích 3 bước thực thi IDLE Scan
- Bước 1 (Thăm dò Zombie ban đầu): Kẻ tấn công gửi gói tin
SYN-ACKtới Zombie. Vì không hề có phiên kết nối trước đó, Zombie phản hồi bằng gói tinRSTchứa trường nhận dạng hiện tại, ví dụIP ID = 31337. - Bước 2 (Gửi gói tin giả mạo tới Mục tiêu): Kẻ tấn công phát một gói tin
SYNtới cổng cần kiểm tra trên Máy chủ Mục tiêu, nhưng giả mạo địa chỉ IP nguồn (Spoofed Source IP) thành IP của Zombie.- Trường hợp cổng MỞ: Máy chủ Mục tiêu gửi lại gói tin
SYN-ACKcho Zombie. Zombie nhận được gói tin bất ngờ này liền tự động gửi lạiRSTcho Mục tiêu, khiến chỉ số IP ID trên Zombie tăng thêm 1 đơn vị (thành31338). - Trường hợp cổng ĐÓNG: Máy chủ Mục tiêu gửi lại gói tin
RSTcho Zombie. Zombie nhận gói RST liền hủy bỏ trong im lặng, chỉ số IP ID trên Zombie giữ nguyên không đổi (vẫn là31337).
- Trường hợp cổng MỞ: Máy chủ Mục tiêu gửi lại gói tin
- Bước 3 (Kiểm tra lại chỉ số Zombie): Kẻ tấn công gửi tiếp một gói tin
SYN-ACKtới Zombie để đọc giá trị IP ID mới:- Nếu giá trị trả về tăng 2 đơn vị (
IP ID = 31339): Cổng trên Mục tiêu chắc chắn đang MỞ. - Nếu giá trị trả về chỉ tăng 1 đơn vị (
IP ID = 31338): Cổng trên Mục tiêu đang ĐÓNG.
- Nếu giá trị trả về tăng 2 đơn vị (
# Lệnh thực hiện IDLE Scan sử dụng máy Zombie 192.168.1.100 quét mục tiêu 203.0.113.10
sudo nmap -sI 192.168.1.100 203.0.113.10 -p 80,443,22
Trong nhật ký ghi nhận của hệ thống IDS hay tường lửa tại máy chủ mục tiêu, toàn bộ nguồn tấn công đều xuất phát từ máy Zombie. Địa chỉ IP thực của kẻ tấn công hoàn toàn vô hình.
7. Kỹ thuật Banner Grabbing và định danh hệ điều hành (OS Fingerprinting)
Biết được cổng mở chỉ là một nửa công việc. Để tìm ra điểm yếu khai thác cụ thể, chuyên viên an ninh mạng cần xác định chính xác phiên bản phần mềm ứng dụng và hệ điều hành máy chủ.
Kỹ thuật Banner Grabbing
Banner Grabbing là phương pháp thiết lập kết nối tới cổng dịch vụ và ghi nhận biểu ngữ (banner) chào mừng mà ứng dụng tự động phản hồi. Ví dụ, khi kết nối tới cổng 21 (FTP), cổng 25 (SMTP) hoặc cổng 80 (HTTP):
# Sử dụng Netcat để trích xuất banner dịch vụ web
nc -vn 203.0.113.10 80
HEAD / HTTP/1.0

# Phản hồi từ máy chủ:
HTTP/1.1 200 OK
Server: Apache/2.2.8 (Ubuntu) DAV/2 mod_ssl/2.2.8 OpenSSL/0.9.8g
X-Powered-By: PHP/5.2.4-2ubuntu5.10
Biểu ngữ phản hồi trên trực tiếp thông báo hệ điều hành là Ubuntu và các phiên bản Apache, PHP đã rất cũ chứa nhiều lỗ hổng nghiêm trọng đã được công bố.
Kỹ thuật định danh hệ điều hành (OS Fingerprinting)
Mỗi hệ điều hành triển khai ngăn xếp TCP/IP có những đặc điểm tinh vi khác nhau. Kỹ thuật định danh hệ điều hành được chia thành hai trường phái:
- Active OS Fingerprinting: Gửi các gói tin được thiết kế đặc biệt (như gói tin có cờ SYN+FIN đồng thời, gói tin có kích thước cửa sổ TCP bất thường) và so sánh phản hồi nhận được với cơ sở dữ liệu mẫu (như tệp
nmap-os-dbchứa hơn 2.600 mẫu hệ điều hành). Tùy chọnnmap -Othực hiện cơ chế này với độ chính xác rất cao. - Passive OS Fingerprinting: Không gửi bất kỳ gói tin nào tới mục tiêu. Thay vào đó, sử dụng các công cụ lắng nghe mạng (Sniffer như
p0f, Wireshark) để phân tích các gói tin thông thường đi qua, xem xét giá trị thời gian sống khởi tạo (Initial TTL: Windows thường là 128, Linux là 64, Cisco là 255) và kích thước TCP Window Size.
8. Cơ chế che giấu danh tính: Proxy Chaining, HTTP Tunneling và IP Spoofing
Trong quá trình thực hiện kiểm thử mạng, các chuyên gia tấn công thường áp dụng các giải pháp định tuyến trung gian để che giấu nguồn gốc hoặc vượt qua các chính sách kiểm soát cổng khắt khe.
Kỹ thuật tạo chuỗi Proxy (Proxy Chaining)
Thay vì kết nối trực tiếp, lưu lượng quét được chuyển tiếp qua một chuỗi nhiều máy chủ Proxy nối tiếp nhau (ví dụ: Client $ ightarrow$ Proxy A $ ightarrow$ Proxy B $ ightarrow$ Proxy C $ ightarrow$ Target). Nếu một điều tra viên muốn truy vết nguồn gốc, họ phải liên hệ và xin cấp phép trích xuất nhật ký truy cập từ tất cả các nhà cung cấp proxy trên đường truyền. Công cụ như Proxychains hay SocksChain tự động hóa việc luân chuyển này.
Kỹ thuật đường hầm HTTP (HTTP Tunneling)
Tại nhiều doanh nghiệp, tường lửa nội bộ được cấu hình rất nghiêm ngặt: chặn toàn bộ lưu lượng ra ngoài, chỉ cho phép duy nhất cổng 80 (HTTP) và cổng 443 (HTTPS) phục vụ nhân viên duyệt web. Kỹ thuật HTTP Tunneling cho phép đóng gói các giao thức bị cấm (như SSH cổng 22, FTP cổng 21) vào bên trong nội dung yêu cầu HTTP chuẩn mực.
Sơ đồ kiến trúc dưới đây mô tả cách thức gói tin SSH được vận chuyển an toàn qua tường lửa biên bằng đường hầm HTTP:
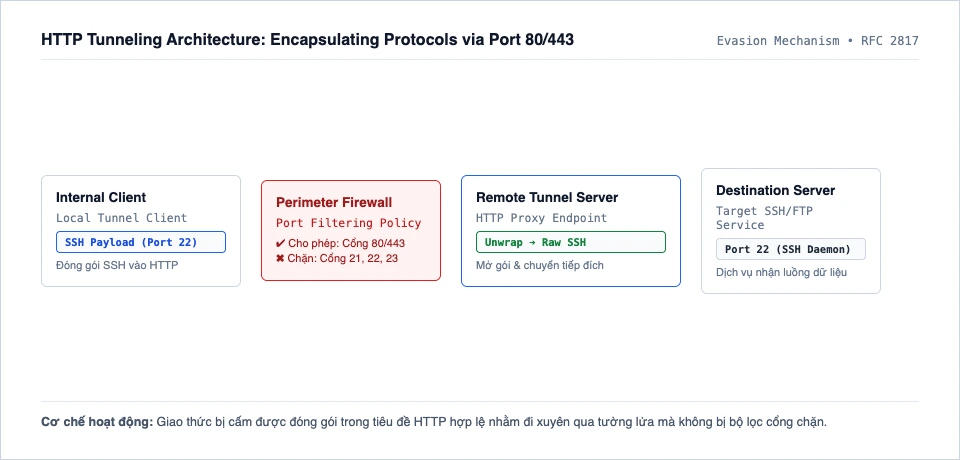
Tường lửa biên khi kiểm tra chỉ thấy lưu lượng HTTP hợp lệ trên cổng 80 nên cho phép đi qua. Máy chủ HTTP Tunnel Server ở bên ngoài Internet sau khi nhận được yêu cầu sẽ bóc tách vỏ bọc HTTP và chuyển tiếp luồng dữ liệu gốc tới dịch vụ đích.
Kỹ thuật giả mạo IP (IP Spoofing) và Định tuyến nguồn (Source Routing)
- IP Spoofing: Kỹ thuật chỉnh sửa trường địa chỉ IP nguồn trong tiêu đề IP Header. Điểm hạn chế căn bản của giả mạo IP là không thể hoàn tất phiên giao tiếp hai chiều (Blind Spoofing) vì các gói tin trả lời từ mục tiêu sẽ được gửi về địa chỉ IP bị giả mạo chứ không gửi về máy tính của kẻ tấn công.
- Source Routing: Tính năng trong tùy chọn IP Header cho phép người gửi chỉ định cụ thể danh sách các router mà gói tin phải đi qua (gồm Loose Source Routing và Strict Source Routing). Tuy nhiên, hầu hết các thiết bị mạng hiện đại trên Internet ngày nay đều tắt hoàn toàn tính năng này vì lý do an ninh.
9. Chiến lược phòng thủ chống quét mạng và quy trình kiểm định CEH
Để bảo vệ hạ tầng doanh nghiệp trước các đợt rà quét mạng tự động và có chủ đích, đội ngũ an ninh phòng thủ (Blue Team) cần triển khai các biện pháp đồng bộ:
- Nguyên tắc tối thiểu đặc quyền về cổng: Rà soát định kỳ toàn bộ máy chủ và đóng tất cả các cổng dịch vụ không có nhu cầu sử dụng thực tế. Đối với các cổng quản trị nhạy cảm (SSH, RDP, Database), tuyệt đối không công khai ra Internet mà phải đặt sau mạng riêng ảo (VPN) có xác thực đa yếu tố (MFA).
- Cấu hình tường lửa lọc trạng thái (Stateful Inspection): Tường lửa cần được cấu hình để tự động drop các gói tin TCP có cờ hiệu bất thường (như gói tin cờ NULL, XMAS, gói SYN+FIN đồng thời).
- Ẩn biểu ngữ dịch vụ (Banner Masking): Xóa bỏ thông tin chi tiết về phiên bản hệ điều hành và phần mềm trong tiêu đề phản hồi (ví dụ: sử dụng chỉ thị
Header unset Servertrong Apache, cấu hìnhserver_tokens off;trong Nginx). - Triển khai hệ thống phát hiện và ngăn chặn xâm nhập (IDS/IPS): Sử dụng Snort, Suricata hoặc thiết bị bảo mật chuyên dụng để theo dõi các mẫu lưu lượng quét cổng (như chuỗi quét cổng tuần tự, quét SYN đồng loạt trên nhiều cổng) và tự động kích hoạt lệnh khóa địa chỉ IP nguồn (Shun/Block IP) tại tường lửa.
- Ngăn chặn giả mạo IP bằng BCP 38: Cấu hình tính năng lọc lưu lượng ngược (Unicast Reverse Path Forwarding - uRPF) tại các router biên để hủy bỏ ngay lập tức các gói tin có địa chỉ IP nguồn không thuộc dải mạng hợp lệ được định tuyến.
Nắm vững cơ chế quét mạng trong CEH Module 3 giúp chuyên viên an toàn thông tin không chỉ làm chủ các kỹ thuật thăm dò thực chiến mà còn hiểu sâu sắc bản chất gói tin tầng mạng, từ đó xây dựng các phòng tuyến vững chắc bảo vệ hệ thống thông tin doanh nghiệp.