CEH Module 5: Kỹ thuật System Hacking và Chiếm quyền Điều khiển Hệ thống
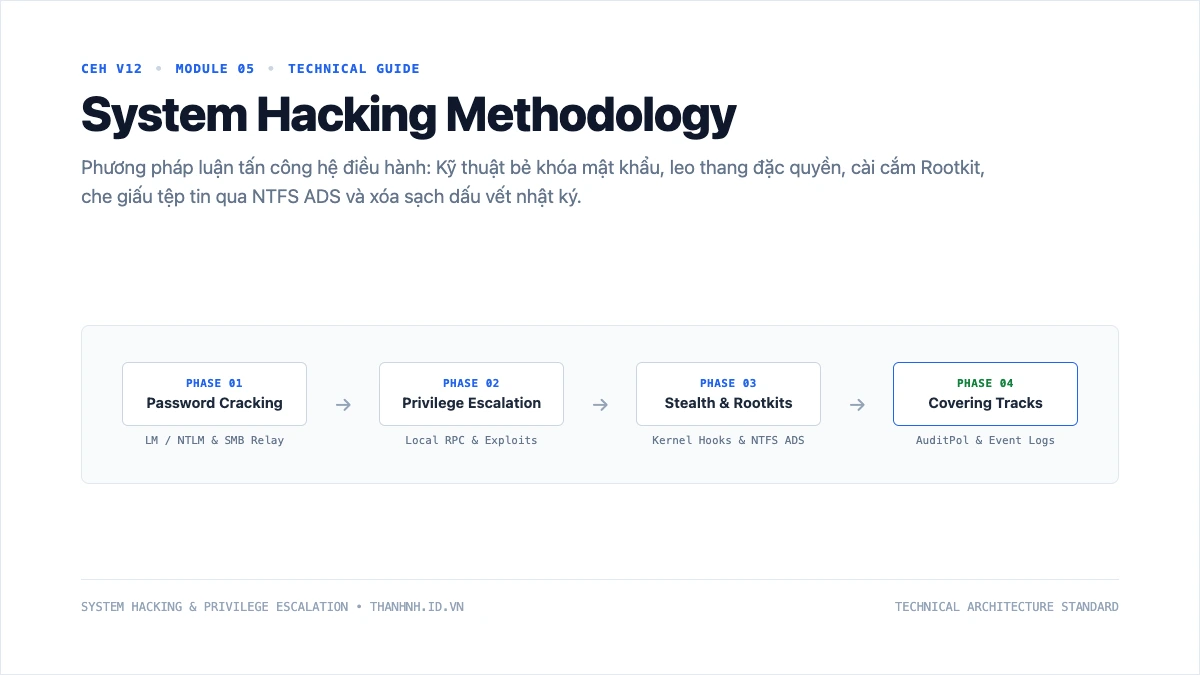
Hướng dẫn chuyên sâu về System Hacking theo chuẩn CEH Module 5: giải phẫu lỗ hổng LM hash, kỹ thuật tiếp sức SMB Relay MITM, cài cắm Rootkit, che giấu tệp NTFS ADS và phương pháp phòng thủ chiều sâu.
Sau khi đã hoàn tất các giai đoạn chuẩn bị từ Footprinting, Scanning cho đến Enumeration, chuyên viên an toàn thông tin và kẻ tấn công chính thức bước vào tâm điểm của chu trình kiểm thử xâm nhập: System Hacking (Tấn công Xâm nhập Hệ điều hành). Đây là giai đoạn chuyển hóa các thông tin danh tính, cổng dịch vụ và lỗ hổng phần mềm thu thập được thành quyền kiểm soát thực tế trên máy tính mục tiêu. Mục tiêu tối thượng của System Hacking không dừng lại ở việc đăng nhập trái phép, mà là chiếm đoạt đặc quyền cao nhất (Administrator trên Windows hoặc root trên Linux), cài cắm cửa sau duy trì quyền truy cập lâu dài, và cuối cùng là xóa sạch mọi dấu vết nhật ký nhằm vô hiệu hóa công tác điều tra số.
Toàn bộ tiến trình System Hacking trong giáo trình CEH Module 5 của EC-Council được cấu trúc chặt chẽ qua 5 giai đoạn liên hoàn: Bẻ khóa mật khẩu (Cracking Passwords), Leo thang đặc quyền (Escalating Privileges), Thực thi ứng dụng (Executing Applications), Che giấu tệp tin (Hiding Files) và Xóa dấu vết (Clearing Tracks). Bài viết này sẽ phân tích chi tiết toàn bộ kiến thức chuyên sâu của chương: từ điểm yếu mã hóa trong giải thuật băm LanManager (LM Hash), cơ chế tấn công tiếp sức SMB Relay MITM, cách thức hoạt động của Kernel-level Rootkit, luồng dữ liệu ẩn NTFS Alternate Data Streams (ADS), cho đến phương pháp vô hiệu hóa kiểm toán Auditing trên Windows.
Mục lục nội dung bài viết
- 1. Tổng quan phương pháp luận System Hacking và chu trình năm giai đoạn
- 2. Phân loại bốn hình thức tấn công mật khẩu: Online, Offline và Phi điện tử
- 3. Lỗ hổng mật mã của LanManager (LM Hash) đối chiếu cơ chế băm NTLM
- 4. Trích xuất SAM Database và kỹ thuật tiếp sức xác thực SMB Relay MITM
- 5. Kỹ thuật leo thang đặc quyền (Privilege Escalation): Chiếm quyền SYSTEM
- 6. Thực thi ứng dụng từ xa qua PsExec, WMI và nguyên lý tràn bộ đệm
- 7. Cơ chế hoạt động của Rootkit, Keylogger và phòng chống bằng Tripwire
- 8. Kỹ thuật che giấu tệp tin: Luồng dữ liệu ẩn NTFS ADS và Steganography
- 9. Xóa dấu vết xâm nhập (Clearing Tracks) và chiến lược phòng thủ toàn diện
1. Tổng quan phương pháp luận System Hacking và chu trình năm giai đoạn
Trong thực tế đánh giá an ninh mạng, một cuộc tấn công xâm nhập hệ thống hiếm khi diễn ra bằng một bước duy nhất. Kẻ tấn công phải tuần tự đi qua 5 giai đoạn có mối liên hệ mật thiết:
- Bẻ khóa mật khẩu (Gaining Access / Password Cracking): Sử dụng các phương thức từ đoán mật khẩu trực tuyến, đánh hơi gói tin mạng cho đến trích xuất cơ sở dữ liệu băm để tìm ra thông tin đăng nhập hợp lệ.
- Leo thang đặc quyền (Escalating Privileges): Nâng quyền từ một tài khoản người dùng dịch vụ thông thường lên quyền quản trị viên cao nhất nhằm vượt qua các cơ chế kiểm soát truy cập (Access Control List).
- Thực thi ứng dụng (Executing Applications): Cài đặt các công cụ thu thập thông tin bí mật như Keylogger, kích hoạt phần mềm gián điệp (Spyware) hoặc tạo cửa sau (Backdoor) điều khiển từ xa.
- Che giấu tệp tin (Hiding Files): Ẩn các công cụ độc hại, mã nhị phân backdoor và dữ liệu đánh cắp vào sâu trong hệ thống tệp tin (NTFS ADS) hoặc nhúng vào nhân hệ điều hành (Rootkit).
- Xóa dấu vết (Clearing Tracks): Vô hiệu hóa tính năng ghi nhật ký kiểm toán (Auditing), xóa chọn lọc các sự kiện trong Windows Event Viewer để che mắt đội ngũ quản trị viên và điều tra sự cố.
2. Phân loại bốn hình thức tấn công mật khẩu: Online, Offline và Phi điện tử
Mật khẩu là chốt chặn phòng thủ đầu tiên bảo vệ tài nguyên máy tính. Trong CEH, các cuộc tấn công bẻ khóa mật khẩu được chia thành 4 nhóm chính dựa trên môi trường và phương tiện tiếp cận:
| Phân loại tấn công | Bản chất kỹ thuật | Kỹ thuật điển hình | Mức độ rủi ro & Phát hiện |
|---|---|---|---|
| Passive Online Attack | Lắng nghe lưu lượng truyền thông trên mạng mà không gửi thêm gói tin bất thường để bắt gói tin xác thực. | Đánh hơi gói tin (Sniffing), tấn công Man-in-the-Middle (Ettercap), Replay Attack. | Rất khó phát hiện bằng mắt thường do không tương tác trực tiếp với máy chủ. |
| Active Online Attack | Tương tác trực tiếp với giao diện đăng nhập mạng hoặc dịch vụ (SMB, RDP, SSH, Web Portal) để thử mật khẩu. | Đoán mật khẩu tự động, dò từ điển trực tuyến (Hydra, Medusa), tấn công phân tán (Password Spraying). | Dễ bị phát hiện bởi cơ chế khóa tài khoản (Account Lockout) và hệ thống cảnh báo SIEM. |
| Offline Attack | Sao chép tệp băm mật khẩu về máy tính cá nhân của hacker rồi dùng sức mạnh phần cứng (GPU/CPU) để bẻ khóa. | Dò từ điển (Dictionary), Brute-force vét cạn, Hybrid Attack (ghép số/ký tự), Rainbow Tables (Ophcrack). | Hoàn toàn không bị máy chủ đích phát hiện vì việc tính toán diễn ra ngoại tuyến. |
| Non-Electronic Attack | Khai thác yếu tố con người và sơ hở vật lý mà không cần dùng công cụ kỹ thuật mạng. | Tấn công phi kỹ thuật (Social Engineering), nhìn trộm bàn phím (Shoulder Surfing), bới rác tìm mật khẩu (Dumpster Diving). | Phụ thuộc vào ý thức bảo mật của nhân sự và quy trình an ninh vật lý của tổ chức. |
3. Lỗ hổng mật mã của LanManager (LM Hash) đối chiếu cơ chế băm NTLM
Để hiểu tại sao hệ thống Windows thời kỳ đầu lại dễ bị bẻ khóa mật khẩu đến vậy, chuyên viên an ninh cần nắm rõ giải thuật băm NT Lan Manager (LM Hash) được phát triển từ thời Windows NT và Windows 2000.
Sơ đồ sau đây phân tích chi tiết lỗ hổng thiết kế giải thuật của LM Hash và sự đối chiếu với cơ chế băm NTLM hiện đại:
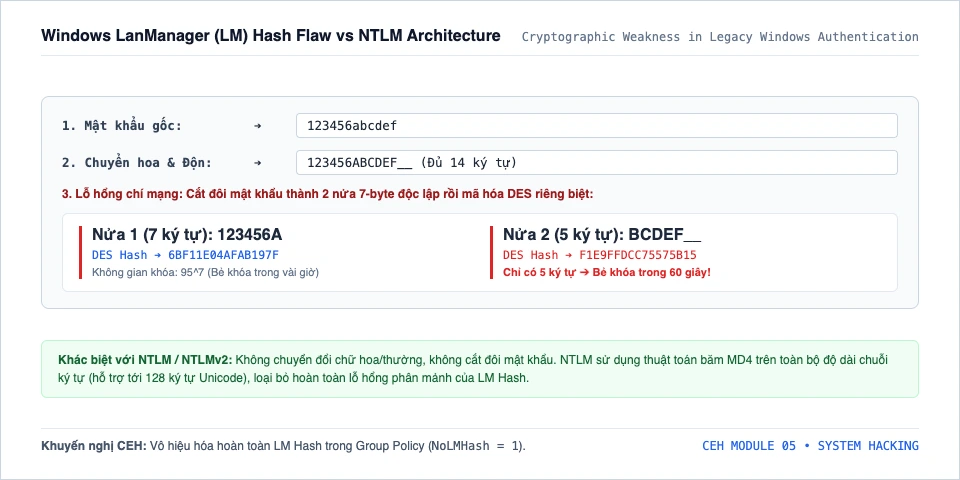
Phân tích lỗ hổng chia cắt 7-byte của LM Hash
Giả sử người dùng đặt mật khẩu là 123456abcdef (12 ký tự):
- Chuyển chữ hoa: Hệ thống tự động chuyển toàn bộ ký tự thành chữ in hoa:
123456ABCDEF. Điều này lập tức loại bỏ tính phức tạp về chữ hoa/chữ thường, giảm không gian tìm kiếm từ 95 ký tự ASCII xuống chỉ còn 69 ký tự. - Độn rỗng: Nếu mật khẩu ngắn hơn 14 ký tự, hệ thống chèn thêm các byte null (
0x00) cho đủ 14 ký tự:123456ABCDEF__. - Lỗ hổng cắt đôi chí mạng: Chuỗi 14 ký tự bị chia thành 2 nửa độc lập, mỗi nửa 7 byte:
- Nửa 1:
123456Ađược dùng làm khóa để mã hóa chuỗi cố định bằng thuật toán DES, tạo ra băm nửa đầu:6BF11E04AFAB197F. - Nửa 2:
BCDEF__(chỉ có 5 ký tự) được mã hóa DES độc lập, tạo ra băm nửa sau:F1E9FFDCC75575B15.
- Nửa 1:
- Hậu quả: Hai nửa băm được ghép lại thành chuỗi 32 ký tự hex. Do hai nửa hoàn toàn độc lập, kẻ tấn công dùng công cụ như L0phtCrack hoặc John the Ripper không cần bẻ khóa chuỗi 14 ký tự (vốn tốn $95^{14}$ phép tính). Thay vào đó, chúng chỉ cần giải hai bài toán nhỏ $2 imes 95^7$. Nửa thứ hai chỉ có 5 ký tự thường bị bẻ khóa trong vòng chưa đầy 60 giây!
Cải tiến của NTLM và NTLMv2
Để khắc phục lỗ hổng này, Microsoft giới thiệu cơ chế NTLM (NT LAN Manager): không chuyển đổi chữ hoa/chữ thường, không chia đôi chuỗi, và áp dụng hàm băm MD4 trên toàn bộ độ dài chuỗi ký tự Unicode (hỗ trợ độ dài lên tới 128 ký tự). Trên các hệ điều hành hiện đại, quản trị viên bắt buộc phải kích hoạt chính sách NoLMHash = 1 trong Group Policy để ngăn Windows tạo và lưu trữ chuỗi băm LM nguy hiểm này.
4. Trích xuất SAM Database và kỹ thuật tiếp sức xác thực SMB Relay MITM
Trong hệ điều hành Windows cục bộ, toàn bộ mật khẩu người dùng sau khi băm được lưu trữ trong tệp cơ sở dữ liệu SAM (Security Accounts Manager) tại đường dẫn C:WindowsSystem32configSAM.
Khi Windows đang hoạt động, hệ điều hành khóa độc quyền tệp SAM (File Lock) khiến không một ứng dụng nào có thể mở hoặc sao chép tệp này trực tiếp. Để lấy được SAM, kẻ tấn công thường sử dụng các kỹ thuật:
- Khởi động hệ thống từ một đĩa cứu hộ độc lập (như Live CD Hiren's Boot, USB Linux) để truy cập ổ đĩa khi Windows chưa khởi chạy.
- Sao chép bản sao lưu dự phòng của tệp SAM được nén sẵn tại
C:Windows
epairsam._
và giải nén bằng lệnhexpand sam._ sam. - Sử dụng các công cụ trích xuất bộ nhớ trong thời gian thực (In-memory injection) như
pwdump,samdump2, hoặcMimikatz(tiêm vào tiến trìnhlsass.exe) để đọc dữ liệu băm mà không cần chạm trực tiếp vào tệp trên đĩa cứng.
Kỹ thuật tấn công tiếp sức SMB Relay (NTLM Relay MITM)
Bên cạnh việc bẻ khóa băm ngoại tuyến, kẻ tấn công có thể chiếm đoạt phiên làm việc mạng ngay trong thời gian thực thông qua kỹ thuật SMB Relay mà không cần bẻ khóa ngược mã băm ra văn bản rõ.
Sơ đồ dưới đây mô tả chi tiết luồng gói tin chuyển tiếp xác thực trong một cuộc tấn công SMB Relay MITM:
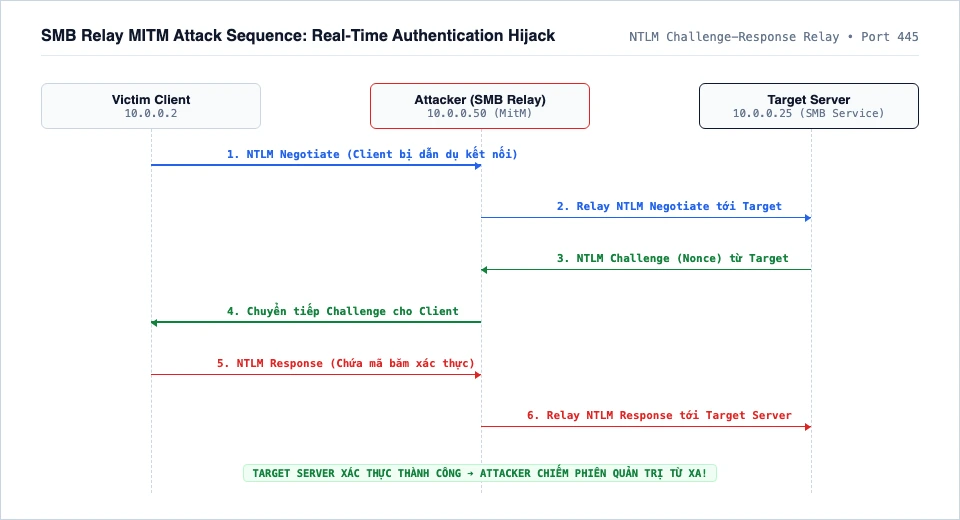
Kẻ tấn công sử dụng công cụ như Responder kết hợp ntlmrelayx để đóng vai trò máy chủ SMB trung gian. Khi một máy trạm trong mạng nội bộ cố gắng kết nối tới một chia sẻ mạng giả mạo, kẻ tấn công sẽ chặn bắt gói tin bắt tay NTLM và chuyển tiếp (relay) gói tin này tới máy chủ mục tiêu thật sự. Khi máy chủ đích trả về chuỗi thách thức (Challenge), kẻ tấn công chuyển tiếp về cho nạn nhân tính toán. Sau khi nhận được phản hồi (Response) hợp lệ từ nạn nhân, kẻ tấn công đẩy ngược lại cho máy chủ mục tiêu để chiếm đoạt phiên đăng nhập với đầy đủ quyền hạn của nạn nhân.
Giải pháp phòng vệ cốt lõi: Kích hoạt bắt buộc tính năng ký số gói tin SMB Signing (thiết lập RequireSecuritySignature = True) trên toàn bộ máy chủ và máy trạm qua Group Policy. Khi SMB Signing được bật, mỗi gói tin đều có chữ ký số điện tử dựa trên khóa phiên bí mật, khiến kẻ tấn công trung gian không thể can thiệp hoặc chuyển tiếp dữ liệu.
5. Kỹ thuật leo thang đặc quyền (Privilege Escalation): Chiếm quyền SYSTEM
Khi kẻ tấn công đã đăng nhập thành công vào hệ thống bằng tài khoản của một nhân viên thông thường, quyền hạn của chúng bị giới hạn nghiêm ngặt bởi danh sách kiểm soát truy cập (ACL). Chúng không thể cài đặt phần mềm, không thể tắt phần mềm diệt virus và không thể đọc dữ liệu của các tài khoản khác. Đây là lúc kỹ thuật Privilege Escalation (Leo thang đặc quyền) được triển khai.
Leo thang đặc quyền được chia thành hai nhánh:
- Leo thang ngang (Horizontal Privilege Escalation): Chiếm quyền của một người dùng khác có cùng cấp độ quyền hạn (ví dụ từ tài khoản nhân viên kinh doanh A sang tài khoản kế toán B).
- Leo thang dọc (Vertical Privilege Escalation): Nâng cấp từ một tài khoản người dùng thông thường lên quyền quản trị tối cao (
NT AUTHORITYSYSTEMtrên Windows hoặcroottrên Linux).
Các kỹ thuật leo thang đặc quyền phổ biến
- Khai thác kẽ hở dịch vụ hệ thống (Service Vulnerabilities): Các dịch vụ nền tảng thường chạy dưới quyền SYSTEM. Nếu dịch vụ này sử dụng đường dẫn thực thi không có dấu ngoặc kép (Unquoted Service Path) hoặc thư mục chứa tệp nhị phân có quyền ghi rộng rãi (Weak Folder Permissions), kẻ tấn công có thể tráo đổi tệp thực thi độc hại để kích hoạt shellcode quyền SYSTEM khi dịch vụ khởi động lại.
- Khai thác lỗ hổng hạt nhân (Kernel Exploits): Khai thác các lỗi quản lý bộ nhớ hoặc phân bổ con trỏ trong các phiên bản Windows NT/2000/XP (như các công cụ kinh điển
getadmin.exe,hk.exekhai thác kẽ hở giao thức gọi hàm cục bộ LPC) hoặc các lỗ hổng nhân hiện đại (như CVE-2020-0601, CVE-2021-36934 HiveNightmare) để ép Kernel trao quyền quản trị. - Lạm dụng đặc quyền tài khoản (Token Impersonation): Tận dụng các đặc quyền đặc biệt như
SeImpersonatePrivilegehoặcSeAssignPrimaryTokenPrivilegetrên tài khoản dịch vụ (như IIS AppPool) thông qua các công cụ như JuicyPotato hay PrintSpoofer để nhân bản mã thông báo bảo mật (Access Token) của tiến trình SYSTEM.
6. Thực thi ứng dụng từ xa qua PsExec, WMI và nguyên lý tràn bộ đệm
Sau khi đã nắm giữ quyền quản trị, kẻ tấn công bắt đầu triển khai các công cụ thu thập dữ liệu và mở rộng phạm vi tấn công sang các máy trạm lân cận trong mạng.
Công cụ thực thi từ xa: PsExec và WMI
- PsExec (Sysinternals): Công cụ quản trị mạng hợp lệ của Microsoft nhưng thường bị lạm dụng trong các chiến dịch tấn công. PsExec kết nối tới chia sẻ quản trị
ADMIN$qua cổng SMB 445, tải lên một dịch vụ tạm thời có tênPSEXESVC.exe, khởi chạy dịch vụ đó dưới quyền SYSTEM và chuyển hướng luồng lệnh vào/ra (stdin/stdout) về cho máy tấn công, cung cấp một command prompt tương tác từ xa mà không cần cài đặt phần mềm phức tạp. - WMI (Windows Management Instrumentation): Vận hành qua cổng TCP 135 (RPC) và các cổng động. Cho phép thực thi lệnh từ xa mà không cần tạo tệp nhị phân dịch vụ trên đĩa cứng, giúp tránh né sự phát hiện của các chương trình antivirus truyền thống:
# Thực thi chương trình từ xa bằng tiện ích wmic
wmic /node:192.168.1.25 /user:Administrator /password:Pass123 process call create "cmd.exe /c whoami > C:\out.txt"
Nguyên lý tấn công tràn bộ đệm (Buffer Overflow)
Khi các ứng dụng mạng được viết bằng ngôn ngữ bậc thấp (C/C++) không kiểm tra kỹ lưỡng kích thước dữ liệu đầu vào của người dùng, kẻ tấn công có thể gửi một chuỗi dữ liệu vượt quá dung lượng phân bổ của biến trong bộ nhớ tạm (Stack Buffer). Dữ liệu bị tràn sẽ ghi đè lên các ô nhớ lân cận, đặc biệt là ghi đè lên thanh ghi con trỏ lệnh EIP (Extended Instruction Pointer) trên kiến trúc x86. Bằng cách điều khiển giá trị EIP trỏ thẳng vào vùng đệm chứa mã khai thác (Shellcode), kẻ tấn công giành được quyền thực thi mã tùy ý từ xa.
7. Cơ chế hoạt động của Rootkit, Keylogger và phòng chống bằng Tripwire
Để đảm bảo rằng sự hiện diện của mình không bị xóa bỏ khi quản trị viên khởi động lại máy hoặc quét phần mềm độc hại, kẻ tấn công cài đặt Rootkit.
Phân loại và cơ chế can thiệp của Rootkit
- Application-level Rootkit: Hoạt động ở chế độ người dùng (User Mode), thay thế các tệp nhị phân hệ thống chuẩn (như
explorer.exe,taskmgr.exe) bằng các phiên bản bị sửa đổi để ẩn các tiến trình và tệp tin độc hại khỏi giao diện quản lý. - Kernel-level Rootkit: Hoạt động ở chế độ nhân (Kernel Mode - Ring 0). Đây là dạng rootkit nguy hiểm nhất, can thiệp trực tiếp vào bảng phân phối hàm hệ thống (System Service Descriptor Table - SSDT) hoặc móc nối (hook) trực tiếp vào trình điều khiển thiết bị (Device Driver, ví dụ
_root_.sys). Nó có quyền hạn cao hơn cả các chương trình diệt virus chạy ở chế độ User Mode, cho phép lọc bỏ tên tiến trình độc hại ra khỏi mọi lệnh truy vấn của hệ điều hành.
Phần mềm gián điệp và Keylogger
Keylogger là công cụ được cài cắm để ghi lại toàn bộ thao tác gõ bàn phím của người dùng, từ đó đánh cắp thông tin tài khoản ngân hàng, email bí mật và khóa mã hóa:
- Keylogger phần mềm: Sử dụng các hàm API của Windows (như
SetWindowsHookEx) hoặc cài trình điều khiển bàn phím ảo (Virtual Device Driver) để âm thầm ghi nhật ký phím vào một tệp ẩn rồi tự động gửi về cho kẻ tấn công qua email hoặc giao thức FTP. - Keylogger phần cứng: Thiết bị vật lý nhỏ gọn được cắm nối tiếp giữa cổng USB/PS2 của bàn phím và thùng máy tính. Thiết bị này hoạt động hoàn toàn độc lập với hệ điều hành, không bị bất kỳ phần mềm diệt virus nào phát hiện, và thường được kẻ xấu lén lút lắp đặt tại các phòng giao dịch hoặc điểm truy cập Internet công cộng.
Giải pháp phòng vệ bằng Tripwire: Để phát hiện sự can thiệp của rootkit vào các tệp tin hệ thống, quản trị viên sử dụng giải pháp giám sát tính toàn vẹn tệp tin Tripwire. Công cụ này tính toán giá trị băm mật mã (MD5/SHA-256) của toàn bộ các tệp tin hệ thống quan trọng tại thời điểm chuẩn (baseline). Bất kỳ sự sửa đổi nào dù là một bit nhỏ nhất trên tệp nhân driver đều làm thay đổi giá trị checksum và kích hoạt cảnh báo an ninh ngay lập tức.
8. Kỹ thuật che giấu tệp tin: Luồng dữ liệu ẩn NTFS ADS và Steganography
Một chuyên gia kiểm thử hệ thống cần nắm rõ các kỹ thuật ẩn náu dữ liệu tinh vi mà đối tượng xấu thường áp dụng trên máy chủ đích.
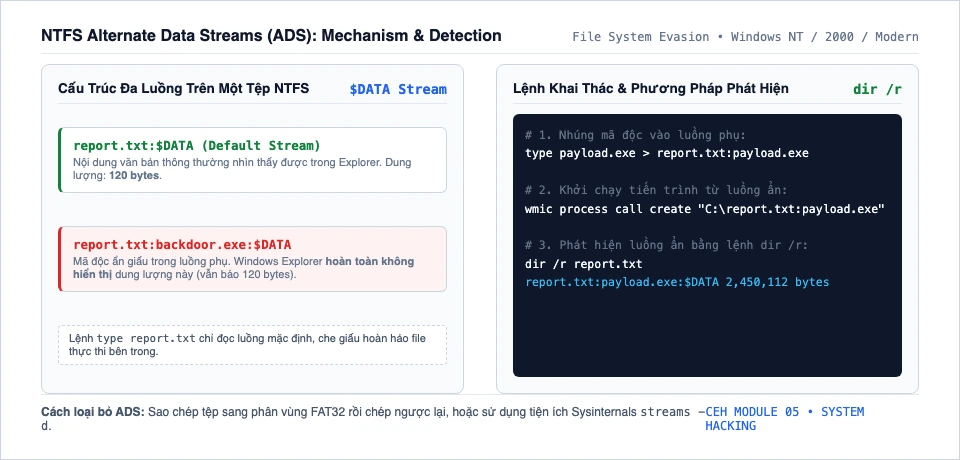
Sơ đồ sau đây trực quan hóa cấu trúc lưu trữ đa luồng trong hệ thống tệp tin NTFS và kỹ thuật phát hiện luồng dữ liệu ẩn ADS:
Kỹ thuật luồng dữ liệu xen kẽ NTFS (Alternate Data Streams - ADS)
Trên hệ thống tệp tin NTFS của Windows, mỗi tệp tin mặc định đều có một luồng dữ liệu chính mang tên $DATA. Tuy nhiên, NTFS cho phép một tệp tin chứa nhiều luồng dữ liệu độc lập khác nhau gắn liền với cùng một tên tệp:
- Tạo một tệp văn bản thông thường:
notepad report.txt(dung lượng hiển thị là 120 bytes). - Nhúng một tệp mã độc thực thi vào luồng phụ của tệp đó bằng cú pháp hai chấm:
type backdoor.exe > report.txt:backdoor.exe - Hiện tượng kỳ lạ: Trong giao diện Windows Explorer hoặc khi dùng lệnh
dirthông thường, tệpreport.txtvẫn chỉ hiển thị kích thước là 120 bytes! Mã độc nhị phân 2MB hoàn toàn vô hình đối với người dùng thông thường và các công cụ kiểm tra kích thước đĩa cũ. - Cách thức phát hiện: Bắt đầu từ Windows Vista trở về sau, lệnh
dir /rđược tích hợp sẵn để hiển thị toàn bộ các luồng dữ liệu xen kẽ gắn kèm tệp tin. Ngoài ra, việc sao chép tệp từ phân vùng NTFS sang phân vùng FAT32 sẽ tự động loại bỏ toàn bộ các luồng ADS vì định dạng FAT không hỗ trợ tính năng này.
Kỹ thuật giấu tin mật mã (Steganography)
Khác với mã hóa (Cryptography) biến dữ liệu thành một chuỗi ký tự khó hiểu, Steganography là nghệ thuật che giấu sự tồn tại của thông điệp bên trong một đối tượng dữ liệu bình thường khác (như tệp ảnh JPEG/BMP, tệp âm thanh MP3):
- Least Significant Bit (LSB) Insertion: Kỹ thuật nhúng thông điệp vào các bit có trọng số thấp nhất của các điểm ảnh (Pixel) trong tệp ảnh đồ họa (ví dụ công cụ ImageHide, Blindside). Do mắt người không thể nhận biết sự thay đổi cực nhỏ về sắc độ màu, bức ảnh trông hoàn toàn bình thường nhưng bên trong lại chứa tài liệu mật.
- Whitespace Steganography: Kỹ thuật sử dụng công cụ Snow để giấu thông điệp bằng cách chèn các khoảng trắng (Space) và ký tự tab vô hình vào cuối các dòng văn bản ASCII.
9. Xóa dấu vết xâm nhập (Clearing Tracks) và chiến lược phòng thủ toàn diện
Bước cuối cùng của một chiến dịch System Hacking là xóa bỏ các bằng chứng điện tử để ngăn ngừa các chuyên gia điều tra số (Digital Forensics) phát hiện hành vi xâm nhập.
Vô hiệu hóa kiểm toán Auditing và xóa Event Viewer
- Vô hiệu hóa Auditing bằng AuditPol: Trước khi thực hiện các hành động nguy hiểm, kẻ tấn công sử dụng công cụ dòng lệnh
auditpol.exeđể tắt cơ chế ghi nhật ký bảo mật của hệ thống:# Vô hiệu hóa ghi nhật ký cho các sự kiện đăng nhập tài khoản auditpol /set /category:"Logon/Logoff" /success:disable /failure:disable - Xóa chọn lọc nhật ký sự kiện: Việc xóa toàn bộ tệp nhật ký trong Windows Event Viewer thường để lại một sự kiện đặc biệt (Event ID 1102: The audit log was cleared), khiến quản trị viên lập tức nghi ngờ. Do đó, các hacker tinh vi sử dụng các công cụ xóa chọn lọc như Winzapper hoặc elsave để chỉ gỡ bỏ chính xác các bản ghi liên quan đến địa chỉ IP và tài khoản của mình mà vẫn giữ nguyên các sự kiện bình thường khác.
Chiến lược phòng thủ toàn diện chống System Hacking
- Chính sách mật khẩu nghiêm ngặt (Account Policies): Áp đặt độ dài mật khẩu tối thiểu trên 12 ký tự có độ phức tạp cao, thời hạn đổi mật khẩu định kỳ 42 ngày, và kích hoạt khóa tài khoản tạm thời sau 5 lần đăng nhập thất bại.
- Bắt buộc kích hoạt SMB Signing: Vô hiệu hóa vĩnh viễn LM Hash và kích hoạt chữ ký số SMB Signing trên toàn hệ thống mạng để triệt tiêu hoàn toàn nguy cơ tấn công SMB Relay MITM.
- Áp dụng mô hình bảo vệ đặc quyền tối thiểu (Least Privilege): Sử dụng giải pháp quản lý quyền truy cập đặc quyền (Privileged Access Management - PAM), không để tài khoản người dùng thông thường có quyền Administrator cục bộ trên máy trạm.
- Giám sát tính toàn vẹn tệp tin và tiến trình (EDR / FIM): Triển khai các giải pháp EDR hiện đại kết hợp giám sát tính toàn vẹn tệp tin (Tripwire, Sysmon) để phát hiện tức thì các hành vi tiêm mã vào bộ nhớ, nạp driver lạ của rootkit và thao túng luồng dữ liệu NTFS ADS.
- Đẩy nhật ký về máy chủ SIEM tập trung bất biến (WORM Storage): Cấu hình các máy chủ đẩy toàn bộ nhật ký Windows Event Log và Syslog tức thời về máy chủ giám sát SIEM chuyên dụng ở vùng mạng cô lập. Ngay cả khi kẻ tấn công có quyền quản trị và xóa nhật ký cục bộ trên máy trạm, toàn bộ chứng cứ vẫn được lưu giữ nguyên vẹn trên SIEM phục vụ công tác điều tra.
Hiểu sâu sắc toàn bộ chuỗi mắt xích trong CEH Module 5: System Hacking chính là nền tảng cốt lõi giúp các chuyên gia an ninh mạng xây dựng những phòng tuyến bảo mật đa lớp vững chắc, chủ động ngăn chặn và vô hiệu hóa các cuộc tấn công nhắm vào hạ tầng máy chủ của tổ chức.