Tổng quan CEH Module 1: Khung kiến thức Ethical Hacking, 5 giai đoạn tấn công và quy trình kiểm thử bảo mật
Tổng quan khung kiến thức CEH Module 1 về an toàn thông tin, phân loại hacker, 5 giai đoạn tấn công và phương pháp luận kiểm thử xâm nhập (Penetration Testing) chuẩn hóa.
Khi nhắc đến thuật ngữ Hacker, đại chúng thường liên tưởng đến các vụ tấn công thay đổi giao diện trang web (Deface), đánh cắp thẻ tín dụng hoặc hình ảnh mang tính biểu tượng của nhóm Anonymous. Nhiều thông tin truyền thông vô hình trung đồng nhất hacker với những kẻ phá hoại an ninh mạng. Tuy nhiên, trong lĩnh vực an toàn thông tin chuyên nghiệp, định kiến đó hoàn toàn không chính xác. Chương trình CEH (Certified Ethical Hacker) do tổ chức EC-Council xây dựng ra đời nhằm chuẩn hóa ranh giới giữa hành vi phá hoại trái phép và hoạt động bảo mật chính thống.
Một Ethical Hacker (chuyên gia tấn công có đạo đức hay hacker mũ trắng) sở hữu toàn bộ kỹ năng, tư duy và công cụ của một kẻ tấn công thực thụ, nhưng toàn bộ hành động đều diễn ra trong khuôn khổ pháp luật, có sự đồng ý bằng văn bản của chủ sở hữu hệ thống nhằm mục đích củng cố phòng thủ. Bài viết này sẽ phân tích chi tiết toàn bộ khung kiến thức nền tảng trong CEH Module 1: từ các thuật ngữ an ninh thông tin, 4 bề mặt tấn công cốt lõi, mô hình bảo mật CIA Triad, 5 giai đoạn tấn công chuẩn mực cho đến quy trình kiểm thử xâm nhập (Penetration Testing) thực tế.
Mục lục nội dung bài viết
- 1. Các thuật ngữ nền tảng về an toàn thông tin
- 2. Bốn bề mặt tấn công và phân loại hình thức tấn công
- 3. Phân loại hacker và các nhóm đối tượng đe dọa
- 4. Mục tiêu an toàn thông tin: CIA Triad và tam giác đánh đổi vận hành
- 5. Năm giai đoạn của một cuộc tấn công bảo mật chuẩn mực
- 6. Bộ kỹ năng và công cụ thiết yếu của chuyên viên Ethical Hacker
- 7. Phương pháp luận kiểm định bảo mật và quy trình Pentest 6 bước
- 8. Tính hợp lệ và khung pháp lý quốc tế cũng như tại Việt Nam
- 9. Lộ trình thực hành an toàn và định hướng học tập tiếp theo
1. Các thuật ngữ nền tảng về an toàn thông tin
Để đánh giá và bảo vệ một hệ thống máy tính, chuyên viên an ninh mạng trước hết phải hiểu rõ các khái niệm mang tính định nghĩa. Trong tài liệu CEH Module 1, các thuật ngữ sau đây là cơ sở bắt buộc:
- Threat (Mối đe dọa): Là bất kỳ tác nhân hoặc tình huống nào có khả năng gây tổn hại, vi phạm tính an toàn của hệ thống thông tin. Mối đe dọa không chỉ giới hạn ở các hacker hay phần mềm độc hại (virus, worm, ransomware), mà còn bao gồm các sự cố vật lý như hỏng hóc phần cứng, lỗi phần mềm nội bộ, hoặc thậm chí là thiên tai, hỏa hoạn, lũ lụt tại trung tâm dữ liệu.
- Vulnerability (Lỗ hổng bảo mật): Là điểm yếu, sai sót trong thiết kế, cài đặt, hoặc vận hành của hệ thống khiến nó trở nên nhạy cảm trước các mối đe dọa. Một số lỗ hổng kinh điển bao gồm việc hệ điều hành chưa cập nhật các bản vá (patch), ứng dụng web chứa lỗi lập trình, cấu hình dịch vụ mở không cần thiết, hoặc chính sách quản lý mật khẩu của người dùng quá yếu.
- Exploit (Khai thác lỗ hổng): Là hành động hoặc đoạn mã cụ thể tận dụng điểm yếu bảo mật (vulnerability) nhằm mục đích đánh cắp dữ liệu, chiếm quyền điều khiển hoặc làm tê liệt hệ thống. Exploit có thể được thực thi bởi các tác nhân bên trong (insider) hoặc những kẻ tấn công bên ngoài Internet.
- Remote Exploit (Khai thác từ xa): Quá trình tấn công được thực hiện xuyên qua hạ tầng mạng từ một máy tính khác trên mạng nội bộ hoặc qua Internet mà kẻ tấn công ban đầu không cần có quyền truy cập cục bộ trên máy đích.
- Local Exploit (Khai thác cục bộ): Quá trình khai thác điểm yếu trực tiếp trên máy nạn nhân, thường nhằm mục đích leo thang đặc quyền (Privilege Escalation) từ một tài khoản người dùng bình thường lên quyền quản trị cao nhất (như root trên Linux hoặc SYSTEM/Administrator trên Windows), hoặc trích xuất mật khẩu lưu trữ trong bộ nhớ tạm (LSASS, SAM database).
- Target of Evaluation (TOE - Mục tiêu đánh giá): Đối tượng được xác định nằm trong phạm vi kiểm tra an ninh mạng. TOE có thể là một cụm máy chủ dịch vụ, máy trạm nhân viên, một thiết bị định tuyến trung tâm, một ứng dụng phần mềm độc lập hoặc toàn bộ hệ thống web portal của doanh nghiệp.
- Attack (Tiến trình tấn công): Thuật ngữ biểu thị toàn bộ chuỗi hành động có chủ đích nhằm xâm nhập, phá vỡ hoặc vô hiệu hóa các biện pháp bảo vệ của mục tiêu đánh giá.
2. Bốn bề mặt tấn công và phân loại hình thức tấn công
Kẻ tấn công không thâm nhập một cách ngẫu nhiên. Trong thực tế, các cuộc tấn công đều tập trung vào bốn bề mặt kỹ thuật phổ biến nhất trong kiến trúc công nghệ thông tin:
- Hệ điều hành (Operating System Vulnerabilities): Đa phần các máy chủ và máy trạm khi xuất xưởng hoặc cài đặt mới đều ở trạng thái cấu hình mặc định (default installation). Cấu hình này thường tối ưu hóa tính tiện dụng thay vì an ninh, khiến nhiều cổng dịch vụ không cần thiết vẫn mở. Việc thiếu sót các bản cập nhật bảo mật định kỳ biến hệ điều hành thành mục tiêu hàng đầu của các cuộc tấn công tự động hóa.
- Ứng dụng (Application Vulnerabilities): Mỗi máy tính đều vận hành hàng chục ứng dụng từ web server, cơ sở dữ liệu cho đến các phần mềm văn phòng. Khi mã nguồn ứng dụng tồn tại lỗ hổng (như tràn bộ đệm, giải mã dữ liệu không an toàn, lỗi SQL Injection), kẻ tấn công có thể lợi dụng để thực thi mã tùy ý từ xa.
- Mã mở rộng (Shrink-wrap Code): Các thành phần tính năng mở rộng được tích hợp sẵn mà người dùng phổ thông hiếm khi để ý nhưng lại rất quen thuộc với giới bảo mật. Điển hình như chức năng Macro trong Microsoft Office cho phép chạy kịch bản tự động, hoặc các điều khiển ActiveX trên trình duyệt web thời kỳ trước. Kẻ xấu thường lợi dụng các tính năng này để phát tán mã độc khi nạn nhân mở tập tin tài liệu độc hại.
- Lỗi cấu hình (Misconfiguration): Cấu hình sai sót là một trong những nguyên nhân hàng đầu gây sụp đổ hệ thống. Điển hình là việc gán quyền thư mục quá rộng (như quyền 777 trên Linux hoặc Everyone Full Control trên Windows share), sử dụng tài khoản quản trị với mật khẩu mặc định (admin/admin), hoặc bật chế độ debug trên môi trường sản xuất.
Bên cạnh bề mặt kỹ thuật, các cuộc tấn công còn được phân loại dựa trên trạng thái hoạt động và vị trí địa lý:
| Phân loại | Đặc điểm hoạt động | Ví dụ thực tế |
|---|---|---|
| Passive Attack (Bị động) | Không tương tác trực tiếp, không làm thay đổi dữ liệu hay gián đoạn đường truyền. Rất khó dò tìm vì kẻ tấn công chỉ âm thầm thu thập thông tin và nghe lén luồng truyền thông. | Nghe lén gói tin (Sniffing), dò quét dấu vết công khai (Footprinting), theo dõi lưu lượng mạng. |
| Active Attack (Chủ động) | Tương tác trực tiếp vào hệ thống đích, gửi gói tin thăm dò, làm thay đổi dữ liệu hoặc cản trở khả năng cung cấp dịch vụ của hệ thống. | Tấn công từ chối dịch vụ (DoS/DDoS), quét cổng mở (Port Scanning), chèn mã độc hại (SQLi, XSS). |
| Inside Attack (Nội bộ) | Xuất phát từ nhân viên, cộng tác viên hoặc người có quyền truy cập vật lý bên trong mạng nội bộ. Theo thống kê bảo mật, có tới 80% các vụ mất mát thông tin nghiêm trọng bắt nguồn từ tác nhân nội bộ. | Nhân viên sao chép tài liệu mật ra USB, cài đặt keylogger trên máy trạm chung, lạm dụng quyền hạn để truy cập cơ sở dữ liệu. |
| Outside Attack (Bên ngoài) | Xuất phát từ ngoài Internet xuyên qua tường lửa. Nhóm này có số lượng đông đảo, trình độ kỹ thuật đa dạng và thường nhắm vào các dịch vụ công khai như Web, DNS, Mail. | Quét dải IP công cộng của doanh nghiệp để tìm kiếm các cổng quản trị bị lộ (SSH, RDP) hoặc các dịch vụ web chưa vá lỗi. |
3. Phân loại hacker và các nhóm đối tượng đe dọa
Cộng đồng an ninh mạng sử dụng hình tượng chiếc mũ để phân định ranh giới đạo đức và mục đích hoạt động của hacker:
- Black Hat Hacker (Mũ đen): Còn được gọi là Cracker hay Attacker. Đây là những cá nhân hoặc tổ chức sử dụng kiến thức chuyên sâu để xâm nhập trái phép, phá hoại dữ liệu hoặc tống tiền vì động cơ cá nhân. Mọi hành vi của hacker mũ đen đều cấu thành tội phạm hình sự.
- White Hat Hacker (Mũ trắng): Còn được gọi là Ethical Hacker, Security Analyst hay Penetration Tester. Họ sử dụng kỹ năng để tìm kiếm lỗ hổng, kiểm tra sức chống chịu của hệ thống và đưa ra khuyến nghị khắc phục dưới sự cho phép bằng văn bản của đơn vị chủ quản.
- Gray Hat Hacker (Mũ xám): Là những người đứng giữa hai lằn ranh. Họ có thể tự ý quét và xâm nhập vào hệ thống của doanh nghiệp mà không có sự đồng ý trước, sau đó gửi thông báo lỗi và yêu cầu trả phí vá lỗi. Dù không có ý định phá hủy dữ liệu, hành động của hacker mũ xám vẫn vi phạm pháp luật vì chưa được ủy quyền.
Ngoài ba nhóm màu mũ cơ bản, giáo trình CEH còn chỉ rõ các chân dung đối tượng tấn công cụ thể khác trong thực tế:
- Hacktivist: Thuật ngữ kết hợp giữa Hacking và Activism ("Hacking for a cause"). Đây là các cuộc tấn công vì mục đích xã hội, chính trị, tôn giáo hoặc chủ quyền lãnh thổ. Kẻ tấn công thường để lại thông điệp (deface) trên website của cơ quan chức năng hoặc phát động tấn công DDoS làm sập cổng thông tin đối phương.
- Script Kiddie: Chiếm đa số trong số lượng người tấn công trên mạng. Đây là những cá nhân thiếu kiến thức nền tảng về lập trình, mạng và hệ điều hành, chỉ biết sử dụng lại các công cụ, kịch bản (script) có sẵn do người khác phát triển. Nhóm này cực kỳ nguy hiểm vì mức độ hiểu biết của họ tỉ lệ nghịch với mức độ liều lĩnh và khả năng phá hoại.
- Data Thief: Chuyên săn lùng thông tin cá nhân, tài khoản ngân hàng, thông tin thẻ tín dụng hoặc tài khoản trò chơi trực tuyến. Thủ đoạn phổ biến là cài cắm keylogger tại các máy tính công cộng hoặc phát tán thư lừa đảo (Phishing). Nhóm này đặc biệt chú trọng việc xóa dấu vết sau khi đánh cắp dữ liệu.
- Electronic Vandal & Cyberterrorist: Kẻ phá hoại chỉ muốn tàn phá hệ thống vì thú vui trình diễn, trong khi tội phạm khủng bố mạng nhắm tới các hạ tầng trọng yếu (điện lực, hàng không, ngân hàng trung ương) nhằm gây hỗn loạn quy mô lớn.
4. Mục tiêu an toàn thông tin: CIA Triad và tam giác đánh đổi vận hành
Mục đích cao nhất của mọi kiến trúc bảo mật là bảo vệ bốn thuộc tính cốt lõi của thông tin:
- Confidentiality (Tính bí mật / Riêng tư): Đảm bảo thông tin chỉ được tiếp cận bởi những người có quyền hạn. Để bảo vệ tính bí mật, dữ liệu lưu trữ (Data at Rest) và dữ liệu truyền trên mạng (Data in Transit) phải được mã hóa bằng các thuật toán mạnh như AES-256, TLS/HTTPS, SSH hoặc IPSec VPN.
- Integrity (Tính toàn vẹn): Đảm bảo thông tin không bị thay đổi, xóa bỏ hoặc làm sai lệch trái phép trong quá trình lưu trữ hay truyền dẫn. Kẻ tấn công có thể thực hiện kỹ thuật Bit-flipping trên luồng mã hóa dòng (stream cipher) để biến đổi nội dung thông điệp (ví dụ sửa số tiền chuyển khoản từ 10.000.000 VNĐ thành 1.000.000 VNĐ). Để chống lại mối đe dọa này, hệ thống áp dụng các hàm băm mật mã (Message Digest, SHA-256) và chữ ký số.
- Availability (Tính sẵn sàng / Khả dụng): Đảm bảo dịch vụ và tài nguyên luôn sẵn sàng phục vụ khi người dùng hợp lệ yêu cầu. Kẻ tấn công thường nhắm vào tính sẵn sàng bằng các cuộc tấn công từ chối dịch vụ (DoS/DDoS) nhằm làm kiệt quệ tài nguyên RAM, CPU hoặc băng thông mạng.
- Authenticity (Tính xác thực): Đảm bảo người dùng hoặc thiết bị gửi dữ liệu đúng là thực thể hợp pháp chứ không phải kẻ giả mạo. Các phương thức tấn công phổ biến vào thuộc tính này là giả mạo địa chỉ MAC (MAC Spoofing) để vượt qua bộ lọc WiFi hoặc cướp phiên làm việc (Session Hijacking). Biện pháp phòng ngừa là triển khai xác thực đa yếu tố (MFA) và chuẩn xác thực mạng 802.1X.
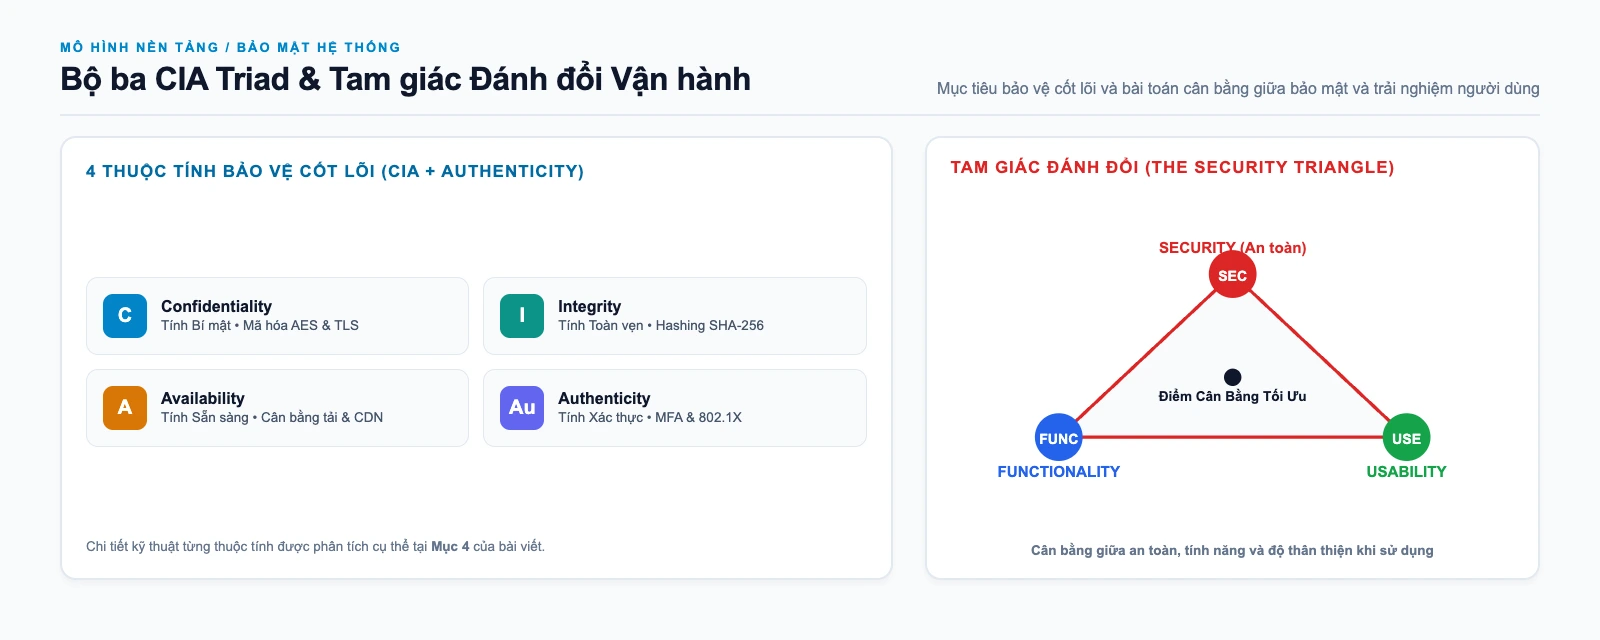
Tam giác đánh đổi: An toàn, Chức năng và Tính tiện dụng
Một thách thức muôn thuở của chuyên gia an ninh thông tin là bài toán cân bằng trong Tam giác bảo mật (The Security Triangle) gồm ba đỉnh: Security (An toàn), Functionality (Chức năng) và Usability (Tính tiện dụng). Khi ta kéo gần về một đỉnh thì hai đỉnh còn lại sẽ bị kéo căng:
Một ví dụ thực tế được chia sẻ trong tài liệu: Khi một quản trị viên triển khai tường lửa ISA Server chặn toàn bộ các tập tin thực thi dạng .exe để ngăn chặn virus xâm nhập, chính sách này đã bảo vệ tối đa tính an toàn (Security). Tuy nhiên, nó lập tức làm tê liệt bộ phận hỗ trợ kỹ thuật (Technical Support) vì họ không thể tải các công cụ chẩn đoán cần thiết cho phòng lab, làm suy giảm nghiêm trọng chức năng (Functionality). Để xử lý, quản trị viên buộc phải mở ngoại lệ cho một nhóm nhân viên, vô tình tạo ra lỗ hổng lây nhiễm nếu không kiểm soát chặt chẽ.
Tương tự, trên hệ thống quản lý tập trung Domain Controller, nếu áp dụng chính sách mật khẩu cực đoan (bắt buộc dài trên 16 ký tự, gồm ký tự đặc biệt, chữ hoa, chữ thường và đổi mật khẩu mỗi 30 ngày), tính tiện dụng (Usability) sẽ bị phá vỡ hoàn toàn. Người dùng không thể ghi nhớ nổi mật khẩu và bắt đầu ghi mật khẩu ra giấy nhớ dán dưới bàn phím. Biện pháp kỹ thuật tưởng chừng hoàn hảo lại biến thành một lỗ hổng an ninh vật lý nghiêm trọng. Do đó, bảo mật hiệu quả không phải là áp đặt lệnh cấm tối đa, mà là tìm ra điểm cân bằng kết hợp với đào tạo nhận thức người dùng.
5. Năm giai đoạn của một cuộc tấn công bảo mật chuẩn mực
Dù là một tin tặc nguy hiểm hay một chuyên viên Ethical Hacker thực hiện kiểm thử xâm nhập, tiến trình tấn công đều trải qua 5 giai đoạn liên hoàn:
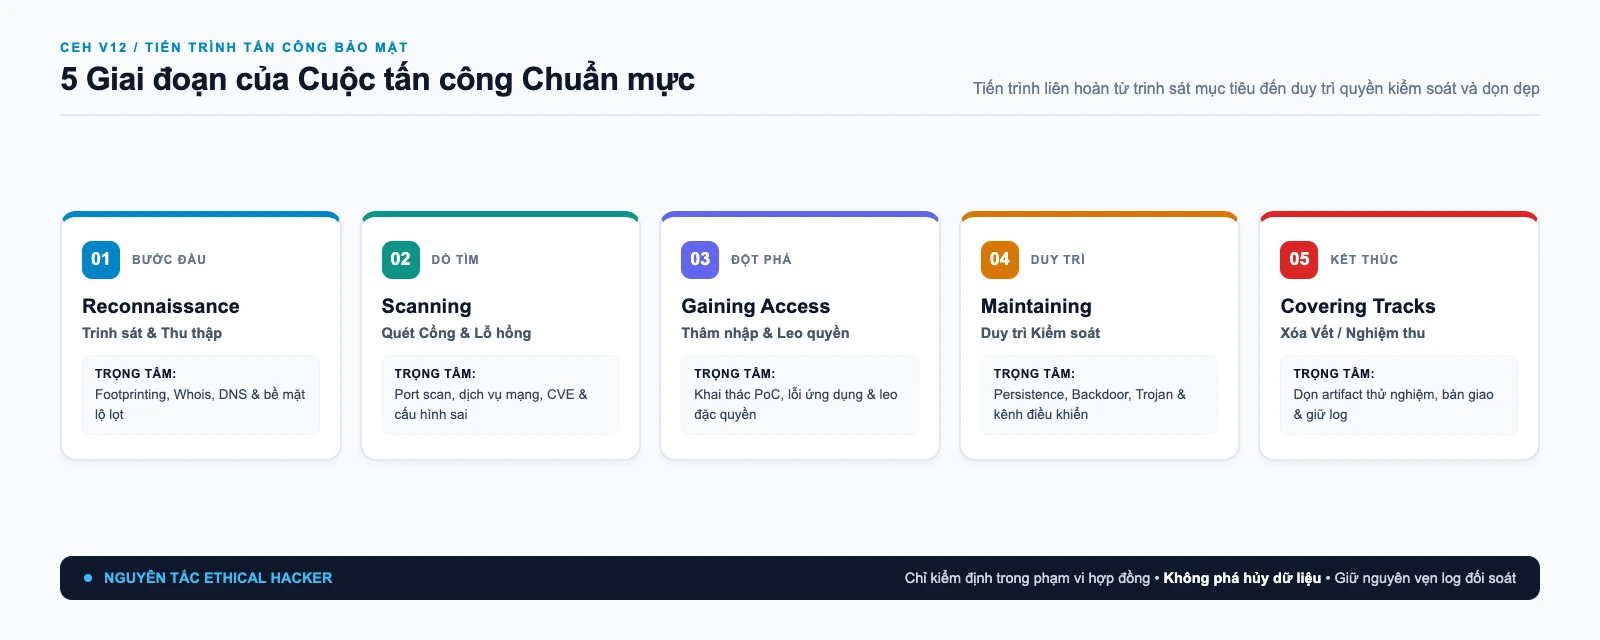
Giai đoạn 1: Reconnaissance (Thu thập thông tin & Trinh sát)
Đây là bước đầu tiên và tiêu tốn nhiều thời gian nhất của kẻ tấn công, chiếm từ 60% đến 70% tổng thời lượng. Mục tiêu là thu thập tối đa thông tin về đối tượng mà không để lộ mục đích.
- Passive Reconnaissance (Trinh sát bị động): Thu thập dữ liệu mà không gửi bất kỳ gói tin bất thường nào trực tiếp đến hệ thống mục tiêu. Kẻ tấn công sử dụng các công cụ tìm kiếm công cộng (Google Dorks), tra cứu cơ sở dữ liệu Whois, tìm kiếm tên miền phụ qua DNS công cộng, khai thác mạng xã hội của nhân viên công ty (Social Engineering), hoặc thậm chí là bới rác văn phòng (Dumpster Diving) để tìm tài liệu in ấn bị vứt bỏ.
- Active Reconnaissance (Trinh sát chủ động): Tương tác trực tiếp với hạ tầng mạng của mục tiêu để nhận diện các máy chủ đang trực tuyến, dải địa chỉ IP và dịch vụ cung cấp. Phương pháp này thu được kết quả nhanh chóng và chính xác hơn nhưng có nguy cơ bị ghi nhận bởi hệ thống phát hiện xâm nhập (IDS/IPS).
Giai đoạn 2: Scanning (Dò quét cổng & Lỗ hổng)
Sau khi xác định được danh sách địa chỉ IP trực tuyến, kẻ tấn công chuyển sang giai đoạn dò quét sâu (Scanning):
- Port Scanning (Quét cổng mở): Sử dụng các công cụ chuyên dụng như
Nmapđể gửi các gói tin TCP SYN, UDP nhằm xác định những cổng nào đang mở (Open Ports) và dịch vụ đang lắng nghe phía sau. - Vulnerability Scanning (Quét lỗ hổng): Sử dụng các giải pháp tự động như
Nessus,OpenVAShoặcAcunetix Web Vulnerability Scannerđể đối chiếu phiên bản phần mềm với cơ sở dữ liệu lỗ hổng bảo mật đã biết (CVE), tìm kiếm các cấu hình mặc định chưa đổi.
Giai đoạn 3: Gaining Access (Chiếm quyền truy cập)
Khi đã nắm giữ danh sách các lỗ hổng cụ thể, kẻ tấn công bước vào giai đoạn thâm nhập thực tế. Đây là giai đoạn bước qua cánh cửa bảo vệ để tiến vào bên trong hệ thống:
- Khai thác lỗi tràn bộ đệm (Buffer Overflow) để thực thi mã máy tùy ý trong không gian bộ nhớ của tiến trình.
- Tấn công ứng dụng web thông qua SQL Injection để vượt qua xác thực hoặc trích xuất cơ sở dữ liệu người dùng.
- Thực hiện cướp phiên làm việc (Session Hijacking) hoặc bẻ khóa mật khẩu (Brute-force / Dictionary Attack).
- Sau khi có được quyền truy cập bước đầu, kẻ tấn công tiếp tục thực hiện leo thang đặc quyền (Privilege Escalation) từ tài khoản khách lên tài khoản quản trị hệ thống.
Giai đoạn 4: Maintaining Access (Duy trì quyền kiểm soát)
Sau khi đã chiếm quyền quản trị, kẻ tấn công phải đảm bảo có thể quay trở lại hệ thống bất cứ lúc nào mà không cần lặp lại quá trình khai thác phức tạp. Giai đoạn này được gọi là thiết lập tính bền bỉ (Persistence):
- Cài đặt các cửa hậu (Backdoor), mã độc gián điệp (Trojan) hoặc các công cụ che giấu ở mức hạt nhân hệ điều hành (Rootkit).
- Tạo các tác vụ tự động chạy nền (Scheduled Tasks trên Windows, Cron Jobs trên Linux).
- Cài đặt phần mềm ghi lại thao tác bàn phím (Keylogger) để đánh cắp mật khẩu đăng nhập mới của người quản trị.
Giai đoạn 5: Covering Tracks (Xóa dấu vết / Clear Tracks)
Mục đích của giai đoạn cuối cùng là ngăn chặn khả năng bị phát hiện bởi đội ngũ quản trị viên và làm sai lệch quá trình điều tra số (Digital Forensics):
- Kẻ tấn công xóa hoặc chỉnh sửa các tập tin nhật ký hoạt động (Windows Event Viewer,
/var/log/secure,/var/log/auth.logtrên Linux). - Xóa các công cụ thử nghiệm, script exploit và tập tin tạm đã tải lên hệ thống.
- Ẩn các tiến trình độc hại và cổng mạng đang lắng nghe bằng Rootkit.
Lưu ý về đạo đức nghề nghiệp tại Giai đoạn 5: Điểm khác biệt sống còn giữa hacker mũ đen và Ethical Hacker ở giai đoạn Covering Tracks là: Ethical Hacker tuyệt đối không được xóa nhật ký (log) của khách hàng. Thay vào đó, chuyên viên bảo mật phải lưu giữ log để phục vụ công tác đối soát, dọn dẹp sạch sẽ toàn bộ các tài khoản thử nghiệm, kịch bản PoC đã cài vào máy đích, và trả hệ thống về nguyên trạng an toàn trước khi nghiệm thu.
6. Bộ kỹ năng và công cụ thiết yếu của chuyên viên Ethical Hacker
Để trở thành một Ethical Hacker đủ năng lực thực chiến, người học cần xây dựng một nền tảng kỹ thuật vững chắc trên ba trụ cột:
1. Kiến thức nền tảng hệ điều hành và mạng
Bạn không thể bảo vệ hoặc tấn công một đối tượng mà bạn không hiểu rõ cách nó vận hành. Một Ethical Hacker phải thành thạo:
- Quản trị Linux: Nắm vững cấu trúc thư mục, hệ thống phân quyền (chmod, chown), quản lý tiến trình, file cấu hình dịch vụ mạng và các lệnh dòng lệnh cơ bản.
- Hệ thống Windows & Active Directory: Hiểu rõ cơ chế xác thực Kerberos, NTLM, quản lý người dùng qua Domain Controller, Group Policy Objects (GPO) và dịch vụ Registry.
- Kiến trúc mạng máy tính TCP/IP: Phân tích được cấu trúc gói tin (Header, Flag), cơ chế bắt tay ba bước (Three-way Handshake), cơ chế định tuyến (Routing) và giao thức phân giải địa chỉ (ARP, DNS, DHCP).
2. Kỹ năng lập trình và viết kịch bản (Scripting)
Dù ngày nay có nhiều công cụ tự động hóa, một chuyên viên bảo mật thực thụ cần có kỹ năng lập trình (Python, Bash script, PowerShell) để:
- Hiểu rõ logic của các mã khai thác (Exploit code) tìm thấy trên các kho dữ liệu công cộng (như Exploit-DB) trước khi thực thi, tránh nguy cơ chạy nhầm mã độc hại.
- Tự động hóa các tác vụ lặp đi lặp lại trong quá trình trinh sát và dò quét.
- Tùy biến hoặc tự xây dựng các công cụ kiểm tra chuyên biệt phù hợp với môi trường của khách hàng.
3. Các công cụ rà quét lỗ hổng tiêu biểu trong giáo trình CEH
Trong quá trình đánh giá bảo mật, các công cụ hàng đầu được giảng dạy bao gồm:
- MBSA (Microsoft Baseline Security Analyzer): Công cụ của Microsoft chuyên rà quét các thiếu sót về bản vá lỗi bảo mật và các sai lệch cấu hình quản trị trên hệ điều hành Windows.
- Nessus: Một trong những hệ thống quét lỗ hổng toàn diện nhất, có khả năng phát hiện điểm yếu trên đa dạng nền tảng: Windows, Linux, macOS, thiết bị mạng Cisco và các thiết bị phần cứng hạ tầng.
- W3AF & Acunetix Web Vulnerability Scanner: Các giải pháp chuyên sâu dành riêng cho ứng dụng web, tự động phát hiện các lỗ hổng OWASP Top 10 như SQL Injection, Cross-Site Scripting (XSS), Directory Traversal và cấu hình sai chứng chỉ SSL/TLS.
# Ví dụ lệnh Nmap cơ bản để quét cổng và dò phiên bản dịch vụ trong môi trường lab
nmap -sS -sV -O -p- 192.168.1.50

# Giải thích tham số:
# -sS : Kỹ thuật quét SYN Stealth Scan (không hoàn tất bắt tay 3 bước để tránh bị ghi log đầy đủ)
# -sV : Nhận diện phiên bản cụ thể của dịch vụ đang chạy trên cổng mở
# -O  : Dò tìm dấu vân tay hệ điều hành (OS Fingerprinting)
# -p- : Dò quét toàn bộ 65.535 cổng TCP thay vì chỉ quét 1.000 cổng mặc định
7. Phương pháp luận kiểm định bảo mật và quy trình Pentest 6 bước
Điểm khác biệt then chốt giữa một kẻ tấn công và một kỹ sư kiểm định bảo mật chuyên nghiệp là phương pháp luận (Methodology) và tính pháp lý. Toàn bộ quá trình kiểm thử xâm nhập (Penetration Testing hay Security Audit) được chia làm 3 giai đoạn quản lý và 6 bước thực thi cụ thể:
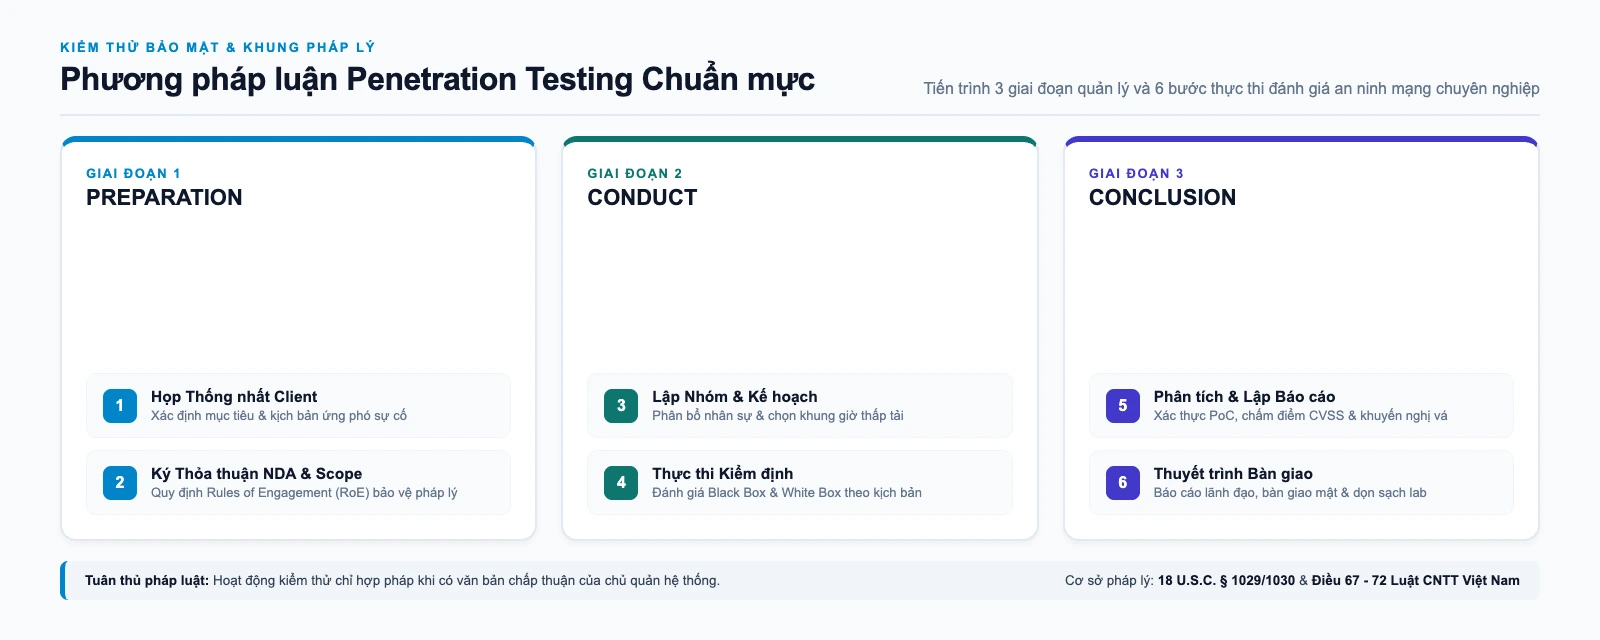
Ba giai đoạn quản lý dự án đánh giá bảo mật
- Preparation (Giai đoạn chuẩn bị): Đây là bước tiền đề mang tính sống còn. Các bên tiến hành soạn thảo và ký kết hợp đồng dịch vụ, xác định rõ phạm vi tài nguyên được phép kiểm thử (Scope of Work) và các điều khoản bảo mật thông tin. Hợp đồng này là tấm lá chắn bảo vệ pháp lý cho chuyên viên Pentest.
- Conduct (Giai đoạn thực thi): Đội ngũ chuyên gia tiến hành khảo sát, rà quét và thực hiện các kỹ thuật thử nghiệm tấn công theo kịch bản đã được phê duyệt.
- Conclusion (Giai đoạn kết luận & bàn giao): Tổng hợp kết quả, đánh giá rủi ro tác động lên quy trình kinh doanh, xây dựng báo cáo kỹ thuật và đề xuất giải pháp phòng vệ tương ứng.
Quy trình 6 bước triển khai chi tiết
- Bước 1 - Trao đổi với khách hàng (Client Discussion): Thảo luận sâu với đơn vị chủ quản về mục đích kiểm thử, nhận diện các hệ thống trọng yếu nhạy cảm và thống nhất kế hoạch ứng phó sự cố (Disaster Recovery Plan) trong trường hợp việc thử nghiệm gây gián đoạn dịch vụ.
- Bước 2 - Ký thỏa thuận không tiết lộ (NDA - Non-Disclosure Agreement): Bắt buộc ký kết văn bản bảo mật thông tin NDA và quy định phạm vi cam kết (Rules of Engagement - RoE) trước khi thực hiện bất kỳ lệnh quét mạng nào.
- Bước 3 - Thành lập nhóm làm việc và lập kế hoạch: Tuyển chọn các chuyên viên có kỹ năng phù hợp, lên lịch trình chi tiết (thường thực hiện kiểm thử tải cao vào ban đêm hoặc các khung giờ thấp điểm của doanh nghiệp).
- Bước 4 - Thực hiện kiểm định theo quy trình đề ra: Tiến hành kiểm thử theo một trong hai mô hình thỏa thuận:
- Black Box Testing (Kiểm thử hộp đen): Chuyên viên Pentest đóng vai trò như kẻ tấn công bên ngoài, hoàn toàn không được cung cấp sơ đồ mạng, mã nguồn hay tài khoản nội bộ. Mô hình này phản ánh chân thực khả năng phòng thủ của hệ thống trước các cuộc tấn công từ Internet.
- White Box Testing (Kiểm thử hộp trắng): Chuyên viên được cung cấp đầy đủ sơ đồ kiến trúc, mã nguồn ứng dụng và tài khoản phân quyền bên trong hệ thống. Mô hình này giúp rà soát toàn diện các góc khuất và điểm yếu mà kiểm thử hộp đen dễ bỏ sót.
- Bước 5 - Phân tích kết quả và chuẩn bị báo cáo: Đánh giá chi tiết từng lỗ hổng phát hiện được, chứng minh khả năng khai thác (PoC), phân loại theo thang điểm rủi ro CVSS và hướng dẫn biện pháp khắc phục từng bước.
- Bước 6 - Thuyết trình báo cáo với khách hàng: Trình bày báo cáo tóm tắt dành cho cấp quản trị (Executive Summary) và báo cáo kỹ thuật chuyên sâu cho đội ngũ quản trị IT. Tài liệu này có tính chất bảo mật tuyệt đối, thường được bàn giao bằng bản in cứng (hard-copy) hoặc mã hóa bất đối xứng để đảm bảo an toàn.
8. Tính hợp lệ và khung pháp lý quốc tế cũng như tại Việt Nam
Một trong những bài học quan trọng nhất trong CEH Module 1 là nhận thức về luật pháp. Ranh giới giữa một chuyên gia bảo mật và một tội phạm mạng đôi khi chỉ cách nhau một chữ ký phê duyệt:
Khung pháp lý quốc tế (Luật liên bang Hoa Kỳ)
Kỳ thi lấy chứng chỉ CEH của EC-Council thường xuyên đưa ra các câu hỏi trắc nghiệm liên quan đến hai bộ luật liên bang quan trọng của Mỹ:
- 18 U.S.C. § 1029 (Fraud and related activity in connection with access devices): Quy định xử lý hình sự đối với các hành vi gian lận và sử dụng trái phép các thiết bị truy cập, phương tiện viễn thông có giá trị trên 1.000 USD.
- 18 U.S.C. § 1030 (Fraud and related activity in connection with computers): Bộ luật trụ cột nghiêm cấm hành vi truy cập trái phép vào các hệ thống máy tính, phá hoại thông tin bí mật, phát tán virus hoặc làm suy giảm tính toàn vẹn của dữ liệu máy tính.
- Cyber Security Enhancement Act of 2002: Đạo luật tăng cường mức án và hình phạt thích đáng cho các hành vi tấn công mạng gây hậu quả nghiêm trọng đối với hạ tầng quốc gia.
Khung pháp lý tại Việt Nam (Luật Công nghệ Thông tin)
Tại Việt Nam, các kỹ sư và chuyên viên an toàn thông tin bắt buộc phải nắm vững các điều khoản từ Điều 67 đến Điều 72 của Luật Công nghệ Thông tin:
- Điều 67: Trách nhiệm bảo vệ quyền, lợi ích hợp pháp của người sử dụng sản phẩm, dịch vụ công nghệ thông tin.
- Điều 68 & Điều 69: Bảo vệ tên miền quốc gia Việt Nam ".vn" và quyền sở hữu trí tuệ trong lĩnh vực công nghệ thông tin.
- Điều 70: Các quy định về phòng chống thư rác (spam).
- Điều 71: Nghiêm cấm các hành vi tạo ra, cài đặt, phát tán virus máy tính và phần mềm gây hại.
- Điều 72: Trách nhiệm bảo đảm an toàn, bí mật thông tin trên mạng.
Hiểu lầm tai hại về việc tự ý tìm lỗi báo cáo (Bug Reporting): Nhiều người học bảo mật tại Việt Nam mắc phải sai lầm nghiêm trọng: chủ động dùng công cụ quét lỗi vào website của cơ quan, doanh nghiệp, sau đó thâm nhập vào lấy bằng chứng rồi gửi email báo lỗi với ý định tốt. Về mặt pháp lý, hành động xâm nhập vào hệ thống khi chưa được chủ nhân ủy quyền bằng văn bản đều là hành vi bất hợp pháp. Thậm chí đối với các mục tiêu nhạy cảm như cơ quan chính phủ hay Bộ Quốc phòng, ngay cả việc quét địa chỉ IP từ bên ngoài cũng bị coi là hành vi thù địch và có thể bị truy cứu trách nhiệm.
9. Lộ trình thực hành an toàn và định hướng học tập tiếp theo
Để củng cố các kiến thức đã học trong Module 1 mà không vi phạm pháp luật, người học an toàn thông tin cần xây dựng môi trường phòng thí nghiệm (Lab) biệt lập trên máy tính cá nhân:
- Thiết lập ảo hóa (Hypervisor): Cài đặt VMware Workstation hoặc VirtualBox với chế độ mạng cách ly (Host-only Network hoặc NAT Network riêng).
- Máy trạm tấn công (Attacker Machine): Cài đặt hệ điều hành
Kali LinuxhoặcParrot Security OS, nơi tích hợp sẵn bộ công cụ nmap, wireshark, metasploit. - Mục tiêu thử nghiệm (Target Machines): Triển khai các máy ảo có chủ đích chứa lỗ hổng bảo mật như
Metasploitable 2/3,DVWA (Damn Vulnerable Web Application), hoặc tham gia giải các thử thách trên các nền tảng thực hành hợp pháp nhưHack The Box,TryHackMe.
Khung kiến thức trong Module 1 đóng vai trò như chiếc la bàn định hướng tư duy cho toàn bộ chứng chỉ CEH. Trong các module tiếp theo của chương trình, chúng ta sẽ đi sâu vào chi tiết kỹ thuật của từng công đoạn: từ kỹ thuật dò quét mạng chuyên sâu (Module 3 - Scanning Networks), tấn công hệ thống (Module 5 - System Hacking), phần mềm độc hại (Module 6 - Malware Threats) cho đến kỹ thuật cướp phiên và giải mã dữ liệu (Module 11 & Module 18). Nắm vững tư duy phòng thủ dựa trên góc nhìn kẻ tấn công chính là chìa khóa để trở thành một chuyên gia an toàn thông tin thực thụ.