RedAmon là framework AI tự host phục vụ kiểm thử bảo mật có ủy quyền. Dự án tổ chức luồng khảo sát tài sản, phân tích phát hiện và hỗ trợ xử lý lỗ hổng trong một nền tảng, thay vì quản lý kết quả rời rạc từ nhiều công cụ.
Điểm nổi bật
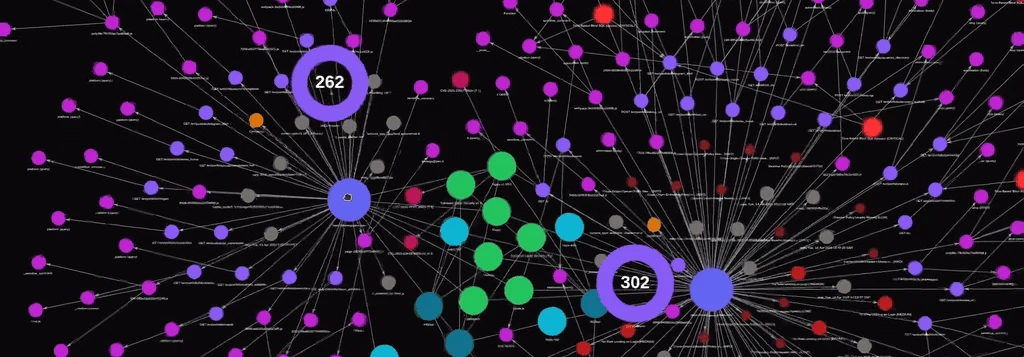
Đồ thị tài sản: tập hợp dữ liệu khảo sát và quan hệ giữa các đối tượng vào Neo4j.
Agent kiểm thử: điều phối công cụ trong môi trường Kali sandbox với các điểm phê duyệt của con người.
Phân loại phát hiện: hỗ trợ tổng hợp, loại trùng và sắp xếp thông tin cần xử lý.
Hỗ trợ sửa mã: luồng CypherFix có thể đề xuất thay đổi và mở pull request để người phụ trách review.
Khung hình trích từ ảnh động minh họa đồ thị trong repository RedAmon. Nguồn ảnh. Mở hình để xem chi tiết.
Hữu ích cho ai?
Phù hợp với chuyên viên bảo mật, nhóm pentest và người nghiên cứu AI agent trong phòng lab. Repo đáng lưu khi bạn muốn tìm hiểu cách nối dữ liệu khảo sát, ngữ cảnh tài sản và công việc khắc phục trong cùng một quy trình.
Lưu ý trước khi dùng
Chỉ sử dụng trên hệ thống thuộc quyền quản lý hoặc có ủy quyền rõ ràng. Các thao tác kiểm thử chủ động có thể ảnh hưởng dịch vụ. Cần đọc yêu cầu Docker, tài nguyên và cấu hình theo phiên bản; mọi phát hiện và bản sửa do AI tạo vẫn cần người kiểm tra.
Tổng hợp từ nguồn chính thức ngày 28/10/2026; chưa kiểm thử cài đặt hoặc vận hành.
Ảnh bìa: tài nguyên giới thiệu từ repository của dự án, chuyển sang WebP.
Tổng quan MacViewer trên macOS: kết nối UltraViewer, chia sẻ màn hình, quyền điều khiển, tích hợp AI và các giới hạn cần biết trước khi cài đặt, sử dụng.