Cisco IOS: cấu hình ban đầu và truy cập quản trị an toàn
Chuẩn bị router IOS/IOS XE từ console, cấu hình interface và SSH, kiểm tra mọi VTY và phiên đăng nhập mới, rồi lưu cấu hình có hồ sơ và đường quay lại.
Một router mới vừa được gắn vào rack. Người triển khai đặt IP, bật Telnet và lưu mật khẩu theo ví dụ cũ; vài ngày sau không ai biết cấu hình đã lưu chưa, cổng nào dẫn tới đâu và ai được phép truy cập quản trị. Một cấu hình ban đầu có ích phải để người khác hiểu, kiểm tra và khôi phục được, đồng thời không đưa thông tin đăng nhập qua một kênh không phù hợp.
Bài này dùng một router IOS/IOS XE giả định trong môi trường học riêng, truy cập từ console. Router có cổng LAN được đặt 192.168.10.1/24, máy quản trị 192.168.10.20/24. Cú pháp minh họa cần đối chiếu model và phiên bản; không paste vào router dùng chung, cấu hình AAA sẵn có hoặc uplink production. Bài không tuyên bố các lệnh đã chạy trên phần cứng thật.
1. Xác định nền tảng và đường quay lại trước khi cấu hình
Cisco IOS, IOS XE, NX-OS và các hệ điều hành khác không phải một tập lệnh duy nhất. Ngay trong IOS XE, tên interface, khả năng mã hóa và mặc định có thể khác theo thiết bị, image và release. Lệnh đầu tiên nên giúp nhận diện môi trường, không phải xóa cấu hình để nó trông giống bài hướng dẫn.
show version
show ip interface brief
show running-config
show startup-config
Các lệnh này cần quyền thích hợp. Output running-config có thể chứa thông tin xác thực dạng hash, địa chỉ nội bộ hoặc cấu hình nhạy cảm; chỉ lưu trong nơi được bảo vệ và biên tập khi chia sẻ. Không đưa nguyên cấu hình vào một dịch vụ công cộng để nhờ phân tích. Nếu thiết bị đang vận hành, giữ bản sao theo quy trình hiện hữu trước mọi thay đổi.
Console là đường truy cập quản trị không phụ thuộc IP của interface đang thay đổi. Tốc độ serial, driver và kiểu cáp cần theo tài liệu phần cứng, không mặc định mọi console USB đều dùng đúng thông số của router đời cũ. Cổng RJ45 console cũng không đồng nghĩa là cổng Ethernet để cắm vào switch.
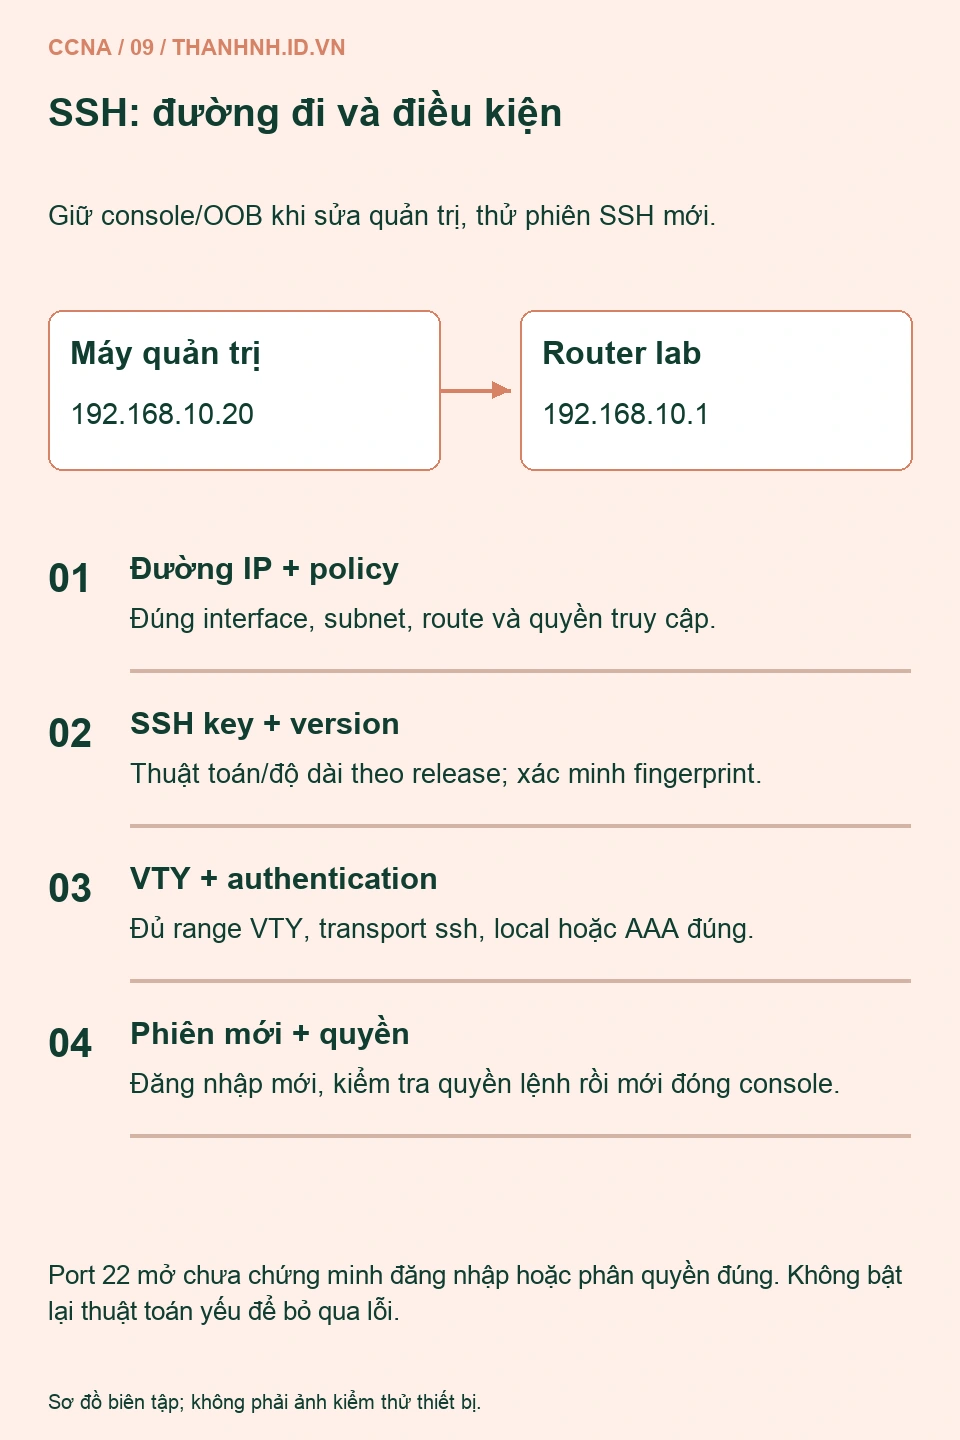
Trong mạng thực, đảm bảo có console hoặc đường out-of-band trước khi đổi VTY, AAA hoặc ACL quản trị. Đăng nhập SSH hiện tại còn mở không bảo đảm phiên mới sẽ đăng nhập được sau thay đổi; cơ chế kiểm tra quyền có thể chỉ tác động tới lần đăng nhập tiếp theo. Vì vậy cần kiểm tra một phiên mới trước khi đóng đường đang hoạt động.
2. Đọc prompt để biết đang quan sát hay thay đổi
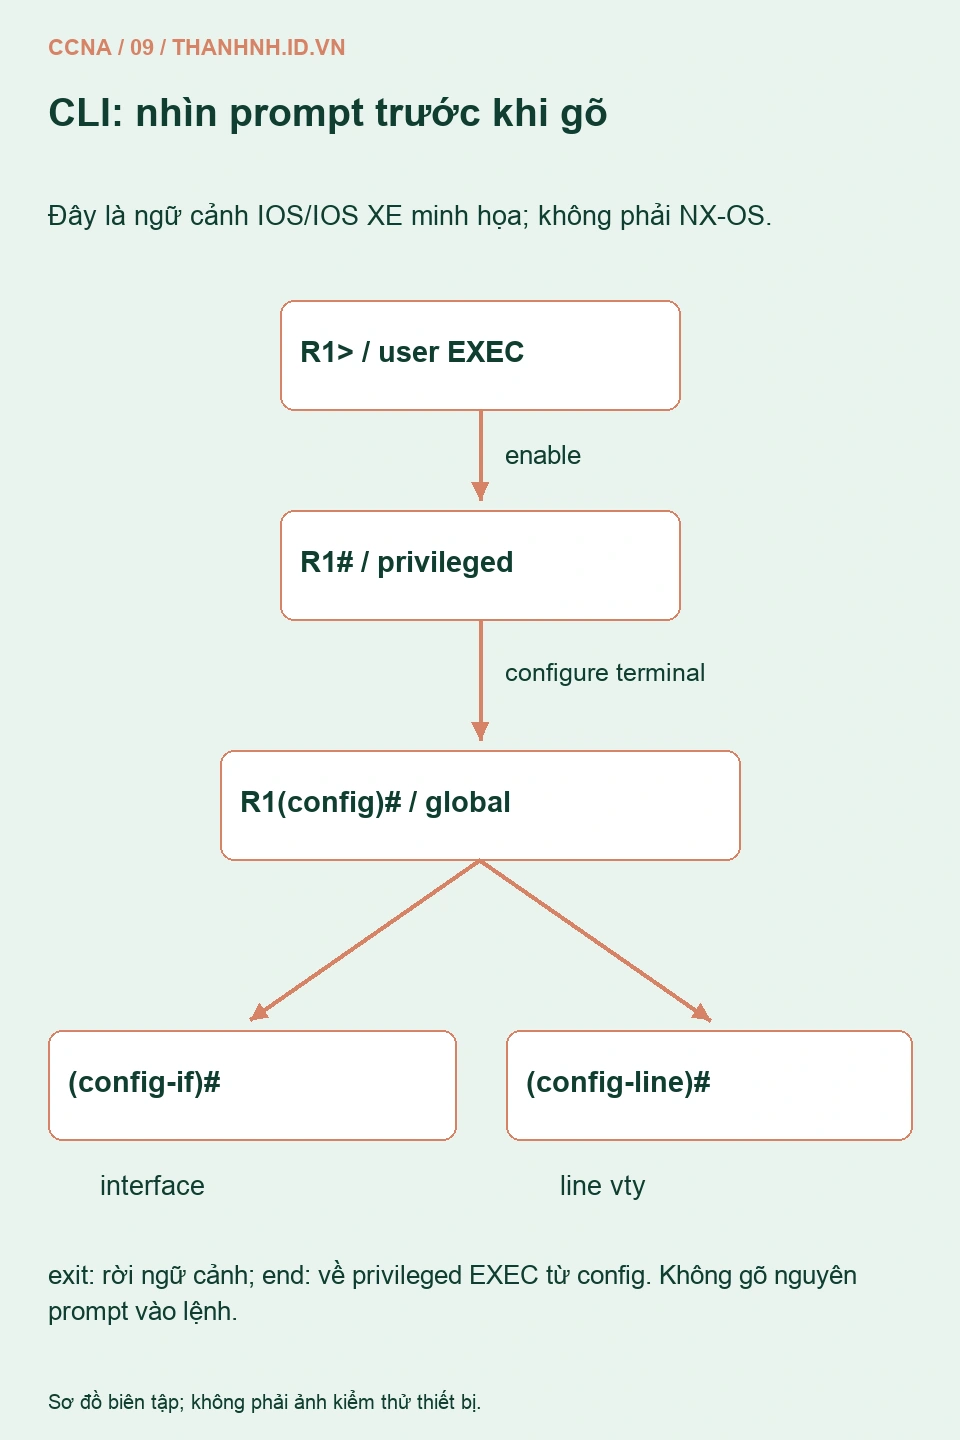
Prompt R1> thường là user EXEC, còn R1# thể hiện privileged EXEC trong mô hình này. configure terminal đưa vào global configuration, và interface hoặc line vty đưa vào ngữ cảnh con. Cùng từ khóa có thể mang ý nghĩa khác hoặc không tồn tại khi dùng ở sai mode.
Cuộn ngang khi cần, hoặc chạm sơ đồ để mở ảnh gốc.
Dùng dấu ? để xem trợ giúp theo ngữ cảnh và Tab khi terminal hỗ trợ để hoàn thành từ khóa. Thông báo invalid input có thể do sai mode, cú pháp không được hỗ trợ hoặc thiếu tính năng. Đừng giải thích mọi lỗi là “IOS quá cũ” trước khi kiểm tra vị trí dấu nhắc và phiên bản.
exit thường rời một ngữ cảnh, còn end về privileged EXEC từ cấu hình trong ví dụ IOS. Khi đang cấu hình interface, cần chắc chắn đó là port dự kiến; thay description ở một port chưa tác động đường đi nhưng đổi IP hoặc shutdown nhầm có thể mất kết nối ngay.
3. Đặt tên và mô tả trước khi bật interface
Ví dụ sau giả định router mới trong lab và cổng GigabitEthernet0/0 là cổng LAN riêng. Nếu model dùng tên khác, phải thay đúng tên sau khi đọc show ip interface brief. Địa chỉ 192.168.10.1 chỉ được gán khi đã xác nhận không có thiết bị khác dùng và subnet này phù hợp thiết kế.
configure terminal
hostname R1-LAB
interface GigabitEthernet0/0
 description LAN-LAB-to-SW1
 ip address 192.168.10.1 255.255.255.0
 no shutdown
end
show ip interface brief
no shutdown cho phép interface hoạt động theo cấu hình quản trị, không đảm bảo có tín hiệu hoặc line protocol up. Nếu port vẫn down, quay lại bài cáp/interface. Không đổi speed/duplex hay reboot chỉ để làm output giống ví dụ khi nguyên nhân có thể là chưa có đầu bên kia.
Port switch Layer 2 không nhất thiết nhận trực tiếp lệnh ip address; quản trị có thể đi qua SVI. Bài này chưa biến một cấu hình router thành mẫu dùng chung cho switch. SVI và inter-VLAN sẽ được giải thích ở các bài sau để điều kiện VLAN up không bị bỏ sót.
Hostname và description cần theo quy ước có chủ sở hữu, nhưng không nhét mật khẩu hoặc thông tin bí mật vào tên thiết bị. Mô tả nên giúp biết đích nối và mục đích; một nhãn như “uplink” mà không biết đi tới thiết bị nào sẽ nhanh chóng mất giá trị khi topology lớn hơn.
4. Chuẩn bị SSH và thông tin xác thực theo release
SSH mã hóa phiên quản trị; Telnet thông thường không cung cấp mức bảo vệ đó. Trước khi tắt Telnet, phải xác nhận SSH hoạt động từ đường quản trị được phép. Hướng dẫn SSH của Cisco mô tả hostname, domain, key, xác thực và VTY trong ngữ cảnh IOS/IOS XE.
Khối dưới là một trình tự minh họa cho router lab chưa cấu hình AAA tập trung. Các giá trị đặt trong ngoặc nhọn là placeholder, không phải mật khẩu dùng chung; phải nhập bí mật riêng theo cơ chế quản lý an toàn của môi trường. Không dùng chính câu chữ placeholder làm secret hoặc đưa secret thật vào bài/ticket.
configure terminal
ip domain name lab.example
username netadmin secret <BI_MAT_RIENG_CHO_LAB>
enable secret <BI_MAT_ENABLE_RIENG>
crypto key generate rsa modulus 3072
ip ssh version 2
end
show ip ssh
Cú pháp tạo key, thuật toán và yêu cầu kích thước phụ thuộc release/chính sách. Không tạo lại key trên thiết bị đang dùng nếu chưa đánh giá việc đổi fingerprint và gián đoạn. Khi SSH client cảnh báo host key đổi, đối chiếu fingerprint qua đường tin cậy; không xóa known_hosts hàng loạt để bỏ qua cảnh báo.
Secret không có nghĩa mọi cơ chế lưu bí mật ở mọi phiên bản đều có sức chống đoán như nhau. Nếu nền tảng hỗ trợ cơ chế băm mạnh theo chính sách tổ chức, chọn đúng tính năng đó. service password-encryption trong nhiều giáo trình cũ không biến cơ chế che mật khẩu yếu thành biện pháp bảo vệ đủ; không dùng nó làm lý do công bố file cấu hình.
Cuộn ngang khi cần, hoặc chạm sơ đồ để mở ảnh gốc.
5. Đặt VTY theo phạm vi thật và kiểm tra phiên mới
VTY là các line logic cho truy cập terminal từ xa. Một thiết bị có thể có range 0–4, 0–15 hoặc cấu hình tách nhóm. Trước khi đặt chính sách, dùng trợ giúp và đọc các khối VTY hiện hữu; không chỉ sửa 0–4 rồi khẳng định tất cả line đã được bảo vệ nếu 5–15 vẫn khác.
configure terminal
line vty 0 4
 login local
 transport input ssh
 exec-timeout 10 0
end
show running-config | section line vty
Range 0–4 là minh họa, phải áp chính sách cho toàn bộ VTY thực sự có trên router lab. Nếu thiết bị đã dùng aaa new-model, method list, TACACS+ hoặc RADIUS, không thay bằng login local như một sửa lỗi nhanh. Cách xác thực có thể bị thay đổi và khóa quản trị; cần đọc thiết kế AAA trước.
transport input ssh giới hạn protocol terminal trên những line đã cấu hình, không tự giới hạn IP nguồn quản trị hoặc tắt mọi dịch vụ khác như HTTP. Nếu cần ACL quản trị, thực hiện thành thay đổi riêng có điều kiện, kiểm tra đúng subnet/nguồn sau NAT và đường dự phòng. Bài ACL sau sẽ phân tích hướng áp và thứ tự match.
Từ client được phép, thử một phiên SSH mới tới IP quản trị. Việc nhận được prompt đăng nhập chưa chứng minh tài khoản có đúng quyền; đăng nhập, chạy một lệnh đọc phù hợp, rồi thoát. Không gửi thông tin xác thực qua kênh khác để “test” khi SSH thất bại. Nếu client và server không có thuật toán chung, ưu tiên cập nhật/hardening theo hỗ trợ thay vì bật lại thuật toán yếu vô thời hạn.
6. Phân biệt running-config với startup-config
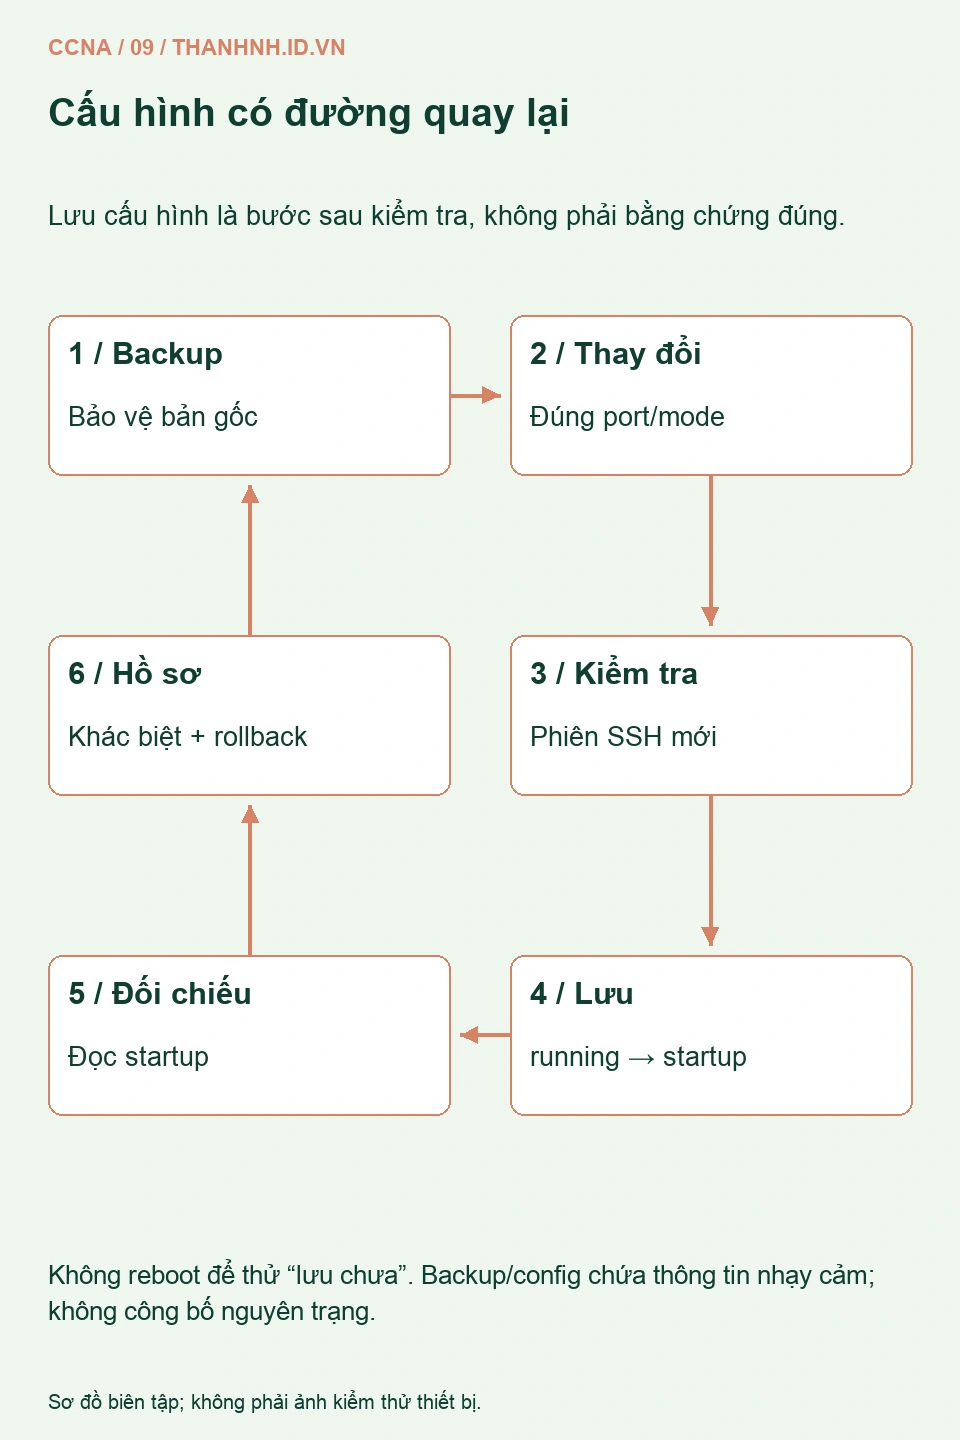
Running-config thể hiện cấu hình đang hoạt động; startup-config là cấu hình được dùng theo quy trình khởi động phù hợp. Lệnh cấu hình có thể có hiệu lực ngay trước khi được lưu. Ngược lại, lưu một cấu hình sai không giúp thiết bị tự sửa sau reboot. Cần kiểm tra hoạt động rồi mới quyết định lưu theo quy trình thay đổi.
show running-config
copy running-config startup-config
show startup-config
Lệnh copy thường có bước xác nhận tên đích theo phiên bản. Không dùng reboot làm phép thử đầu tiên để xem “lưu chưa”. Reboot router có thể ngắt toàn bộ đường kết nối phía sau và không phải cách ít tác động để đối chiếu hai tập cấu hình. Bản backup còn cần lưu ngoài thiết bị theo cơ chế được bảo vệ.
Cuộn ngang khi cần, hoặc chạm sơ đồ để mở ảnh gốc.
Trong mạng thực, cần ghi khác biệt đã thay, người thực hiện, thời gian, kết quả và cách quay lại. Nếu một bước gây mất quản trị, có console sẽ giúp xử lý; nếu không có đường quay lại, không nên bắt đầu thay VTY/AAA từ xa bằng mẫu lab. Cơ chế archive/rollback hoặc commit-confirm ở nền tảng khác phải được kiểm chứng riêng, không đoán theo tên lệnh.
7. Xử lý SSH lỗi theo lớp và tự kiểm tra
Nếu không có TCP tới port quản trị, đối chiếu địa chỉ, mask, route, interface và policy trước. Nếu TCP có nhưng thương lượng SSH thất bại, kiểm tra key, version và thuật toán. Nếu tới bước xác thực nhưng login không được, đọc method list và trạng thái tài khoản theo quyền được giao. Đừng reset secret trước khi biết phiên đang dùng xác thực local hay server tập trung.
Nếu đăng nhập được mà không chạy được lệnh, đó có thể là phân quyền thay vì lỗi kết nối. Không tự tăng mọi tài khoản lên privilege 15 để xóa triệu chứng. Tài khoản ví dụ trong bài không được coi là bộ phân quyền production; cần giao quyền tối thiểu phù hợp nhiệm vụ và thiết kế AAA ở phần bảo mật.
Trước khi kết thúc, hãy trả lời: cấu hình nào đang hoạt động, cấu hình nào còn sau reboot, mọi VTY đã được kiểm tra chưa, và fingerprint SSH được xác nhận qua đâu? Hoàn thành bốn câu này giúp một thiết bị mới có thể được quản trị lại một cách có kiểm soát. Tiếp theo, đọc cơ chế switch học MAC trong lộ trình 28 bài để hiểu dữ liệu đi qua thiết bị mà bạn vừa chuẩn bị quản trị.