Vận hành mạng Cisco: backup, thời gian, log và giám sát
Xây chuỗi bằng chứng vận hành Cisco từ backup cấu hình, NTP và syslog tới SNMPv3. Kiểm tra dữ liệu thực nhận, tính delta counter và giữ phương án phục hồi.
Sự cố đã qua nhưng log trên router và firewall lệch nhau tám phút, bản cấu hình gần nhất không rõ lấy trước hay sau thay đổi, còn biểu đồ lưu lượng chỉ ghi tổng counter. Khi ấy việc điều tra trở thành phỏng đoán dù từng công cụ vẫn hiển thị dữ liệu.
Vận hành mạng cần một chuỗi bằng chứng có thể đối chiếu: cấu hình được lưu đúng phiên bản, đồng hồ có nguồn tin cậy, log tới nơi nhận và số liệu được lấy với đúng thời gian/đơn vị. Bài này xây một quy trình nhỏ thay vì bật mọi dịch vụ giám sát cùng lúc.
1. Chốt thiết bị, nguồn quản trị và dữ liệu cần giữ
Ví dụ biên tập dùng R1 Cisco C8000V với IOS XE/release có hỗ trợ các tính năng được nêu, interface quản trị GigabitEthernet 1 địa chỉ 10.99.0.2/24 và route hai chiều đã có. NTP nội bộ10.99.0.123, syslog collector10.99.0.50, NMS10.99.0.60, máy lưu backup10.99.0.70 là các địa chỉ lab đã chuẩn bị.
Phần SNMP SHA‑2 cần đối chiếu đúng model/release và khả năng NMS; không áp cho mọi Catalyst chỉ vì đều chạy IOS XE. Chưa chạy lệnh trên hardware/VM thật. Cổng, VRF, filesystem và syntax phải kiểm tra trước dùng. Không có password hoặc key production trong bài.
Hồ sơ nên giữ hostname/model/release, thời gian kèm timezone, thay đổi dự kiến, người/phạm vi được phép, bản trước/sau và tiêu chí quay lại. Backup cấu hình không tự bao gồm image, license, certificate/private key, boot variable, database của từng tính năng hoặc dữ liệu cần cho phục hồi hoàn chỉnh.
2. Backup running/startup và hiểu merge khác replace
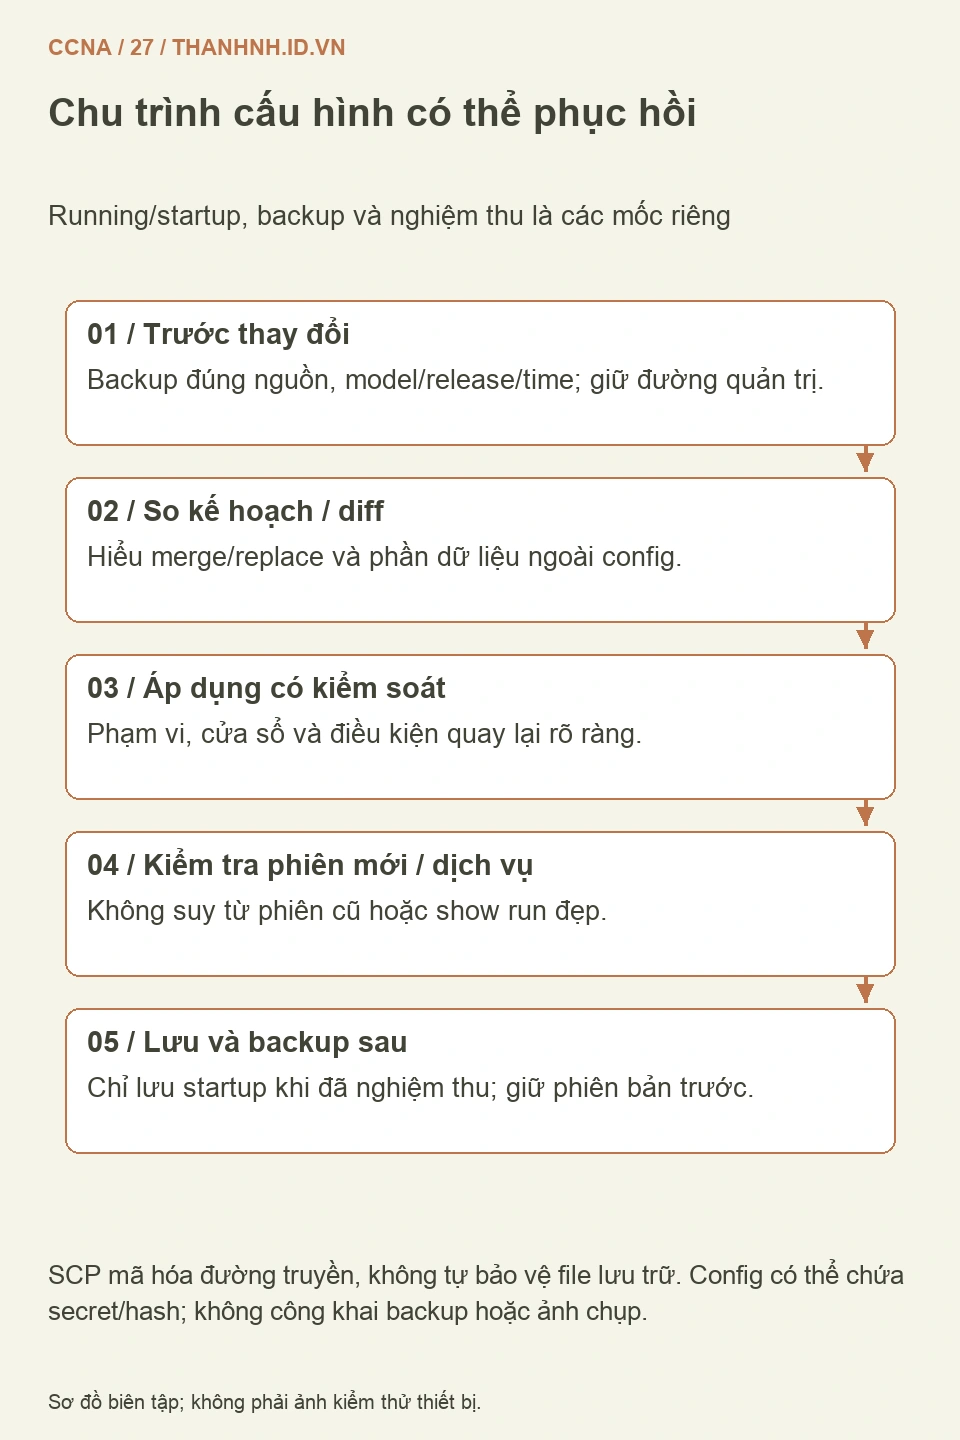
Running-config phản ánh cấu hình đang chạy; startup-config là cấu hình dùng khi khởi động theo cơ chế thiết bị. Chúng có thể khác nhau. Trước thay đổi, lấy cả hai nếu quy trình yêu cầu và ghi rõ nguồn file. Không lưu running vào startup ngay khi chưa nghiệm thu vì có thể ghi đè bản còn tốt.
! Lệnh đọc/backup minh họa, thiết bị phải hỗ trợ filesystem/SCP
show version
show clock detail
dir bootflash:
copy running-config scp:
copy startup-config scp:
Các lệnh copy tương tác yêu cầu đích, tài khoản và tên file. Dùng kênh xác thực được quản lý; không nhét mật khẩu vào URL/lịch sử lệnh hoặc ảnh chụp. Server backup phải kiểm soát quyền, lưu phiên bản và bảo vệ dữ liệu. File config có thể chứa bí mật, hash và thông tin quản trị ngay cả khi đường truyền đã mã hóa.
Cisco mô tả quản lý configuration files. Copy một file vào running-config thường là merge các lệnh, không phải thay nguyên trạng sạch: các lệnh cũ không bị phủ định có thể vẫn còn. Configuration replace/archive là quy trình khác, có giới hạn và tác động riêng.
Cuộn ngang khi cần, hoặc chạm sơ đồ để mở ảnh gốc.
Configuration versioning hỗ trợ lưu nhiều phiên bản theo khả năng nền tảng. Nghiệm thu file đã tới server, đúng thiết bị/thời điểm và đọc được bằng công cụ được phép. Không erase/reload thiết bị đang chạy chỉ để chứng minh có bản backup.
3. NTP phải đồng bộ thật, timezone chỉ đổi cách hiển thị
Địa chỉ NTP có trong config chưa chứng minh thiết bị đã chọn nguồn và đồng bộ. Route, policy UDP 123, source interface, độ tin cậy server và điều kiện chọn peer đều có thể ảnh hưởng. Thêm nguồn dự phòng theo thiết kế giúp giảm phụ thuộc một server, nhưng không biến mọi server có stratum thấp thành nguồn tốt nhất trong mọi tình huống.
! Lab có nguồn NTP nội bộ đã xác minh
configure terminal
clock timezone UTC 0 0
ntp source GigabitEthernet1
ntp server 10.99.0.123
service timestamps log datetime msec show-timezone
end
show clock detail
show ntp status
show ntp associations
Timezone UTC ở đây để thuận tiện đối chiếu; địa điểm có thể cần chính sách hiển thị khác. Đổi timezone không sửa đồng hồ lệch. Đọc trạng thái synchronized, peer được chọn và các chỉ số liên quan theo legend của output, thay vì chỉ tìm IP server. Khi bắt đầu thu bằng chứng, ghi rõ đồng hồ đã đồng bộ hay chưa.
Hướng dẫn NTP IOS XE và cách đọc associations của Cisco là nguồn đối chiếu. Lab tối thiểu chưa cấu hình xác thực NTP; production cần nguồn/quyền truy cập theo policy, không tự dùng ntp master để làm đẹp trạng thái khi chưa có thời gian đáng tin.
4. Syslog cần đúng severity, nguồn và collector thực nhận
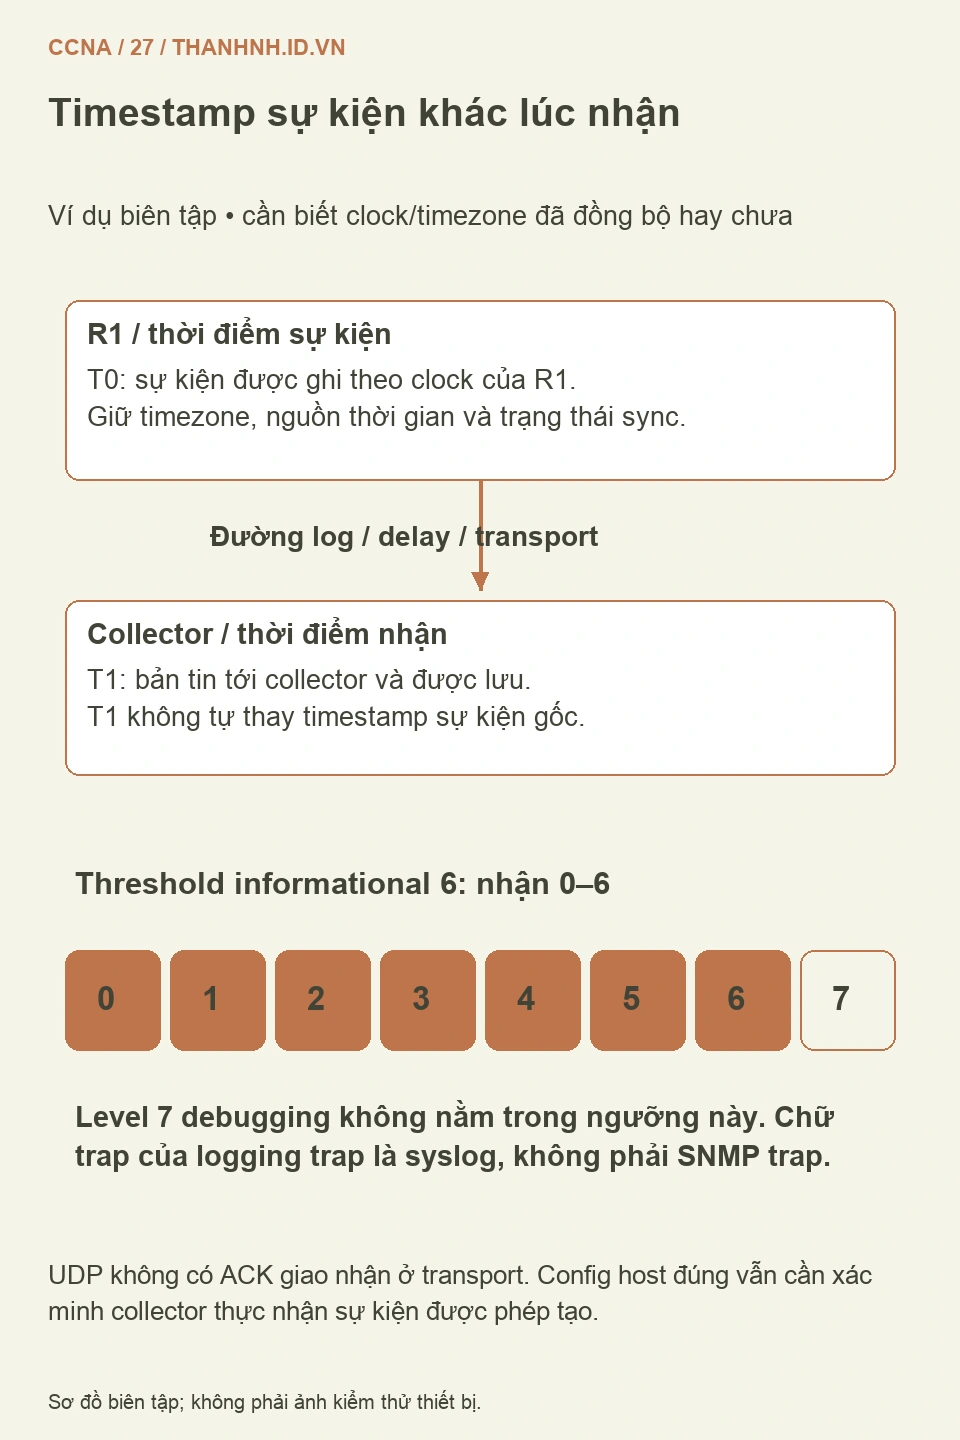
Log cục bộ có thể mất khi buffer quay vòng hoặc thiết bị khởi động. Collector tập trung giúp ghép nhiều thiết bị nhưng phải xác minh nguồn, timestamp và đường nhận. Thời điểm sự kiện trong bản tin khác thời điểm collector nhận; đường mạng chậm hoặc clock lệch có thể làm thứ tự nhìn trên giao diện sai.
! Lab collector đã lắng nghe UDP514 và cho phép nguồn quản trị
configure terminal
logging source-interface GigabitEthernet1
logging host 10.99.0.50 transport udp port 514
logging trap informational
end
show logging
Severity số 0 nghiêm trọng hơn số 7. Threshold informational6 thường bao gồm0–6 và không gồm debugging7 theo cơ chế này, không phải “chỉ gửi đúng level 6”. Chữ trap trong logging trap là ngưỡng syslog, không chứng minh đã cấu hình SNMP trap.
Cuộn ngang khi cần, hoặc chạm sơ đồ để mở ảnh gốc.
Mô hình logging IOS XE của Cisco hỗ trợ đối chiếu host/transport/source/severity. UDP không có xác nhận giao nhận ở transport; có config logging host chưa chứng minh collector đã nhận. Với TCP/TLS cần cấu hình hỗ trợ và tin cậy phù hợp, không chỉ đổi một từ trong mẫu UDP.
Trong lab, tạo một sự kiện không gây gián đoạn đã được phép rồi tìm trên collector bằng hostname/source/time. Không shutdown uplink production để thử log. Thu đủ severity cho mục tiêu, giữ retention và quyền truy cập; debug/log dày có thể tạo tải và lộ thông tin nhạy cảm.
5. SNMPv3 authPriv, view và nguồn NMS có vai trò riêng
SNMP polling đọc trạng thái/counter theo MIB/OID. Trap gửi thông báo theo sự kiện; inform có cơ chế xác nhận theo giao thức, không tương đương mọi sự kiện chắc chắn được lưu. SNMPv3 có các security level, nên chỉ thấy chữ v3 chưa chứng minh có mã hóa. authPriv kết hợp xác thực và privacy với thuật toán đã chọn.
Mẫu sau chỉ dành cho lab C8000V/release và NMS hỗ trợ SHA‑2/AES. Theo Cisco SNMP support, SHA‑2 được giới thiệu trên các nền tảng được liệt kê từ IOS XE 17.10.1a; không khái quát cho toàn bộ thiết bị. Thay placeholder bằng secret riêng qua kênh quản lý được phép.
! Lab đọc system/interfaces/ifXTable, không cấp write view
configure terminal
ip access-list standard NMS-SOURCES
 permit host 10.99.0.60
exit
snmp-server view MON-READ 1.3.6.1.2.1.1 included
snmp-server view MON-READ 1.3.6.1.2.1.2 included
snmp-server view MON-READ 1.3.6.1.2.1.31 included
snmp-server group MON-GROUP v3 priv read MON-READ access NMS-SOURCES
snmp-server user MON-USER MON-GROUP v3 auth sha-2 256 <AUTH-SECRET-LAB> priv aes 128 <PRIV-SECRET-LAB>
end
show snmp group
show snmp user
show snmp engineID
ACL giới hạn nguồn NMS trong ngữ cảnh group, view giới hạn đối tượng đọc, user/algorithm/secret xác thực và bảo vệ thông điệp. Không dùng public/community làm mẫu production thay thế. NMS cần khớp username, level, auth/privacy và engine context. Thay thiết bị/engineID có thể đòi xử lý user/key theo quy trình, không sửa engineID tùy tiện để chữa timeout.
6. Tính delta counter và ghép với log, không chỉ xem đường xanh
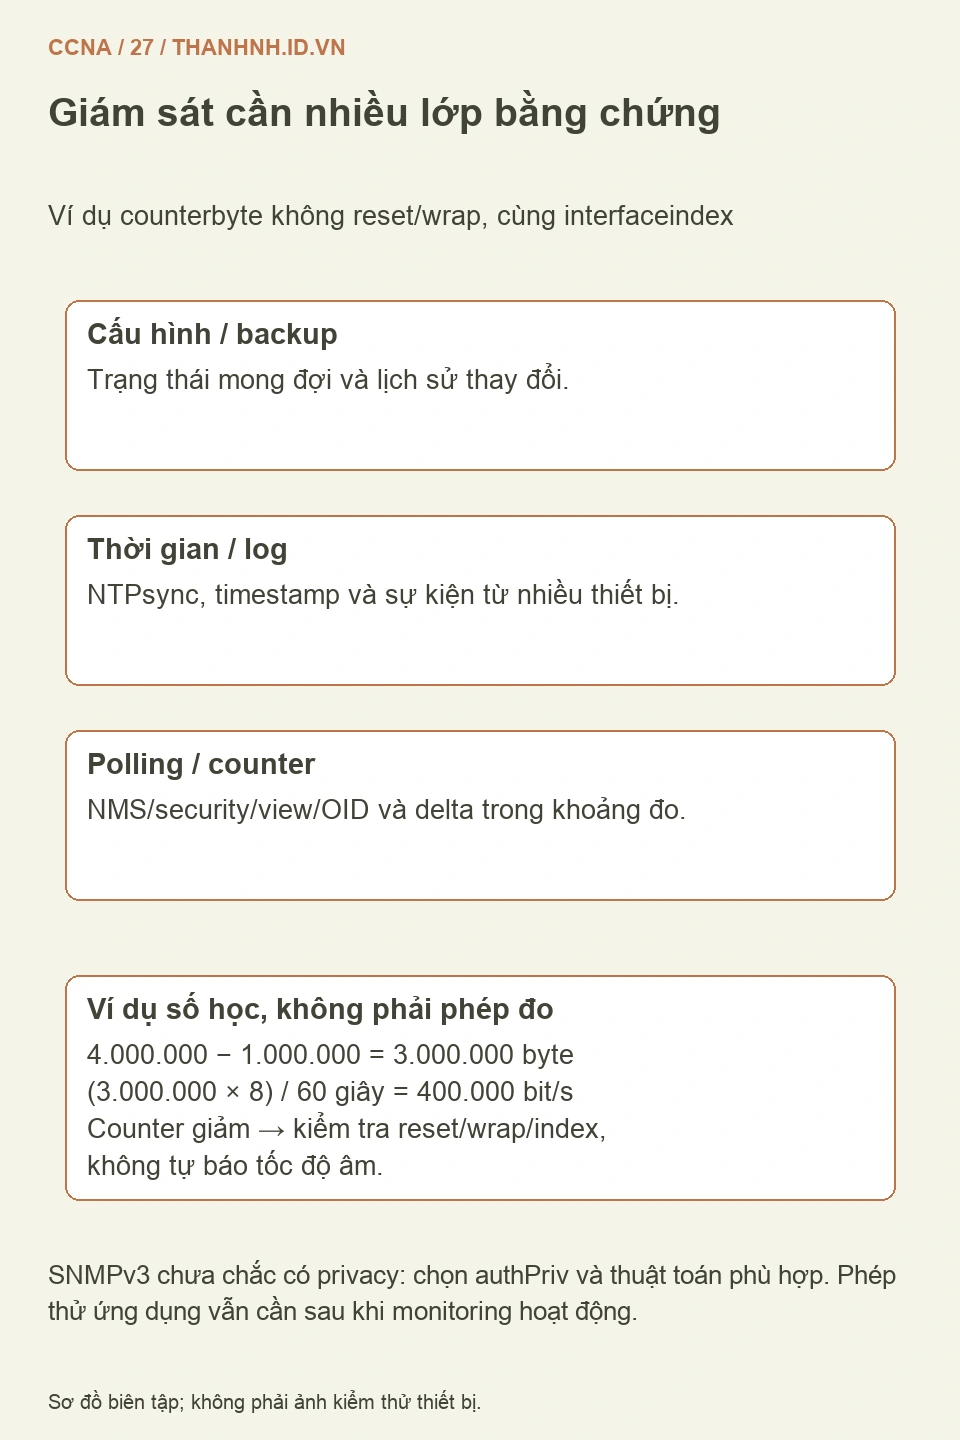
Giả sử counter byte của interface tăng từ 1.000.000 lên 4.000.000 trong 60 giây, không reset/wrap và cùng interface index. Tốc độ trung bình là(3.000.000×8)/60=400.000 bit/s. Đây là phép tính minh họa, không phải throughput đã đo trên router này.
Cuộn ngang khi cần, hoặc chạm sơ đồ để mở ảnh gốc.
Counter giảm có thể do reset, wrap, đổi index hoặc thay thiết bị. Không áp công thức bình thường rồi báo lưu lượng âm. Counter64-bit, discontinuity và cách NMS ánh xạ ifIndex cần được kiểm tra. Poll chậm cũng có thể bỏ lỡ burst ngắn; trung bình thấp không chứng minh không có nghẽn ở khoảng nhỏ hơn.
Không có log/trap chưa chứng minh không có sự kiện: severity, buffer, transport và retention đều có thể làm thiếu dữ liệu. Tương tự, NMS poll được system MIB nhưng không đọc được một OID khác có thể do view/khả năng MIB, không nhất thiết do mạng hỏng. Giữ phản hồi và OID/security context khi chuyển đội.
Khi đồng hồ vừa được chỉnh hoặc vừa đồng bộ lại, đánh dấu mốc chuyển và giữ log gốc. Không sửa timestamp trong bằng chứng cũ để làm timeline trông liên tục. Một sự kiện xảy ra trước khi clock có nguồn tin cậy cần được đối chiếu bằng uptime, sequence hoặc nguồn khác nếu có. Ghi sự không chắc chắn ấy tốt hơn kết luận sai rằng hai lỗi cùng thời điểm đã có quan hệ nhân quả.
Bản config copy thành công cũng cần được gắn với khả năng phục hồi của model cụ thể. Một số trạng thái/user hoặc dữ liệu bảo mật không hiện đầy đủ trong show running-config; việc thay thiết bị có thể thay engine context, certificate hoặc cách lưu dữ liệu. Chuẩn bị danh mục thành phần ngoài config và phương thức tái tạo an toàn. Thử quy trình trên lab hoặc thiết bị dự phòng tương thích giúp kiểm tra giả thiết mà không cần erase/reload thiết bị đang phục vụ người dùng.
7. Chốt quy trình vận hành và thử khả năng phục hồi
Trước lưu cấu hình, xác nhận backup đọc được, NTP đồng bộ, collector nhận sự kiện lab và NMS đọc đúng view bằng authPriv. Kiểm tra phiên quản trị mới và dịch vụ mạng sau thay đổi. Một lần show run đẹp chưa thay cho các bằng chứng ấy.
- Bản trước/sau ghi rõ running/startup, thiết bị và thời gian.
- Đã hiểu merge/replace và có đường quản trị phục hồi.
- Clock/timezone, severity/source và collector được đối chiếu.
- NMS/security/view đúng; counter có interval/index/discontinuity.
- Giữ secret/log/backup ở nơi có quyền và retention phù hợp.
PDF trang vật lý 96–117 hỗ trợ nền quản lý file,685–697 nói SNMP/syslog cũ. Bài bổ sung SCP, NTP và SNMPv3 theo nguồn Cisco hiện hành; không lặp cấu hình community cũ thành khuyến nghị mới. Tất cả số liệu và sơ đồ là biên tập, chưa kiểm nghiệm thiết bị. Câu hỏi tự kiểm tra: nếu log có thứ tự ngược giữa hai thiết bị, cần biết gì về clock và receive time trước khi chọn nguyên nhân?