Bảo vệ thiết bị và mạng truy cập: AAA và Layer 2 security
Tách AAA quản trị khỏi bảo vệ cổng LAN. Triển khai theo giai đoạn với local method list, DHCP snooping, DAI và port security, có đường phục hồi và giới hạn.
Một kỹ thuật viên bật “bảo mật switch” rồi gặp hai lỗi: phiên SSH mới không đăng nhập được, còn máy người dùng đã nhận IP nhưng không tới gateway. Đây có thể là hai cơ chế độc lập. AAA quyết định truy cập quản trị; DHCP snooping, Dynamic ARP Inspection và port security kiểm tra các loại thông tin khác nhau ở mạng truy cập.
Triển khai an toàn cần biết tính năng dựa vào dữ liệu nào, chặn ở đâu và bằng chứng nào giúp phục hồi đúng nguyên nhân. Bài này tách từng lớp trong một lab nhỏ, không đưa một khối lệnh bật mọi thứ lên toàn hệ thống.
1. Tách đường quản trị khỏi đường dữ liệu người dùng
Lab có switch SW1, client DHCP duy nhất trên Gi1/0/1 thuộc VLAN 10, uplink Gi1/0/24 dẫn tới gateway và DHCP server hợp lệ. Quản trị có console hoặc đường riêng đã xác minh, SSH đã chuẩn bị theo bài Cisco IOS/SSH. Không có phone, AP, máy ảo nhiều MAC hoặc máy in IP tĩnh trong lab tối thiểu.
Mạng thật thường có các ngoại lệ ấy, nên phải kiểm kê trước khi bật chặn. Thu cấu hình, VLAN/port, lease/binding, phương thức đăng nhập và log hiện tại. Các lệnh minh họa IOS/IOS XE/Catalyst hỗ trợ tính năng tương ứng, chưa chạy hardware; giới hạn thay đổi theo model/release.
Thử AAA và Layer2 theo từng giai đoạn. Nếu đổi cùng lúc xác thực, trust port, DAI và giới hạn MAC, một timeout sẽ có quá nhiều giả thuyết. Giữ đường quay lại và tiêu chí dừng tại mỗi giai đoạn, thay vì dựa vào việc phiên quản trị cũ vẫn chưa ngắt.
2. AAA có ba câu hỏi, fallback không có nghĩa bỏ qua từ chối
Authentication xác nhận danh tính. Authorization quyết định được dùng dịch vụ/lệnh nào. Accounting ghi nhận hoạt động theo cấu hình. Đăng nhập thành công chưa chứng minh người dùng được phép chạy mọi lệnh; cũng chưa chứng minh hệ thống đã ghi log đầy đủ.
Method list chỉ rõ thứ tự phương thức. Với một danh sách remote-first dùng nhóm TACACS+ rồi local, server chấp nhận sẽ hoàn tất bước xác thực; server từ chối thông tin hợp lệ theo giao thức không phải lý do mặc định để thử local cho vượt qua chính sách. Khi phương thức trước không thực hiện được và trả lỗi theo cơ chế AAA, phương thức tiếp theo mới có thể được thử.
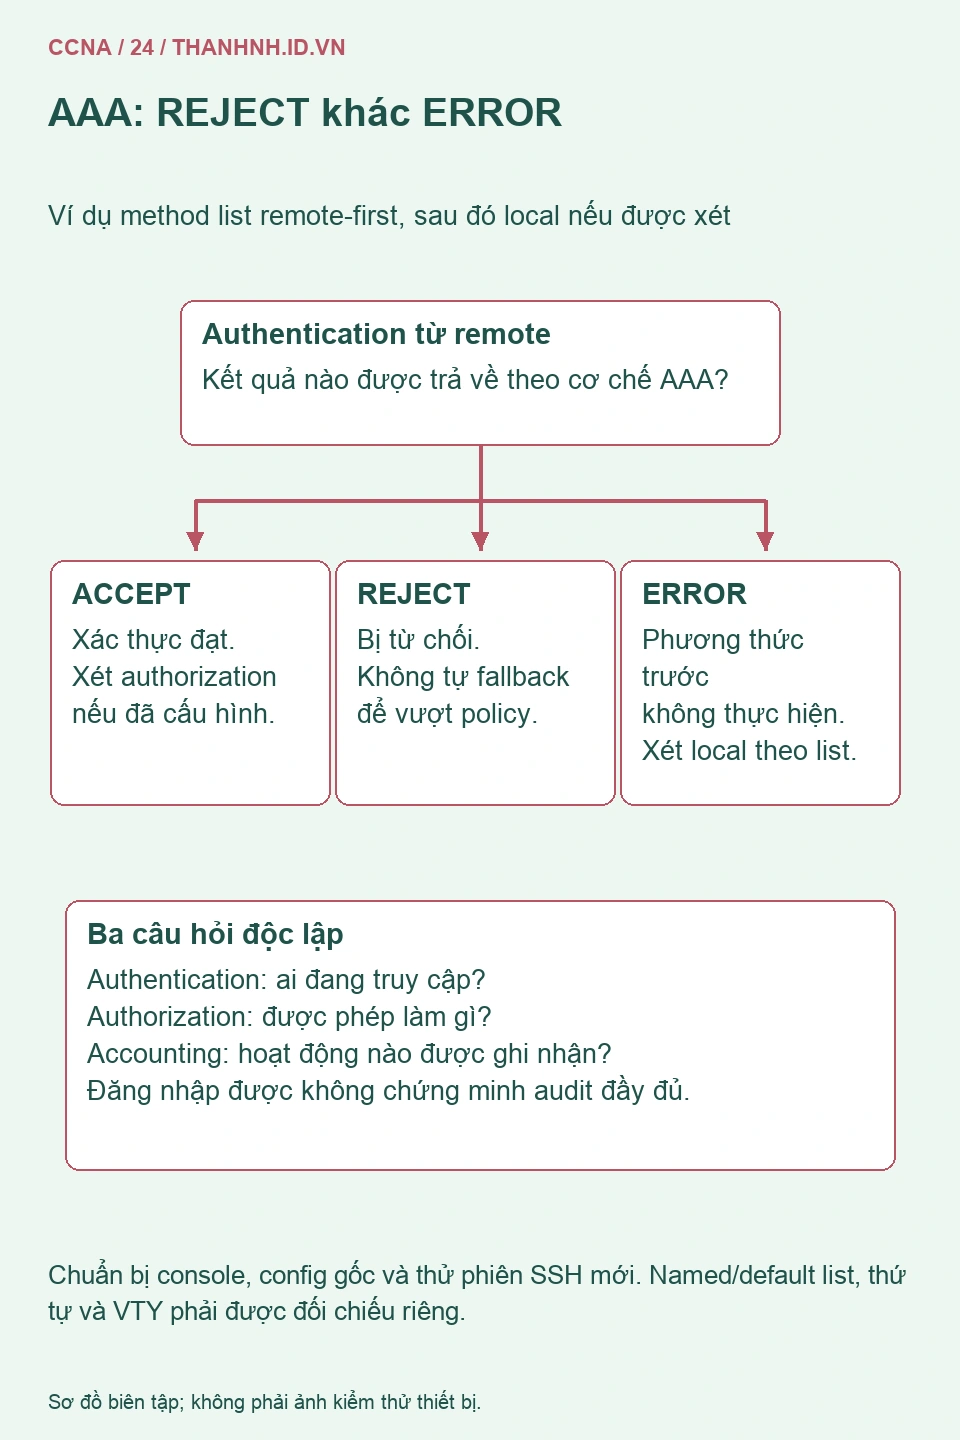
Cuộn ngang khi cần, hoặc chạm sơ đồ để mở ảnh gốc.
Cisco mô tả TACACS+ và các kết quả xác thực; hướng dẫn authentication giải thích method list. Không tráo thứ tự local/remote rồi giả định hành vi còn giống nhau. Default list và named list cũng có phạm vi áp khác nhau.
Tài khoản dự phòng phải có quy trình quản lý, kiểm tra và giới hạn quyền. Nó không thay thiết kế đường console, routing tới AAA server, thời gian hệ thống và log. RADIUS/TACACS+ cũng không tự bảo vệ mọi lệnh nếu authorization/accounting chưa được cấu hình đúng.
3. Kiểm tra AAA ở lab và thử phiên mới trước lưu
Mẫu sau chỉ minh họa named list local trên lab mới. Bật aaa new-model có thể đổi hành vi xác thực và khóa truy cập nếu thiếu phương thức phù hợp; không paste vào phiên SSH duy nhất của production. Chuẩn bị console, tài khoản thật riêng cho lab và bản cấu hình khôi phục trước bước này.
! Minh họa local AAA, không phải cấu hình TACACS+ hoàn chỉnh
configure terminal
username lab-admin privilege 15 secret <SECRET-RIENG-CUA-LAB>
aaa new-model
aaa authentication login LAB-LOCAL local
line vty 0 4
 login authentication LAB-LOCAL
 transport input ssh
end
Placeholder không phải mật khẩu có thể nhập nguyên. Range 0–4 chỉ áp cho các line đã chọn; đọc toàn bộ VTY của thiết bị và áp chính sách thích hợp cho các range còn lại. Tài khoản privilege 15 ở đây phục vụ lab cô lập, không phải khuyến nghị mọi người dùng có toàn quyền.
Với triển khai server tập trung, một khai báo logic như aaa authentication login NETOPS group TACACS-LAB local chỉ có nghĩa sau khi nhóm/server, secret, source interface, routing và policy đã chuẩn bị. Nó chưa tự tạo server hoặc cấu hình authorization/accounting. Bài không cung cấp secret hay địa chỉ quản trị thật.
Thử một phiên SSH mới với tài khoản được phép, một ca bị từ chối và ca server không thực hiện được trong lab có kiểm soát. Giữ kết quả tách biệt; không ngắt server AAA của production để thử fallback. Kiểm tra quyền lệnh và log riêng trước khi lưu startup-config hoặc đóng đường quản trị dự phòng.
4. DHCP snooping đặt ranh giới tin cậy ở đúng đường
DHCP snooping kiểm tra giao dịch DHCP và xây binding động chứa các thông tin như IP, MAC, VLAN, port và lease. Nó hỗ trợ chống server DHCP trái phép ở cổng không tin cậy; không phải cơ chế xác thực danh tính người dùng. Xem lại DORA/relay trước khi phân tích gói bị chặn.
Trong lab, Gi1/0/24 nhận phản hồi từ hạ tầng DHCP hợp lệ nên được trust theo thiết kế. Gi1/0/1 là cổng client và giữ untrusted. Không trust mọi uplink chỉ theo tên cổng: một đường tới switch không được kiểm soát vẫn có thể đưa server lạ vào. Với nhiều switch/relay/Option82, kiểm tra khả năng tương thích và policy hai đầu.
! Lab VLAN 10, đã xác minh uplink 24 là đường DHCP hợp lệ
configure terminal
ip dhcp snooping
ip dhcp snooping vlan 10
interface GigabitEthernet1/0/24
 ip dhcp snooping trust
end
show ip dhcp snooping
show ip dhcp snooping binding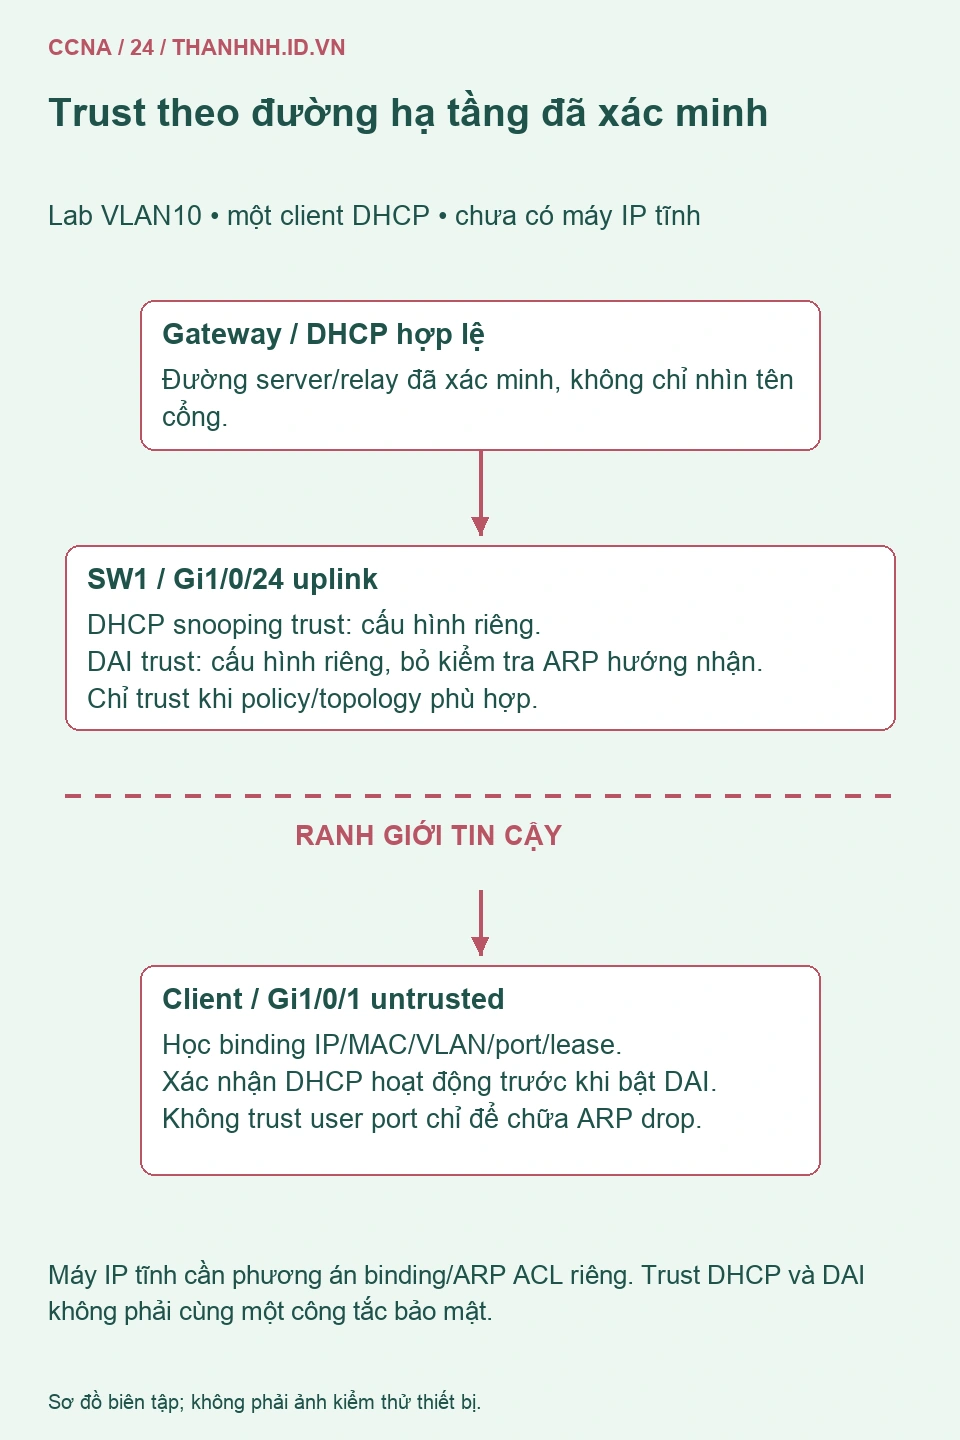
Cuộn ngang khi cần, hoặc chạm sơ đồ để mở ảnh gốc.
Hướng dẫn DHCP/snooping của Catalyst9200 là nguồn đối chiếu. Bật sai trust hoặc policy có thể chặn Offer/ACK và khiến client mất khả năng cấp/gia hạn. Sau bước này, xác nhận client lab cấp được lease và binding đúng, rồi mới chuyển sang DAI.
5. DAI dựa vào binding, máy IP tĩnh cần phương án riêng
Dynamic ARP Inspection kiểm tra ARP đi vào các cổng untrusted của VLAN được bật, thường dựa trên DHCP snooping binding trong mô hình DHCP. MAC/IP/VLAN/port không phù hợp có thể khiến ARP bị drop. Bảo vệ ARP không có nghĩa đã lọc mọi gói IP hoặc kiểm tra quyền ứng dụng.
Lab đã có binding hợp lệ của client 1, gateway/ARP từ hạ tầng đi vào uplink 24. Sau khi xác minh, có thể minh họa bước riêng:
! Chỉ sau khi binding/policy/đường hạ tầng đã kiểm tra
configure terminal
interface GigabitEthernet1/0/24
 ip arp inspection trust
exit
ip arp inspection vlan 10
end
show ip arp inspection
show ip arp inspection statistics vlan 10
Trust của DAI và trust DHCP snooping là hai cấu hình riêng. Trust DAI làm bỏ kiểm tra ARP ở hướng nhận đó, nên không mở nó trên cổng người dùng chỉ để chữa lỗi. Máy in/server IP tĩnh không có binding DHCP cần ARP ACL hoặc cơ chế binding được hỗ trợ và được quản lý riêng; không được mặc định coi là giả mạo, cũng không bỏ qua kiểm tra cho toàn cổng vì tiện.
Cisco hướng dẫn DAI nêu phụ thuộc dữ liệu và phạm vi VLAN. Nếu binding mất sau khởi động hoặc chưa được học lại, DAI có thể ảnh hưởng máy hợp lệ. Cần thiết kế lưu/khôi phục database theo platform và nghiệm thu khởi động, không chỉ trạng thái ngay sau bật.
6. Port security kiểm soát MAC, không thay 802.1X
Port security hạn chế các MAC nguồn được chấp nhận trên cổng theo cấu hình. MAC không phải bằng chứng mạnh về danh tính người hay thiết bị. Một PC, một phone kèm PC, AP hoặc hypervisor có nhu cầu MAC khác nhau; không áp maximum 1 hàng loạt.
Trong lab đúng một PC trên access port, có thể xét một cấu hình giới hạn sau khi đã ghi MAC và trạng thái cổng:
! Chỉ cổng lab một PC, không phải uplink/AP/phone/hypervisor
configure terminal
interface GigabitEthernet1/0/1
 switchport mode access
 switchport port-security
 switchport port-security maximum 1
 switchport port-security violation restrict
end
show port-security interface GigabitEthernet1/0/1
Restrict drop frame vi phạm và có thông tin quan sát theo platform, không giống shutdown đưa cổng vào err-disabled. Protect có mức thông báo khác. Sticky có thể ghi MAC học được vào running-config; chỉ được giữ qua khởi động khi đã lưu phù hợp. Không học sticky lúc chưa xác minh thiết bị đang cắm là đúng.
Tài liệu Port Security Catalyst9200 nêu các mode và giới hạn tương tác. Không chồng nó với 802.1X/EtherChannel hoặc các tính năng khác chỉ vì từng lệnh được parser nhận. NIC thay, dock mới hoặc chuyển cổng có thể tạo vi phạm hợp lệ cần quy trình cập nhật.
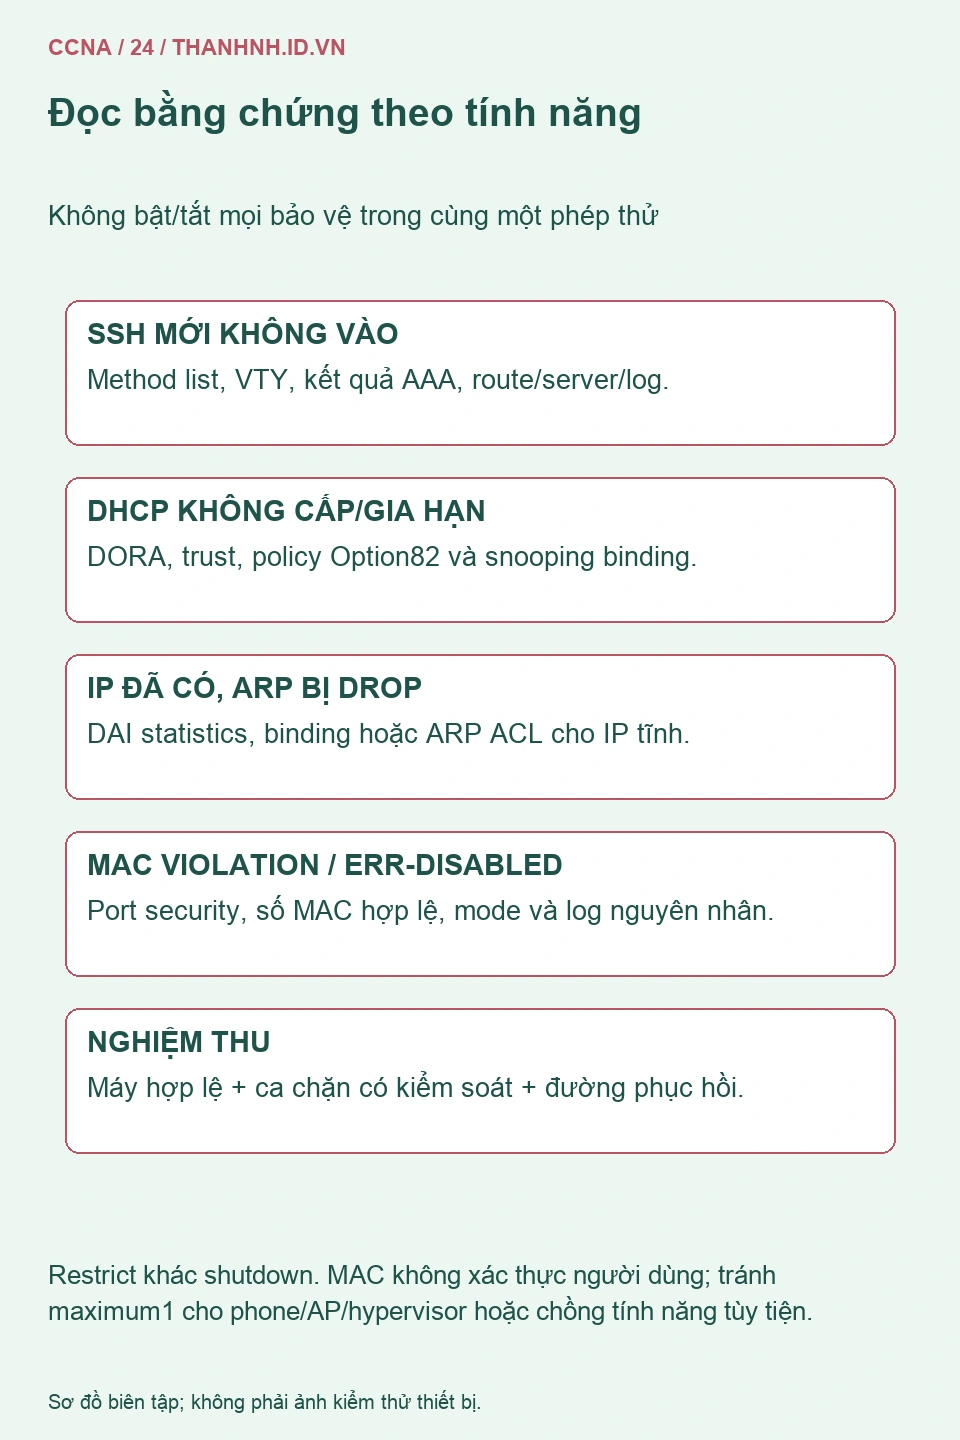
Cuộn ngang khi cần, hoặc chạm sơ đồ để mở ảnh gốc.
Một máy in tĩnh mất kết nối sau bật DAI trong khi PC DHCP vẫn chạy là ví dụ cần kiểm tra dữ liệu binding và ARP ACL. Switch vẫn có thể học MAC nguồn của máy in, nên có dòng MAC không chứng minh ARP đã được phép. So counter DAI với cặp IP/MAC và VLAN đúng để phân biệt máy hợp lệ chưa có chính sách với gói quảng bá sai.
Với AAA, accounting gửi về server và log cục bộ là hai nguồn khác nhau. Khi thử tình huống server không thực hiện được, cần ghi cả hành vi đăng nhập dự phòng lẫn phần dấu vết còn giữ được. Không coi việc local login thành công là bằng chứng audit tập trung vẫn đầy đủ; thời gian và nơi lưu log cần được kiểm tra riêng.
7. Nghiệm thu từng lớp và chuyển giao cách phục hồi
SSH lỗi thì đọc method list, VTY, đường tới server và log AAA. DHCP lỗi thì đọc trust, binding và DORA. IP đã có mà ARP không qua thì xem DAI statistics/binding và nguồn ARP. Port err-disabled cần đọc nguyên nhân thật, có thể là port security, BPDU Guard hoặc tính năng khác; không bật lại liên tục khi nguyên nhân còn tồn tại.
- Giữ console/đường quay lại và cấu hình gốc trước đổi AAA.
- Phân biệt accept/reject/error và thử phiên quản trị mới.
- Xác nhận đường DHCP hợp lệ, binding đúng trước bật DAI.
- Quản lý IP tĩnh, số MAC và tương tác tính năng theo platform.
- Giữ log/counter theo thời điểm, kiểm tra cả truy cập và chính sách chặn.
PDF trang vật lý 433–435 là nền port security/sticky cũ. AAA, snooping và DAI được bổ sung theo Cisco hiện hành; không dùng các bước khôi phục mật khẩu cũ làm quy trình triển khai ở đây. Tình huống và sơ đồ là biên tập, chưa kiểm thử hardware. Sau mỗi giai đoạn chỉ lưu cấu hình khi cả máy hợp lệ và ca vi phạm có kiểm soát cho kết quả dự kiến.