NAT/PAT: cấu hình, đọc bảng dịch và tìm lỗi Internet
Đọc NAT/PAT theo địa chỉ, protocol và cổng trên hai kết nối minh họa. Cấu hình overload, tách ACL chọn NAT khỏi lọc interface và tìm điểm mất phản hồi.
Máy trong LAN ping được gateway nhưng không mở được website. Router có default route và lệnh overload, nên người trực đề nghị xóa bảng NAT để thử lại. Trước thao tác có thể làm đứt phiên đang chạy, cần biết gói đã đi tới đâu: có vào router, khớp chính sách dịch, ra đúng uplink và nhận được phản hồi hay chưa.
NAT đổi địa chỉ; PAT còn dùng thông tin như cổng transport để nhiều phiên chia sẻ một địa chỉ phía ngoài. Chúng phối hợp với routing và policy, nhưng không thay thế hai chức năng đó. Bài này theo dõi hai kết nối TCP và đọc bảng dịch theo từng trường.
1. Chốt lab có hai phía và đường về hợp lệ
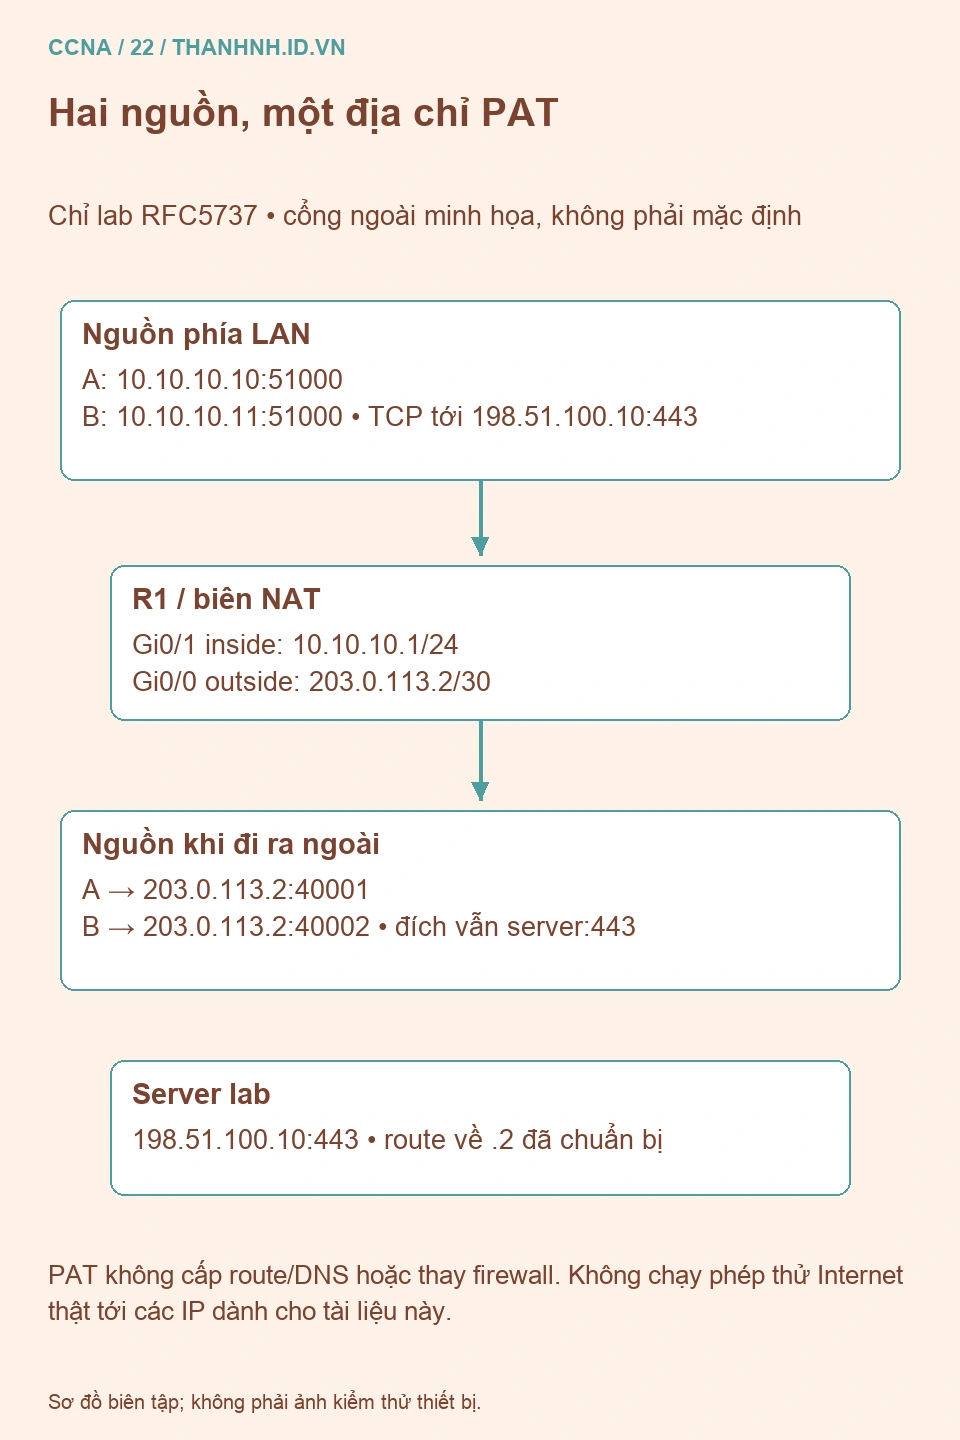
Router R1 có Gi0/1 phía LAN 10.10.10.1/24, máy A 10.10.10.10 và B 10.10.10.11 dùng gateway .1. Gi0/0 phía ngoài là 203.0.113.2/30, next-hop lab203.0.113.1. Server thử198.51.100.10 lắng nghe TCP 443 trong mô hình. Các router phía ngoài đã có route tới server và đường về203.0.113.2.
Các dải203.0.113.0/24 và198.51.100.0/24 dành cho tài liệu theo RFC 5737. Đây là lab mô tả cách đi Internet, không phải địa chỉ Internet thật để chạy phép thử. Không có VRF, VPN, outside-source NAT, hairpin hoặc firewall stateful trong ví dụ tối thiểu.
Cuộn ngang khi cần, hoặc chạm sơ đồ để mở ảnh gốc.
Lệnh theo IOS/IOS XE có NAT cổ điển inside/outside, chưa chạy trên hardware. Một số Catalyst hoặc nền tảng khác có giới hạn NAT, license, VRF hay pipeline riêng. Không suy từ cú pháp router rằng switch Layer3 bất kỳ đều hỗ trợ cùng chức năng.
2. Inside local/global và outside local/global là góc nhìn
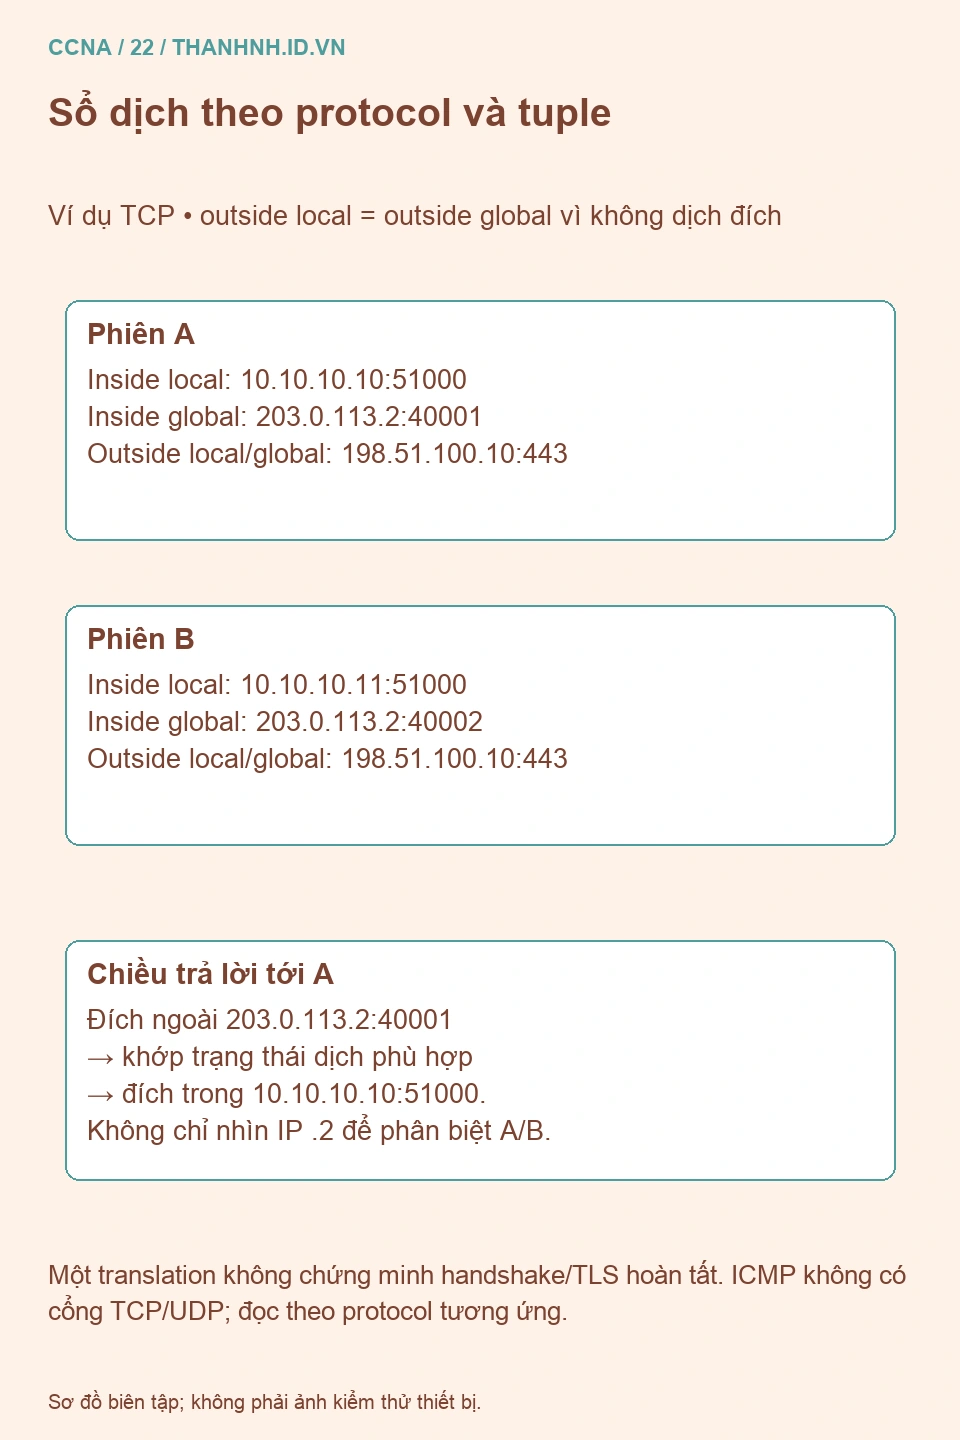
Inside local là địa chỉ của host phía trong như được biểu diễn ở phía trong: A là 10.10.10.10. Inside global là địa chỉ biểu diễn host ấy ở phía ngoài sau dịch, ở đây203.0.113.2. Chữ local/global không có nghĩa cứ local là private và global luôn là public Internet được định tuyến thật; chúng mô tả vị trí/góc nhìn trong mô hình NAT.
Outside global là địa chỉ host ngoài như được biểu diễn phía ngoài. Outside local là địa chỉ host ngoài như xuất hiện với phía trong. Vì lab không dịch địa chỉ server ngoài, cả hai cùng198.51.100.10. Nếu có outside NAT hoặc địa chỉ chồng lấn, chúng có thể khác; không gán outside local mặc định thành một địa chỉ private bất kỳ.
Static NAT thường tạo ánh xạ cố định, dynamic NAT dùng pool theo điều kiện cấu hình, PAT/overload cho nhiều phiên dùng chung địa chỉ bằng cách phân biệt thông tin phiên phù hợp. Một ánh xạ static không tự mở một dịch vụ an toàn, còn overload không tự cấp route hoặc DNS.
PDF trang vật lý 487–501 cung cấp nền NAT/PAT và các thuật ngữ. Bài diễn giải lại góc nhìn để tránh cách hiểu quá đơn giản về private/public, đồng thời dùng topology và số cổng mới do biên tập dựng.
3. Theo dõi hai tuple và đọc đúng một dòng translation
Giả sử A dùng TCP nguồn 51000 tới 198.51.100.10:443. PAT chọn nguồn phía ngoài203.0.113.2:40001. B cũng dùng nguồn 51000 tới cùng đích, nhưng được ánh xạ thành203.0.113.2:40002. Các số40001/40002 chỉ minh họa một kết quả có thể có; không phải thuật toán cấp cổng đã đo hoặc mặc định Cisco.
! Bảng biên tập, không phải capture thiết bị
Pro  Inside global          Inside local         Outside local          Outside global
tcp  203.0.113.2:40001       10.10.10.10:51000     198.51.100.10:443      198.51.100.10:443
tcp  203.0.113.2:40002       10.10.10.11:51000     198.51.100.10:443      198.51.100.10:443
Phản hồi tới 203.0.113.2:40001 cần được khớp với trạng thái dịch phù hợp, rồi đổi đích về10.10.10.10:51000. Không chỉ nhìn IP 203.0.113.2 để biết đó là máy A hay B. Protocol và các trường tuple liên quan cũng có vai trò; ICMP không có cổng TCP/UDP nên phải đọc theo loại bản tin và identifier tương ứng.
Cuộn ngang khi cần, hoặc chạm sơ đồ để mở ảnh gốc.
Router cập nhật các trường kiểm tra liên quan khi sửa header. HTTPS vẫn là nhiều gói của một kết nối, không phải một dòng NAT đồng nghĩa một gói duy nhất. Một translation tồn tại cũng chưa chứng minh TCP handshake hoặc TLS đã hoàn tất.
4. Cấu hình overload và tách ACL chọn NAT khỏi ACL lọc
Lưu cấu hình, route và các translation liên quan trước thay đổi. Sửa interface inside/outside, ACL chọn nguồn hoặc quy tắc NAT có thể làm phiên mới đổi hành vi và ảnh hưởng phiên hiện hữu theo nền tảng. Thực hiện trong lab hoặc cửa sổ có đường quay lại.
! R1 trong lab mới, các địa chỉ/interface đã chuẩn bị đúng topology
configure terminal
interface GigabitEthernet0/1
 ip nat inside
exit
interface GigabitEthernet0/0
 ip nat outside
exit
ip access-list standard NAT-SOURCES
 permit 10.10.10.0 0.0.0.255
exit
ip nat inside source list NAT-SOURCES interface GigabitEthernet0/0 overload
ip route 0.0.0.0 0.0.0.0 203.0.113.1
end
ACL NAT-SOURCES tại đây được lệnh NAT tham chiếu để chọn nguồn dịch, không có ip access-group áp làm bộ lọc interface. Không khớp ACL nghĩa không được chọn bởi quy tắc dịch này; không tự đồng nghĩa bị ACL interface drop. Có thể lưu lượng chưa dịch vẫn đi theo routing rồi thất bại ở mạng ngoài, hoặc khớp quy tắc khác nếu cấu hình có.
Mô hình cấu hình NAT IOS XE của Cisco minh họa overload qua interface. Hướng dẫn NAT address conservation mô tả các lựa chọn ánh xạ; phải xem giới hạn của thiết bị trước áp dụng. Lab không mở port-forward inbound và không coi NAT là chính sách firewall.
Default route đưa đích không có prefix cụ thể hơn tới .1. Nó không bảo đảm next-hop hoạt động hay ISP chấp nhận địa chỉ. Trên mạng thật, public address, upstream và return path phải do đơn vị quản trị xác nhận, không thay bằng các dải tài liệu này.
5. Đọc route, NAT statistics và translation trong cùng phép thử
show ip interface brief
show ip route 198.51.100.10
show ip arp 203.0.113.1
show access-lists NAT-SOURCES
show ip nat statistics
show ip nat translations
show ip nat translations verbose
Ghi thời điểm và tạo một kết nối mới có nguồn/đích đã biết từ máy lab. Kiểm tra route/neighbor phía ngoài trước, rồi statistics thể hiện đúng interface và quy tắc. Tra translation theo inside local, protocol và server. Counters tích lũy cần so delta trong khoảng thử, không dùng số lớn từ nhiều ngày để chứng minh kết nối vừa tạo.
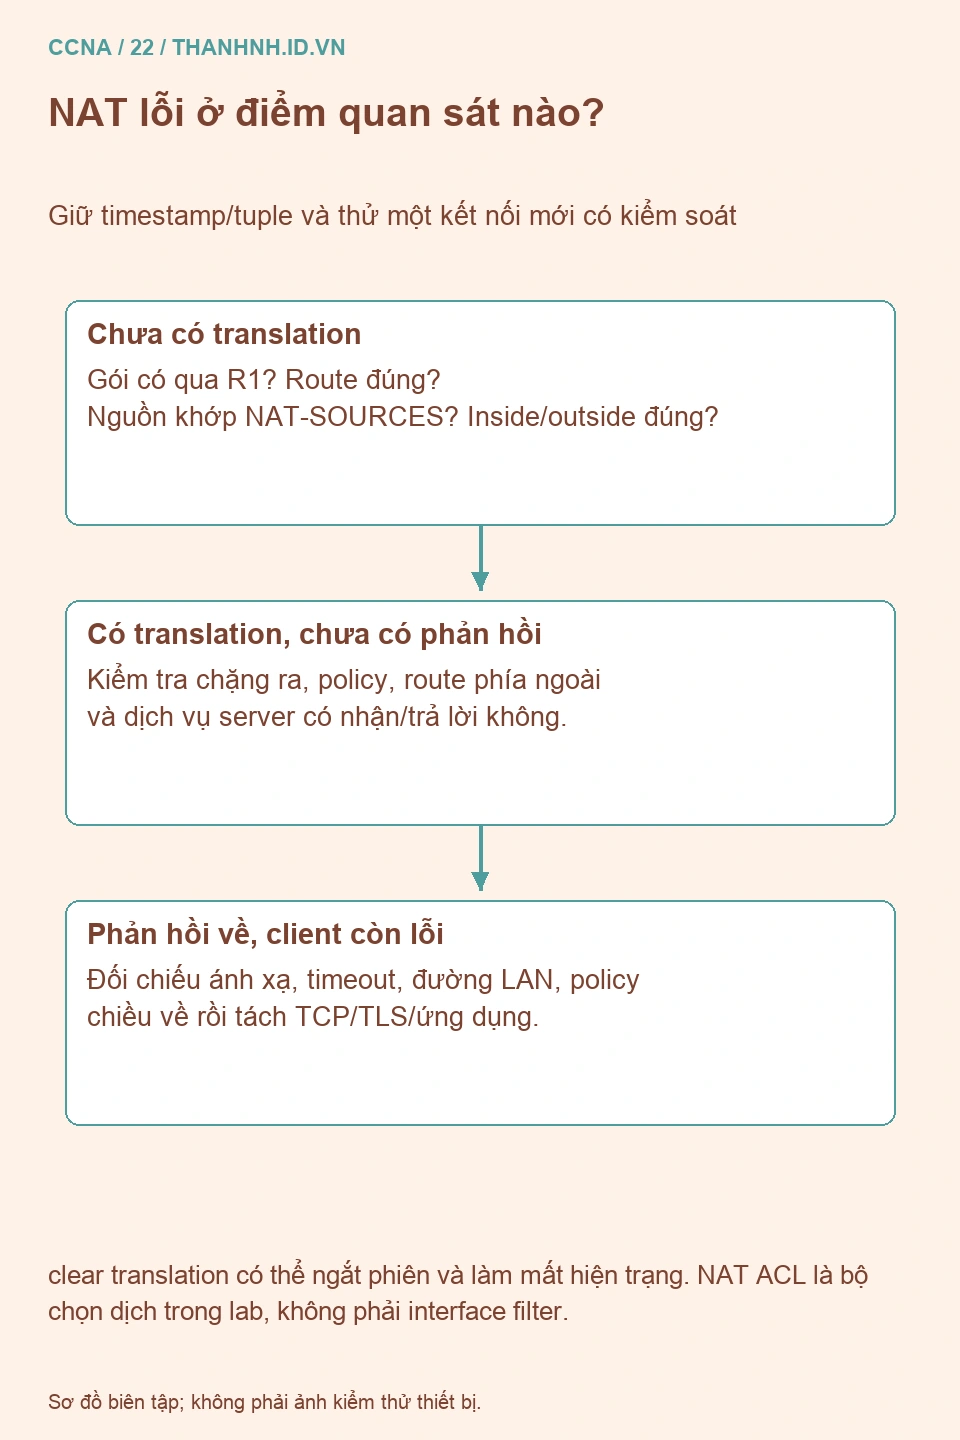
Nếu không có translation, kiểm tra gói có đi qua router này không, nguồn khớp ACL chọn NAT, interface đúng vai trò và cấu hình/khả năng nền tảng. Nếu translation có nhưng không thấy phản hồi, kiểm tra đường ra, policy, route phía ngoài và server. Nếu phản hồi về rồi mà client chưa nhận, xem ánh xạ còn hợp lệ, đường LAN và policy chiều về.
Cuộn ngang khi cần, hoặc chạm sơ đồ để mở ảnh gốc.
Cisco hướng dẫn theo dõi NAT bằng translations/statistics. Dòng đã hết hạn có thể biến mất trước lúc đọc; không có dòng tại một thời điểm chưa chứng minh chưa từng có gói được dịch. Giữ context thời gian và timeout thực tế.
6. Tách lỗi Internet, DNS và trạng thái ứng dụng
Nếu TCP tới IP server hoạt động nhưng tên website lỗi, kiểm tra DNS. Nếu TCP handshake thành công mà TLS lỗi, xem hostname/chứng thư/ứng dụng. Ping từ chính router có thể dùng nguồn hoặc đường xử lý khác gói đi xuyên từ client, nên không thay thế phép thử từ LAN A.
Phía upstream có thể tiếp tục NAT thêm, chẳng hạn mạng nhà cung cấp. Địa chỉ trên interface ngoài của router không phải lúc nào cũng là địa chỉ dịch vụ Internet nhìn thấy. Cần xác định từng biên dịch thay vì áp mô hình một router cho mọi mạng.
clear ip nat translation * có thể xóa nhiều ánh xạ động và làm gián đoạn các phiên đang dùng; không chạy để “làm sạch” trước khi giữ bằng chứng. Debug có thể tạo tải/log lớn. Nếu phải thực hiện, cần phạm vi phù hợp thiết bị, cửa sổ và phương án dừng/khôi phục. Bài này chỉ dùng lệnh đọc và mô hình số học.
Không lấy số cổng transport để khẳng định một địa chỉ PAT luôn phục vụ đúng một số lượng người dùng cố định. Số translation phụ thuộc loại giao thức, đích, cách cấp cổng, tài nguyên và giới hạn platform. Một máy có thể tạo nhiều phiên; các phiên còn timeout cũng chiếm trạng thái. Khi nghi cạn tài nguyên, thu thống kê cùng tải và sự kiện tại thời điểm lỗi trước khi đổi pool hay timer.
Đường từ ngoài vào một server nội bộ là thiết kế khác với overload đi ra trong lab. Nó có thể cần static mapping/port forwarding, địa chỉ đích được định tuyến về router và policy cho phép đúng dịch vụ. Tên DNS public đúng chưa chứng minh truy cập từ chính LAN sẽ đi được theo đường hairpin. Hãy vẽ vị trí client và từng biên dịch thay vì dùng kết quả từ bên ngoài để khẳng định mọi nguồn đều hoạt động.
Timeout của ánh xạ cũng không đồng nhất với thời gian sống của phiên ứng dụng. Một kết nối ít dữ liệu, UDP theo giao thức riêng hoặc cơ chế keepalive có thể tạo triệu chứng khác. Giữ thông tin protocol và thời gian trước khi tăng mọi timeout; tăng rộng có thể giữ nhiều trạng thái hơn mà chưa sửa được nguyên nhân đường truyền.
7. Nghiệm thu theo tuple và hành vi sau phục hồi
Trong lab, tạo hai kết nối riêng từ A/B và ghi nguồn, protocol, đích, thời gian cùng bảng dịch. Đối chiếu phản hồi về đúng host và thử kết nối mới sau thay đổi. Không yêu cầu cổng PAT phải đúng40001/40002 để coi lab thành công; điều cần đúng là ánh xạ phân biệt và kết nối hoạt động trong topology đã chuẩn bị.
- Inside/outside, địa chỉ và route hai chiều đúng sơ đồ.
- ACL chọn NAT được đọc theo vai trò, không nhầm với bộ lọc.
- Tuple trong/ngoài khớp phép thử, counters có mốc thời gian.
- Xác nhận TCP/TLS/dịch vụ riêng, không suy từ translation tồn tại.
- Lưu cấu hình sau nghiệm thu, giữ bằng chứng trước mọi clear/debug.
PDF trang vật lý 484–506 là nền NAT/PAT. Ví dụ, output và ba sơ đồ được viết/vẽ mới; phần cú pháp/giới hạn đối chiếu Cisco, chưa kiểm thử trên hardware. Bài ACL standard và extended tiếp tục giải thích bộ lọc interface khác ACL lựa chọn lưu lượng như thế nào.