MySQL
8 phút•23/10/2026
Bài 5: InnoDB Buffer Pool: cấp RAM theo tải, tránh OOM
Phân bổ InnoDB Buffer Pool bằng ngân sách bộ nhớ và số đo workload; kiểm tra chunk, warm-up, NUMA và hit ratio trước khi thay cấu hình.
#mysqlĐọc ngay
Dùng MySQL CLI có kiểm chứng: xác nhận server, TLS, account, role và tác động của KILL hoặc SET PERSIST trước khi quản trị.
Một lệnh SQL đúng cú pháp vẫn có thể chạy nhầm server hoặc dùng tài khoản quyền quá rộng. Trước khi học thêm lệnh quản trị, nên tạo thói quen xác nhận nơi đang kết nối, quyền thực sự có hiệu lực và tác động của thao tác.
Ví dụ dùng MySQL 8.4 và client mysql trên hệ thống đã cài đặt. Tên db-node1.internal, địa chỉ 10.0.1.25 và database app_lab là giá trị lab; chứng chỉ, tài khoản và đường dẫn CA phải được chuẩn bị riêng.
mysql --host=db-node1.internal --port=3306 --user=operator --password \
  --ssl-mode=VERIFY_IDENTITY --ssl-ca=/path/to/ca.pem
--password không kèm giá trị để client hỏi bí mật. VERIFY_IDENTITY kiểm tra chuỗi tin cậy và tên server; chỉ dùng được khi CA cùng SAN/hostname phù hợp. REQUIRED chỉ yêu cầu mã hóa, không tương đương xác minh danh tính. Socket local lại là đường kết nối khác với TCP.
SELECT VERSION(), @@hostname, @@port, CURRENT_USER(), USER();
SHOW SESSION STATUS LIKE 'Ssl_cipher';
CURRENT_USER cho biết account dùng để xét quyền, USER thể hiện danh tính kết nối. Ghi cả hai nếu điều tra account matching. Không cho rằng sudo ở Linux mặc nhiên đồng nghĩa root MySQL; plugin và chính sách của gói cài quyết định cách đăng nhập.
CREATE DATABASE IF NOT EXISTS app_lab
 CHARACTER SET utf8mb4 COLLATE utf8mb4_0900_ai_ci;
SHOW CREATE DATABASE app_lab;
SELECT table_name, table_rows, data_length, index_length
FROM information_schema.tables
WHERE table_schema = 'app_lab';
Đây là database lab mới. Collation quyết định so sánh, sắp xếp và tính bằng nhau, nên cần thử dữ liệu có dấu, hoa/thường và quy tắc unique thực tế. Không đổi collation toàn production chỉ để đồng nhất mẫu. table_rows của InnoDB thường là ước lượng; data_length/index_length không thay cho dung lượng backup.
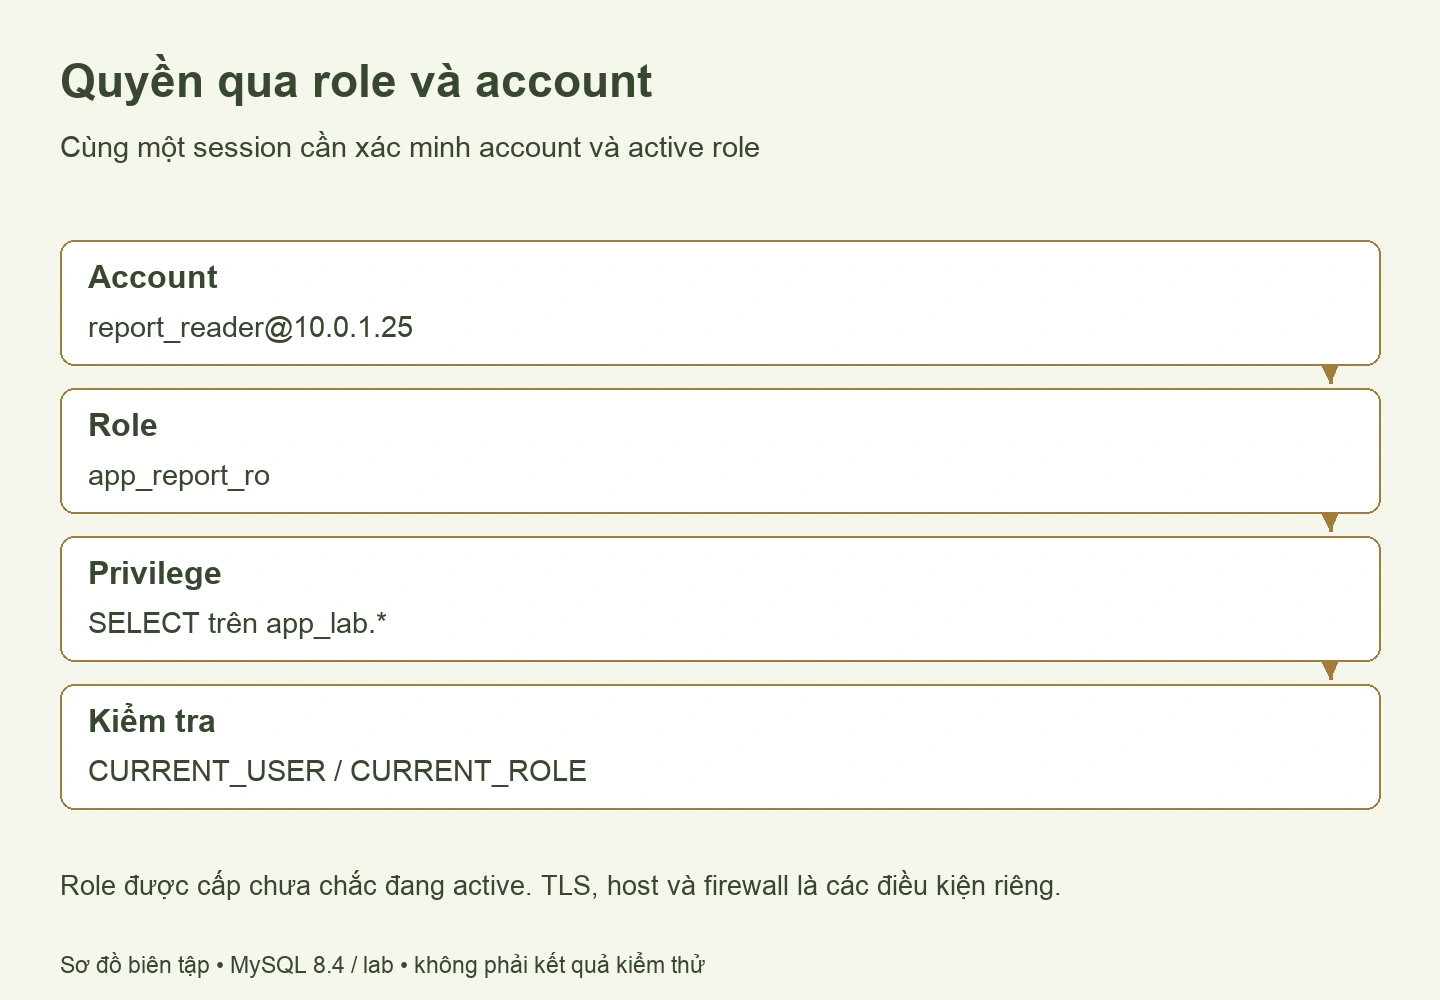
Cuộn ngang hoặc chạm sơ đồ để mở bản đầy đủ. Hình được biên tập, không phải ảnh chụp kiểm thử.
CREATE USER 'report_reader'@'10.0.1.25'
 IDENTIFIED BY '<THAY-BANG-BI-MAT-RIENG>' REQUIRE SSL;
Thay placeholder trong phiên được kiểm soát; đừng lưu bí mật thật vào tài liệu, shell history hay script Git. Ví dụ giới hạn một host thay vì mở mọi nguồn. Firewall và TLS vẫn cần thiết; phần host trong account không thay chính sách mạng.
MySQL 8.4 mặc định dùng caching_sha2_password; mysql_native_password bị tắt mặc định trong 8.4, không phải đã bị xóa ở bản này. Hãy kiểm tra driver tương thích trước khi đổi plugin. Không hạ xác thực để che lỗi driver mà chưa đánh giá tác động.
CREATE ROLE 'app_report_ro';
GRANT SELECT ON app_lab.* TO 'app_report_ro';
GRANT 'app_report_ro' TO 'report_reader'@'10.0.1.25';
SET DEFAULT ROLE 'app_report_ro' TO 'report_reader'@'10.0.1.25';
SHOW GRANTS FOR 'report_reader'@'10.0.1.25';
Đăng nhập lại bằng account đó, đọc CURRENT_ROLE(), thử SELECT được phép và kiểm tra một thao tác ghi bị từ chối trong lab. Account có role chưa chắc role đã active trong phiên hiện tại. Không cấp ALL ON *.* WITH GRANT OPTION cho ứng dụng hoặc người chỉ đọc báo cáo.
CREATE USER và GRANT có hiệu lực theo cơ chế quản lý quyền; không cần FLUSH PRIVILEGES sau mỗi câu lệnh này. Khi thu hồi, kiểm tra cả role, quyền trực tiếp và những phiên đang hoạt động theo yêu cầu vận hành.
SHOW FULL PROCESSLIST;
SELECT conn_id, user, db, command, state, statement_latency,
       lock_latency, rows_examined
FROM sys.session
WHERE command <> 'Sleep';
Kết quả nhìn thấy phụ thuộc quyền và instrumentation. Query text có thể chứa dữ liệu nhạy cảm; lọc trước khi chia sẻ. Một phiên lâu không nhất thiết là nguyên nhân; cần xem nó đang chạy, chờ lock, ngủ trong transaction hay chờ client. Liên kết bằng connection ID và timestamp, không phỏng đoán từ username chung.
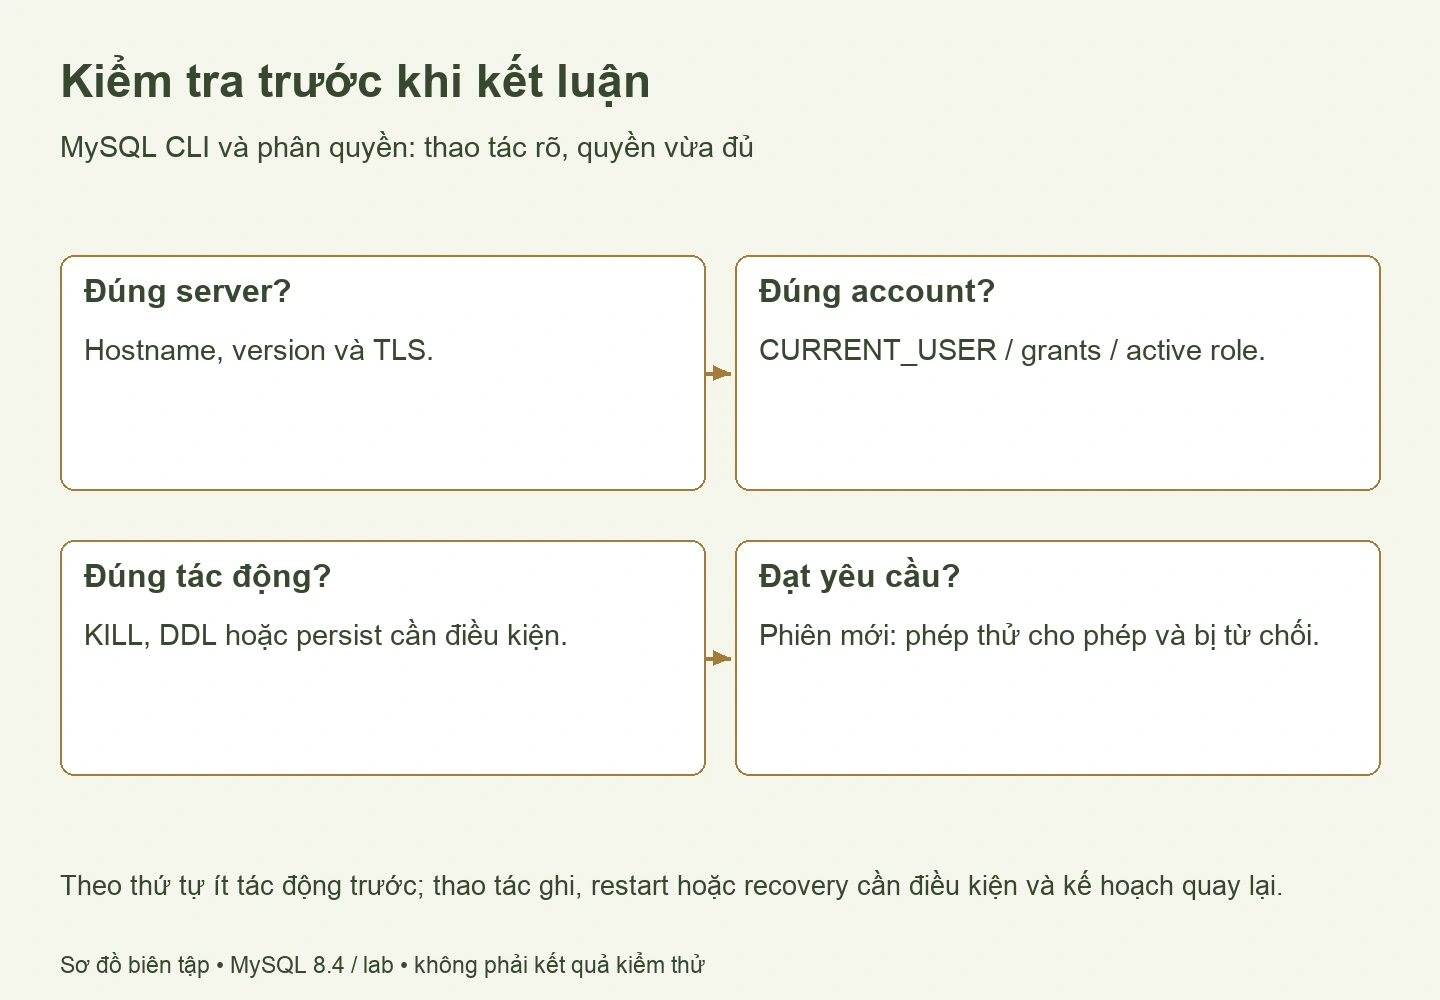
Cuộn ngang hoặc chạm sơ đồ để mở bản đầy đủ. Hình được biên tập, không phải ảnh chụp kiểm thử.
Chỉ ngắt sau khi xác định đúng connection ID, chủ sở hữu và tác động giao dịch. KILL QUERY yêu cầu hủy câu lệnh hiện tại nhưng giữ kết nối; KILL CONNECTION đóng phiên. Việc hủy có thể mất thời gian và rollback còn tiếp tục. Transaction có thể còn mở sau khi hủy statement.
-- Chỉ thay ID sau khi xác minh phiên trong lab
KILL QUERY 4512;
Không dùng danh sách KILL tự động dựa chỉ vào số giây. Một job backup hoặc migration được phê duyệt có thể chạy lâu hợp lệ. Sau can thiệp, xem lock, transaction, lỗi ứng dụng và retry; tránh để một công cụ giám sát kill nhầm phiên mới tái sử dụng ID.
SET GLOBAL đổi phạm vi toàn cục của biến hỗ trợ, nhưng một số biến chỉ ảnh hưởng phiên mới. SET PERSIST còn lưu cấu hình qua restart trong mysqld-auto.cnf; đây không phải một bảng SQL. Cần quyền tương ứng và biến có hỗ trợ.
SHOW GLOBAL VARIABLES LIKE 'max_connections';
SELECT * FROM performance_schema.persisted_variables;
Trước sửa, ghi giá trị runtime, persist và file quản lý cấu hình. Đánh giá RAM/kết nối rồi mới chọn giới hạn, không tăng lên 500 theo thói quen. Khi rollback, khôi phục cả runtime và cấu hình persist phù hợp, rồi xác minh sau restart theo quy trình. Checklist cuối: đúng server, đúng account, quyền tối thiểu, biết tác động và có bằng chứng sau sửa.
Tình huống giả định để luyện phân tích, không phải kết quả đo.
Giả sử account report_reader đăng nhập được nhưng SELECT bị từ chối sau khi role đã được cấp. Bắt đầu bằng CURRENT_USER để biết account nào thực sự match, rồi đọc CURRENT_ROLE trong chính phiên lỗi. Account cùng tên nhưng khác host hoặc một kết nối qua proxy có thể làm kết quả khác dự đoán.
Nếu đúng account mà role chưa active, kiểm tra default role và mở phiên mới có kiểm soát. Không giải quyết bằng GRANT ALL ON *.* vì nó che nguyên nhân và mở rộng quyền. Nếu role active nhưng bảng vẫn lỗi, đối chiếu schema, view, definer và quyền thực tế. Một SELECT qua view có thể có yêu cầu khác SELECT trực tiếp vào bảng.
Sau sửa, dùng account đó để thử thao tác được cho phép và một thao tác ghi phải bị từ chối trong schema lab. Thử negative case giúp chứng minh giới hạn quyền còn được giữ. Không dùng root để nghiệm thu ứng dụng vì root thành công không phản ánh quyền của report_reader.
Hồ sơ quyền nên ghi người sở hữu account, phạm vi host, mục đích role, thời hạn và cách thu hồi. Với application pool, kiểm tra các phiên cũ còn giữ trạng thái nào; kế hoạch rotate credential cần tránh ngắt hàng loạt kết nối không kiểm soát. Lưu audit mà không ghi mật khẩu hoặc toàn bộ SQL chứa dữ liệu khách hàng.
Phạm vi tham chiếu là tài liệu theo phiên bản ghi trong bài. Khi áp dụng, đối chiếu model triển khai, bản patch và quyền đang dùng; các ví dụ chưa được kiểm thử trên máy chủ thật.
Tiếp tục theo mạch kiến thức:
Phân bổ InnoDB Buffer Pool bằng ngân sách bộ nhớ và số đo workload; kiểm tra chunk, warm-up, NUMA và hit ratio trước khi thay cấu hình.
Tối ưu MySQL bằng baseline, query digest, EXPLAIN và số đo bộ nhớ/I/O. Hiểu redo, dedicated server và tác động của từng thay đổi.
Hiểu GTID, snapshot, topology một writer và semi-sync trước khi cấu hình replication. Đọc lag, fencing và giới hạn auto-increment offset.
Phân biệt Group Replication, Shell và Router; so sánh InnoDB Cluster với Galera qua quorum, đường ghi, recovery và nhu cầu vận hành.