Inter-VLAN routing: router-on-a-stick hay switch Layer 3?
So sánh router-on-a-stick với SVI trên cùng hai VLAN. Theo dõi MAC/IP từng chặng và kiểm tra gateway, route, policy, đường về trước khi chọn phương án.
VLAN 10 và VLAN 20 đều đã hoạt động trên hai switch, trunk mang đủ VLAN và các máy cùng VLAN trao đổi được. Nhưng A ở VLAN 10 vẫn không tới được C ở VLAN 20. Đây có thể là kết quả hoàn toàn đúng: trunk mở rộng miền Layer 2, không tự thực hiện chuyển tiếp IP giữa hai miền khác nhau.
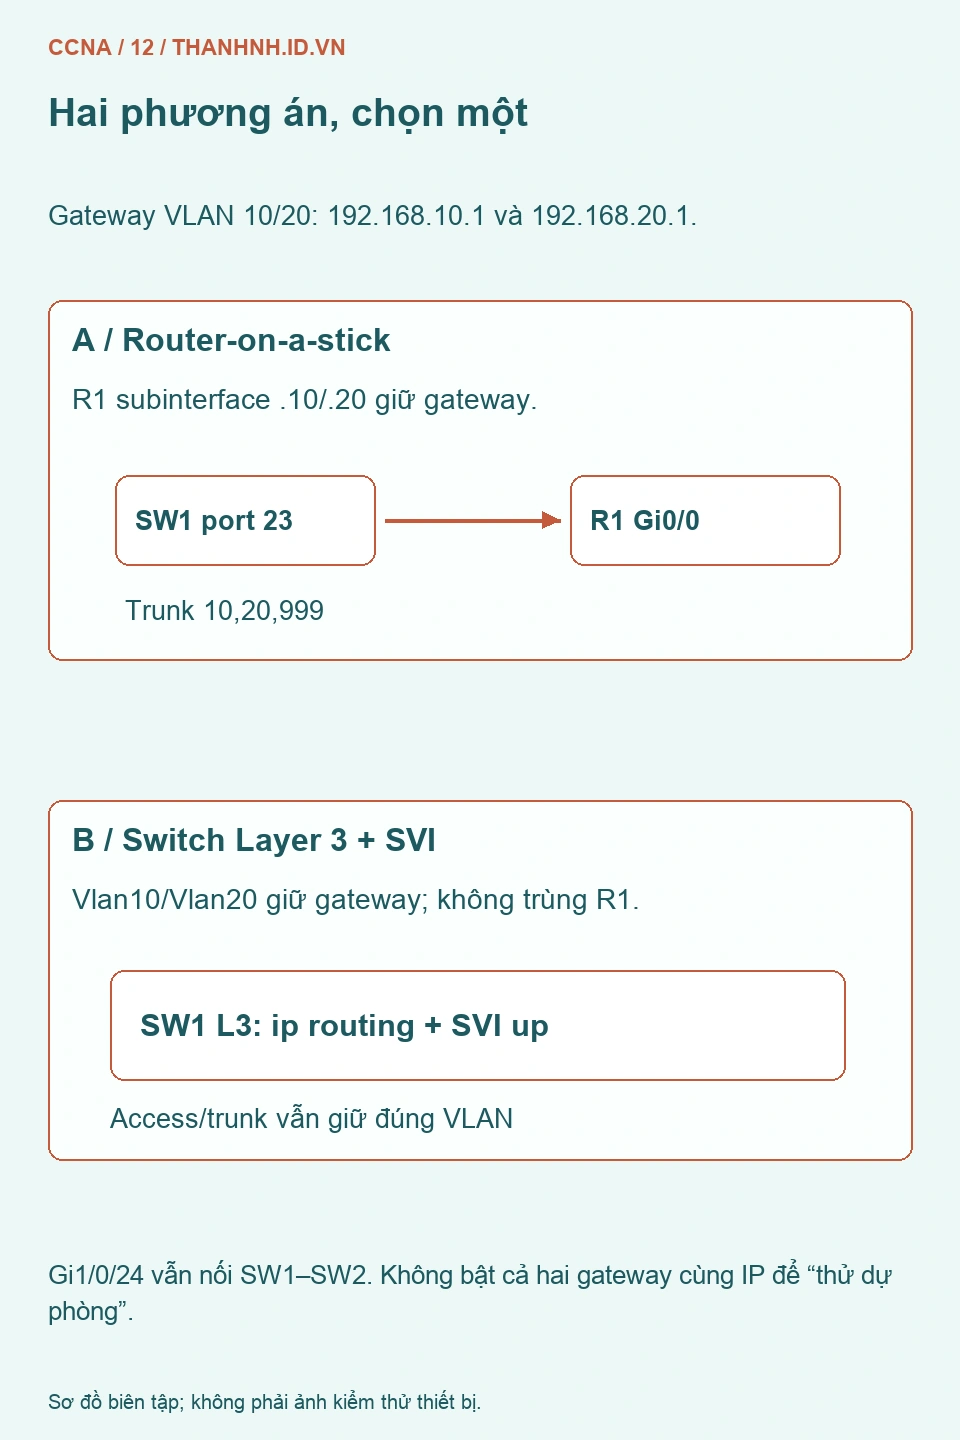
Bài này giữ mô hình SW1–SW2 của bài VLAN/trunk, rồi so sánh hai phương án thay thế nhau: router-on-a-stick hoặc switch Layer 3 với SVI. Chỉ chọn một phương án trong một lần triển khai. Ví dụ chưa chạy trên thiết bị thật; model, license, tên cổng và phần mềm phải được đối chiếu trước khi dùng ngoài môi trường học.
1. Chốt IP, gateway và ranh giới cần đi qua
A ở SW1 Gi1/0/1, IP 192.168.10.20/24, gateway 192.168.10.1. B ở SW2 Gi1/0/1 cùng VLAN 10, IP 192.168.10.30/24. C ở SW1 Gi1/0/2, VLAN 20, IP 192.168.20.20/24, gateway 192.168.20.1. Uplink SW1–SW2 giữ ở Gi1/0/24 như bài trước.
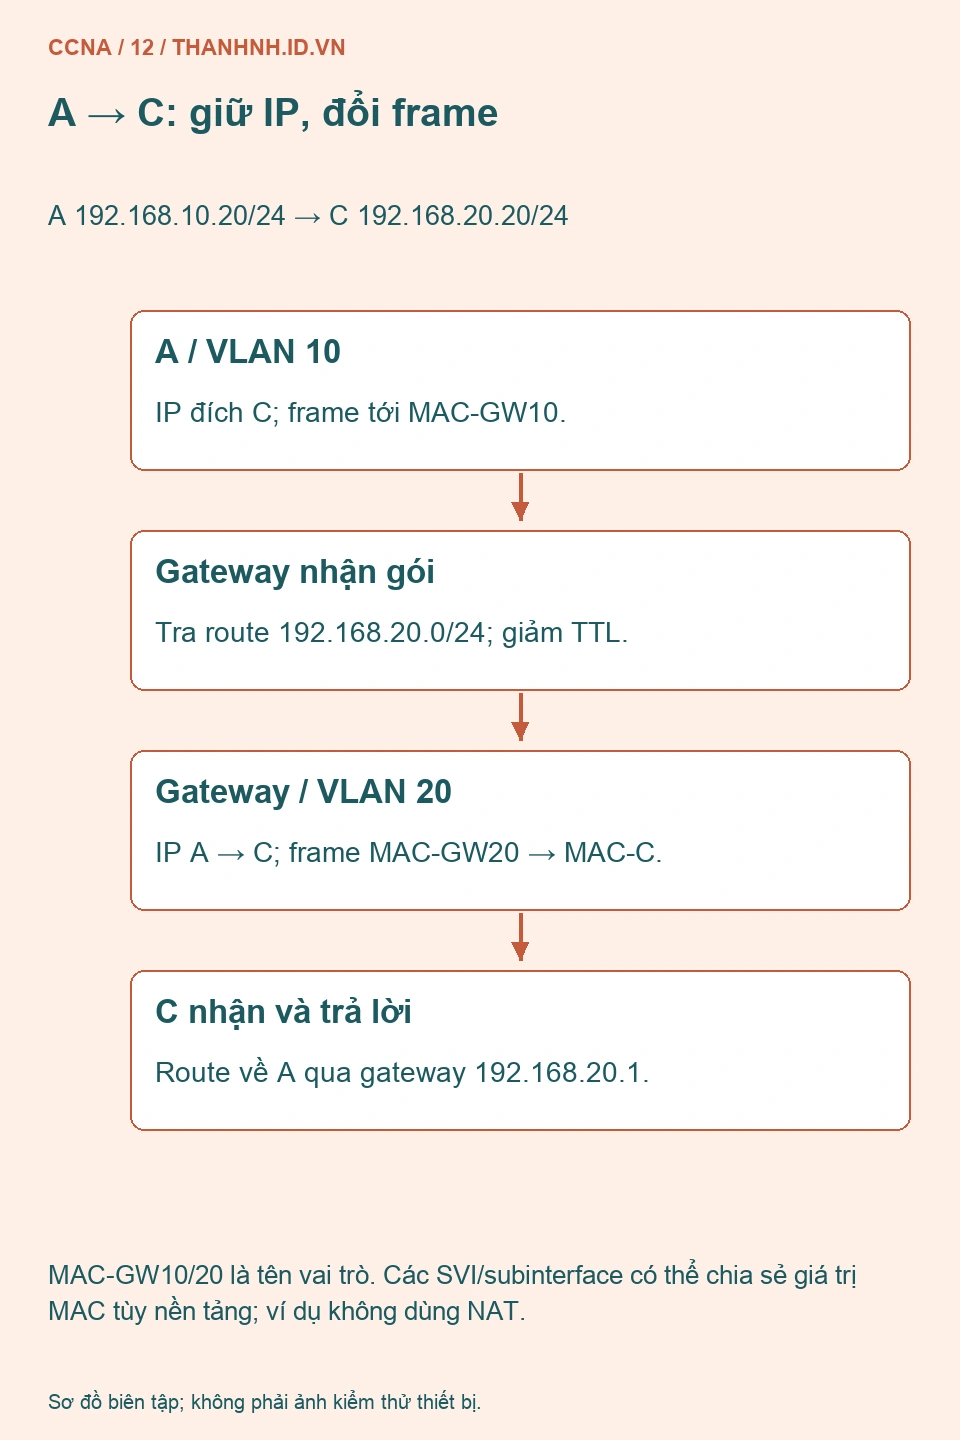
Muốn A gửi C, A tra route và chọn gateway của VLAN 10. Frame đầu tiên có MAC đích là gateway, nhưng gói vẫn có IP đích C. Thiết bị Layer 3 xử lý gói, tìm đường tới 192.168.20.0/24 rồi đưa frame mới vào VLAN 20. C trả lời theo gateway của chính VLAN 20 khi route đích thuộc VLAN 10.
Ví dụ router ngoài của Cisco và hướng dẫn inter-VLAN trên Catalyst cho hai cách đặt chức năng Layer 3. Nội dung dưới xây một topology riêng để so sánh; không chép toàn cấu hình mẫu có các dịch vụ phụ không cần thiết.
| VLAN | Subnet | Gateway | Endpoint mẫu |
|---|---|---|---|
| 10 | 192.168.10.0/24 | 192.168.10.1 | A .20, B .30 |
| 20 | 192.168.20.0/24 | 192.168.20.1 | C .20 |
| 999 | Không cấp subnet | Không có | Native không dùng cho PC trong phương án router |
Chưa có Internet, NAT hoặc chính sách chặn giữa phòng ban trong bài. Hai mạng kết nối trực tiếp có thể được route qua lại khi đủ điều kiện; việc có được phép giao tiếp hay không cần ACL/firewall theo thiết kế. Không gọi cấu hình này là một biên bảo mật hoàn chỉnh chỉ vì các host nằm hai VLAN.
2. Router-on-a-stick dùng subinterface trên một link trunk
Trong phương án thứ nhất, thêm R1 Gi0/0 nối SW1 Gi1/0/23. Không thay uplink SW1–SW2 Gi1/0/24. Gi1/0/23 là trunk mang VLAN 10, 20 và native không dùng 999; router có subinterface tương ứng. Dòng native chỉ xác định xử lý untagged trong cấu hình mẫu, không cung cấp gateway cho VLAN 999.
! Trên SW1, cổng riêng nối R1
configure terminal
vlan 999
 name NATIVE-UNUSED
interface GigabitEthernet1/0/23
 description TRUNK-to-R1-Gi0/0
 switchport mode trunk
 switchport trunk native vlan 999
 switchport trunk allowed vlan 10,20,999
end
VLAN 10/20 và các access port được tạo từ bài trước. Trên router lab mới, cấu hình dưới đặt gateway ở hai subinterface. Số sau dấu chấm chỉ là nhãn subinterface; câu lệnh encapsulation dot1Q mới xác định VLAN ID. Dùng cùng số giúp đọc dễ hơn, không phải yêu cầu của cú pháp.
configure terminal
interface GigabitEthernet0/0
 no ip address
 no shutdown
interface GigabitEthernet0/0.10
 encapsulation dot1Q 10
 ip address 192.168.10.1 255.255.255.0
interface GigabitEthernet0/0.20
 encapsulation dot1Q 20
 ip address 192.168.20.1 255.255.255.0
interface GigabitEthernet0/0.999
 encapsulation dot1Q 999 native
 no ip address
end
Địa chỉ trên cổng cha nếu đã dùng cho quản trị sẽ bị ảnh hưởng bởi no ip address. Vì vậy không áp mẫu này vào router đang phục vụ subnet khác hoặc đang là đường truy cập duy nhất. Trong lab, chọn router/interface riêng; ngoài thực tế phải có backup và console/out-of-band trước khi đổi vai trò cổng.
Cuộn ngang khi cần, hoặc chạm sơ đồ để mở ảnh gốc.
3. Switch Layer 3 đặt gateway trên SVI
Trong phương án thứ hai, thay vai trò SW1 bằng switch có khả năng routing phù hợp và đặt gateway trên interface Vlan10/Vlan20. Router-on-a-stick được bỏ khỏi vai trò gateway trước khi dùng lại địa chỉ .1. Nếu để cả hai thiết bị cùng giữ IP này, ARP có thể thay đổi theo hai nguồn và kết nối không ổn định.
! Phương án thay thế, không chạy song song gateway R1
configure terminal
ip routing
vlan 10
 name USERS
vlan 20
 name ENGINEERING
interface Vlan10
 description GW-USERS
 ip address 192.168.10.1 255.255.255.0
 no shutdown
interface Vlan20
 description GW-ENGINEERING
 ip address 192.168.20.1 255.255.255.0
 no shutdown
end
SVI là interface logic của VLAN, không phải một cổng vật lý riêng. Trạng thái của nó trên Catalyst thường phụ thuộc VLAN tồn tại/active và có điều kiện Layer 2 hoạt động phù hợp, chẳng hạn một port đủ điều kiện trong VLAN đang up/forwarding. Cách autostate và ngoại lệ cần theo model; no shutdown trên SVI chưa tự bảo đảm line protocol lên.
ip routing yêu cầu nền tảng, license và cấu hình phù hợp. Một switch có SVI để quản trị không tự có đủ khả năng route mọi VLAN chỉ vì nhận được địa chỉ IP. Kiểm tra tài liệu model và trạng thái bảng tuyến. Không coi ip default-gateway cho một switch không routing là thay thế tương đương cho thiết kế route của switch Layer 3.
Khi hai SVI up và routing hoạt động, các subnet trực tiếp phải được thể hiện theo format bảng tuyến của thiết bị. Chưa cần thêm static route để “chỉ” cho router cách đến mạng đã kết nối trực tiếp. Route default chỉ cần khi thiết kế yêu cầu tới mạng khác qua next hop; không có trong phạm vi LAN của ví dụ này.
4. Theo dõi một gói từ VLAN 10 sang VLAN 20
A phân giải MAC của 192.168.10.1 nếu chưa có cache dùng được. Nó gửi frame trong VLAN 10 tới gateway; không ARP trực tiếp cho 192.168.20.20 vì với /24 đó là mạng khác. Với router-on-a-stick, frame tới subinterface VLAN 10 qua trunk. Với SVI, switch thực hiện xử lý Layer 3 tại interface logic tương ứng.
Thiết bị Layer 3 tra route tới C, giảm TTL IPv4 khi chuyển tiếp và phân giải neighbor ở VLAN 20 nếu cần. Frame ra VLAN 20 có MAC nguồn thuộc vai trò gateway phía VLAN 20 và MAC đích C. IP nguồn/đích vẫn là A/C trong ví dụ không NAT này. Không mô tả thay tag VLAN như toàn bộ quá trình routing.
Cuộn ngang khi cần, hoặc chạm sơ đồ để mở ảnh gốc.
Với router-on-a-stick, lưu lượng liên VLAN có thể đi tới router rồi quay về trên cùng sợi cáp vật lý nhưng ở VLAN khác. Điều này khác bridge phản xạ frame về ingress không có xử lý Layer 3. Trên switch Layer 3, cơ chế phần cứng có thể chuyển tiếp hiệu quả, nhưng không nên hứa mọi model luôn đạt line rate cho mọi dịch vụ.
C phản hồi cần route về A và gateway của VLAN 20. Nếu C bị đặt mask /16 sai, nó có thể nghĩ A cùng link và ARP trực tiếp. Đường đi A→C nhìn đúng chưa đảm bảo đường về; vì vậy phải đối chiếu cấu hình hai endpoint, không chỉ ping từ chính router.
5. Kiểm tra từng điều kiện trước khi thử ứng dụng
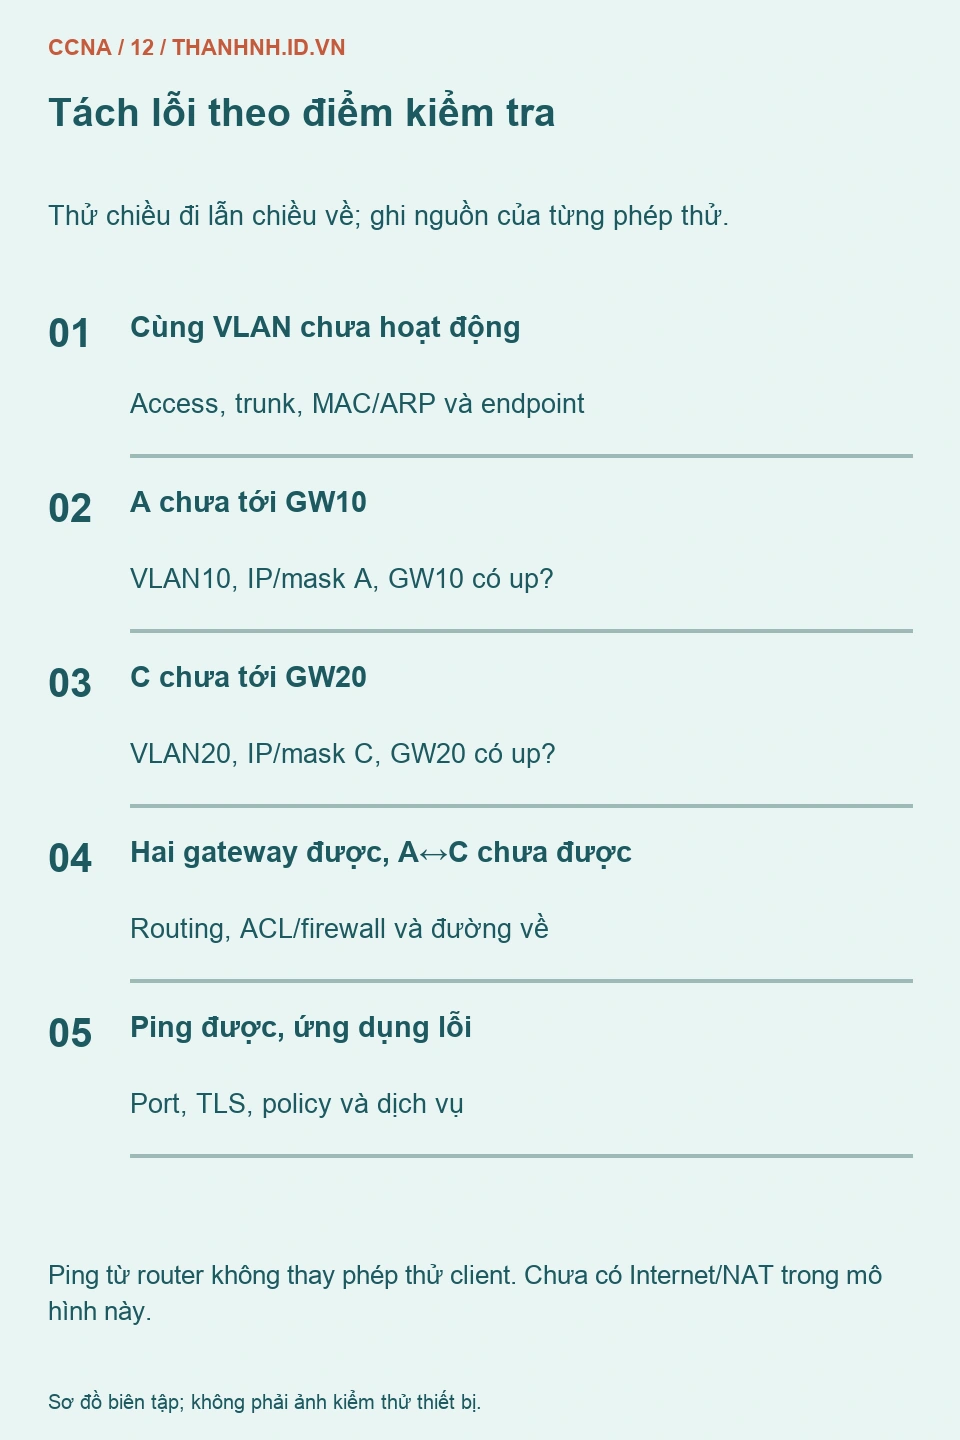
Với phương án router, xác nhận cổng cha/subinterface, trunk SW1 Gi1/0/23 và VLAN 10/20. Với SVI, kiểm tra VLAN, access/trunk, trạng thái SVI và routing. Chỉ chạy các lệnh phù hợp thiết bị; tên interface trong ví dụ không phải danh sách mặc định cho mọi router.
show ip interface brief
show ip route
show ip arp
show interfaces trunk
show vlan brief
show mac address-table vlan 10
show mac address-table vlan 20
Bắt đầu từ A tới gateway VLAN 10 và C tới gateway VLAN 20. Sau đó thử A↔C bằng giao thức được phép, theo dõi đúng địa chỉ. Ping có thể bị endpoint firewall loại; nếu ARP và route đã đúng nhưng ICMP thất bại, cần kiểm tra chính sách và dịch vụ chứ chưa thể kết luận routing sai.
Ping từ router có thể dùng nguồn khác client, đi qua policy khác hoặc bỏ qua đoạn access đang lỗi. Nó là phép thử bổ sung, không thay phép thử đầu cuối. Khi dùng nguồn cụ thể trong extended ping, ghi đúng interface/IP và đối chiếu quyền; không diễn giải một kết quả không ghi nguồn thành chứng nhận toàn mạng.
Cuộn ngang khi cần, hoặc chạm sơ đồ để mở ảnh gốc.
6. Chọn phương án theo tải, chức năng và điểm lỗi
Router-on-a-stick có ích để hiểu cơ chế và có thể phù hợp mạng nhỏ với thiết bị sẵn có, nhưng link chung và khả năng router cần đáp ứng tải liên VLAN. Hỏng link/router sẽ tác động các VLAN phụ thuộc gateway đó. Không quảng bá nó là “chỉ cần một cổng nên luôn tối ưu” khi lưu lượng hoặc yêu cầu dự phòng chưa được xét.
Switch Layer 3 có thể đưa routing vào lớp phân phối hoặc access theo thiết kế, nhưng cần chức năng, bảng tài nguyên, chính sách ACL và vận hành tương ứng. Nếu lưu lượng giữa nhóm người dùng phải qua firewall có kiểm tra trạng thái, chỉ bật routing trực tiếp trên SVI có thể tạo đường đi bỏ qua biên kiểm soát mong muốn.
Đối với dịch vụ cần dự phòng gateway, HSRP/VRRP là chủ đề riêng của series. Không tự tạo dự phòng bằng cách đặt hai router cùng IP gateway tĩnh. Khả năng thay thế gateway còn cần thiết kế Layer 2, route phía trên và kiểm tra điều kiện lỗi; có hai thiết bị không tự bảo đảm có failover.
Hồ sơ quyết định nên ghi số VLAN, tải giữa VLAN, tính năng kiểm soát cần thiết, khả năng phần cứng và cách vận hành/khôi phục. Những tiêu chí này có giá trị hơn một bảng xếp hạng “router chậm, switch nhanh” không nêu model hay traffic.
7. Tự đi qua cả chiều đi lẫn chiều về
Hãy vẽ A→gateway→C, ghi MAC đích từng frame, IP đích của gói và VLAN trên từng đoạn. Sau đó giải thích vì sao A/C không cùng broadcast domain dù đã ping qua router được. Phép định tuyến nối khả năng giao tiếp IP, không hợp nhất hai miền quảng bá.
Cuối cùng, bỏ VLAN 20 khỏi trunk của router trong mô hình đầu: điều gì còn hoạt động, điều gì mất? A tới gateway VLAN 10 có thể vẫn đúng, trong khi C và gateway VLAN 20 mất điều kiện. Nếu chọn được phép kiểm tra phân biệt hai trường hợp đó, bạn đã sẵn sàng học STP và EtherChannel trong lộ trình 28 bài để xây đường Layer 2 có dự phòng mà không tạo vòng lặp.