VLAN và trunk 802.1Q cho mạng nhiều phòng ban
Kéo dài VLAN qua hai switch bằng trunk 802.1Q. Đối chiếu access, native VLAN và allowed list để biết vì sao trunk up nhưng một VLAN chưa hoạt động.
Hai máy thuộc cùng phòng ban nhưng ở hai switch khác nhau không liên lạc được. Trên từng switch, port đã đặt vào VLAN 10 và link uplink vẫn up. Nếu chỉ kiểm tra VLAN ở cổng người dùng, ta có thể bỏ sót trunk chưa hoạt động, VLAN bị loại khỏi allowed list hoặc trạng thái STP không cho lưu lượng đi qua.
Bài này mở rộng mô hình switch học MAC thành SW1 và SW2, nối Gi1/0/24 với nhau. A ở SW1 Gi1/0/1 và B ở SW2 Gi1/0/1 dùng VLAN 10; C ở SW1 Gi1/0/2 dùng VLAN 20. Đây là môi trường học riêng, cấu hình minh họa theo Catalyst IOS/IOS XE phù hợp; chưa phải cấu hình chạy trên thiết bị thật. Chưa bật inter-VLAN routing.
1. VLAN là miền Layer 2, không phải phép đổi subnet mask
VLAN chia ngữ cảnh chuyển tiếp Layer 2 trên hạ tầng switch. Broadcast và unknown unicast được xử lý trong miền tương ứng theo trạng thái cổng và policy. Hai máy cắm cùng switch nhưng ở VLAN khác không tự trao đổi frame như khi cùng VLAN. Ngược lại, một VLAN có thể trải qua nhiều switch nếu các liên kết giữa chúng được chuẩn bị đúng.
Trong ví dụ, A và B thuộc VLAN 10 nên có thể trao đổi trực tiếp khi đường Layer 2 hoàn chỉnh và IP phù hợp. C thuộc VLAN 20. Dù cố đặt C cùng dải IP với A, điều đó không ghép hai VLAN thành một; host có thể cố ARP trực tiếp nhưng request không đi qua ranh giới như mong đợi.
Thiết kế thông thường gán một subnet IPv4 cho mỗi VLAN người dùng để quản lý rõ. Đây là lựa chọn thiết kế, không có nghĩa số VLAN được mã hóa trong IP hay “VLAN 10 phải dùng 192.168.10.0”. VLAN ID và prefix IP là hai thông tin cấu hình độc lập cần được lập hồ sơ cùng nhau.
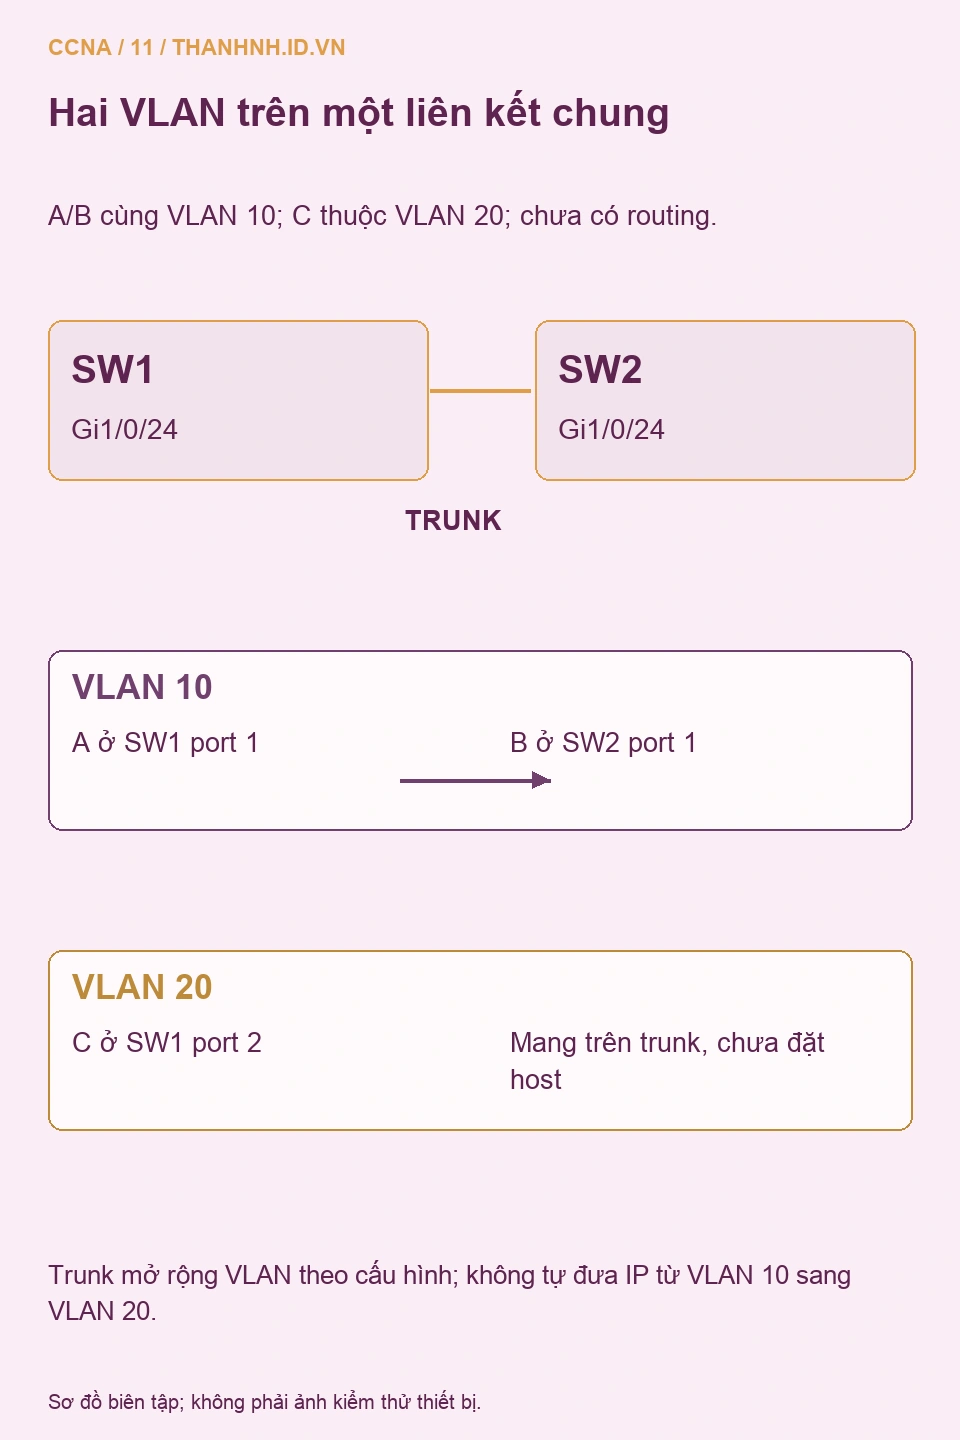
Cuộn ngang khi cần, hoặc chạm sơ đồ để mở ảnh gốc.
VLAN hỗ trợ phân đoạn nhưng không tự bảo đảm mọi yêu cầu an ninh. Khi thêm routing, firewall hoặc ACL quyết định lưu lượng giữa các subnet. Trong cùng VLAN, các host vẫn có những rủi ro riêng. Không dùng một sơ đồ nhiều màu để thay cho chính sách truy cập và kiểm chứng cấu hình.
2. Access port phân loại lưu lượng của endpoint
Với PC thông thường không gắn thẻ, access port đưa frame nhận vào access VLAN đã cấu hình. Khi gửi về PC, lưu lượng data trong mô hình này không mang VLAN tag trên đường dây. VLAN vẫn là ngữ cảnh nội bộ của switch, không cần xuất hiện như một tag mà PC nhìn thấy để switch giữ được phân đoạn.
configure terminal
vlan 10
 name USERS
vlan 20
 name ENGINEERING
interface GigabitEthernet1/0/1
 description PC-VLAN10
 switchport mode access
 switchport access vlan 10
end
Đây là phần cấu hình A trên SW1 hoặc B trên SW2 theo đúng cổng trong mô hình; phải tạo VLAN ở mỗi switch cần chuyển tiếp. Port C trên SW1 tương tự nhưng dùng Gi1/0/2 và access VLAN 20. Không paste cả hai vai trò vào cùng một interface rồi kỳ vọng nó đồng thời là cổng của hai PC.
Điện thoại IP có thể dùng voice VLAN và cho PC đi qua cùng cổng vật lý. Tùy thiết bị và cấu hình, traffic voice/data có cách tagging và policy riêng. Bởi vậy “access port không bao giờ thấy frame có tag” là khẳng định quá rộng. Trong bài, các PC không gắn điện thoại và chưa dùng voice VLAN.
Đổi access VLAN sẽ chuyển endpoint sang miền Layer 2 khác, có thể làm mất phiên quản trị, DHCP lease hiện tại hoặc kết nối ứng dụng. Kiểm tra subnet và quyền truy cập tương ứng trước khi đổi. Không thử trên cổng uplink hoặc port đang cấp kết nối cho nhiều thiết bị chỉ vì tên interface gần giống.
3. Trunk 802.1Q giữ nhận diện VLAN qua liên kết chung
Trunk cho phép mang nhiều VLAN qua một liên kết Layer 2. Với Ethernet 802.1Q thông thường, tag được chèn sau MAC nguồn và trước EtherType của payload ban đầu; tag đơn có độ dài 4 byte, gồm thông tin nhận diện và điều khiển. VLAN ID dùng 12 bit, nhưng không phải mọi giá trị trong 4096 tổ hợp đều được dùng làm VLAN người dùng theo cùng cách.
Hướng dẫn trunk trên Catalyst 9200 IOS XE 17.14 là nguồn đối chiếu cấu hình và các trường kiểm tra. Cấu hình thiết bị khác có thể thêm lệnh chọn encapsulation hoặc không hỗ trợ lệnh đó; đừng coi việc thiếu switchport trunk encapsulation dot1q trên switch chỉ dùng 802.1Q là lỗi.
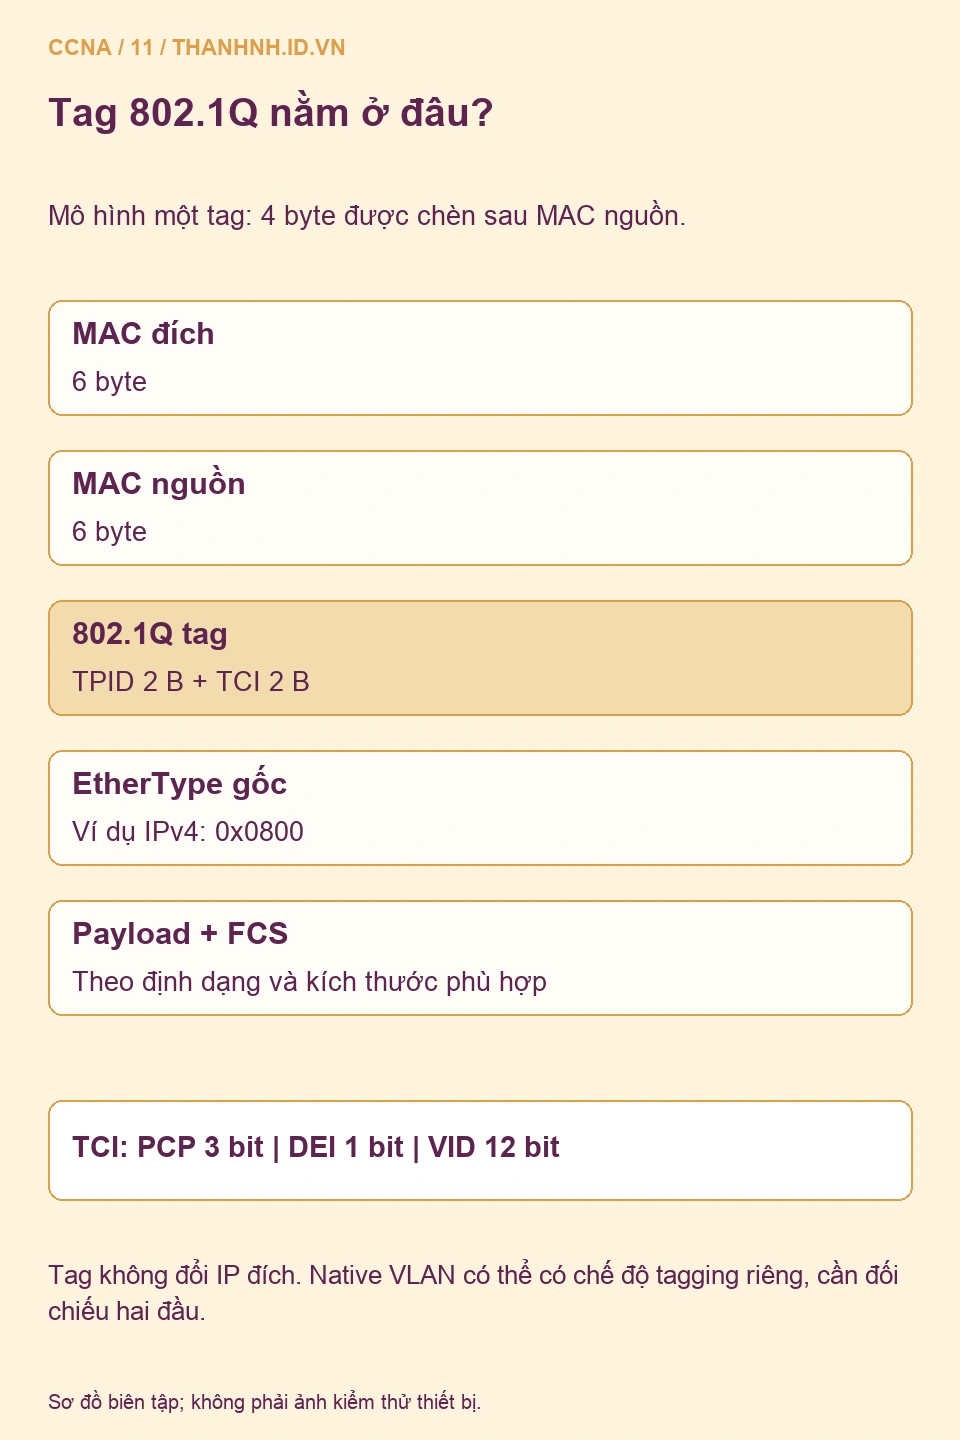
Cuộn ngang khi cần, hoặc chạm sơ đồ để mở ảnh gốc.
Tag không làm IP đích tự thay đổi. Một frame VLAN 10 đi qua trunk vẫn phục vụ miền VLAN 10; khi tới access port của B, switch đưa ra theo ngữ nghĩa cổng. Nếu cần đi sang VLAN 20, đó là công việc Layer 3 riêng, không phải thay VLAN ID trong allowed list để “đẩy” gói sang phòng khác.
Native VLAN liên quan cách xử lý frame untagged trên trunk theo mode đang dùng. Trong cấu hình thông thường của ví dụ, dùng native VLAN 999 ở cả hai đầu và không dùng nó cho PC. Một số nền tảng có tùy chọn tag native VLAN; khi bật, phải đối chiếu hành vi hai đầu. Không khẳng định native luôn untagged trong mọi cấu hình.
4. Cấu hình hai đầu trunk và kiểm soát allowed list
Gi1/0/24 của SW1 và SW2 đều được chuẩn bị như dưới đây trong lab, với VLAN 10, 20 và 999 có trên cả hai switch. Native 999 chỉ là quyết định của ví dụ. Nếu triển khai vào mạng đã có management VLAN, VTP hoặc chính sách chuẩn khác, cần đánh giá trước khi đổi.
configure terminal
vlan 999
 name NATIVE-UNUSED
interface GigabitEthernet1/0/24
 description TRUNK-to-peer-switch
 switchport mode trunk
 switchport trunk native vlan 999
 switchport trunk allowed vlan 10,20,999
end
show interfaces trunk
Dòng switchport trunk allowed vlan 10,20,999 đặt lại danh sách cho trunk đó, không chỉ bổ sung một VLAN. Trên uplink đang hoạt động, copy dòng này có thể loại bỏ các VLAN khác và ngắt người dùng. Khi chỉ cần thêm một VLAN, cú pháp có từ khóa add trên nền tảng hỗ trợ có ý nghĩa khác; vẫn phải xác nhận đúng port và cả đường đi.
Không bật tắt negotiation hoặc thay native VLAN như mẹo sửa chung. DTP và các mode trunk phụ thuộc peer; nếu dùng cấu hình trunk tĩnh và tắt negotiation theo thiết kế, phải đối chiếu khả năng hai đầu. Bài này giữ phạm vi lệnh tối thiểu để giải thích 802.1Q, không thiết kế toàn bộ hardening cho uplink.
Allowed list giống nhau cũng chưa đủ: VLAN phải tồn tại/active trên thiết bị, trunk phải thực sự hoạt động và STP phải cho phép chuyển tiếp trên đường phù hợp. Một port dự phòng bị blocking theo STP có thể là hành vi đúng, không phải lý do tắt STP để ép cả hai link cùng chuyển frame.
5. Đối chiếu configured và operational thay vì chỉ đọc running-config
Lệnh cấu hình thể hiện điều đã đặt, còn trạng thái hoạt động cho biết điều kiện hiện tại. Kiểm tra access port của A/B, VLAN trên mỗi switch, trunk hai đầu rồi bảng MAC học qua trunk. Các bước nối với nhau sẽ xác định đoạn nào thiếu thay vì kết luận “VLAN lỗi” chung chung.
show vlan brief
show interfaces GigabitEthernet1/0/1 switchport
show interfaces GigabitEthernet1/0/24 switchport
show interfaces trunk
show mac address-table vlan 10
show spanning-tree vlan 10
Trên nhiều Catalyst, show vlan brief không phải nơi liệt kê đầy đủ membership của các VLAN trên mọi trunk. Dùng show interfaces trunk để đối chiếu mode, native và những tập VLAN được hiển thị, chẳng hạn allowed, active và forwarding/not pruned theo format nền tảng. Một VLAN có trong dòng allowed nhưng thiếu ở dòng hoạt động cần được điều tra thêm.
Nếu thấy MAC B ở uplink SW1 trong VLAN 10, đó là bằng chứng đã học nguồn từ phía xa. Chưa đủ chứng minh toàn bộ ứng dụng A↔B thành công; vẫn cần IP/mask phù hợp và chính sách endpoint. Nếu không thấy MAC, kiểm tra B có phát traffic chưa và có entry dynamic hợp lệ ở SW2 trước khi nhìn trunk.
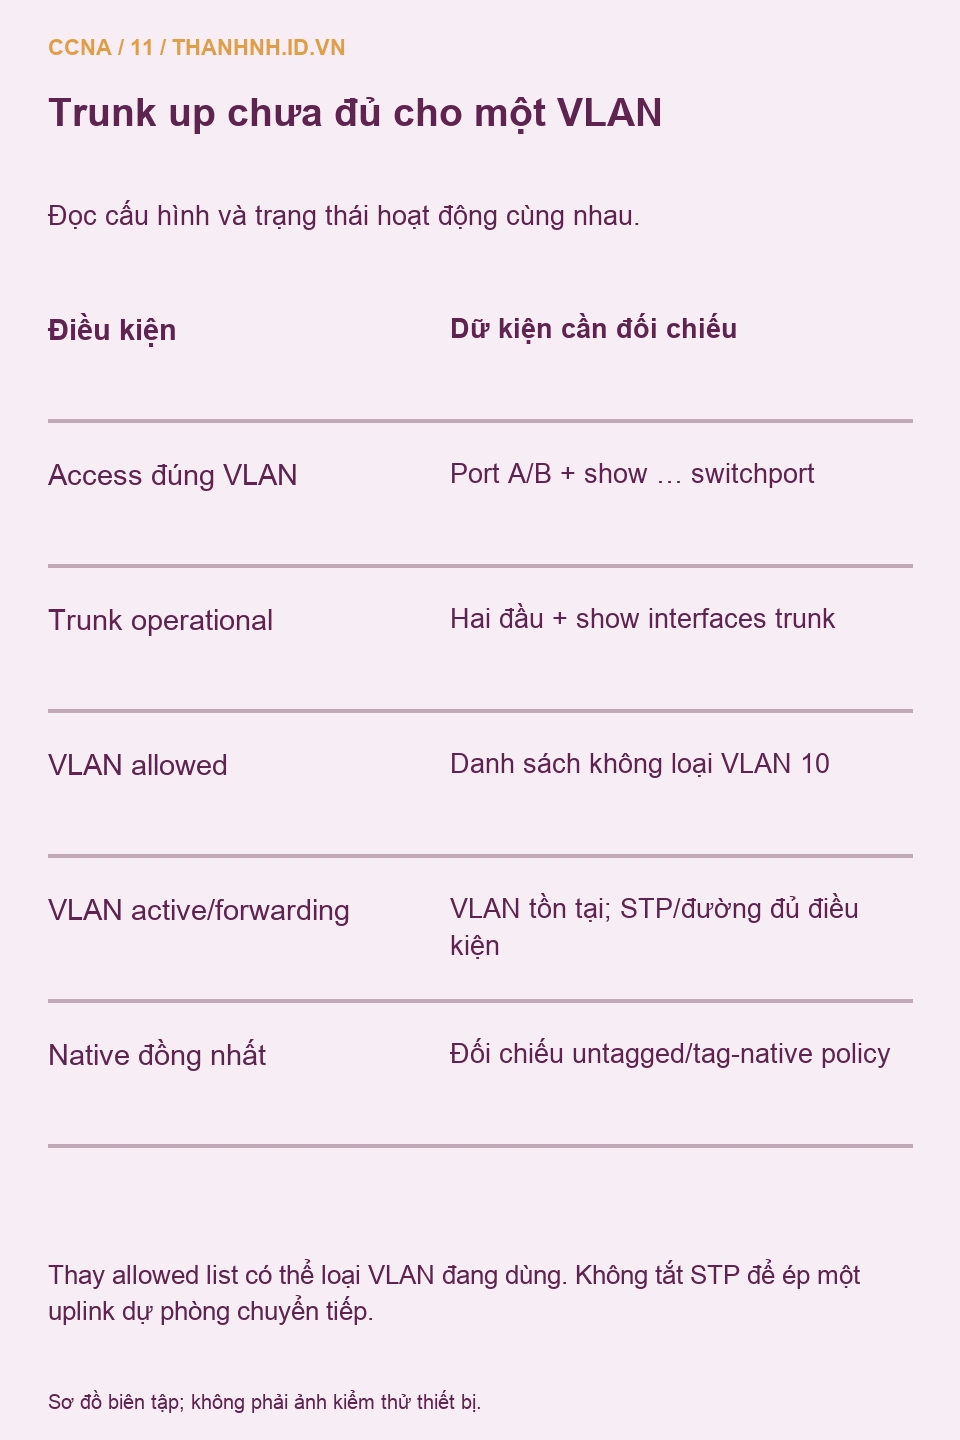
Cuộn ngang khi cần, hoặc chạm sơ đồ để mở ảnh gốc.
6. Phân tích mất kết nối bằng cách thay một giả thuyết
A và B cùng VLAN trên cùng switch hoạt động, nhưng A tới B ở SW2 thất bại: ưu tiên đoạn liên switch. Kiểm tra VLAN 10 được cho phép và active ở cả hai đầu, trunk operational và đường STP. Nếu một PC ở SW2 cũng không tới PC khác ngay tại SW2, cần quay lại access port/endpoint, chưa thể đổ lỗi riêng cho uplink.
Native mismatch có thể làm frame untagged bị phân loại vào VLAN khác ở phía nhận và tạo cảnh báo hoặc hệ quả tùy nền tảng. Không sửa bằng cách đổi subnet mask trên PC. Đối chiếu cấu hình hai đầu và kế hoạch VLAN; nếu thay trên uplink dùng chung, nêu rõ tác động và cách khôi phục tại thời điểm thực hiện.
VLAN 20 không được qua trunk không làm VLAN 10 tự hỏng nếu các điều kiện VLAN 10 còn đúng. Khi báo lỗi, ghi rõ VLAN nào, hướng nào, port nào và thời điểm. Một câu “trunk up nhưng mạng chết” bỏ mất các dữ kiện giúp phân biệt thiếu allowed VLAN với lỗi vật lý.
Không xóa database VLAN hoặc đổi VTP mode để “làm mới” mà chưa biết phạm vi ảnh hưởng. Có thể tác động nhiều VLAN hoặc hệ thống khác theo thiết kế. Bài chỉ hướng dẫn mô hình lab độc lập; mạng nhiều switch cần quản lý thay đổi và bản sao cấu hình phù hợp.
7. Từ trunk đúng tới yêu cầu giao tiếp giữa VLAN
Thử giải thích frame A→B đi qua access SW1, trunk và access SW2 bằng ba thông tin: MAC nguồn/đích, VLAN và trạng thái tag trên từng đoạn. Sau đó đổi B sang VLAN 20 nhưng giữ IP cũ: vì sao trunk mang cả hai VLAN vẫn không tự sửa kết nối? Câu trả lời phải nhắc ranh giới Layer 2 và việc host đang chọn next hop theo IP/route.
Khi đã giữ VLAN 10 qua hai switch một cách có kiểm chứng, bài inter-VLAN routing sẽ thêm gateway cho VLAN 10 và VLAN 20 bằng router-on-a-stick hoặc SVI. Hai phương án được so sánh trên cùng yêu cầu, không chạy đồng thời hai gateway trùng địa chỉ chỉ để thử. Có thể trở lại bài IOS/SSH để chuẩn bị đường quản trị trước thay đổi trunk.