MySQL
8 phút•23/10/2026
Bài 5: InnoDB Buffer Pool: cấp RAM theo tải, tránh OOM
Phân bổ InnoDB Buffer Pool bằng ngân sách bộ nhớ và số đo workload; kiểm tra chunk, warm-up, NUMA và hit ratio trước khi thay cấu hình.
#mysqlĐọc ngay
Chuẩn bị ba node InnoDB Cluster bằng inventory, phân giải tên, cổng theo communication stack, phiên bản và tài khoản quản trị riêng.
Ba node cùng cài MySQL nhưng tên quảng bá không truy cập được từ peer là một nguyên nhân khiến bước tạo cluster thất bại. Sửa sau khi đã nhân bản dữ liệu sẽ khó hơn lập bảng inventory trước khi bắt đầu.
Phần 2 chuẩn bị ba instance lab mới: mysql-node1/2/3 tại 192.168.10.11/.12/.13. Chọn MySQL Server 8.4 và Shell tương thích; mọi lệnh là mẫu chưa được chạy trên hạ tầng của bạn. Không dùng MariaDB cho lab AdminAPI này.
Ghi hostname, IP, OS, architecture, version gói, filesystem, datadir, nguồn thời gian và failure domain. Ba node cần tài nguyên cho cùng workload dự kiến; member chậm có thể ảnh hưởng cả nhóm. Không gắn một ngưỡng RAM/vCPU bất biến cho mọi dữ liệu.
hostnamectl
getent hosts mysql-node1 mysql-node2 mysql-node3
df -h
Chạy kiểm tra tên từ cả ba node và máy quản trị. Nếu dùng /etc/hosts cho lab, sửa có kiểm soát và tránh append nhiều dòng trùng; production nên có cơ chế quản lý tên phù hợp. Kiểm tra server report_host/port cùng địa chỉ mà peer thực sự kết nối được.
Classic 3306 phục vụ SQL và AdminAPI theo mô hình bài. Với MYSQL communication stack, group communication dùng hạ tầng MySQL; XCOM có localAddress/cổng nhóm riêng theo cấu hình. X Protocol 33060 chỉ cần khi tính năng/client yêu cầu, không phải điều kiện để gọi AdminAPI qua Classic.
Hãy lập ma trận: peer tới peer, máy quản trị tới instance, Router tới backend và ứng dụng tới Router. Giới hạn đúng IP/zone và xác minh TLS. Không mở mọi cổng trên toàn interface bằng một add-port chung rồi gọi đó là an toàn.
sudo ss -ltnp
mysqlsh --mysql --js clusteradmin@mysql-node1:3306
Ở bước này account clusteradmin có thể chưa tồn tại; dùng tài khoản quản trị hiện có theo quy trình để chuẩn bị ở phần account. TCP mở không chứng minh quyền SQL hoặc chứng chỉ phù hợp. Ghi lỗi network, TLS và authentication riêng.
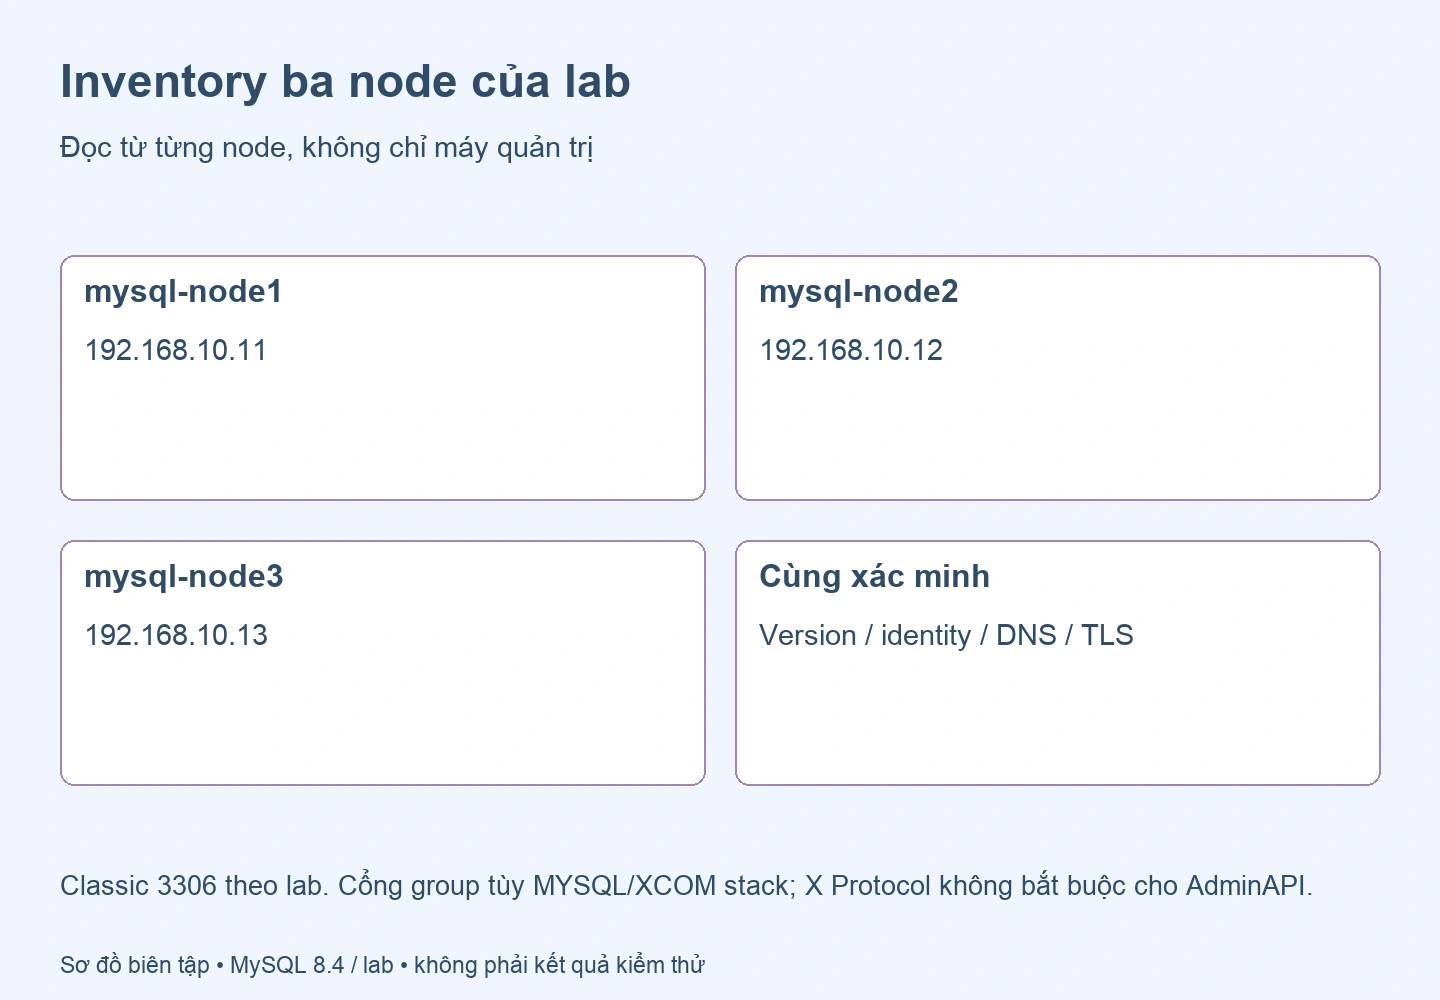
Cuộn ngang hoặc chạm sơ đồ để mở bản đầy đủ. Hình được biên tập, không phải ảnh chụp kiểm thử.
Dùng hướng dẫn cài đặt của chuyên mục để cấu hình repository Oracle, chọn 8.4 và xem candidate trước khi install. Không dùng URL mysql-apt-config cố định đã cũ. Shell là công cụ quản trị; cài trên máy quản trị phù hợp, không bắt buộc mỗi member đều cần cùng binary Shell để server hoạt động.
mysql --version
mysqlsh --version
Đây là bản client/Shell. Kết nối từng server rồi đọc SELECT VERSION(), @@version_comment để xác nhận server thực. Khi trộn patch để upgrade, tuân theo ma trận tương thích và hướng nâng cấp; lab ban đầu dùng cùng bản để giảm biến số.
Đọc unit service thực: Ubuntu MySQL thường mysql, EL9 Community thường mysqld. enable/start chỉ sau khi đã xác định datadir và cấu hình đúng. Không restart cả ba member cùng lúc trong một cụm đang phục vụ.
AdminAPI cần quyền quản lý topology khá rộng, nhưng không đồng nghĩa phải cấp ALL PRIVILEGES WITH GRANT OPTION cho mọi account. Dùng cơ chế clusterAdmin của configureInstance hoặc danh sách privilege theo tài liệu bản Shell. Giới hạn host và bảo vệ đường quản trị.
dba.configureInstance('operator@mysql-node1:3306', {
  clusterAdmin: 'clusteradmin@192.168.10.%'
});
Mẫu JavaScript này chạy với operator đã có quyền cần thiết và có thể thay đổi cấu hình. Hãy đọc report/prompt, nhập bí mật qua cơ chế được kiểm soát và không đặt password trong URI. Thực hiện có chủ đích cho từng node; phần 3 phân biệt check với configure.
Sau khi account có, từ máy quản trị mở MySQL Shell tới từng host bằng --mysql và port 3306. Không cần nhét password vào command line để script in một câu thành công. Thử một SQL đọc thực để xác nhận session và account.
SELECT VERSION(), @@hostname, @@port, CURRENT_USER();
SHOW SESSION STATUS LIKE 'Ssl_cipher';
Ghi lại địa chỉ tiếp cận và tên chứng chỉ; một session local không kiểm tra hết đường peer. Nếu ứng dụng dùng X DevAPI, có thể nghiệm thu X Protocol riêng, nhưng không trộn kết quả đó với điều kiện của AdminAPI.
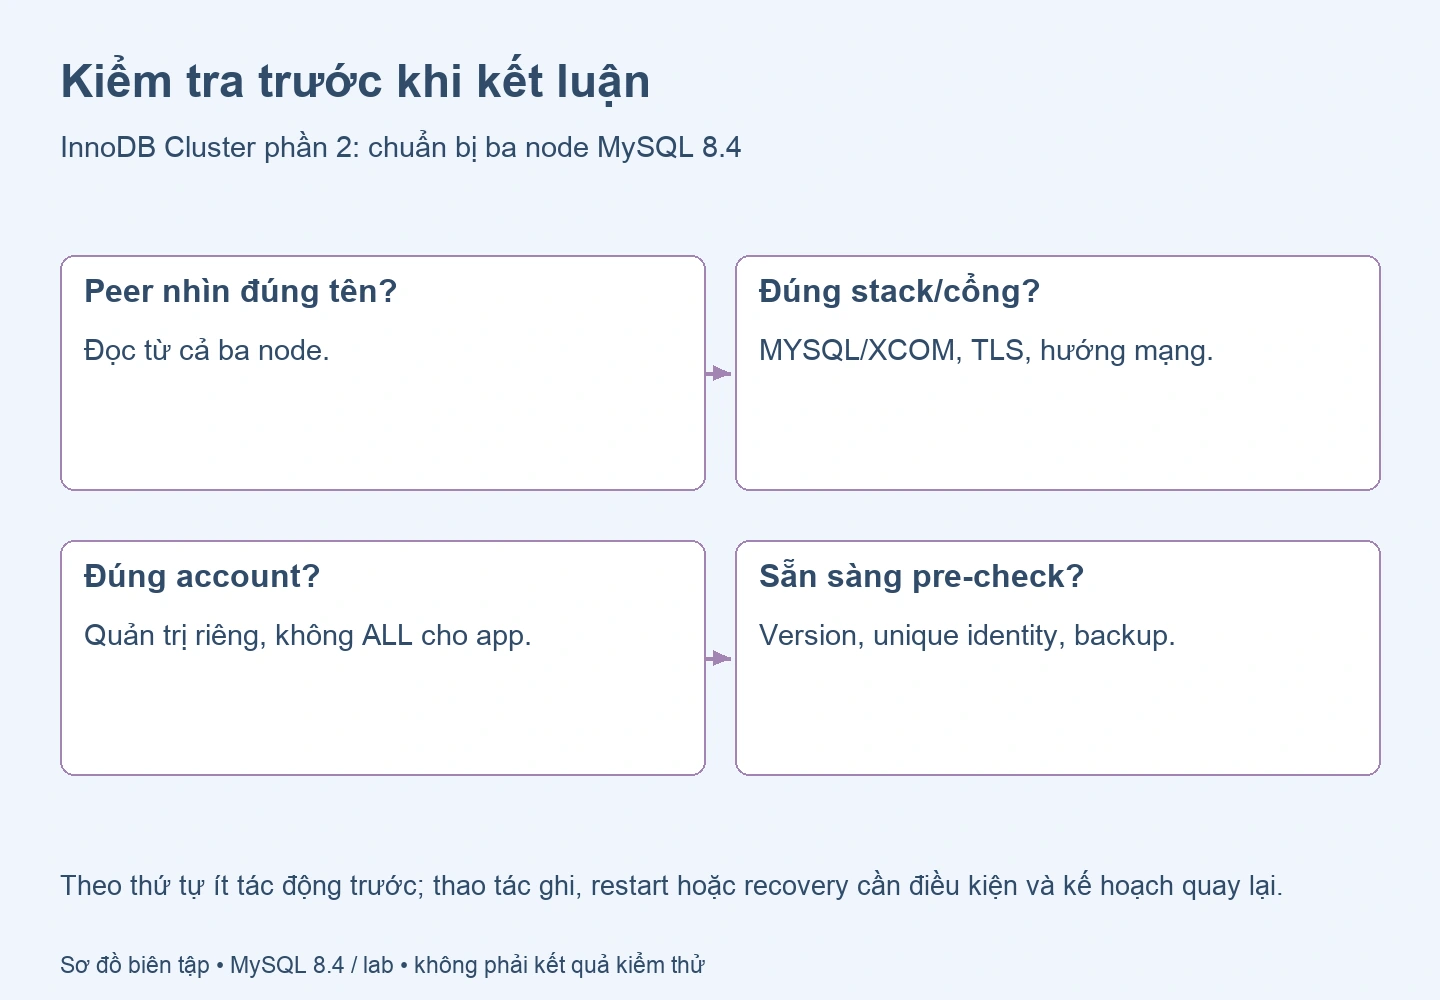
Cuộn ngang hoặc chạm sơ đồ để mở bản đầy đủ. Hình được biên tập, không phải ảnh chụp kiểm thử.
Mỗi node cần một hàng trong inventory và bằng chứng: đúng version, unique identity, tên tiếp cận được, service chạy, account quản trị phù hợp, network/TLS cho đúng stack và disk headroom. Không đưa credential hoặc private key vào file bàn giao.
Chuẩn bị snapshot/backup trước configureInstance nếu instance không còn trống. Đừng gọi tình trạng “đã cài cùng gói” là sẵn sàng 100%. Đọc tiếp pre-check để kiểm tra engine, key, GTID và các biến thực mà Shell yêu cầu trên đúng release.
Tình huống giả định để luyện phân tích, không phải kết quả đo.
Giả sử máy quản trị kết nối IP của node2 bình thường nhưng node3 không tìm được tên node2 đang quảng bá. Một test TCP từ laptop chỉ chứng minh đường laptop tới IP; nó không kiểm tra đường peer sử dụng report_host hoặc địa chỉ nhóm.
Chạy getent và phép kết nối phù hợp từ cả ba node, đối chiếu tên trả về với cấu hình server và chứng chỉ. Đừng chỉ thêm hosts entry trên máy quản trị. Nếu một tên có nhiều IP, kiểm tra interface/route mà từng node dùng, nhất là host nhiều NIC hoặc có NAT.
Sửa tên cần có một nguồn cấu hình nhất quán. Sau thay đổi, mở phiên mới và kiểm tra lại từng hướng, lưu kết quả inventory. Không tắt TLS verification để vượt lỗi chứng chỉ do hostname; thay bằng tên/cert đúng thiết kế.
Khi vẫn thất bại, phân loại timeout, connection refused và access denied riêng. Timeout có thể do firewall/route, refused do listener, access denied do account/plugin hoặc quyền. Đây là hướng thu hẹp, chưa xác định duy nhất nguyên nhân. Thu log tối thiểu và không chia sẻ private key hoặc password trong output.
Phạm vi tham chiếu là tài liệu theo phiên bản ghi trong bài. Khi áp dụng, đối chiếu model triển khai, bản patch và quyền đang dùng; các ví dụ chưa được kiểm thử trên máy chủ thật.
Tiếp tục theo mạch kiến thức:
Phân bổ InnoDB Buffer Pool bằng ngân sách bộ nhớ và số đo workload; kiểm tra chunk, warm-up, NUMA và hit ratio trước khi thay cấu hình.
Dùng MySQL CLI có kiểm chứng: xác nhận server, TLS, account, role và tác động của KILL hoặc SET PERSIST trước khi quản trị.
Chọn mysqldump, MySQL Shell hoặc physical backup theo RPO/RTO; kiểm tra tính nhất quán, GTID, binlog và nghiệm thu bằng restore riêng.
Tối ưu MySQL bằng baseline, query digest, EXPLAIN và số đo bộ nhớ/I/O. Hiểu redo, dedicated server và tác động của từng thay đổi.