Kiểm tra module, thư viện TLS và cổng UDP 443 trước khi bật HTTP/3; cấu hình HTTP/2 và xác nhận giao thức thực tế từ phía máy khách.
Trước khi bắt đầu. HTTP/3 cần hỗ trợ ở binary NGINX, thư viện TLS, đường mạng UDP và client. Bật cấu hình không tự bảo đảm website nhanh hơn; cần so sánh phép đo trên điều kiện mạng thực tế.
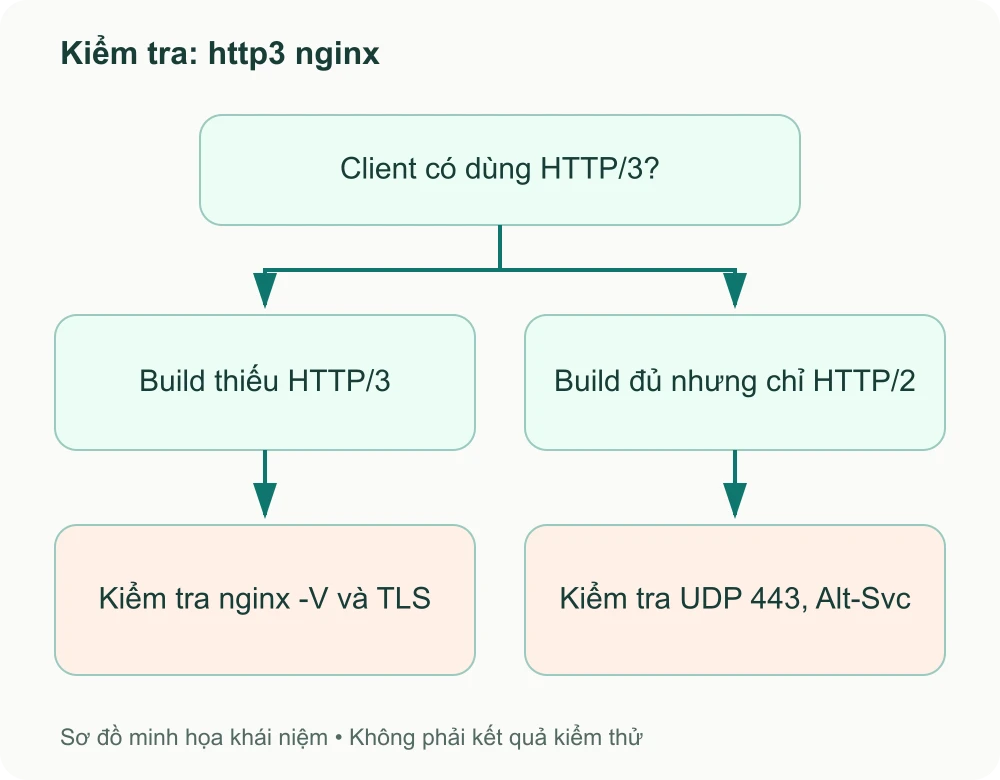
Hai nhánh kiểm tra ban đầu: build thiếu http/3 hoặc build đủ nhưng chỉ http/2. Chạm vào hình để mở bản lớn.
1. Tiến trình phát triển giao thức Web: Từ HTTP/1.1 đến HTTP/3 QUIC
Trong hơn hai thập kỷ, giao thức HTTP/1.1 là tiêu chuẩn nền tảng của mạng Internet. Tuy nhiên, HTTP/1.1 gặp phải điểm nghẽn nghiêm trọng gọi là Head-of-Line (HoL) Blocking ở tầng ứng dụng: mỗi kết nối TCP chỉ có thể xử lý một request tại một thời điểm. Muốn tải nhiều tài nguyên cùng lúc, trình duyệt buộc phải mở song song tới 6 kết nối TCP riêng biệt cho mỗi tên miền, gây lãng phí bộ nhớ và tăng độ trễ mạng.
Sự ra đời của HTTP/2 (2015) và tiếp theo là HTTP/3 QUIC (2022) đã tái định hình hoàn toàn cách thức truyền tải dữ liệu trên Web, cung cấp cơ chế truyền tải khác nhau; mức cải thiện cần đánh giá theo tài nguyên và mạng thực tế.
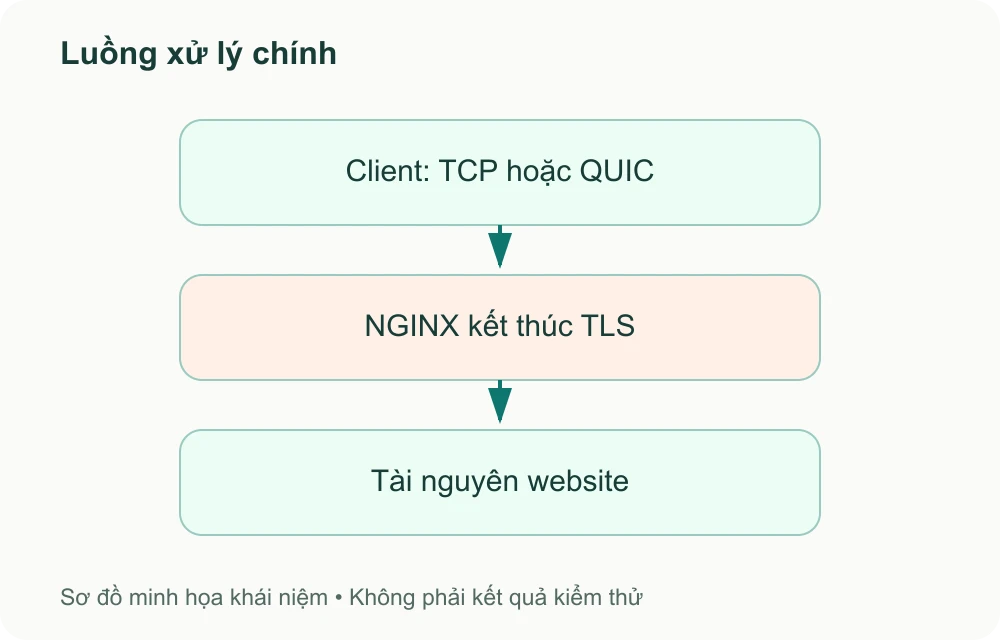
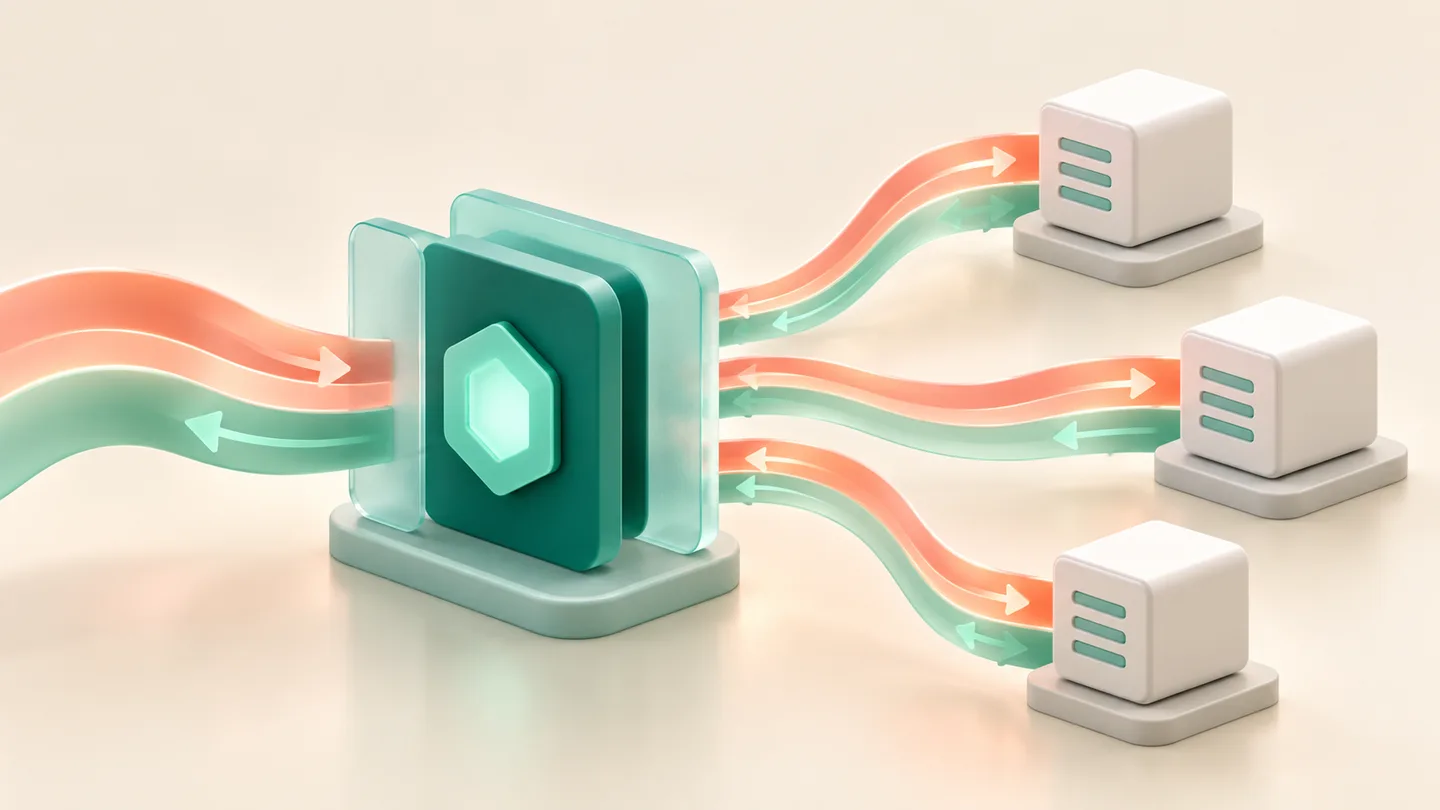
Luồng khái niệm: Client: TCP hoặc QUIC → NGINX kết thúc TLS → Tài nguyên website. Chạm vào hình để mở bản lớn.
2. Những cải tiến cốt lõi của HTTP/2
HTTP/2 mang đến ba thay đổi mang tính cách mạng:
Định dạng nhị phân (Binary Framing): Thay vì truyền tải các chuỗi văn bản thuần (plain text) như HTTP/1.1, HTTP/2 đóng gói dữ liệu thành các khung nhị phân (frames) nhỏ gọn, giúp máy chủ và trình duyệt phân tích cú pháp nhanh hơn rất nhiều và hạn chế tối đa lỗi định dạng.
Ghép kênh đồng thời (Multiplexing): Hàng trăm request và response có thể được gửi xen kẽ đồng thời trên một kết nối TCP duy nhất mà không cần phải chờ đợi nhau.
Nén tiêu đề HPACK: Thuật toán nén HPACK loại bỏ các trường tiêu đề trùng lặp giữa các request liên tiếp (như Cookie hay User-Agent), tiết kiệm tới 85% dung lượng băng thông tiêu đề mạng.
3. Cập nhật cú pháp HTTP/2 chuẩn trên NGINX hiện đại
Cảnh báo quan trọng: Trước phiên bản NGINX 1.25.1, quản trị viên thường kích hoạt HTTP/2 bằng cách thêm tham số vào lệnh listen: listen 443 ssl http2;. Tuy nhiên, cú pháp này hiện đã bị DEPRECATED (Khuyến cáo ngừng sử dụng) và sẽ xuất hiện thông báo cảnh báo trong file error.log của NGINX.
Theo tiêu chuẩn NGINX hiện đại, HTTP/2 được tách thành một chỉ thị độc lập http2 on;:
server {
    listen 443 ssl;
    listen [::]:443 ssl;
    server_name example.com;

    # Cú pháp kích hoạt HTTP/2 chính xác từ NGINX 1.25+
    http2 on;

    ssl_certificate /etc/letsencrypt/live/example.com/fullchain.pem;
    ssl_certificate_key /etc/letsencrypt/live/example.com/privkey.pem;
    ...
}
4. Bước nhảy vọt về hiệu năng của HTTP/3 và giao thức QUIC
Mặc dù HTTP/2 giải quyết được tắc nghẽn ở tầng ứng dụng, nó vẫn phụ thuộc vào giao thức TCP ở tầng giao vận. Khi mạng người dùng không ổn định (ví dụ kết nối 4G/5G hoặc Wi-Fi yếu bị rớt gói tin - Packet Loss), toàn bộ các luồng multiplexing trong kết nối TCP đó đều phải dừng lại để chờ cơ chế TCP phục hồi gói tin bị mất. Đây chính là hiện tượng TCP Head-of-Line Blocking.
HTTP/3 giải quyết triệt để vấn đề này bằng cách chuyển toàn bộ tầng giao vận sang giao thức QUIC chạy trên nền UDP (User Datagram Protocol):
Độc lập hoàn toàn giữa các luồng: Một luồng bị mất gói tin sẽ không gây ảnh hưởng đến bất kỳ luồng dữ liệu nào khác đang truyền.
Tích hợp sẵn TLS 1.3: Quá trình bắt tay mã hóa được gộp chung với bắt tay kết nối QUIC, giảm thời gian thiết lập kết nối xuống còn 1 Round-Trip Time (1-RTT) hoặc thậm chí 0-RTT khi người dùng quay lại (Session Resumption).
Connection Migration: Người dùng chuyển từ mạng Wi-Fi văn phòng sang mạng 4G/5G di động vẫn giữ nguyên phiên kết nối mà không bị ngắt quãng hoặc tải lại trang web.
5. Hướng dẫn cấu hình đồng thời HTTP/2 và HTTP/3 trên NGINX
Để đảm bảo khả năng tương thích ngược hoàn hảo (phục vụ HTTP/3 cho các trình duyệt hiện đại nhất và tự động lùi về HTTP/2 hoặc HTTP/1.1 cho các client cũ hơn), chúng ta cấu hình NGINX lắng nghe đồng thời cả hai cổng TCP và UDP 443.
Mở file cấu hình Server Block /etc/nginx/conf.d/example.com.conf:
server {
    # 1. Lắng nghe lưu lượng TCP truyền thống cho HTTP/1.1 và HTTP/2
    listen 443 ssl;
    listen [::]:443 ssl;

    # 2. Lắng nghe lưu lượng UDP cho HTTP/3 QUIC (tham số reuseport chỉ đặt ở server block đầu tiên)
    listen 443 quic reuseport;
    listen [::]:443 quic reuseport;

    server_name example.com www.example.com;

    # Kích hoạt cả hai giao thức thế hệ mới
    http2 on;
    http3 on;

    # Đường dẫn chứng chỉ bảo mật SSL (Bắt buộc hỗ trợ TLS 1.3 cho QUIC)
    ssl_certificate /etc/letsencrypt/live/example.com/fullchain.pem;
    ssl_certificate_key /etc/letsencrypt/live/example.com/privkey.pem;
    ssl_protocols TLSv1.2 TLSv1.3;

    # Gửi header thông báo cho trình duyệt biết server có hỗ trợ HTTP/3 (Port 443)
    add_header Alt-Svc 'h3=":443"; ma=86400' always;

    # Bổ sung header xác nhận phản hồi qua QUIC (tùy chọn để debug)
    add_header X-protocol $server_protocol always;

    root /var/www/example.com/html;
    index index.html;

    location / {
        try_files $uri $uri/ =404;
    }
}
6. Mở cổng tường lửa UDP 443 cho lưu lượng QUIC
Giao thức HTTP/3 hoạt động trên nền UDP cổng 443. Nếu bạn quên mở cổng UDP, các request HTTP/3 sẽ bị tường lửa chặn và trình duyệt sẽ phải lùi về sử dụng HTTP/2.
Sau khi lưu cấu hình và nạp lại NGINX (sudo nginx -t && sudo systemctl reload nginx), bạn tiến hành kiểm tra:
Kiểm tra HTTP/2 bằng curl:
curl -I --http2 https://example.com
Kết quả trả về dòng mở đầu HTTP/2 200 xác nhận giao thức HTTP/2 đang hoạt động chính xác.
Kiểm tra HTTP/3 QUIC:
curl -I --http3 https://example.com
Nếu hệ thống có cài đặt phiên bản curl hỗ trợ HTTP/3, bạn sẽ thấy phản hồi HTTP/3 200 kèm header alt-svc: h3=":443"; ma=86400.
Ngoài ra, trên trình duyệt Chrome hoặc Firefox, mở DevTools (F12) > Network tab, bật cột Protocol và tải lại trang. Các tài nguyên sẽ hiển thị định danh giao thức là h2 (HTTP/2) hoặc h3 (HTTP/3), đem lại trải nghiệm mượt mà không độ trễ cho người dùng.
Ở bài tiếp theo, chúng ta sẽ tối ưu dung lượng truyền tải của các tài nguyên này thông qua nén Gzip và thuật toán nén tiên tiến Brotli.
Kiểm tra nginx -V để xác nhận module HTTP/2, HTTP/3 và thư viện TLS. Chỉ thị http2 on yêu cầu phiên bản hỗ trợ cú pháp này. Module HTTP/3 được tài liệu NGINX đánh dấu experimental. Với curl, dùng curl -V trước để kiểm tra client có hỗ trợ HTTP/3; so sánh curl --http2 -I và curl --http3-only -I khi binary hỗ trợ, tránh nhầm fallback thành thành công HTTP/3.
Nguồn đối chiếu và kiểm tra trước khi áp dụng
Các địa chỉ example.com, IP riêng và đường dẫn trong ví dụ cần thay theo môi trường thực tế. Các sơ đồ trong bài là minh họa khái niệm, không phải bằng chứng thử nghiệm trên hệ thống của bạn.
Trước khi áp dụng: sao lưu file cấu hình bị đổi, chạy sudo nginx -t, chỉ reload khi kiểm tra thành công, rồi xác nhận endpoint, error log và chức năng ứng dụng. Nếu lỗi xuất hiện, phục hồi file đã sao lưu, kiểm tra cú pháp và reload lại; không xóa hàng loạt cấu hình để thử.