Chọn kho gói phù hợp, cài NGINX, mở cổng web và kiểm tra dịch vụ trên Ubuntu 24.04 hoặc Rocky Linux 9. Có lưu ý riêng cho Debian và SELinux.
Trước khi bắt đầu. Trước khi chạy lệnh, chọn đúng nhánh hệ điều hành và sao lưu cấu hình đang có. Cài đặt mới trên máy trống khác với thay gói NGINX đang phục vụ website.
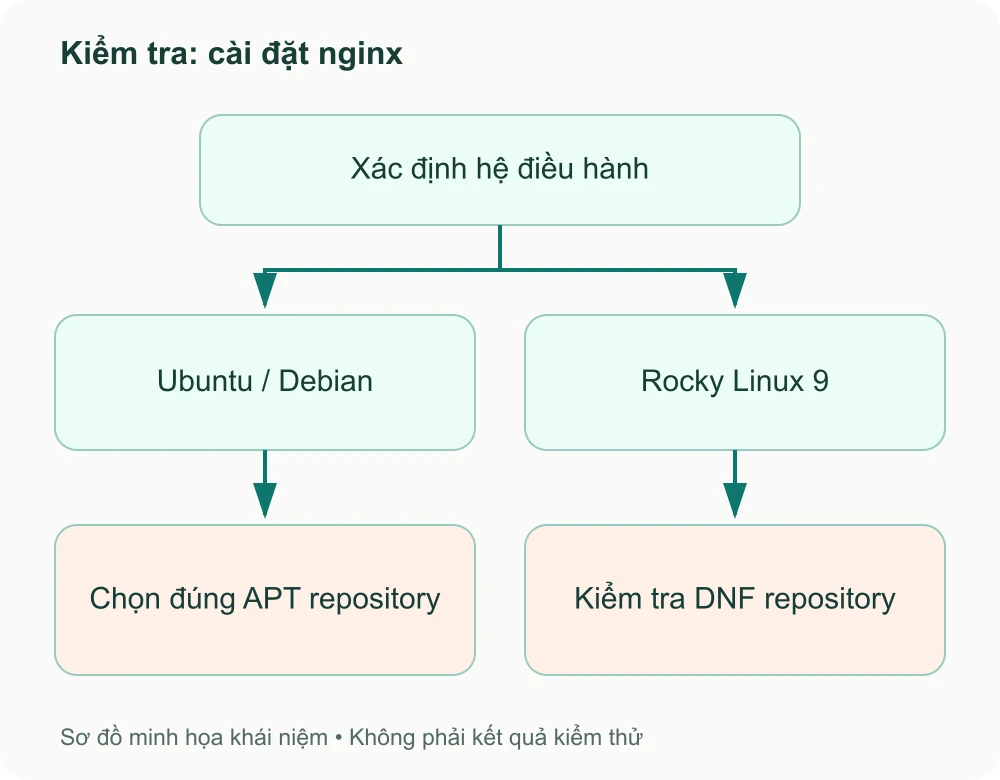
Hai nhánh kiểm tra ban đầu: ubuntu / debian hoặc rocky linux 9. Chạm vào hình để mở bản lớn.
1. Tổng quan và lựa chọn phiên bản NGINX: mainline hay stable?
NGINX là web server và reverse proxy theo mô hình xử lý sự kiện. Chọn gói từ hệ điều hành hay nginx.org theo yêu cầu tính năng, hỗ trợ và chính sách cập nhật. Phiên bản hiển thị thấp hơn không tự chứng minh thiếu bản vá: nhà phân phối có thể backport bản sửa bảo mật.
Bài này dùng kho nginx.org để kiểm soát nhánh phát hành. Kho hệ điều hành có thể là lựa chọn phù hợp khi ưu tiên tích hợp và hỗ trợ của nhà phân phối; kiểm tra thông báo bảo mật thay vì chỉ so số phiên bản.
Nhánh mainline: Thường nhận tính năng mới, các bản sửa lỗi tối ưu và hỗ trợ giao thức mạng hiện đại nhất (như giao thức HTTP/3 QUIC trên NGINX 1.25 trở lên). Cần xác minh tương thích module, lịch nâng cấp và yêu cầu hỗ trợ trước khi chọn nhánh.
Nhánh stable: Chỉ nhận các bản vá bảo mật nghiêm ngặt và sửa lỗi quan trọng, không nhận thêm tính năng mới nhằm đảm bảo tính tương thích với các module bên thứ ba của hệ thống cũ.
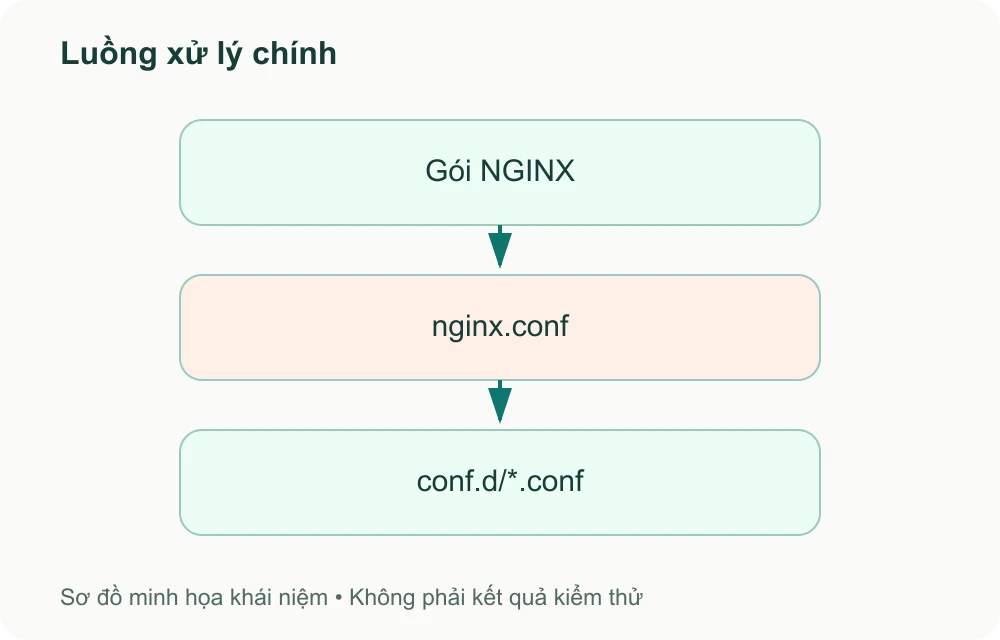
Luồng khái niệm: Gói NGINX → nginx.conf → conf.d/*.conf. Chạm vào hình để mở bản lớn.
2. Chuẩn bị môi trường và kiểm tra xung đột cổng mạng
Trước khi tiến hành cài đặt, bạn cần đảm bảo máy chủ đáp ứng các điều kiện sau:
Hệ điều hành: Ubuntu 24.04 LTS (Noble Numbat), Ubuntu 22.04 LTS, Debian 12 (Bookworm), hoặc Rocky Linux 9 / AlmaLinux 9.
Tài khoản có quyền sudo hoặc quyền quản trị viên root.
Kiểm tra xem trên máy chủ đã có dịch vụ nào đang chiếm dụng cổng 80 (HTTP) hoặc 443 (HTTPS) hay chưa (ví dụ Apache, Caddy, HAProxy):
sudo ss -tulpn | grep -E ':80|:443'
Nếu thấy tiến trình khác đang lắng nghe trên cổng 80 hoặc 443, bạn cần dừng hoặc chuyển đổi cổng của dịch vụ đó trước khi kích hoạt NGINX.
3. Cài đặt NGINX từ kho chính thức trên Ubuntu 24.04 LTS
Với APT, nên giới hạn khóa ký theo repository bằng signed-by. Vị trí keyring phụ thuộc cách quản lý khóa; ví dụ dưới dùng /etc/apt/keyrings/. Không đưa khóa của nhà cung cấp vào vùng tin cậy toàn cục khi chỉ cần dùng cho một repository.
Ví dụ này dành cho Ubuntu. Với Debian, dùng repository /packages/mainline/debian, đúng codename Debian và các gói khóa của Debian theo hướng dẫn nhà cung cấp; không dùng URL /ubuntu cho Debian.
Bước 3.3: Thêm kho lưu trữ chính thức của NGINX (Nhánh mainline)
6. Quản lý dịch vụ NGINX qua Systemd và kiểm tra cú pháp
NGINX chạy dưới dạng dịch vụ hệ thống được quản lý bởi systemd. Bạn sử dụng các lệnh chuẩn sau đây:
# Khoi dong dich vu va thiet lap tu dong khoi chay cung he thong
sudo systemctl enable --now nginx

# Kiem tra trang thai hoat dong chi tiet
sudo systemctl status nginx
Quy tắc an toàn số 1 trong quản trị NGINX: Tuyệt đối không reload hoặc restart dịch vụ trước khi kiểm tra cú pháp của toàn bộ file cấu hình. Lệnh kiểm tra cú pháp:
sudo nginx -t
Kết quả tương tự hai dòng sau cho biết cú pháp và các file tham chiếu qua bước kiểm tra; vẫn phải kiểm tra chức năng, cổng mạng và ứng dụng sau reload:
nginx: the configuration file /etc/nginx/nginx.conf syntax is ok
nginx: configuration file /etc/nginx/nginx.conf test is successful
Để áp dụng các thay đổi trong file cấu hình mà không làm gián đoạn các kết nối người dùng hiện tại (Zero-Downtime Reload):
sudo systemctl reload nginx
7. Kiến trúc tổ chức thư mục cấu hình chuẩn production
Sau khi cài đặt từ Official Repository, NGINX được bố trí tại các vị trí tiêu chuẩn sau:
/etc/nginx/nginx.conf: File cấu hình trung tâm, chứa các directive mức toàn cục như số lượng worker processes, worker connections, các module HTTP tổng và đường dẫn include các file con.
/etc/nginx/conf.d/*.conf: Thư mục chứa cấu hình từng Virtual Host (Server Block). Mỗi tên miền hoặc website nên được tách biệt thành một file cấu hình riêng (ví dụ example.com.conf).
/usr/share/nginx/html/: Thư mục gốc chứa file web mặc định của gói chính hãng NGINX.
/var/log/nginx/: Thư mục chứa nhật ký hệ thống, gồm access.log ghi nhận từng request và error.log ghi nhận cảnh báo hoặc sự cố phân giải.
8. Kiểm tra hoàn tất và xác nhận kết nối
Sau khi hoàn thành các bước trên, bạn có thể kiểm tra trực tiếp từ dòng lệnh máy chủ hoặc trình duyệt:
curl -I http://localhost
Kết quả trả về mã phản hồi HTTP/1.1 200 OK kèm thông tin định danh NGINX xác nhận rằng Web Server đã sẵn sàng phục vụ lưu lượng truy cập. Ở bài học tiếp theo, chúng ta sẽ bắt đầu cấu hình Server Block (Virtual Host) để chạy nhiều tên miền độc lập trên cùng một máy chủ.
Sau khi tải khóa, kiểm tra fingerprint theo hướng dẫn kho Ubuntu của NGINX trước khi tin cậy. Nếu máy đang chạy Apache hoặc NGINX cũ, không dừng dịch vụ chỉ để giải phóng cổng khi chưa có cửa sổ chuyển đổi. Đảm bảo vẫn mở đường quản trị SSH trước khi thay đổi firewall.
Nguồn đối chiếu và kiểm tra trước khi áp dụng
Các địa chỉ example.com, IP riêng và đường dẫn trong ví dụ cần thay theo môi trường thực tế. Các sơ đồ trong bài là minh họa khái niệm, không phải bằng chứng thử nghiệm trên hệ thống của bạn.
Trước khi áp dụng: sao lưu file cấu hình bị đổi, chạy sudo nginx -t, chỉ reload khi kiểm tra thành công, rồi xác nhận endpoint, error log và chức năng ứng dụng. Nếu lỗi xuất hiện, phục hồi file đã sao lưu, kiểm tra cú pháp và reload lại; không xóa hàng loạt cấu hình để thử.