Cấp chứng chỉ HTTPS với Certbot, kiểm tra DNS và HTTP-01, thử gia hạn tự động và cấu hình TLS phù hợp trước khi bật HSTS.
Trước khi bắt đầu. HTTPS cần tên miền, DNS và cấu hình web hoạt động trước. Bài này dùng plugin NGINX của Certbot; hãy sao lưu cấu hình trước vì plugin có thể chỉnh sửa server block.
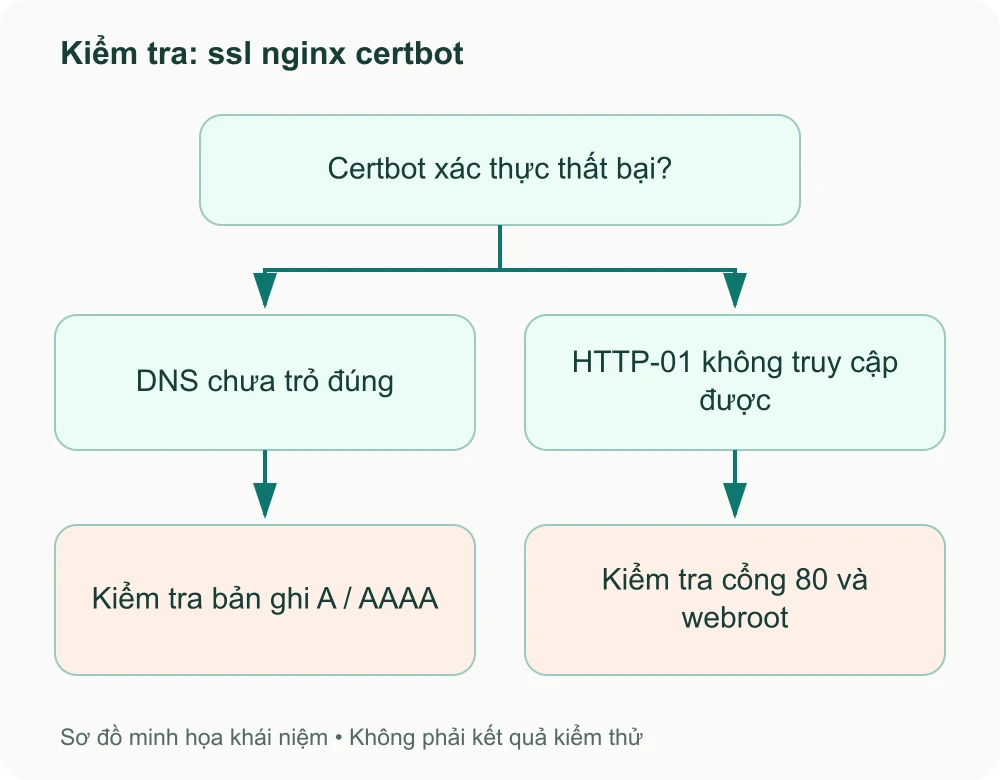
Hai nhánh kiểm tra ban đầu: dns chưa trỏ đúng hoặc http-01 không truy cập được. Chạm vào hình để mở bản lớn.
1. cơ chế hoạt động của Let's Encrypt và giao thức ACME
Let's Encrypt là tổ chức chứng thực số (Certificate Authority - CA) phi lợi nhuận toàn cầu, cung cấp chứng chỉ mã hóa dữ liệu SSL/TLS hoàn toàn miễn phí. Để loại bỏ hoàn toàn quy trình xác minh thủ công phức tạp, Let's Encrypt sử dụng giao thức tự động hóa ACME (Automated Certificate Management Environment).
Hai phương thức xác thực quyền sở hữu tên miền (Challenge) phổ biến nhất gồm:
HTTP-01 Challenge (Mặc định): Certbot tạo một token bí mật tại thư mục /.well-known/acme-challenge/ trên web root. Máy chủ Let's Encrypt sẽ gửi request HTTP tới địa chỉ tên miền để xác nhận file này tồn tại.
DNS-01 Challenge: Certbot tạo một bản ghi DNS TXT tại _acme-challenge.example.com. Phương thức này bắt buộc áp dụng khi bạn cần cấp chứng chỉ Wildcard cho toàn bộ subdomain (*.example.com).
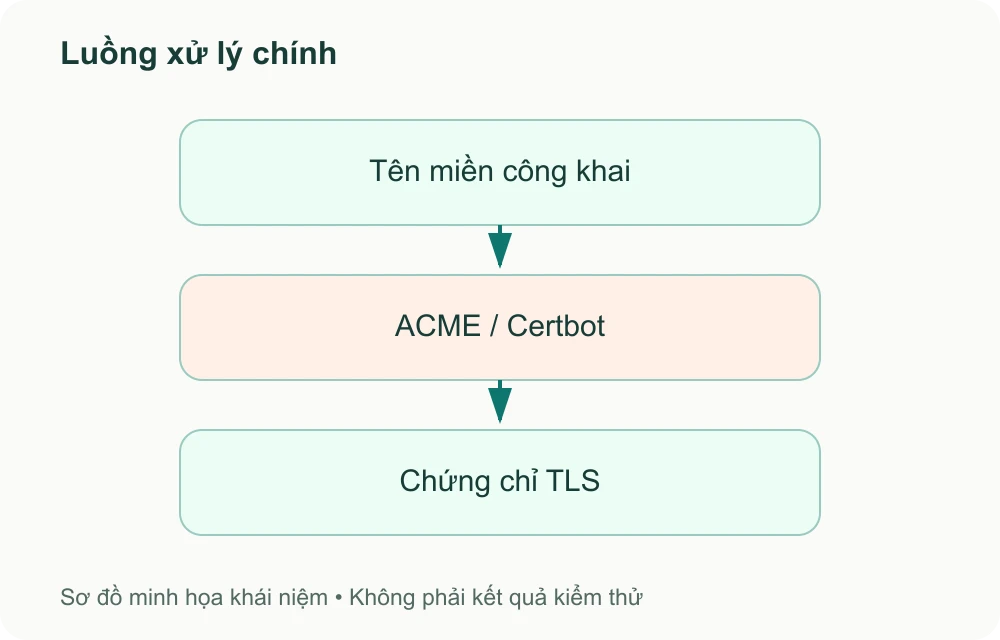
Luồng khái niệm: Tên miền công khai → ACME / Certbot → Chứng chỉ TLS. Chạm vào hình để mở bản lớn.
2. Điều kiện chuẩn bị trước khi cấp phát chứng chỉ
Trước khi chạy lệnh yêu cầu chứng chỉ, bạn cần đảm bảo:
Tên miền chính (ví dụ example.com) và subdomain (ví dụ www.example.com) đã được trỏ bản ghi A/AAAA chính xác về địa chỉ IP công khai của máy chủ NGINX.
Cổng mạng 80 (HTTP) và 443 (HTTPS) đang mở trên tường lửa và không bị chặn bởi nhà mạng hoặc Security Group của Cloud Provider.
NGINX đã có sẵn Server Block đang phục vụ tên miền này trên cổng 80 với cấu hình hợp lệ (sudo nginx -t báo thành công).
3. Cài đặt Certbot chính thức qua Snapd
Tổ chức Electronic Frontier Foundation (EFF) khuyến nghị cài đặt Certbot thông qua snapd để luôn tự động nhận phiên bản mới nhất, tránh xung đột các thư viện Python của hệ điều hành.
# 1. Cap nhat he thong snapd len phien ban moi nhat
sudo snap install core
sudo snap refresh core

# 2. Go bo cac goi certbot cu cai qua apt neu co
sudo apt-get remove -y certbot

# 3. Cai dat Certbot chinh thuc
sudo snap install --classic certbot

# 4. Tao lien ket bieu tuong de su dung lenh certbot toan cuc
sudo ln -sf /snap/bin/certbot /usr/bin/certbot
4. Cấp phát chứng chỉ SSL/TLS tự động với Certbot NGINX Plugin
Certbot cung cấp plugin chuyên dụng cho NGINX có khả năng tự động đọc cấu hình Server Block, hoàn thành xác thực HTTP-01 và cập nhật đường dẫn chứng chỉ vào file cấu hình.
Nhập địa chỉ email quản trị để nhận cảnh báo khi chứng chỉ sắp hết hạn.
Đồng ý với các điều khoản dịch vụ (Terms of Service).
Certbot sẽ hỏi bạn có muốn tự động chuyển hướng toàn bộ lưu lượng HTTP sang HTTPS (Redirect) hay không. Bạn nên chọn Yes (Redirect) để bảo vệ an toàn cho mọi người dùng.
5. Thiết lập và kiểm tra cơ chế tự động gia hạn (auto-renewal)
Chứng chỉ của Let's Encrypt có thời hạn hiệu lực là 90 ngày. Khi cài đặt qua snap, Certbot đã tự động tích hợp một systemd timer (snap.certbot.renew.timer) chạy định kỳ 2 lần mỗi ngày để kiểm tra và tự động làm mới chứng chỉ khi thời hạn còn dưới 30 ngày.
Để kiểm tra xem cơ chế gia hạn tự động có hoạt động thông suốt hay không mà không ảnh hưởng tới chứng chỉ thật:
sudo certbot renew --dry-run
Nếu kết quả báo Congratulations, all simulated renewals succeeded, hệ thống của bạn hoàn toàn tự động vận hành mà không cần bất kỳ thao tác thủ công nào trong tương lai.
6. Cấu hình TLS và kiểm tra tính tương thích
Để đạt cấp độ bảo mật cao nhất và tốc độ kết nối nhanh nhất, chúng ta cần tối ưu hóa các tham số mã hóa trong Server Block NGINX theo tiêu chuẩn Mozilla Intermediate Configuration.
Bước 6.1: Sinh tham số Diffie-Hellman an toàn 2048-bit
Bước 6.2: Tạo file cấu hình SSL dùng chung /etc/nginx/snippets/ssl-params.conf
# Chi kich hoat cac giao thuc an toan, loai bo TLS 1.0 va 1.1
ssl_protocols TLSv1.2 TLSv1.3;

# Danh sach Cipher suites manh nhat
ssl_ciphers ECDHE-ECDSA-AES128-GCM-SHA256:ECDHE-RSA-AES128-GCM-SHA256:ECDHE-ECDSA-AES256-GCM-SHA384:ECDHE-RSA-AES256-GCM-SHA384:DHE-RSA-AES128-GCM-SHA256:DHE-RSA-AES256-GCM-SHA384;
ssl_prefer_server_ciphers off;

# Tham so Diffie-Hellman
ssl_dhparam /etc/nginx/dhparam.pem;

# Bo nho dem phien lam viec SSL (SSL Session Cache & Tickets)
ssl_session_timeout 1d;
ssl_session_cache shared:SSL:10m;
ssl_session_tickets off;

# Let's Encrypt khong con cung cap OCSP cho chung chi hien hanh.
# Khong sao chep ssl_stapling neu CA khong ho tro.

# HSTS: Buoc trinh duyet chi su dung HTTPS trong vong 2 nam
# Chi bat HSTS sau khi kiem tra HTTPS va ke hoach khoi phuc.
# Bat dau thoi gian ngan; khong tu them includeSubDomains/preload.
# add_header Strict-Transport-Security "max-age=300" always;
Bước 6.3: Áp dụng vào server block của website
Mở file /etc/nginx/conf.d/example.com.conf và tích hợp snippet:
server {
    listen 80;
    listen [::]:80;
    server_name example.com www.example.com;
    return 301 https://$host$request_uri;
}

server {
    listen 443 ssl;
    listen [::]:443 ssl;
    server_name example.com www.example.com;

    ssl_certificate /etc/letsencrypt/live/example.com/fullchain.pem;
    ssl_certificate_key /etc/letsencrypt/live/example.com/privkey.pem;

    # Include bo tham so bao mat TLS toi uu
    include snippets/ssl-params.conf;

    root /var/www/example.com/html;
    index index.html;

    location / {
        try_files $uri $uri/ =404;
    }
}
Sau đó kiểm tra và reload:
sudo nginx -t && sudo systemctl reload nginx
7. Kiểm tra và đánh giá chất lượng chứng chỉ
Sau khi hoàn tất cấu hình, bạn có thể kiểm tra trực tiếp từ dòng lệnh:
curl -Iv https://example.com
Có thể dùng Qualys SSL Labs để kiểm tra endpoint công khai nếu được phép. Điểm đánh giá phụ thuộc toàn bộ cấu hình và chính sách công cụ tại thời điểm đo, không được bảo đảm bởi một đoạn cấu hình mẫu.
Ở bài viết tiếp theo, chúng ta sẽ tiến hành cấu hình bảo mật chuyên sâu (NGINX Hardening) với Rate Limiting và toàn bộ các Header an toàn chuẩn OWASP.
Không bật includeSubDomains hay đăng ký preload trước khi mọi tên miền liên quan sẵn sàng HTTPS lâu dài. HSTS được trình duyệt ghi nhớ; xóa dòng cấu hình không lập tức xóa chính sách trên máy người dùng. Let’s Encrypt đã kết thúc dịch vụ OCSP; cấu hình stapling phải phù hợp CA đang dùng.
Nguồn đối chiếu và kiểm tra trước khi áp dụng
Các địa chỉ example.com, IP riêng và đường dẫn trong ví dụ cần thay theo môi trường thực tế. Các sơ đồ trong bài là minh họa khái niệm, không phải bằng chứng thử nghiệm trên hệ thống của bạn.
Trước khi áp dụng: sao lưu file cấu hình bị đổi, chạy sudo nginx -t, chỉ reload khi kiểm tra thành công, rồi xác nhận endpoint, error log và chức năng ứng dụng. Nếu lỗi xuất hiện, phục hồi file đã sao lưu, kiểm tra cú pháp và reload lại; không xóa hàng loạt cấu hình để thử.