CCNA
11 phút•22/10/2026
Bài 7: IPv6: địa chỉ, NDP, SLAAC và kiểm tra kết nối
Đọc địa chỉ IPv6 và phân biệt link-local, RA, NDP, SLAAC với DHCPv6. Theo dõi vòng đời địa chỉ và chọn phép kiểm tra theo interface, route và neighbor.
GuideĐọc ngay
Kho tri thức vận hành hệ thống, Docker, Linux, Web server và Security. Sắp xếp khoa học giúp tra cứu nhanh chóng.
Đọc địa chỉ IPv6 và phân biệt link-local, RA, NDP, SLAAC với DHCPv6. Theo dõi vòng đời địa chỉ và chọn phép kiểm tra theo interface, route và neighbor.
Chia một /24 theo nhu cầu phòng ban, giữ vùng dự phòng và kiểm tra chồng lấn. Phân biệt gộp prefix chính xác với aggregate hút thêm lưu lượng.
Tính network, broadcast và dải host từ IPv4/prefix; đối chiếu gateway, mask sai và ngoại lệ /31, /32. Có ví dụ số học kiểm chứng bằng Python.
Phân biệt TCP, UDP và cổng dịch vụ qua handshake, ACK, datagram và dấu hiệu timeout. Đọc kết quả kiểm tra theo từng lớp trước khi thay đổi mạng.
Phân tích Ethernet frame, ARP request/reply và ba bảng route, ARP, MAC. Dùng cùng một topology để khoanh vùng lỗi LAN mà không xóa cache vội.
Theo dõi kết nối HTTPS từ client qua switch, gateway và PAT. Phân biệt MAC theo chặng, IP đích, đóng gói và giới hạn của từng phép kiểm tra.
Lộ trình 28 bài CCNA dành cho người mới và IT Help Desk: hiểu cơ chế, đọc ví dụ, chọn phép kiểm tra và nhận biết phần cần cập nhật từ giáo trình cũ.
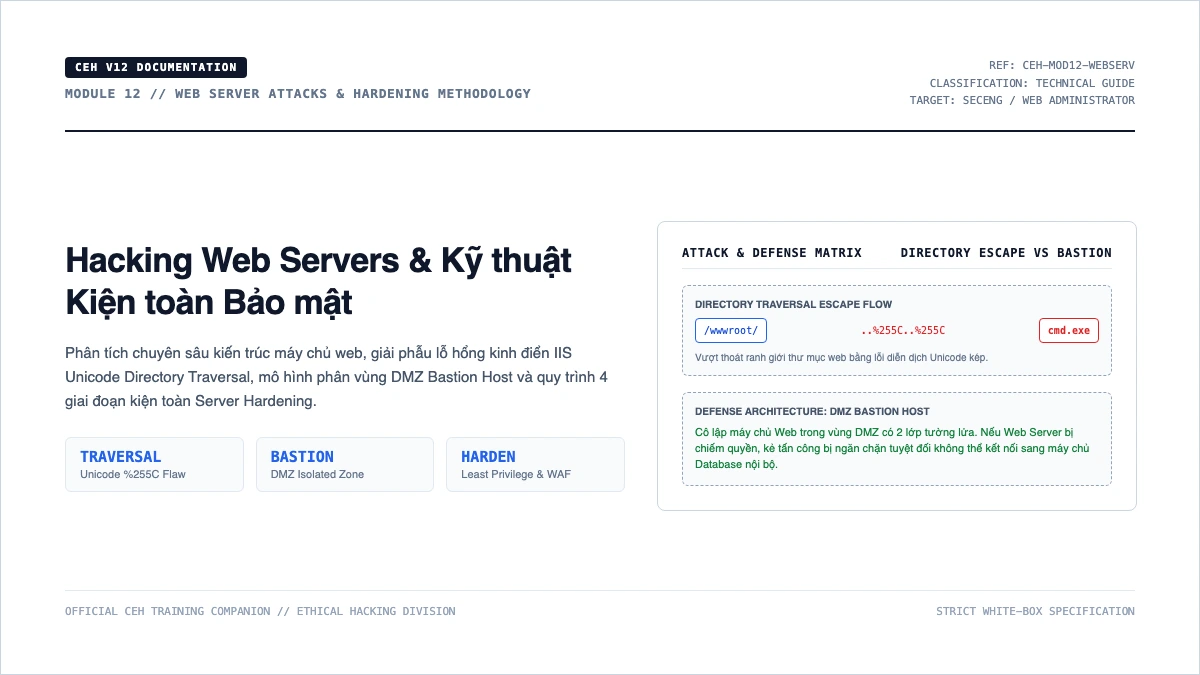
Phân tích chuyên sâu kiến trúc máy chủ web, giải phẫu lỗ hổng kinh điển IIS Unicode Directory Traversal, mô hình DMZ Bastion Host và quy trình kiện toàn Server Hardening.
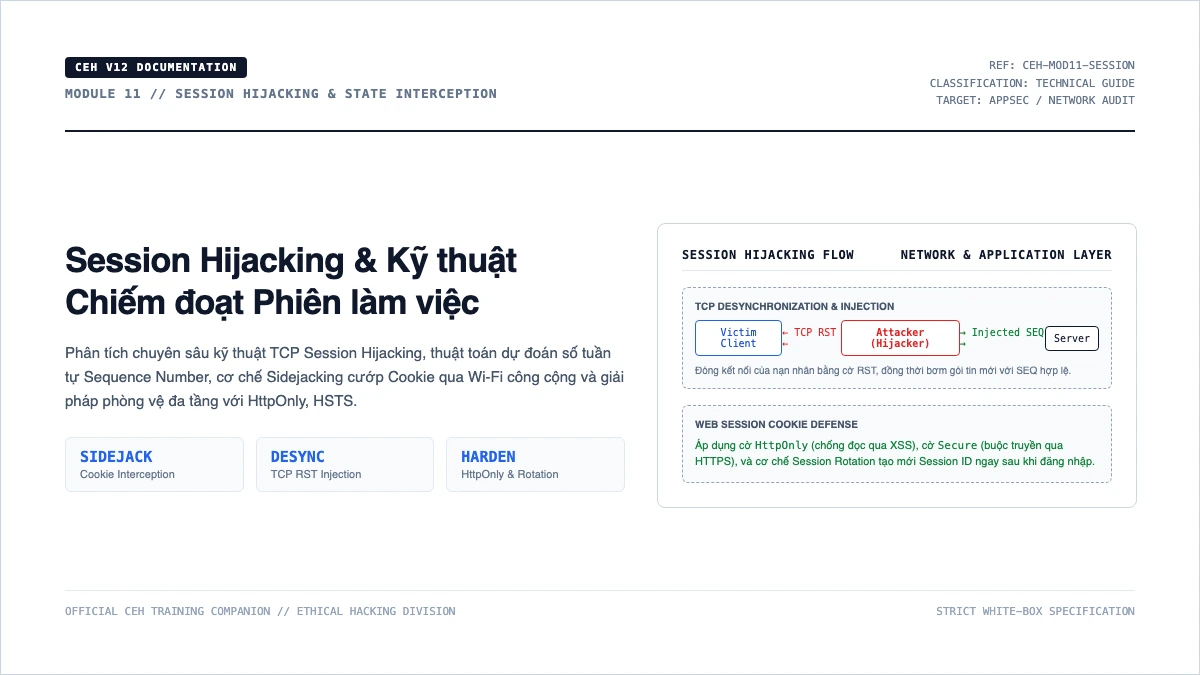
Phân tích chuyên sâu kỹ thuật TCP Session Hijacking, thuật toán dự đoán số tuần tự Sequence Number, cơ chế Sidejacking cướp Cookie qua Wi-Fi và giải pháp phòng vệ với HttpOnly.
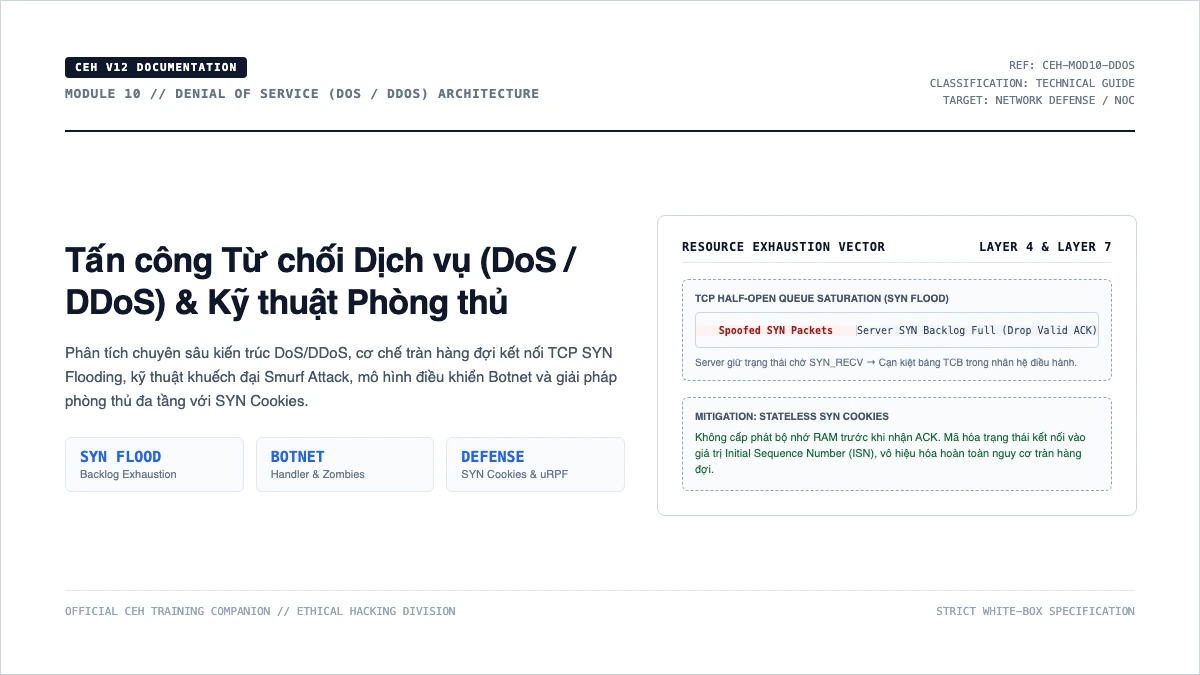
Phân tích chuyên sâu cơ chế tấn công DoS, DDoS, đòn tấn công SYN Flooding, Smurf Amplification, kiến trúc mạng Botnet và giải pháp phòng thủ đa tầng với SYN Cookies.
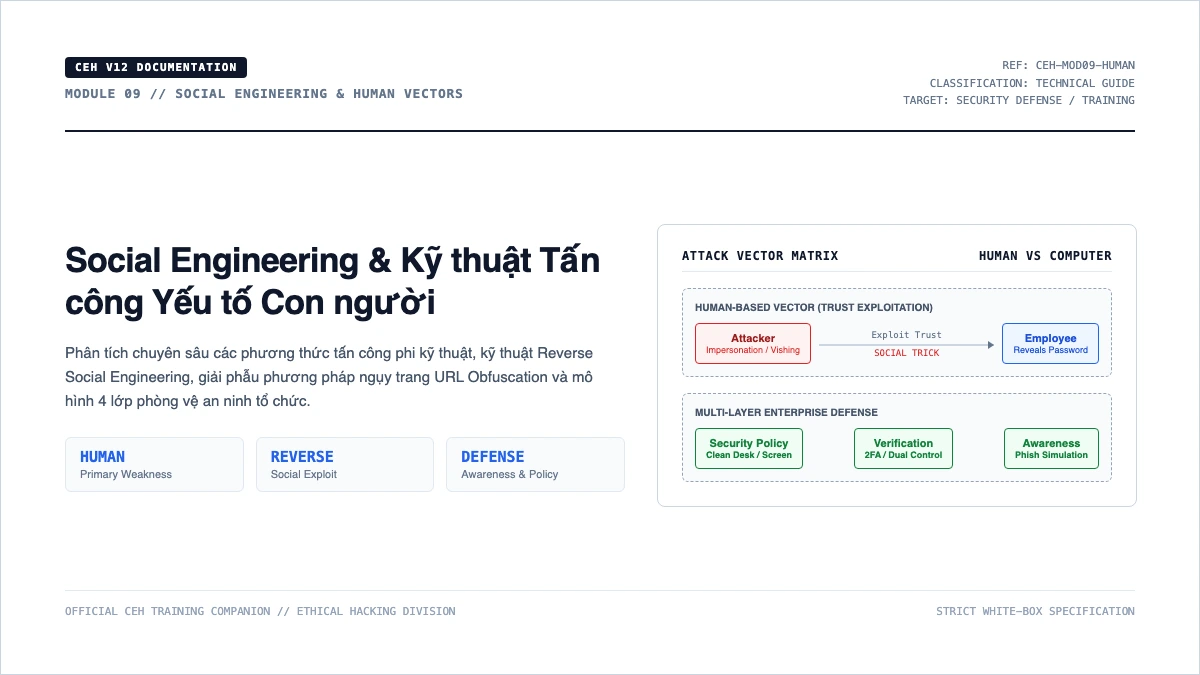
Phân tích chuyên sâu các phương thức tấn công Social Engineering, kỹ thuật Reverse Social Engineering, giải phẫu URL Obfuscation và mô hình phòng thủ 4 lớp vững chắc.
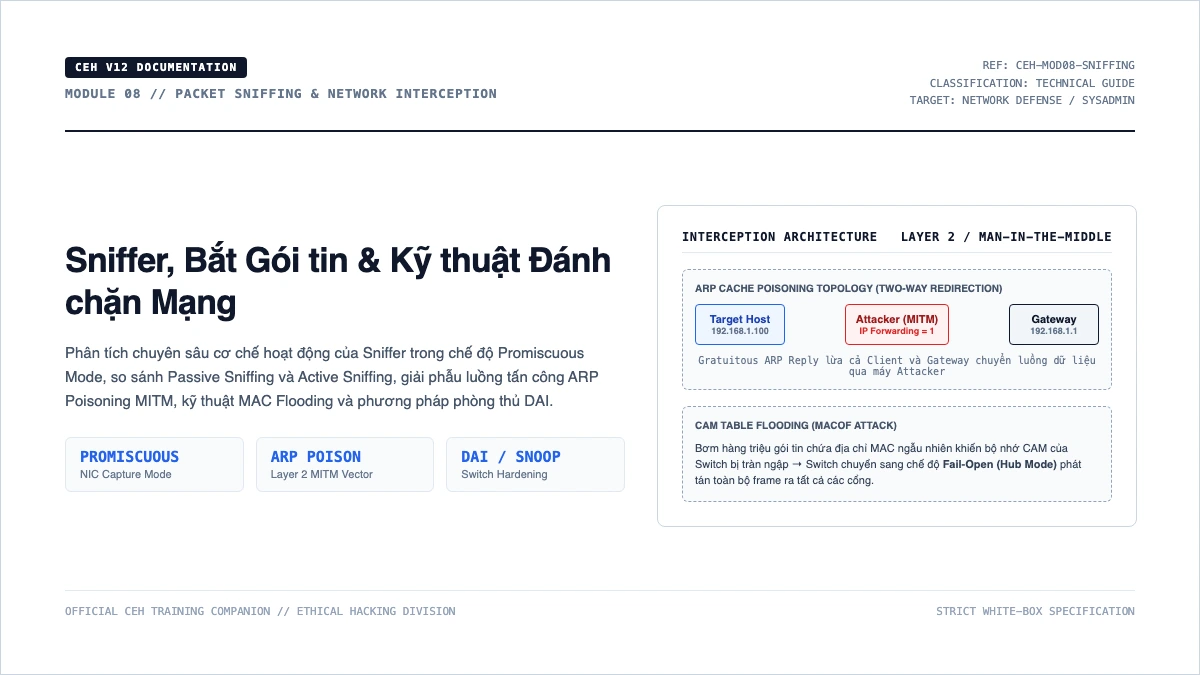
Phân tích chuyên sâu Passive Sniffing vs Active Sniffing, cơ chế tấn công ARP Poisoning MITM, MAC Flooding tràn bảng CAM và kỹ thuật phòng thủ Port Security, DAI.