Nginx
7 phút•22/10/2026
Bài 10: Cấu hình NGINX reverse proxy cho gRPC
Định tuyến dịch vụ gRPC qua NGINX, phân biệt kết nối TLS đến upstream, cấu hình timeout cho streaming và kiểm tra bằng grpcurl.
#ubuntu-20-04-plusĐọc ngay
So sánh round robin, trọng số, least connections và hash theo thời gian xử lý, năng lực backend và nhu cầu duy trì phiên của ứng dụng.
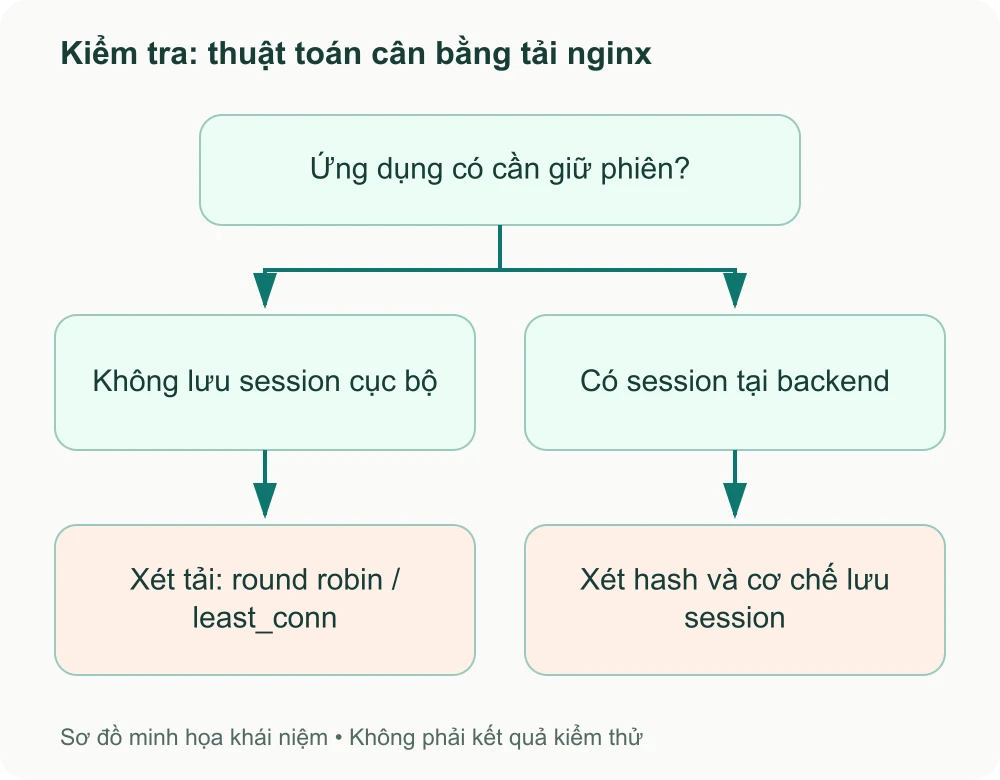
Trước khi bắt đầu. Bắt đầu từ đặc tính request và cách ứng dụng lưu trạng thái. Bài này giúp lựa chọn; các cấu hình hoàn chỉnh, kiểm tra lỗi và retry nằm ở bài triển khai load balancing.
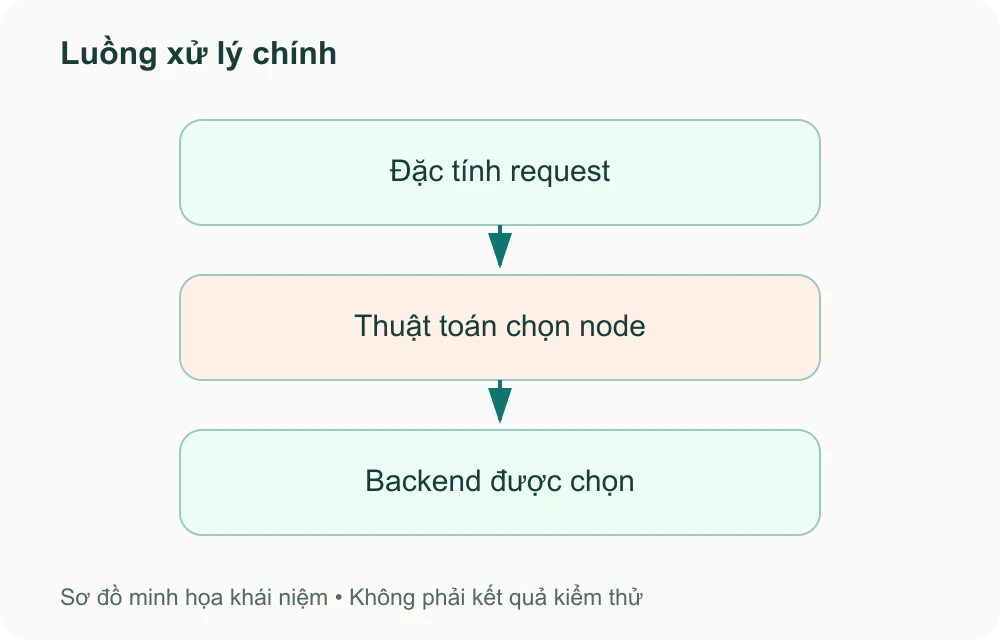
Trong kiến trúc phân tán, việc lựa chọn thuật toán cân bằng tải (Load Balancing Algorithm) phù hợp sẽ quyết định hiệu quả khai thác tài nguyên phần cứng của toàn bộ cụm máy chủ backend. Một thuật toán không phù hợp có thể dẫn đến tình trạng một máy chủ bị quá tải (Overloaded) trong khi các máy chủ khác vẫn đang rảnh rỗi.
Bài viết này tóm lược các đặc tính cốt lõi của từng thuật toán để giúp các kỹ sư hệ thống và lập trình viên đưa ra quyết định kiến trúc chính xác nhất.
| Thuật toán | Cơ chế phân phối | Ưu điểm nổi bật | Hạn chế chính | Ứng dụng phù hợp |
|---|---|---|---|---|
| Round Robin | Luân chuyển tuần tự vòng tròn | Đơn giản, không tốn tài nguyên tính toán | Không tính đến cấu hình máy chủ và độ nặng request | Cụm server đồng nhất, stateless web API |
| Weighted Round Robin | Phân phối theo tỷ lệ trọng số weight |
Tận dụng tối đa server cấu hình mạnh | Vẫn phân phối tĩnh theo số lượng request | Cụm server có cấu hình phần cứng khác nhau |
| Least Connections | Giao cho server có ít kết nối nhất | Cân bằng tải động theo thời gian thực rất tốt | Cần theo dõi trạng thái kết nối liên tục | Tác vụ nặng, request thời gian xử lý dài (File, AI) |
| IP Hash | Băm 3 byte đầu địa chỉ IPv4 của client | Giữ chân phiên làm việc mà không cần Redis | Dồn tải nếu nhiều client chung một mạng NAT | Ứng dụng cũ lưu session cục bộ |
| Generic Hash | Băm theo chuỗi ký tự tùy biến (URI/Cookie) | Kiểm soát định tuyến linh hoạt theo nghiệp vụ | Cần thiết kế khóa băm có độ phân tán tốt | Caching proxy, Session Cookie affinity |
Hãy chọn Round Robin khi các máy chủ backend của bạn là các container Docker hoặc máy ảo VPS có thông số CPU/RAM hoàn toàn giống nhau, và ứng dụng là dạng Stateless (không lưu trạng thái phiên làm việc trên bộ nhớ cục bộ).
Nếu bạn bổ sung một máy chủ thế hệ mới có dung lượng RAM gấp đôi các máy chủ cũ vào cụm, hãy sử dụng Weighted Round Robin và đặt tham số weight=2 cho máy chủ mới để tối ưu chi phí đầu tư hạ tầng.
Least Connections (least_conn) là thuật toán được khuyến nghị sử dụng nhiều nhất trong các hệ thống Web và API thực tế. Khi các request có độ phức tạp chênh lệch lớn (ví dụ có request chỉ trả về dữ liệu JSON trong 5ms nhưng có request cần xử lý tính toán trong 3 giây), Round Robin sẽ vô tình dồn request vào máy chủ đang bị nghẽn.
Với least_conn, NGINX tự động phát hiện máy chủ nào đang phải gánh nhiều kết nối chưa hoàn tất và ưu tiên chuyển request mới tới máy chủ đang rảnh rỗi nhất.
IP hash có thể gom nhiều người dùng sau NAT vào cùng backend. Cookie hash chỉ phù hợp khi cookie tồn tại và đủ ổn định; nó không phải cơ chế session đầy đủ. Khi đổi backend hoặc thiếu cookie, phải có cách khôi phục phiên hoặc lưu session tập trung.
Để tìm hiểu chi tiết từng bước thiết lập cú pháp cấu hình khối upstream, cấu hình máy chủ dự phòng backup, cơ chế tự động chuyển vùng khi có lỗi proxy_next_upstream và quản lý phiên làm việc Layer 7 trên hệ điều hành Ubuntu và Rocky Linux, xin mời bạn đọc bài viết hướng dẫn chuyên sâu:
Các địa chỉ example.com, IP riêng và đường dẫn trong ví dụ cần thay theo môi trường thực tế. Các sơ đồ trong bài là minh họa khái niệm, không phải bằng chứng thử nghiệm trên hệ thống của bạn.
Trước khi áp dụng: sao lưu file cấu hình bị đổi, chạy sudo nginx -t, chỉ reload khi kiểm tra thành công, rồi xác nhận endpoint, error log và chức năng ứng dụng. Nếu lỗi xuất hiện, phục hồi file đã sao lưu, kiểm tra cú pháp và reload lại; không xóa hàng loạt cấu hình để thử.
Đọc tiếp: Cấu hình upstream và kiểm tra failover.
Định tuyến dịch vụ gRPC qua NGINX, phân biệt kết nối TLS đến upstream, cấu hình timeout cho streaming và kiểm tra bằng grpcurl.
Chọn kho gói phù hợp, cài NGINX, mở cổng web và kiểm tra dịch vụ trên Ubuntu 24.04 hoặc Rocky Linux 9. Có lưu ý riêng cho Debian và SELinux.
Cấp chứng chỉ HTTPS với Certbot, kiểm tra DNS và HTTP-01, thử gia hạn tự động và cấu hình TLS phù hợp trước khi bật HSTS.
Kiểm tra module, thư viện TLS và cổng UDP 443 trước khi bật HTTP/3; cấu hình HTTP/2 và xác nhận giao thức thực tế từ phía máy khách.