CEH Module 9: Social Engineering và kỹ thuật tấn công yếu tố con người
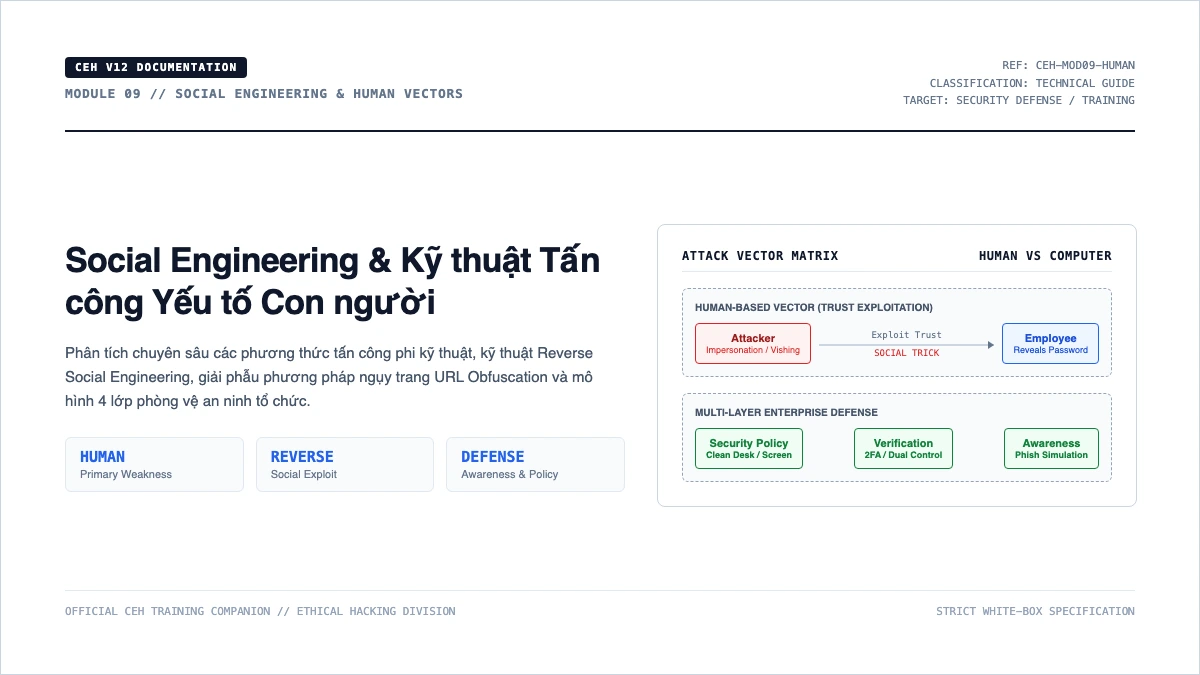
Phân tích chuyên sâu các phương thức tấn công Social Engineering, kỹ thuật Reverse Social Engineering, giải phẫu URL Obfuscation và mô hình phòng thủ 4 lớp vững chắc.
Kho tri thức vận hành hệ thống, Docker, Linux, Web server và Security. Sắp xếp khoa học giúp tra cứu nhanh chóng.

Phân tích chuyên sâu các phương thức tấn công Social Engineering, kỹ thuật Reverse Social Engineering, giải phẫu URL Obfuscation và mô hình phòng thủ 4 lớp vững chắc.

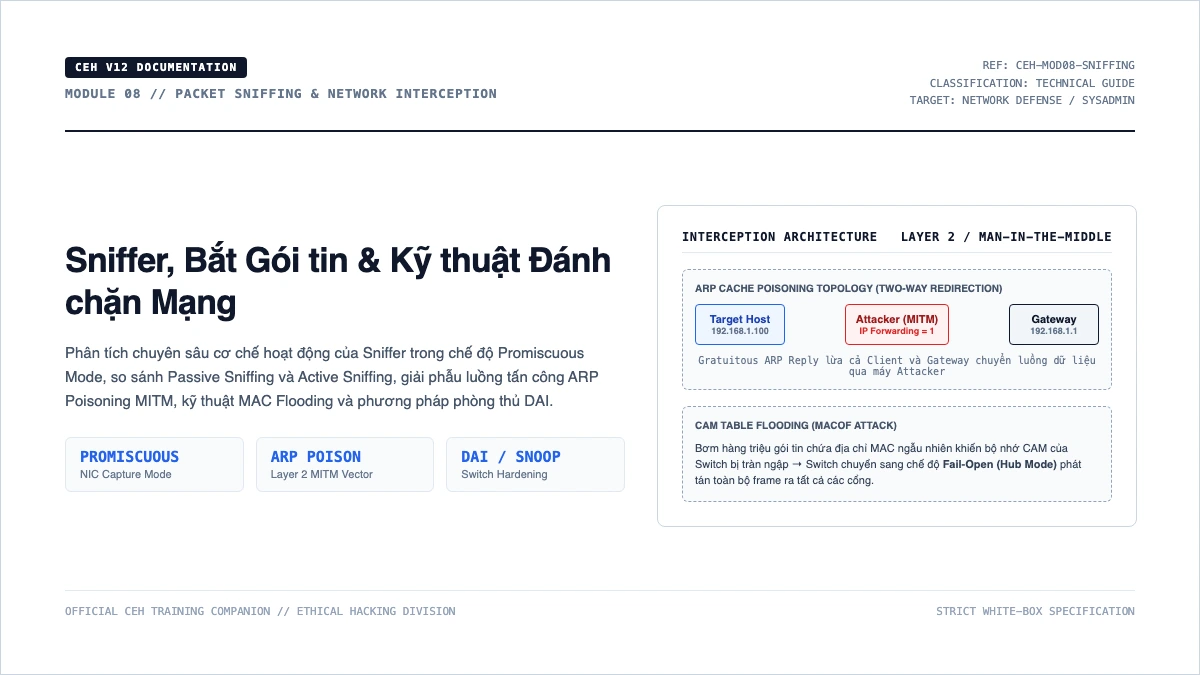
Phân tích chuyên sâu Passive Sniffing vs Active Sniffing, cơ chế tấn công ARP Poisoning MITM, MAC Flooding tràn bảng CAM và kỹ thuật phòng thủ Port Security, DAI.

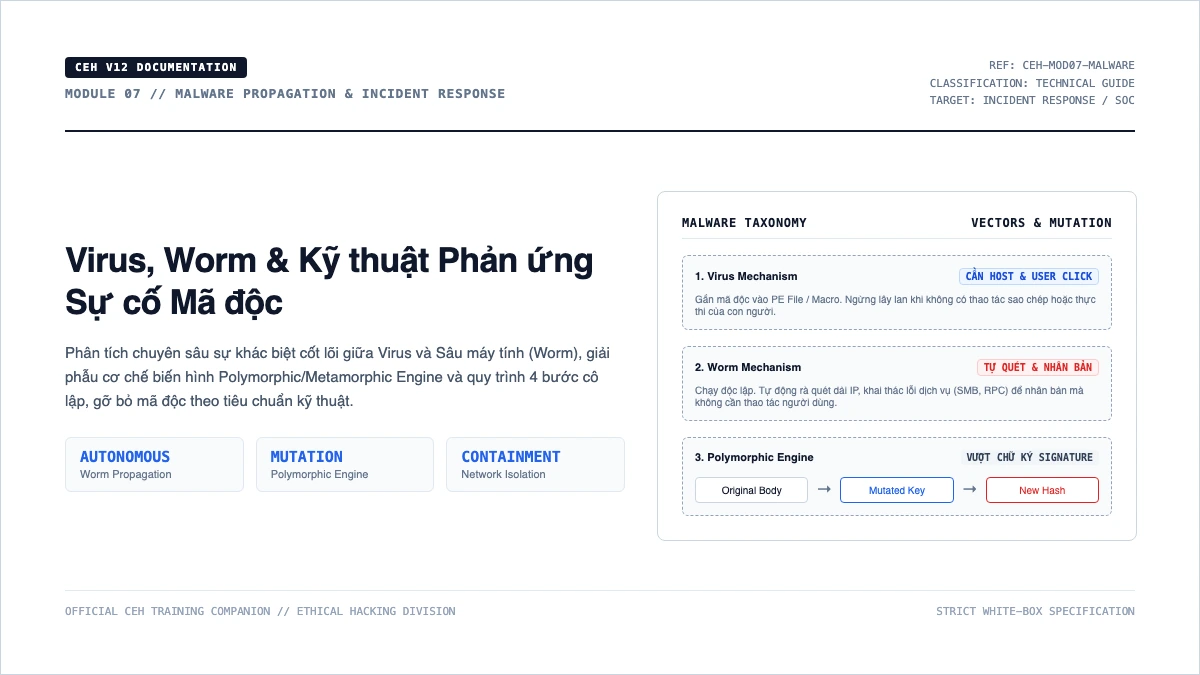
Phân tích chuyên sâu sự khác biệt giữa Virus và Worm, giải phẫu cơ chế biến hình Polymorphic/Metamorphic Engine và quy trình 4 bước cô lập, gỡ bỏ mã độc chuẩn mực.

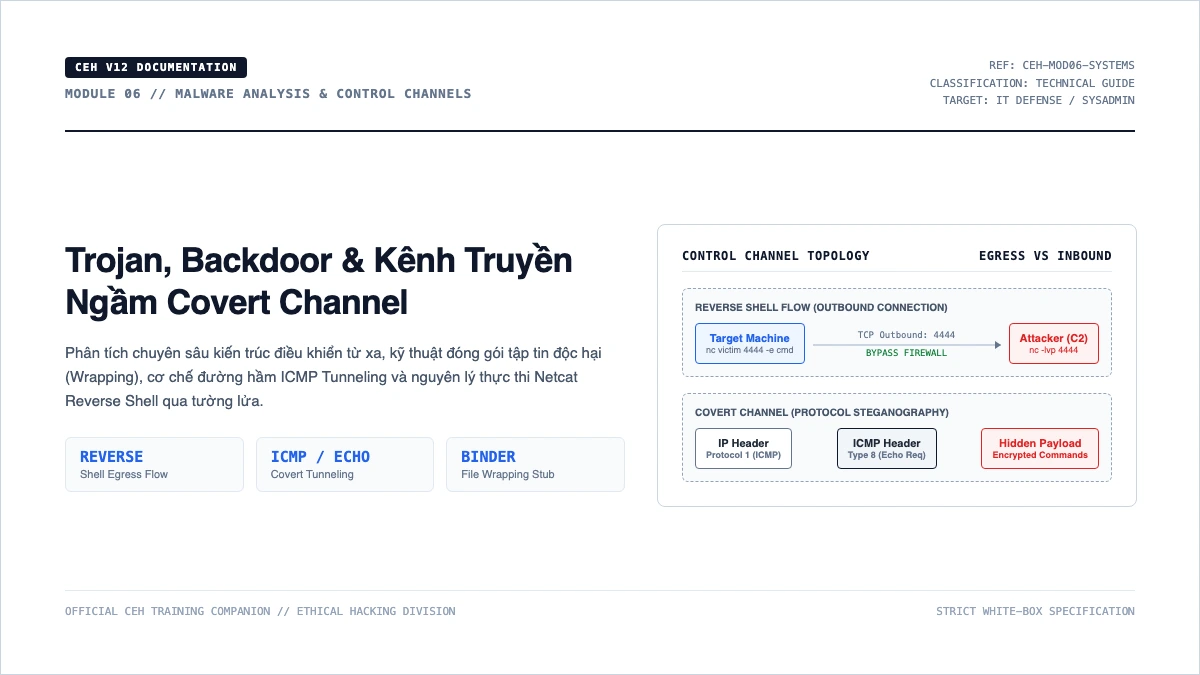
Phân tích chuyên sâu kiến trúc Trojan, Backdoor, kỹ thuật đóng gói Wrapping, cơ chế đường hầm ICMP Tunneling và nguyên lý thực thi Netcat Reverse Shell qua tường lửa.

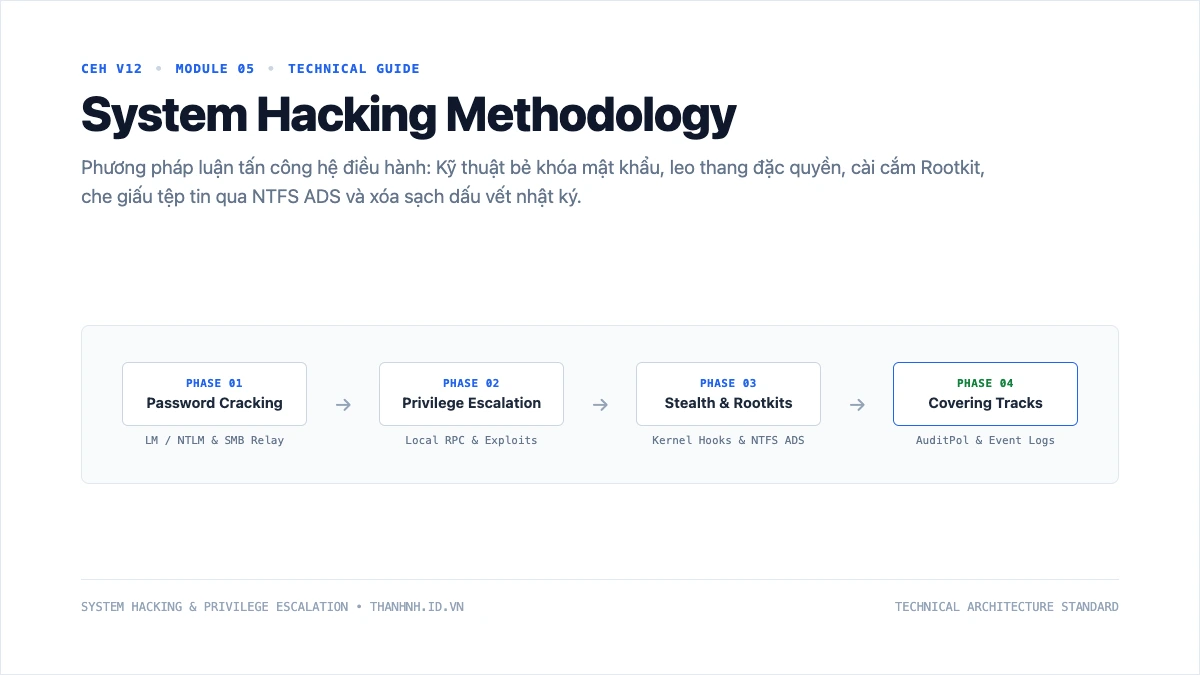
Hướng dẫn chuyên sâu về System Hacking theo chuẩn CEH Module 5: giải phẫu lỗ hổng LM hash, kỹ thuật tiếp sức SMB Relay MITM, cài cắm Rootkit, che giấu tệp NTFS ADS và phương pháp phòng thủ chiều sâu.

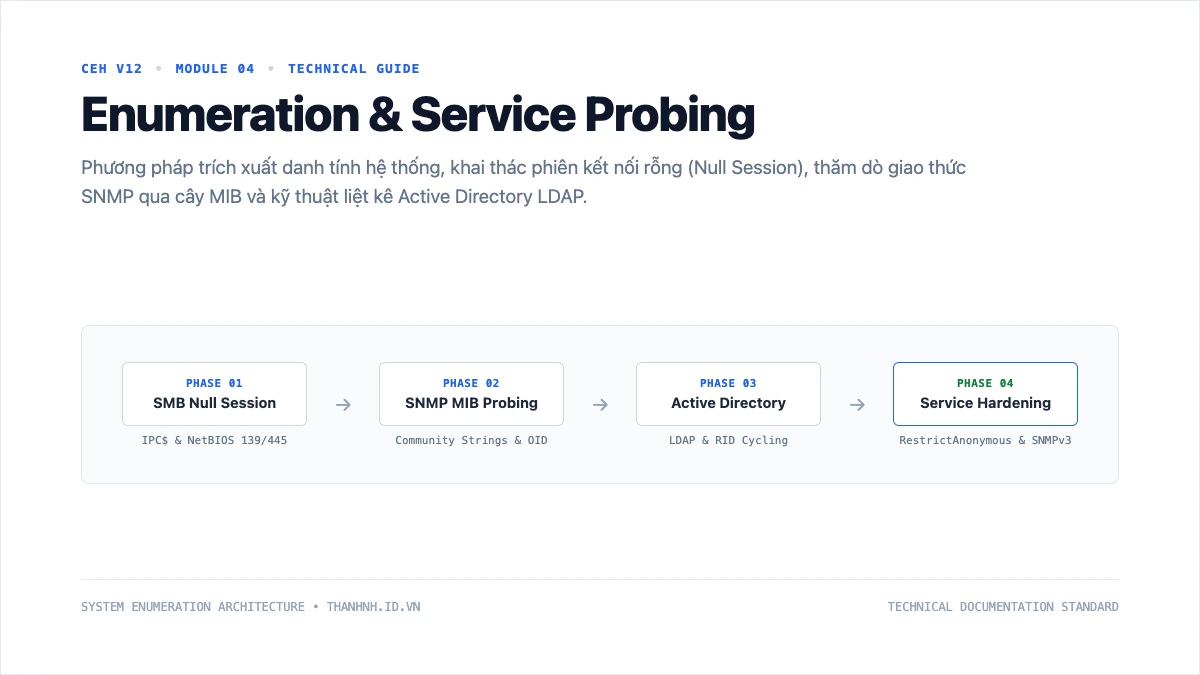
Hướng dẫn chuyên sâu về Enumeration theo chuẩn CEH Module 4: khai thác Null Session trên Windows, thăm dò cây SNMP MIB-2, kỹ thuật RID Cycling trong Active Directory và giải pháp phòng thủ toàn diện.

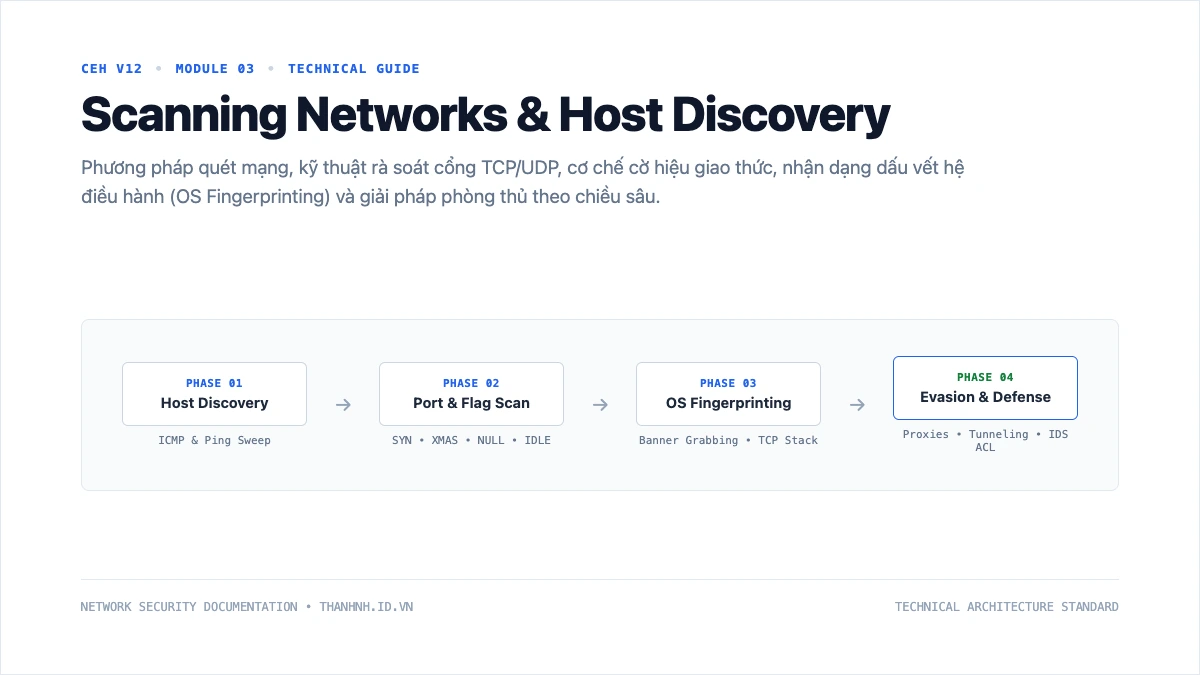
Hướng dẫn chuyên sâu về Scanning Networks theo chuẩn CEH Module 3: phân tích cờ TCP, đối chiếu các kỹ thuật quét cổng Nmap, cơ chế IDLE scan qua Zombie, Banner Grabbing và giải pháp phòng thủ đa lớp.

Tách đường truyền file khỏi API bằng upload intent và presigned PUT. Xác minh checksum theo VersionId để lần ghi đè sau không thay file đã kiểm tra.

Cho ba connection tranh một quota chung, kiểm tra TTL và xử lý Redis mất kết nối. Phân biệt rate limit, concurrency limit và chính sách fail open/closed.

Ghi order và outbox cùng transaction, publish có confirm rồi deduplicate trước ACK. Lab cố tình lỗi sau confirm để kiểm tra đường phục hồi.

Dùng unique constraint và một transaction để giữ order cùng response. Chạy 12 lời gọi đồng thời, thử payload xung đột và kiểm tra cách ly tenant.

Dựng Nginx, API và downstream chậm để kiểm tra deadline, hủy lời gọi và giới hạn concurrency. Phân biệt 502, 503, 504 bằng một lab có thể chạy lại.