Lộ trình Linux Essentials qua năm chặng: hệ sinh thái, dòng lệnh, dữ liệu, hệ thống và quyền; đối chiếu PDF 010-160 với chương trình 010-200.
Học Linux theo năng lực có thể kiểm chứng
Người mới thường nhìn Linux như một danh sách lệnh cần thuộc: ls, cd, grep, chmod. Nhưng cùng một lệnh có thể cho kết quả khác khi đổi người dùng, thư mục hoặc bản phân phối. Lộ trình này sắp xếp kiến thức để bạn giải thích được những khác biệt đó, rồi sử dụng chúng trong công việc Help Desk và học quản trị hệ thống.
Kết quả mong đợi: bạn xác định được môi trường, tìm trợ giúp, thao tác dữ liệu trong thư mục lab, viết script nhỏ và đọc quyền truy cập cơ bản. Trước khi đổi cấu hình, bạn biết cần thu thập gì và cách xác nhận kết quả. Đây là lộ trình học hiểu, không phải lời bảo đảm bao phủ đầy đủ đề thi.
Tài liệu nền là PDF Linux Essentials 010-160 tiếng Việt, bản 2026-02-25, gồm 19 mục tiêu. Nội dung được đối chiếu ngày 23/10/2026 và có phần cập nhật theo chương trình 2.0. Môi trường thực hành dự kiến là Ubuntu 26.04 LTS với Bash; những lệnh cơ bản cũng được kiểm tra trong container Linux riêng. Container không được dùng làm bằng chứng đã kiểm thử toàn bộ máy ảo hoặc systemd.
Chặng 0: chuẩn bị lab và cách ghi kết quả
Bắt đầu bằng một máy ảo riêng, tài khoản thường và thư mục học tập. Bạn cần hiểu máy host, máy guest, đĩa ảo và snapshot trước khi nhìn vào câu lệnh. Chọn NAT cho kết nối cơ bản, chưa bật chuyển tiếp cổng hoặc chia sẻ thư mục host. Nếu máy do công ty quản lý, việc cài công cụ ảo hóa phải theo chính sách IT.
Đọc bài chuẩn bị lab, kiểm tra kiến trúc máy và ghi bản phát hành từ /etc/os-release. Vòng đời Ubuntu giúp xác định bản phát hành còn được bảo trì. Không suy ra mọi gói đều có cùng thời hạn hỗ trợ chỉ vì tên hệ điều hành có chữ LTS; thành phần, repository và loại dịch vụ hỗ trợ vẫn cần xem riêng.
Bạn đạt chặng này khi mở được terminal, biết máy đang thao tác và có phương án phục hồi. Với người đang học trên WSL hoặc container, ghi rõ môi trường đó. Không cố sửa lỗi “systemctl không hoạt động” bằng cách cài lại toàn bộ hệ thống khi môi trường chưa chạy systemd làm tiến trình khởi tạo.
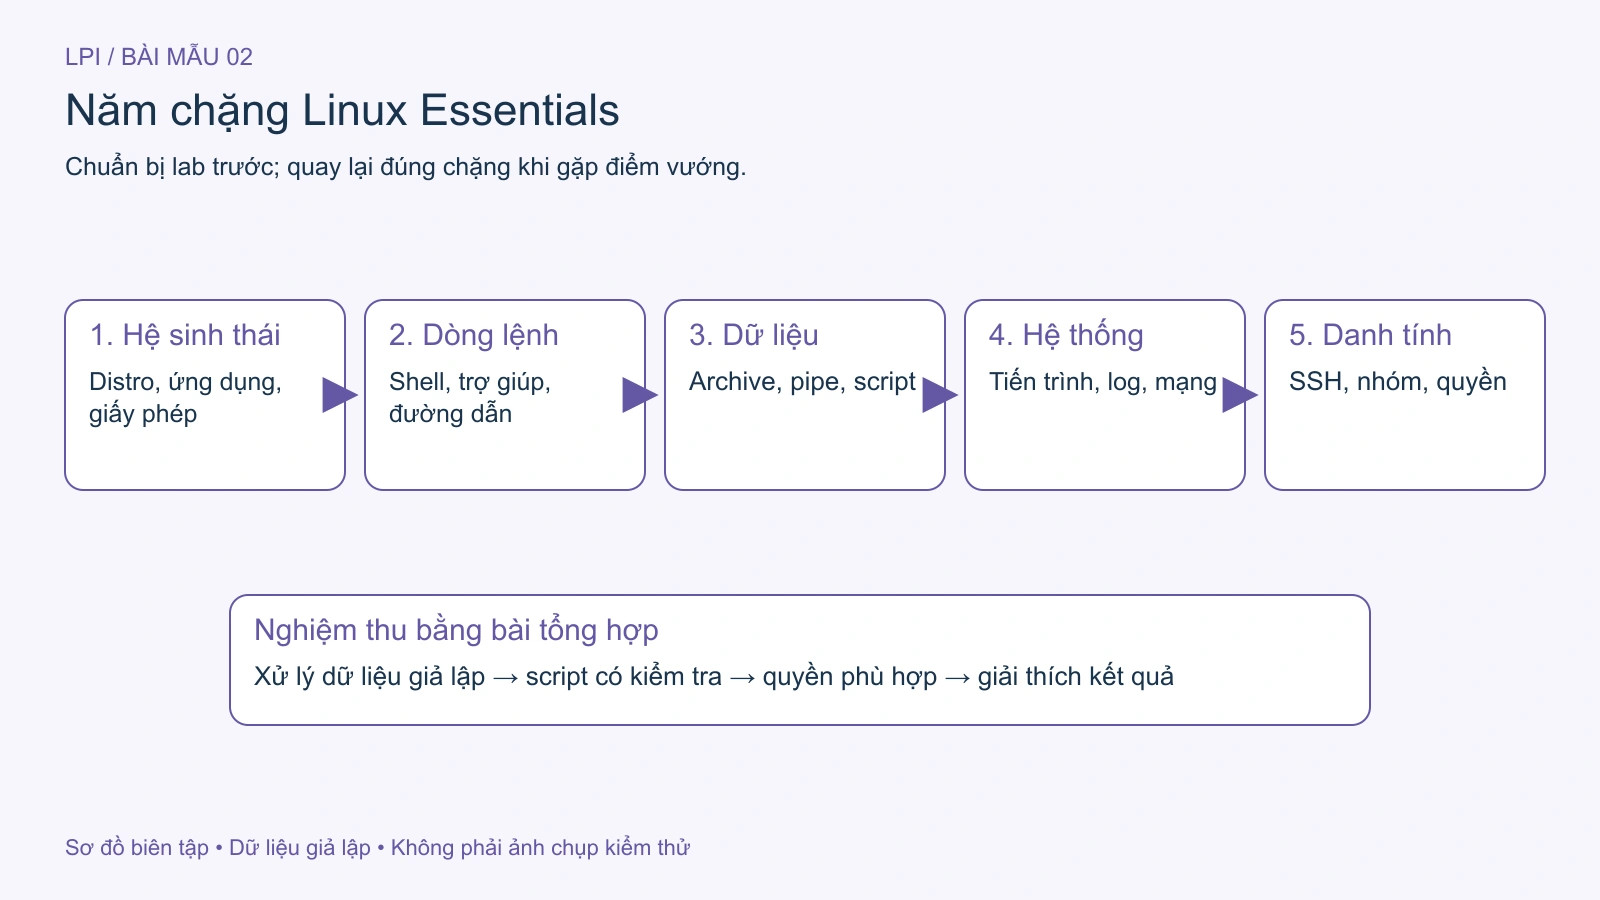
Hình 1. Năm chặng học Linux từ nhận diện môi trường đến quản lý quyền. Mở hình để xem chi tiết.
Chặng 1: Linux và hệ sinh thái mã nguồn mở
1.1 phân biệt kernel với bản phân phối, xem quan hệ giữa phần cứng, công cụ và ứng dụng. 1.2 nhận biết phần mềm desktop, server và trình quản lý gói. 1.3 làm rõ giấy phép; 1.4 đặt Linux trong công việc, môi trường cloud và các yêu cầu bảo vệ dữ liệu.
Đầu ra của chặng này là một mô tả môi trường đủ dùng cho ticket hỗ trợ: bản phân phối, phiên bản, kiến trúc và mục đích máy. Bạn cũng giải thích được vì sao một hướng dẫn dùng apt không thể áp dụng nguyên xi cho mọi Linux. Không cần cài thật nhiều bản phân phối để chứng minh đã biết chúng; một bản lab ổn định cùng vài phép so sánh có căn cứ là đủ để bắt đầu.
Một bài tự kiểm tra phù hợp là phân tích hai máy cùng dùng kernel Linux nhưng có repository, thư viện và lịch bảo trì khác nhau. Hãy dự đoán thông tin nào cần thu thập trước khi cài phần mềm. Tránh trả lời chỉ bằng tên thương hiệu hoặc giả định rằng bản phát hành có số lớn hơn luôn phù hợp hơn.
Chặng 2: dòng lệnh và hệ thống tệp
2.1 giải thích shell, đối số, quoting và biến. 2.2 tập tìm tài liệu bằng help, man và --help. 2.3 học tệp, thư mục, đường dẫn và nội dung ẩn. 2.4 mới đi vào tạo, sao chép, di chuyển và xóa có kiểm soát. Thứ tự này giảm nguy cơ thao tác nhầm nơi khi gặp một lệnh thay đổi dữ liệu.
Bạn đạt chặng này khi đoán được số đối số shell truyền cho một chương trình, giải thích đường dẫn tương đối dựa trên thư mục làm việc và tìm đúng tài liệu cho lệnh. Bash Reference Manual là nguồn cho hành vi shell; trang man của chương trình giải thích các tùy chọn do chính chương trình xử lý. Hai lớp này không thay thế nhau.
Đừng coi một bảng lệnh là đáp án duy nhất. Với tên có khoảng trắng, cần giải thích quoting bảo vệ ranh giới đối số. Với tên bắt đầu bằng dấu gạch ngang, cần biết chương trình có hỗ trợ dấu -- để kết thúc tùy chọn hay không. Với đường dẫn, kiểm tra vị trí bằng pwd trước khi thay đổi dữ liệu.
Chặng 3: xử lý dữ liệu và script nhỏ
3.1 phân biệt lưu trữ nhiều tệp với nén dữ liệu. 3.2 dùng redirect, pipe và công cụ văn bản để chọn thông tin. 3.3 đưa chuỗi thao tác thành script có tham số, điều kiện, vòng lặp và mã thoát. Mục tiêu là xử lý một bộ dữ liệu giả lập có thể kiểm tra lại, không phải tự động hóa cả máy chủ ngay từ đầu.
Kết quả mong đợi có thể là danh sách ticket được lọc đúng tiêu chí và lưu ra tệp mới. Bạn kiểm tra số dòng, trường dữ liệu và lỗi đầu vào trước khi tin kết quả. Với archive, hãy xem danh sách trước khi giải nén vào thư mục riêng; không dùng gói tải từ Internet làm dữ liệu thử khi chưa biết nó chứa gì.
Ở phần script, việc in ra “thành công” không chứng minh mọi lệnh trước đó đã đạt. Bạn sẽ học cách kiểm tra mã thoát và điều kiện cần thiết. Các ví dụ không dùng eval với đầu vào bên ngoài, không nhúng bí mật và không mặc định thêm sudo để vượt qua mọi lỗi quyền.
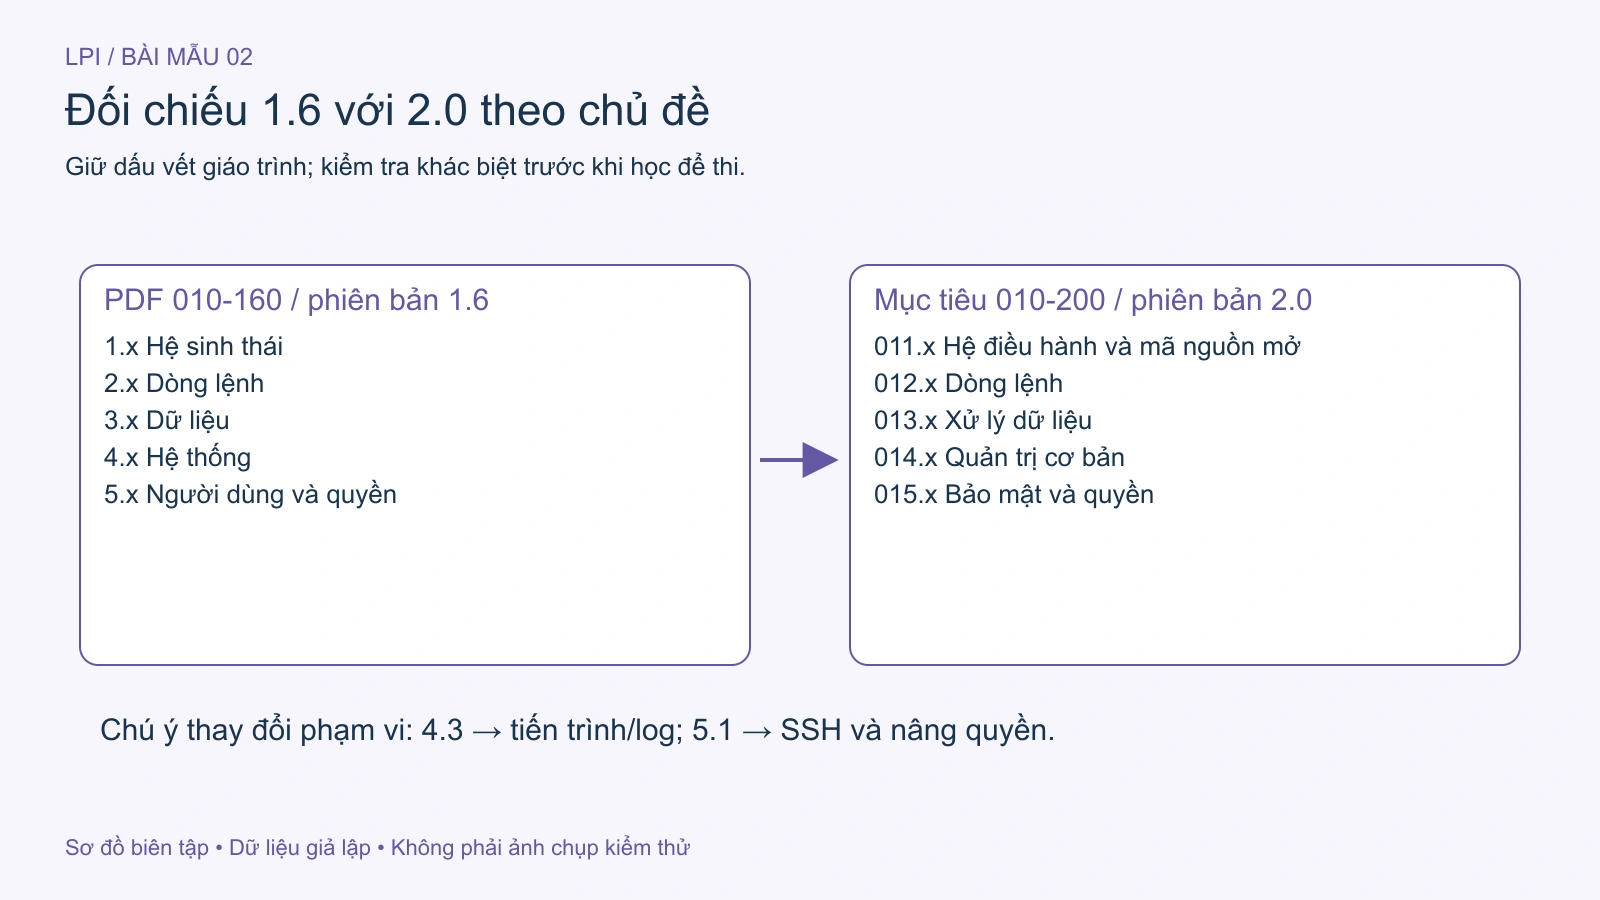
Hình 2. Đối chiếu chủ đề giữa giáo trình 1.6 và mục tiêu 2.0; không coi là tương đương toàn bộ. Mở hình để xem chi tiết.
Chặng 4: hệ thống, phần cứng, tiến trình và mạng
4.1 xem cách chọn hoặc cài hệ điều hành trong VM, máy vật lý và cloud. 4.2 nhận biết phần cứng và thiết bị. 4.3 nối vị trí dữ liệu với tiến trình, dịch vụ và nhật ký. 4.4 đọc địa chỉ, tuyến và phân giải tên. Bạn cần phân biệt trạng thái cấu hình với bằng chứng hoạt động đầu cuối.
Phần 4.3 được mở rộng đáng kể để phù hợp công việc hiện nay: đọc ps/top/free, trạng thái unit và nhật ký. Theo tài liệu systemd, systemd đảm nhiệm quản lý hệ thống và dịch vụ khi chạy làm PID 1. Điều đó không có nghĩa mọi môi trường Linux đều dùng cùng cơ chế khởi tạo.
Ở phần mạng, ưu tiên ip và ss; giải thích cách đọc các tài liệu cũ dùng ifconfig hoặc netstat. Không gọi lệnh cũ là sai trong mọi hệ thống, nhưng không yêu cầu cài thêm chúng khi công cụ sẵn có đã trả lời được câu hỏi. Bài thực hành sẽ tách lỗi liên kết, IP, DNS và ứng dụng trước khi đề xuất thay đổi.
Chặng 5: danh tính, quyền và truy cập an toàn
5.1 học tài khoản thường, nâng quyền và truy cập SSH. 5.2 quản lý người dùng và nhóm trong lab. 5.3 đọc, thay đổi quyền và quyền sở hữu. 5.4 giải thích thư mục tạm, sticky bit và liên kết tượng trưng. Bạn không cần biến mọi tệp thành có quyền ghi cho mọi người để xử lý lỗi truy cập.
Đầu ra là khả năng giải thích ai truy cập được một tệp và vì sao. Với thư mục, các bit đọc, ghi và thực thi có tác động khác tệp thường. Với SSH, kiểm tra host fingerprint và giữ khóa riêng đúng chỗ quan trọng hơn việc chỉ biết cổng mặc định. Mọi bài thay đổi tài khoản hoặc quyền đều dùng dữ liệu lab riêng.
Đối chiếu phiên bản mà không bỏ mất kiến thức
Trong bảng quản lý, các nhóm 1.x–5.x của PDF được nối với 011.x–015.x của chương trình mới. Đây là ánh xạ theo chủ đề; nội dung không hoàn toàn tương đương. Hai điểm cần đọc kỹ là mục 4.3 và 5.1 vì phạm vi mới đã nhấn mạnh quản lý tiến trình/dịch vụ, nhật ký và truy cập từ xa. Xem mục tiêu chính thức 010-200 nếu bạn chuẩn bị thi.
Mỗi bài sẽ chỉ rõ điều nào thuộc giáo trình và điều nào là cập nhật. Không dùng trọng số kỳ thi để suy ra số giờ học bắt buộc hoặc xác suất xuất hiện một câu hỏi cụ thể. Người học có nền tảng khác nhau có thể cần thời gian rất khác cho shell và quyền truy cập.
Bài tổng hợp và tiêu chí hoàn thành
Cuối nhánh, bạn làm một bộ dữ liệu giả lập: tạo thư mục, đọc và lọc văn bản, viết script kiểm tra đầu vào, lưu kết quả và đặt quyền phù hợp. Làm từ tài khoản thường; ghi lại từng điều kiện kiểm tra. Chỉ xóa dữ liệu do chính bài tập tạo sau khi đã kiểm tra đường dẫn.
Bạn hoàn thành lộ trình ở mức nền tảng khi có thể giải thích lại quy trình, tái tạo kết quả từ đầu và chỉ ra một giới hạn của phép kiểm tra. Nếu chưa làm được, quay lại đúng mục tiêu liên quan. Bài học tiếp theo nên được chọn theo điểm vướng đó, thay vì cố tăng số bài đã đọc.
Tự kiểm tra: Vì sao container chưa đủ để kiểm thử khởi động VM? Vì sao ip truy vấn được địa chỉ chưa chứng minh ứng dụng web hoạt động? Tại sao mục tiêu cùng vị trí trong hai phiên bản chưa chắc có cùng phạm vi? Đáp án lần lượt nằm ở ranh giới môi trường, tầng ứng dụng và thay đổi nội dung chương trình.
Danh sách bài theo thứ tự
1.1: Sự phát triển của Linux và các hệ điều hành phổ biến (đọc bài)