Phân biệt phần mềm độc hại, rootkit và truy cập từ xa; thực hành đọc kết quả ClamAV với mẫu EICAR, cô lập và bàn giao sự cố theo phạm vi được phép.
Một nhân viên báo máy nóng, trình duyệt hiện quảng cáo và có thư lạ gửi từ tài khoản của họ. Ba quan sát có thể liên quan, nhưng chưa đủ để kết luận cùng một mã độc gây ra tất cả. Help Desk cần ghi nhận dấu hiệu, giảm tác hại và chuyển đúng người xử lý. Đoán tên mã độc rồi cài một công cụ “dọn sạch” từ quảng cáo có thể làm sự cố nặng hơn.
Kết quả học tập và phạm vi
Sau bài này, bạn phân biệt virus, worm, Trojan, spyware, ransomware và rootkit; giải thích giá trị cùng giới hạn của trình quét; lập bản bàn giao khi nghi ngờ thiết bị bị xâm nhập. Kiến thức tiên quyết là nguồn cài đặt, cập nhật và quyền ứng dụng ở bài trước.
Bài tham chiếu mục tiêu 023.3 của giáo trình Security Essentials 020-100, phiên bản PDF 2026-04-15, trang in 162–176. Nội dung, tình huống và hình được biên soạn độc lập; cập nhật nguồn ngày 23/10/2026. Lab dùng ClamAV trong container Ubuntu 26.04.1 ARM64 riêng, chỉ quét mẫu thử vô hại EICAR và tệp giả. Không chạy mã độc, không thử trên máy nhân viên, không kiểm thử Microsoft Defender hoặc điều tra sự cố thật.
Gọi tên theo cơ chế, không theo một triệu chứng
Malware là tên chung cho mã hoặc phần mềm có hành vi gây hại. Một gói có thể chứa nhiều thành phần: chương trình giả dạng ứng dụng hữu ích tải thêm công cụ đánh cắp dữ liệu, rồi mở đường truy cập từ xa. Vì vậy các tên mô tả cơ chế có thể cùng xuất hiện trong một sự cố.
Nhóm
Điều cần nhận ra
Suy luận cần tránh
Virus
Lây bằng cách gắn hoặc chèn mã vào vật chủ
Mọi thư tự gửi đều là virus
Worm
Có khả năng tự lan giữa thiết bị
Máy không mở tệp thì luôn an toàn
Trojan
Giả dạng vô hại để được cài hoặc chạy
Trojan luôn đồng nghĩa spyware
Ransomware
Khóa, mã hóa hoặc cản trở truy cập để tống tiền
Trả tiền bảo đảm phục hồi
Spyware
Thu thập hoạt động, thông tin trái phép
Có biểu tượng camera là đủ kết luận bị theo dõi
Cryptominer trái phép
Dùng tài nguyên để đào tiền khi không được phép
CPU cao chứng minh đang đào tiền
Các phân loại của Microsoft về malware và ứng dụng không mong muốn giúp nhận biết hành vi; chúng không thay cho điều tra một thiết bị cụ thể. PUA là nhóm ứng dụng có thể không mong muốn theo tiêu chí của hãng, không được tự động đồng nhất với malware. Quảng cáo xuất hiện có thể đến từ quyền thông báo website, extension hoặc phần mềm đã cài. Hãy xác định nguồn trước khi thay đổi cấu hình.
Ví dụ giả định: quạt tăng tốc lúc xuất video rồi giảm khi xong phù hợp với tác vụ nặng. Quạt tăng liên tục lúc nhàn rỗi cần kiểm tra tiến trình, cập nhật nền, nhiệt độ và các cảnh báo bảo mật. Cả hai trường hợp đều chưa cho biết động cơ của người viết chương trình.
Cửa hậu, rootkit và công cụ điều khiển từ xa
Cửa hậu tạo lối truy cập bỏ qua cơ chế kiểm soát thông thường. Công cụ hỗ trợ từ xa hợp pháp có thể bị lạm dụng bằng tài khoản bị chiếm hoặc một phiên hỗ trợ giả. Việc nhìn thấy tên ứng dụng điều khiển từ xa chưa chứng minh đó là Trojan; cần đối chiếu người cài, phê duyệt, cấu hình và nhật ký phiên.
Rootkit tập trung che giấu hoạt động hoặc sự hiện diện của thành phần khác. Nếu nó can thiệp vào cách hệ điều hành trả kết quả, danh sách tiến trình do chính máy nghi nhiễm cung cấp có thể thiếu thông tin. Tài liệu rootkit của Microsoft giải thích vấn đề tin cậy này và khả năng cần môi trường khởi động đáng tin cậy để kiểm tra. Help Desk không nên hứa “không có rootkit” sau một lần xem Task Manager.
Lỗ hổng zero-day không có nghĩa là lỗi xuất hiện đúng ngày phần mềm phát hành. Thuật ngữ liên quan đến việc chưa được biết hoặc chưa có biện pháp sửa thích hợp tại thời điểm được xét. Cũng không thể gọi mọi cổng đang lắng nghe là cửa hậu: dịch vụ hợp lệ vẫn cần cổng. Phải hỏi dịch vụ nào, ai quản lý, phạm vi truy cập và có được phép hay không.
Dữ liệu có thể mất trước khi màn hình bị khóa
Mã độc có thể sao chép tài liệu, danh bạ, dữ liệu trình duyệt hoặc ghi thao tác bàn phím. Truy cập camera và micrô tạo thêm nguy cơ riêng tư. Các quyền này cần được kiểm tra theo ứng dụng và chính sách; che camera không xử lý được việc tài liệu đã bị sao chép.
Đánh cắp dữ liệu có thể dùng nhiều giao thức. DNS chỉ là một khả năng, không phải điều kiện bắt buộc; đổi DNS không phải cách chữa mọi vụ rò rỉ. Một tài khoản email bị chiếm từ bên ngoài cũng có thể gửi thư lừa đảo dù máy hiện tại không có mã độc. Bàn giao cần giữ hai giả thuyết này tách biệt cho đến khi có bằng chứng.
Trong tình huống tống tiền, bản sao lưu giúp khôi phục tính sẵn sàng nhưng không thu hồi dữ liệu đã bị lấy. Không kết nối ngay ổ sao lưu vào máy nghi nhiễm để “cứu tệp”. Đội ứng cứu cần đánh giá phạm vi ảnh hưởng và đường phục hồi sạch trước.
Trình quét trả lời câu hỏi nào?
Trình quét sử dụng cơ sở dữ liệu nhận diện và các kỹ thuật phân tích khác. Kết quả phụ thuộc phiên bản engine, dữ liệu cập nhật, quyền đọc, đối tượng đã quét và giới hạn như kích thước hoặc độ sâu archive. Một thông báo không phát hiện chỉ mô tả phép kiểm tra đã thực hiện, không chứng nhận toàn bộ thiết bị sạch.
Cách ly giữ đối tượng nghi ngờ trong vùng kiểm soát; xóa làm mất tệp. Hai hành động khác nhau và có thể ảnh hưởng dữ liệu, bằng chứng hoặc hoạt động nghiệp vụ. Không thêm tùy chọn xóa hàng loạt vào lệnh học thử. Khi công cụ báo lỗi đọc, hãy xử lý lỗi hoặc chuyển người có thẩm quyền, không ghi kết quả thành “không có virus”.
ClamAV hướng dẫn quét phân biệt công cụ quét một lần clamscan với daemon. Việc cài clamscan không tự tạo cơ chế bảo vệ thời gian thực cho mọi tệp. Cơ sở nhận diện cần được chuẩn bị bằng quy trình cập nhật của sản phẩm; đây là yêu cầu của lab bên dưới.
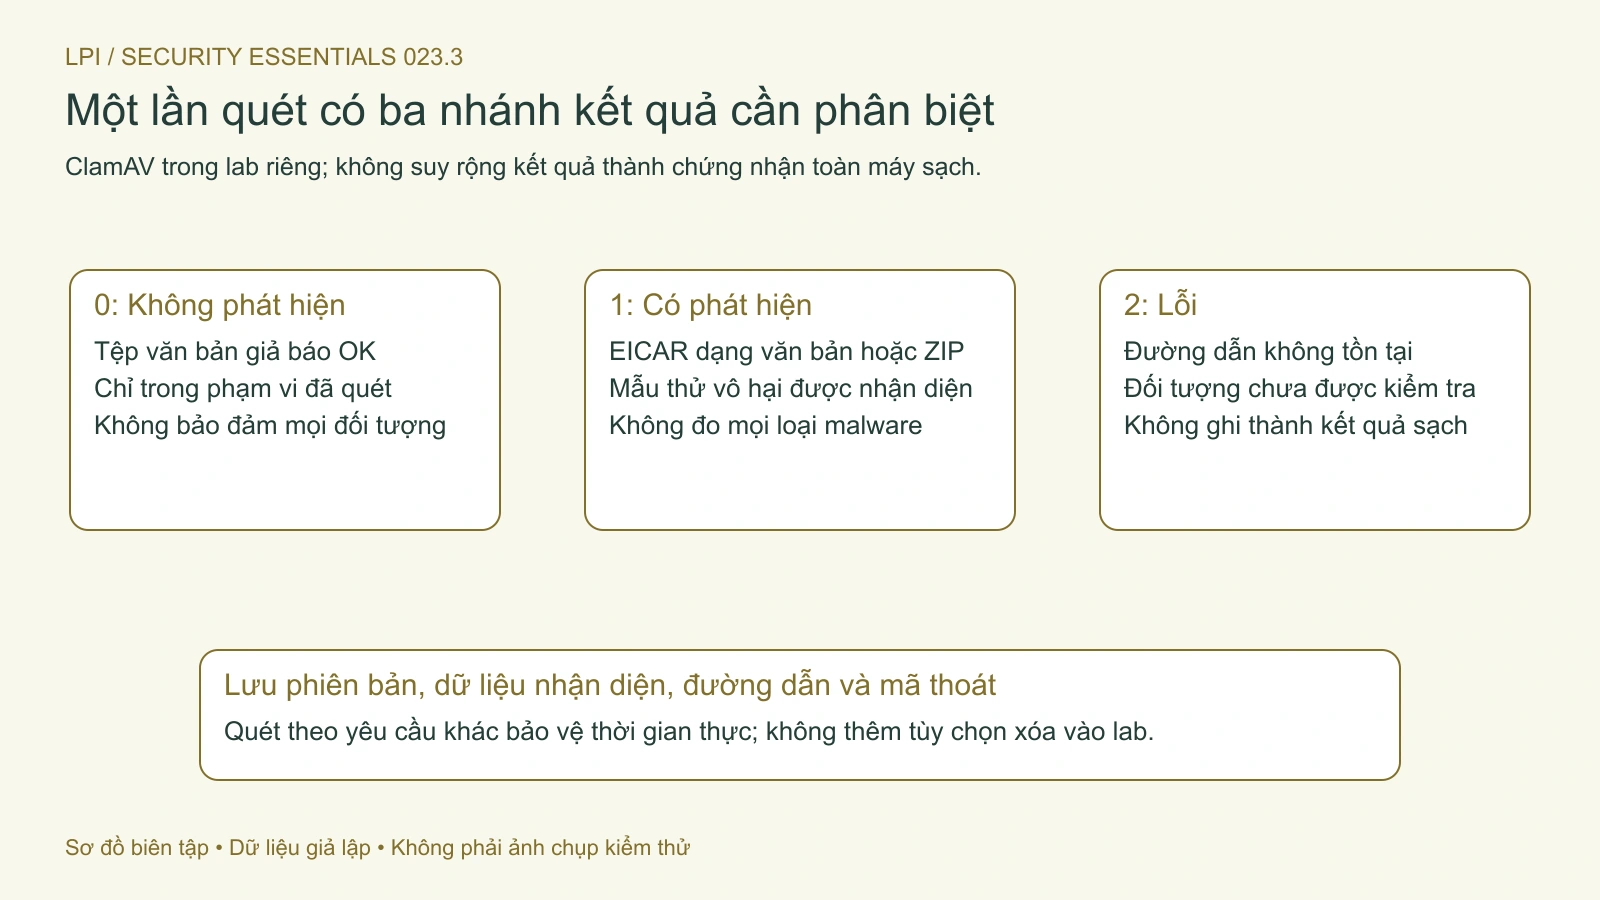
Hình 2. Mã thoát 0, 1 và 2 cần được đọc theo phạm vi quét; lỗi không được ghi thành kết quả sạch. Mở hình để xem chi tiết.
Lab an toàn: đọc mã thoát thay vì chỉ nhìn màu cảnh báo
EICAR cung cấp mẫu thử chuẩn không chứa mã virus để kiểm tra phản ứng của sản phẩm hỗ trợ nó. Phát hiện mẫu này xác nhận một đường kiểm tra hoạt động trong điều kiện thử, không đo tỷ lệ phát hiện malware mới hoặc khả năng chặn ransomware.
Chuẩn bị một máy ảo dùng riêng, không dữ liệu thật, không thư mục chia sẻ và có snapshot. Người quản trị lab chuẩn bị ClamAV cùng cơ sở nhận diện chính thức. Lấy mẫu văn bản và bản ZIP từ trang EICAR ngay trong lab theo hướng dẫn sản phẩm, giữ tên riêng eicar-test.txt và eicar-test.zip. Không tải trên máy làm việc, không tắt bảo vệ để vượt cảnh báo tải xuống. Nếu sản phẩm chặn ngay khi lưu, ghi nhận điểm chặn đó; không giả lập thành kết quả của clamscan.
Tạo thêm benign.txt chứa một câu văn bản giả rồi quét từng tệp. Dùng đường dẫn thật trong thư mục lab của bạn:
Đọc $? ngay sau từng lệnh quét vì lệnh tiếp theo sẽ thay nó. Đảm bảo missing-file.txt thực sự không tồn tại để kiểm tra nhánh lỗi. Theo mã thoát của công cụ: 0 là không tìm thấy đối tượng bị nhận diện trong lần quét; 1 là phát hiện; 2 là lỗi. Thông báo OK cho tệp văn bản không có nghĩa toàn máy an toàn.
Trong lần kiểm chứng này, engine ClamAV 1.5.4 từ gói Ubuntu đã nhận diện mẫu EICAR trực tiếp và trong ZIP, trả 1; tệp văn bản giả trả 0; đường dẫn không tồn tại trả 2. Tên nhận diện cụ thể có thể thay đổi theo cơ sở dữ liệu. Phép quét chạy nonroot, mạng tắt, root filesystem chỉ đọc và tệp thử ở tmpfs riêng; không thực thi mẫu hoặc xóa tệp. Đây là thử quét theo yêu cầu, không kiểm chứng cách ly, khởi động sạch hay chặn hành vi thời gian thực.
Ghi lại phiên bản, ngày cơ sở dữ liệu, đường dẫn, mã thoát và phạm vi quét. Nếu mẫu không bị phát hiện, kiểm tra dữ liệu nhận diện, quyền và log trước khi kết luận sản phẩm lỗi. Không lấy malware thật để thay mẫu thử.
Khi nghi ngờ sự cố: giảm tác hại và giữ bằng chứng
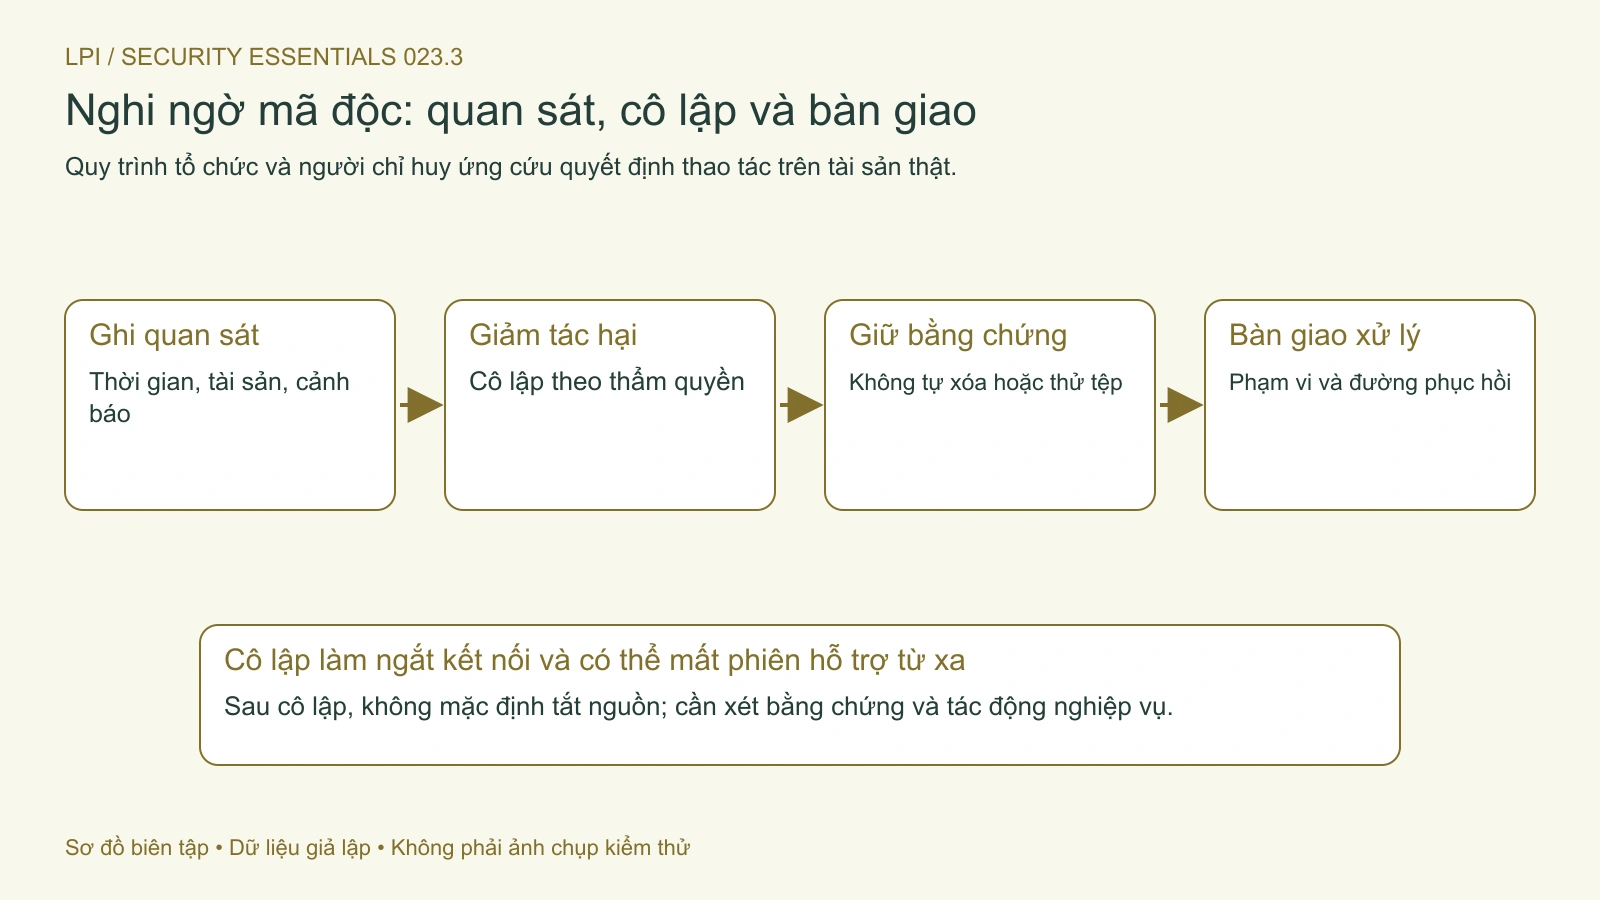
Hình 1. Quan sát, giảm tác hại và bảo toàn bằng chứng trước khi bàn giao cho đội ứng cứu. Mở hình để xem chi tiết.
Nếu tài liệu hàng loạt đổi tên, xuất hiện thư tống tiền hoặc cảnh báo có độ tin cậy cao, dừng thao tác thông thường và kích hoạt quy trình ứng cứu. Cô lập mạng theo thẩm quyền sẽ làm ngắt phiên họp, ổ mạng và hỗ trợ từ xa; dùng kênh liên lạc riêng để bàn giao. Với thiết bị y tế, điều khiển hoặc dịch vụ thiết yếu, phối hợp người phụ trách để tránh gây nguy hiểm khi ngắt kết nối.
Hướng dẫn phục hồi ransomware của Cyber Centre Canada khuyến nghị cô lập và giữ thiết bị đã cô lập hoạt động để bảo toàn bằng chứng. Quyết định tắt nguồn khi không thể cô lập phải theo người chỉ huy ứng cứu và mức thiệt hại đang diễn ra. Không coi “luôn rút điện” là bước mặc định; mất dữ liệu trong RAM có thể cản điều tra.
Ghi thời gian và múi giờ, mã tài sản, điều người dùng đã thấy, tác vụ ngay trước đó, cảnh báo và hành động đã làm. Đừng gửi tệp nghi ngờ cho đồng nghiệp mở thử hoặc tải tài liệu nội bộ lên dịch vụ quét công cộng. Đội chuyên trách quyết định cách thu thập, lưu giữ và chia sẻ bằng chứng.
Trang công bố NIST SP 800-61 Rev. 3, ban hành tháng 4/2025, đặt ứng cứu trong quản lý rủi ro, gồm chuẩn bị, phát hiện, đáp ứng và phục hồi. Bài này sử dụng định hướng từ phần tóm tắt công bố, không thay quy trình ứng cứu của tổ chức.
Tự kiểm tra và điều kiện đóng yêu cầu
Tình huống DEMO-M34: trình quét báo không phát hiện nhưng không đọc được một thư mục. Có thể đóng yêu cầu không? Chưa; phải ghi phạm vi chưa kiểm tra. DEMO-M35: người dùng nhận thư tống tiền sau khi nhập mật khẩu vào website giả. Chưa đủ để kết luận máy bị mã hóa; cần xác minh tài khoản và dấu hiệu thiết bị riêng.
Trước khi nối lại mạng, đội phụ trách cần xác nhận nguyên nhân và quyền truy cập của kẻ xâm nhập đã được xử lý, môi trường phục hồi phù hợp, dữ liệu đọc được và giám sát được tiếp tục. Một lần quét đạt không thay cho những điều kiện đó. Help Desk đóng yêu cầu theo xác nhận của người có trách nhiệm và kết quả nghiệp vụ, đồng thời lưu những điểm còn chưa biết.
Học bảo vệ quyền riêng tư qua cookie, fingerprinting, hồ sơ và quyền dữ liệu; thực hành quan sát cookie trong lab riêng, phân biệt xóa cục bộ và log server.
Học giao tiếp an toàn qua phishing, tệp đính kèm, phân loại thông tin và quyền cloud; thực hành xác minh người nhận, giảm dữ liệu và xử lý chia sẻ nhầm.