Security Essentials 024.1: Mạng, Dịch vụ Mạng và Internet
Hiểu mạng và dịch vụ Internet qua switch, router, MAC, IP, cổng và DNS; thực hành A, AAAA, PTR qua UDP/TCP trong lab riêng, phân biệt trách nhiệm cloud.
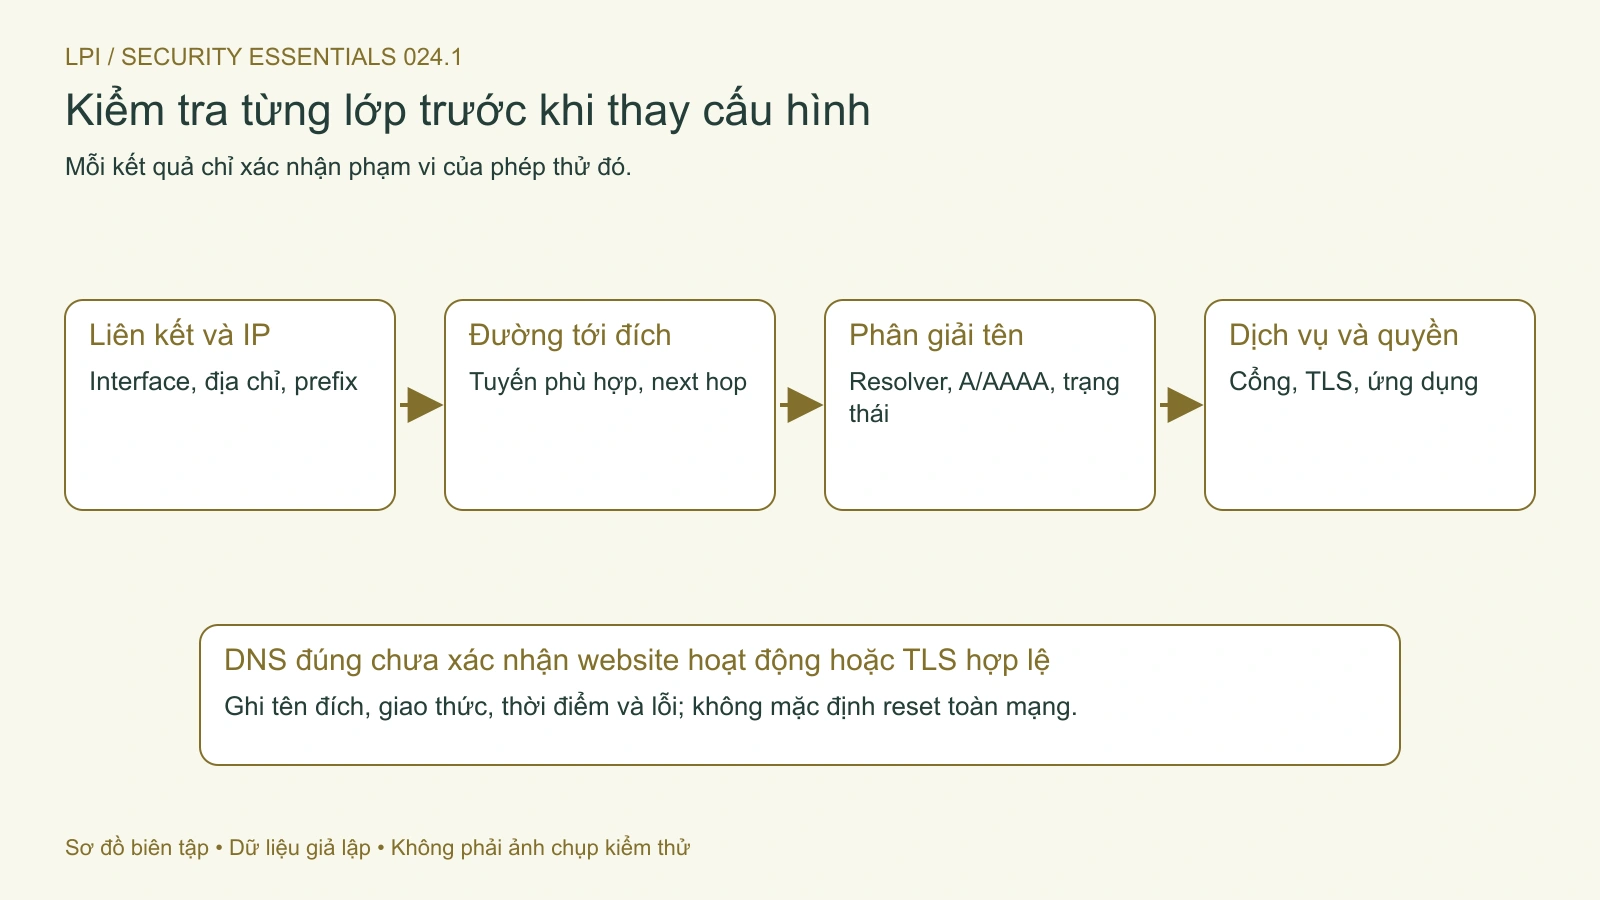
Máy tính đã nối Wi-Fi nhưng không mở được cổng nội bộ. Đổi DNS ngay có thể vô ích nếu máy chưa có đường tới mạng đích. Khởi động lại router cũng có thể làm gián đoạn cả văn phòng khi chỉ một dịch vụ lỗi. Muốn kiểm tra đúng chỗ, cần phân biệt liên kết, địa chỉ, đường đi, phân giải tên và ứng dụng.
Kết quả học tập và phạm vi
Sau bài này, bạn giải thích vai trò switch, router, access point; phân biệt MAC, IP và cổng; đọc truy vấn DNS thuận, ngược; nhận biết trách nhiệm trong IaaS, PaaS và SaaS. Kiến thức tiên quyết là các lệnh mạng cơ bản trong nhánh Linux và khái niệm HTTPS.
Bài tham chiếu mục tiêu 024.1 của giáo trình Security Essentials 020-100, PDF phiên bản 2026-04-15, trang in 192–220. Nội dung và ví dụ được viết độc lập, kiểm tra nguồn ngày 23/10/2026. Lab dùng dnsmasq 2.92, DiG 9.20.24 từ gói Ubuntu, trong container Ubuntu 26.04.1 ARM64 chỉ có loopback. Không thử Wi-Fi, DHCP, định tuyến ra Internet, DNS công cộng hoặc dịch vụ cloud thật.
Phương tiện truyền dẫn và thiết bị làm gì?
Ethernet là họ công nghệ mạng, có thể dùng cáp đồng hoặc cáp quang; không nên đặt “Ethernet” đối lập hoàn toàn với “quang”. Liên kết cụ thể có giới hạn về chuẩn, khoảng cách, module và chất lượng cáp. Nhìn đầu cắm chưa đủ để kết luận tốc độ thực tế.
Switch Ethernet chuyển frame trong miền lớp liên kết, học vị trí từ MAC nguồn. Với unicast đã biết, nó chọn cổng phù hợp; broadcast hoặc đích chưa biết có thể được chuyển ra nhiều cổng trong phạm vi tương ứng. Vì thế không thể hứa switch luôn chỉ gửi tới một máy hay tự ngăn mọi nghe lén.
Router chuyển gói giữa các mạng dựa trên bảng định tuyến và chính sách. Access point nối thiết bị Wi-Fi vào mạng; chức năng phát Wi-Fi khác định tuyến. Một hộp tại nhà có thể tích hợp cả switch, AP, router, NAT và DHCP, nhưng các chức năng vẫn cần được phân biệt khi chẩn đoán.
Wi-Fi dùng sóng vô tuyến. Băng tần, độ rộng kênh, nhiễu, số máy và vật cản đều ảnh hưởng kết nối. Apple mô tả Wi-Fi 6E và Wi-Fi 7 có thể dùng băng 6 GHz trên thiết bị phù hợp; việc sử dụng còn phụ thuộc khu vực và thiết bị. Băng tần không phải tên một kênh, và 5 GHz không phải mạng di động 5G.
Mạng di động kết nối qua hạ tầng nhà mạng, có thể hữu ích làm đường dự phòng được phê duyệt. Chuyển sang hotspot sẽ đổi đường đi, chính sách và chi phí dữ liệu; kết nối được qua hotspot chưa chứng minh mạng văn phòng hỏng ở DNS. Không dùng nó để tự vượt chính sách truy cập của tổ chức.
MAC, IP, gateway và ISP
MAC trong Ethernet/Wi-Fi thông thường có dạng sáu octet, ví dụ 02:00:00:00:00:36 là địa chỉ minh họa quản trị cục bộ. MAC phục vụ phạm vi liên kết; nó không phải căn cước của người dùng. Địa chỉ Wi-Fi riêng tư của Apple có thể khác theo mạng và thay đổi theo chế độ. Không mặc định địa chỉ quan sát được luôn trùng địa chỉ in trên thiết bị hoặc chứng minh một con người.
IPv4 dài 32 bit, IPv6 dài 128 bit. Một interface có thể có nhiều địa chỉ; một địa chỉ có thể phục vụ nhiều ứng dụng hoặc nhiều hệ thống phía sau cơ chế trung gian. Địa chỉ minh họa 192.0.2.10 và 2001:db8::10 trong bài không phải máy chủ Internet để bạn kết nối thử.
Prefix và bảng định tuyến giúp máy quyết định đích nào trực tiếp, đích nào cần next hop. Default route được dùng khi không có tuyến phù hợp cụ thể hơn; không phải mọi gói đều buộc đi qua gateway mặc định. ISP kết nối mạng khách hàng tới các mạng khác. Không phải khách hàng nào cũng nhận một IPv4 công cộng riêng, chẳng hạn khi nhà mạng dùng NAT chia sẻ.
IPv6 không tự mã hóa mọi lưu lượng hoặc tự xác thực thiết bị. RFC 8504 về yêu cầu node IPv6 phân biệt hỗ trợ IPsec với cách triển khai an toàn thực tế. Ứng dụng vẫn cần cơ chế bảo vệ phù hợp như TLS; tường lửa và kiểm soát quyền vẫn phải xét cả hai họ địa chỉ.
TCP, UDP, ICMP và DHCP
TCP cung cấp luồng byte có thứ tự, xử lý mất và truyền lại trong phạm vi kết nối. Nó có thể báo lỗi khi không tiếp tục được, không bảo đảm dịch vụ luôn hoạt động. Bắt tay TCP không thay việc xác thực máy chủ hoặc mã hóa dữ liệu.
UDP gửi datagram, không tự cung cấp cơ chế truyền lại và thứ tự như TCP. Ứng dụng phía trên có thể bổ sung chức năng riêng. Vì vậy không thể suy từ “dùng UDP” thành “luôn nhanh hơn” hoặc “không thể có truyền tin tin cậy”. HTTP/3 trong RFC 9114 dùng QUIC, là ví dụ để tránh khẳng định mọi HTTPS chỉ dùng TCP.
Cổng phân biệt điểm cuối dịch vụ trong từng giao thức. TCP 1053 và UDP 1053 là hai không gian riêng; một dịch vụ có thể lắng nghe cả hai. Số cổng quen thuộc gợi ý dịch vụ nhưng không chứng minh nội dung hoặc danh tính thật. HTTPS thường dùng 443, song ứng dụng có thể được cấu hình khác.
ICMP hỗ trợ điều khiển và báo lỗi IP; ping thường dùng Echo Request/Reply. Ping trả lời không chứng minh website hoạt động, còn không trả lời có thể do chính sách chặn. Đừng báo “Internet chết” chỉ từ một phép ping.
DHCPv4 có thể cấp địa chỉ và các tùy chọn như gateway, DNS theo lease. Trình tự Discover, Offer, Request, ACK mô tả việc xin lease mới thường gặp; gia hạn không nhất thiết lặp nguyên toàn bộ. Với IPv6, Router Advertisement, SLAAC và DHCPv6 có vai trò riêng. Không giả định default gateway IPv6 được cấp giống DHCPv4.
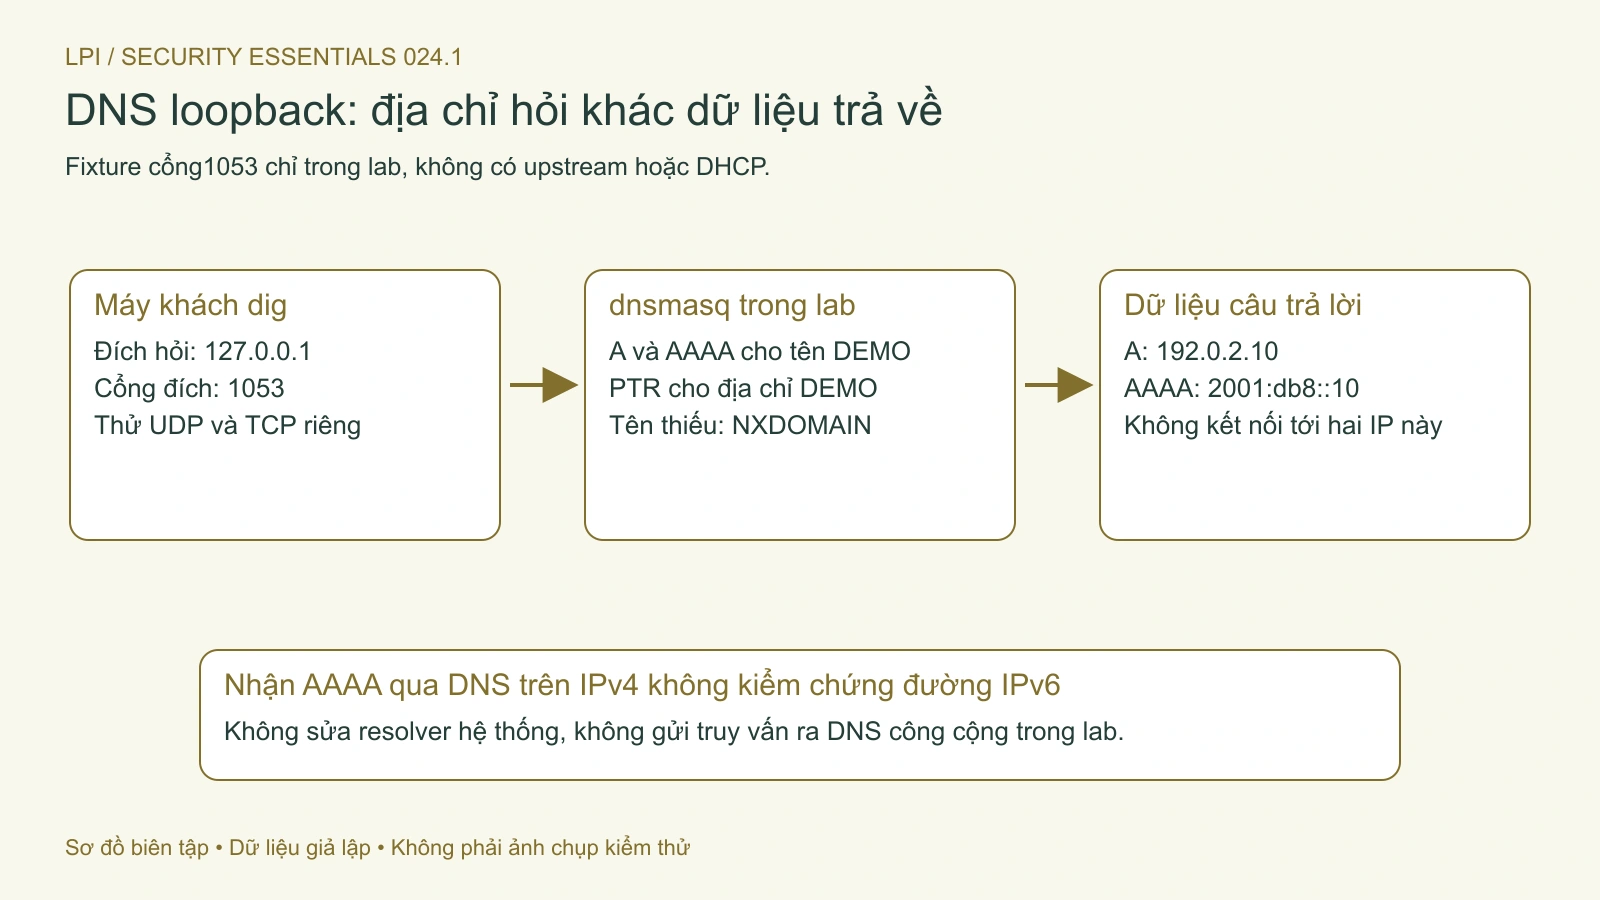
Hình 2. DNS có thể trả địa chỉ IPv6 qua truy vấn IPv4; dữ liệu phản hồi khác địa chỉ đích của truy vấn. Mở hình để xem chi tiết.
DNS thuận, ngược và điều chưa được chứng minh
DNS lưu nhiều loại bản ghi. A gắn tên với IPv4, AAAA với IPv6, PTR phục vụ tra cứu ngược. Một tên có thể có nhiều địa chỉ; tên PTR của một IP không bắt buộc là tên bạn dùng lúc truy cập. Thiếu PTR không tự chứng minh máy giả, có PTR cũng không thay xác thực TLS.
Resolver có thể trả từ cache hoặc tìm câu trả lời qua các máy chủ khác. DNS trả lời địa chỉ không tự chuyển trình duyệt hay bảo đảm dịch vụ tại địa chỉ đó còn chạy. NXDOMAIN nghĩa tên không tồn tại trong ngữ cảnh trả lời; nó khác timeout không nhận được câu trả lời. Một phản hồi thành công nhưng không có loại bản ghi được hỏi cũng cần được đọc riêng.
DNS truyền thống dùng cả UDP và TCP. RFC 7766 nêu yêu cầu hỗ trợ DNS qua TCP; không nên thiết kế kiểm tra chỉ chấp nhận UDP. DNS mã hóa là lớp mở rộng khác và không được kiểm thử trong lab này.
Lab: cùng một tên, hai họ địa chỉ và hai giao thức
Trên máy lab riêng đã có dnsmasq và dig, người quản trị chuẩn bị một dịch vụ chỉ nghe 127.0.0.1:1053, không upstream, không đọc hosts và không cấp DHCP. Manual dnsmasq mô tả host-record tạo A, AAAA và PTR. Cấu hình fixture:
Lưu vào tệp riêng dnsmasq-lab.conf, không chép đè cấu hình hệ thống. Chạy dnsmasq --keep-in-foreground --conf-file=./dnsmasq-lab.conf trong terminal riêng của lab. Nếu cổng đã dùng, dừng để xác định tiến trình, không kill dịch vụ có sẵn. Dùng terminal thứ hai cho các truy vấn:
Kết quả mong đợi lần lượt có 192.0.2.10, 2001:db8::10, portal.example.test., cùng IPv4 qua TCP, rồi trạng thái NXDOMAIN. Dấu chấm cuối PTR biểu thị tên đầy đủ. Các giá trị trong câu trả lời không phải địa chỉ đích truyền gói DNS: truy vấn vẫn gửi qua IPv4 tới loopback. Nhận AAAA không chứng minh đường IPv6 tới một máy đích.
Trong lần kiểm chứng, năm kết quả đều đúng, và ss cho thấy DNS nghe UDP/TCP trên loopback cổng 1053. Tiến trình chạy UID 1000, mạng ngoài tắt, root filesystem chỉ đọc, cấu hình ở tmpfs; không sửa DNS máy thật hoặc /etc/resolv.conf. Sau khi thử, dừng đúng tiến trình lab. Chưa kiểm thử cache Internet, delegation, DNSSEC, DoH hoặc lease DHCP.
Cloud: dịch vụ khác nhau, trách nhiệm khác nhau
NIST SP 800-145 là nguồn định nghĩa cloud nền tảng từ năm 2011, không phải bảng giá hay danh mục sản phẩm mới. Cloud cung cấp tài nguyên theo mô hình dịch vụ, không làm biến mất hạ tầng vật lý hoặc trách nhiệm người dùng.
Mô hình
Điều thường được sử dụng
Phần khách hàng cần xem xét
IaaS
Máy ảo, lưu trữ, mạng
Hệ điều hành khách, ứng dụng, quyền và dữ liệu
PaaS
Nền tảng chạy ứng dụng
Mã ứng dụng, cấu hình và quyền truy cập
SaaS
Ứng dụng đã vận hành
Danh tính, chia sẻ dữ liệu, thiết bị truy cập
Microsoft mô tả trách nhiệm chia sẻ theo mô hình và thành phần. Phải kiểm tra dịch vụ cùng hợp đồng cụ thể, không hiểu SaaS là nhà cung cấp chịu mọi việc. Ví dụ giả định: tài liệu lộ vì người dùng mở liên kết công khai vẫn cần sửa quyền chia sẻ, dù máy chủ được hãng vận hành.
Tự kiểm tra và bàn giao
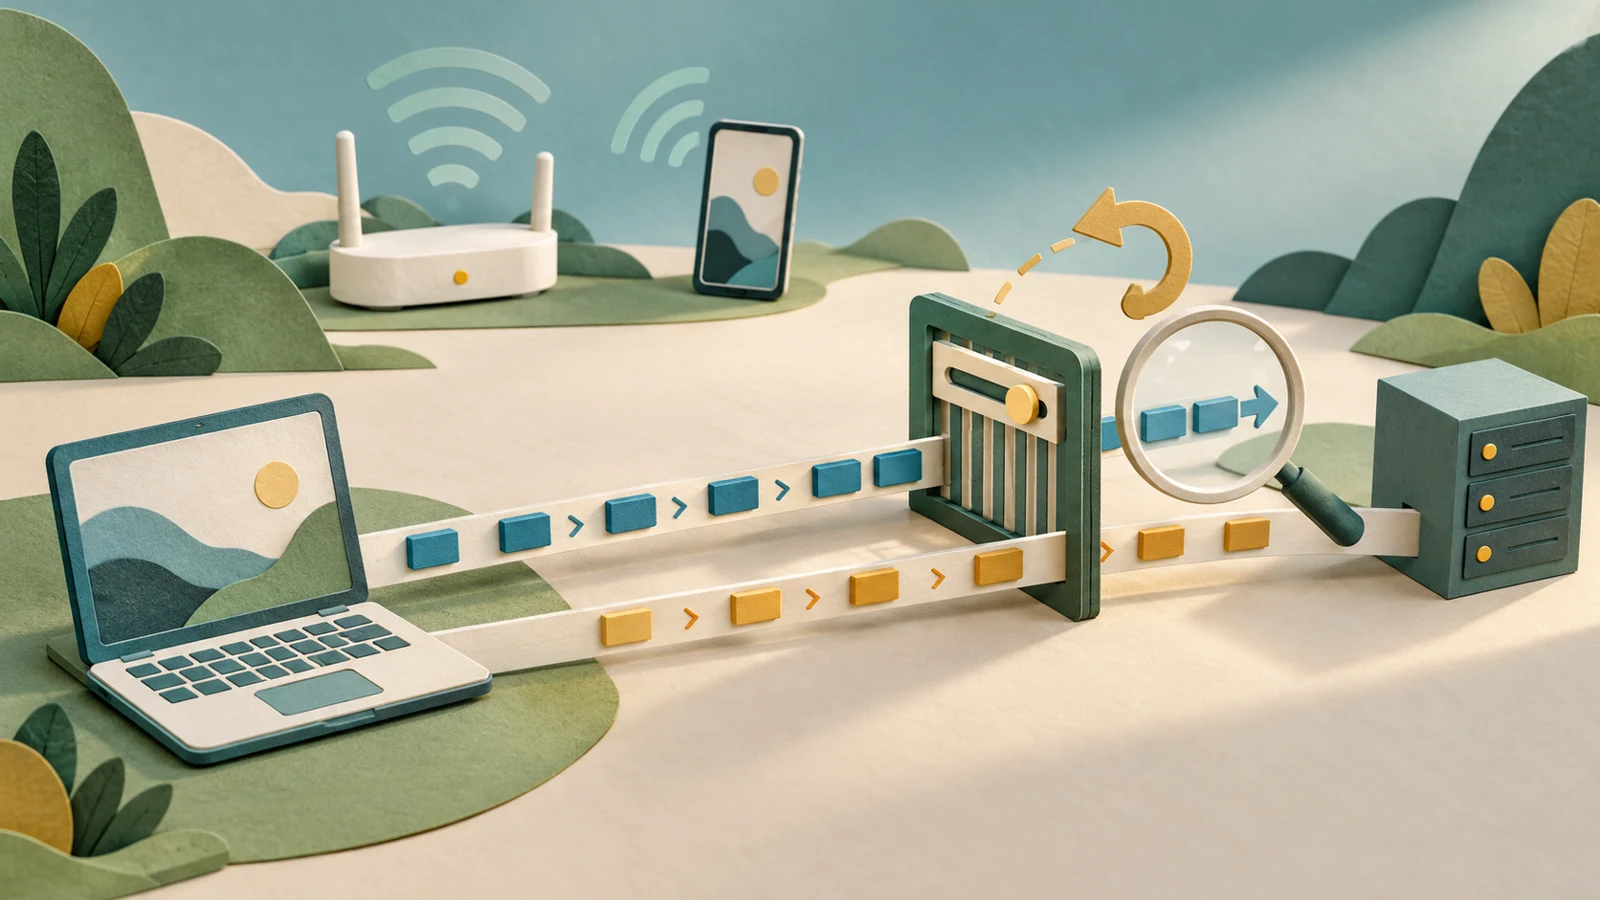
Hình 1. Kiểm tra từ liên kết và địa chỉ tới đường đi, DNS, dịch vụ và quyền truy cập. Mở hình để xem chi tiết.
DEMO-N36: A trả đúng nhưng HTTPS lỗi chứng thư. Không đổi DNS để bỏ qua xác minh; kiểm tra URL, SAN, thời gian và chuỗi tin cậy như bài HTTPS. DEMO-N37: UDP DNS trả lời nhưng TCP không tới. Ghi khác biệt giao thức và phạm vi, không kết luận toàn bộ DNS đã hoạt động.
Bản bàn giao cần nêu nguồn kết nối, thời gian, tên đích, loại bản ghi, resolver, giao thức và lỗi ứng dụng. Hãy viết rõ phép thử nào đạt và phần nào chưa thử. Nhờ vậy người tiếp nhận có thể đi tiếp từ bằng chứng thay vì lặp lại việc khởi động lại mọi thiết bị.
Học giao tiếp an toàn qua phishing, tệp đính kèm, phân loại thông tin và quyền cloud; thực hành xác minh người nhận, giảm dữ liệu và xử lý chia sẻ nhầm.