Học đạo đức bảo mật qua phạm vi ủy quyền, xử lý dữ liệu tối thiểu và phối hợp công bố lỗ hổng; thực hành quyết định dừng, báo cáo và bàn giao giả lập.
Có thể truy cập chưa có nghĩa được phép sử dụng
Một nhân viên Help Desk đọc được log của nhiều bộ phận để hỗ trợ sự cố. Khi thấy tên một người quen, họ có được mở thêm hồ sơ vì tò mò không? Quyền kỹ thuật đang có chưa trả lời câu hỏi về mục đích, phạm vi công việc và trách nhiệm với người bị ảnh hưởng.
Bài thuộc Security Essentials 021.3, giáo trình 020-100 bản 15/04/2026, trang in 30–43, trang PDF 38–51. Nguồn được đối chiếu tới 23/10/2026. Bạn sẽ xác định phạm vi được ủy quyền, xử lý dữ liệu tối thiểu cần thiết và chuẩn bị báo cáo có trách nhiệm. Cần biết vai trò, tài sản và rủi ro từ hai bài trước.
Phần thực hành là bài tập trên giấy với hệ thống và dữ kiện hư cấu. Không quét, truy cập dịch vụ thật, gửi báo cáo cho bên ngoài hoặc xác nhận hiệu lực pháp lý của một thỏa thuận. Mục tiêu là viết được quyết định và bằng chứng cần bàn giao, không phải chứng minh đã thực hiện pentest.
Một hành động tốt cần xét người bị tác động
Khi kiểm tra bảo mật, bạn có thể làm tăng tải, khóa tài khoản, để lộ dữ liệu hoặc gián đoạn công việc nếu chọn sai phương pháp. Tác động không dừng ở người đang thao tác. Nó có thể tới khách hàng, đồng nghiệp, bên cung cấp và người phụ thuộc dịch vụ.
Ví dụ giả lập: một phép kiểm tra làm cổng hỗ trợ ngừng hoạt động trong giờ tiếp nhận yêu cầu. Ngoài thời gian kỹ thuật sửa lỗi, cần xem công việc bị trì hoãn, thông tin phải nhập lại và người cần được thông báo. Với dịch vụ thiết yếu, tác động xã hội hoặc an toàn cũng cần được người có trách nhiệm đánh giá riêng.
Tổn thất tài chính có thể liên quan thời gian ngừng việc, phục hồi và cam kết dịch vụ; không nên tự bịa con số thiệt hại. Tác động môi trường có thể gắn với tài nguyên tính toán, điện năng hoặc thay thiết bị không cần thiết. Trong bài tập, ghi đó là câu hỏi cần dữ liệu, không suy ra mức tiêu thụ hay hậu quả cụ thể khi chưa đo.
Một biện pháp phòng vệ cần xét khả năng sử dụng. Quyết định có trách nhiệm nêu mục tiêu, tác động và phương án phục hồi.
Ghi phạm vi trước khi chọn công cụ
NIST SP 800-115 là nguồn nền tảng về lập kế hoạch kiểm tra kỹ thuật. Tài liệu có khái niệm Rules of Engagement, ROE, để xác định hoạt động và giới hạn trước thử nghiệm. Bài dùng nguyên tắc lập kế hoạch này; không lấy danh sách công cụ cũ trong tài liệu làm khuyến nghị phiên bản hiện hành.
Một phiếu phạm vi tự biên soạn cho lab nên trả lời:
Thành phần
Câu hỏi cần rõ
Người có thẩm quyền
Ai được phép đồng ý cho tài sản này?
Đối tượng
Hệ thống, tài khoản và dữ liệu nào nằm trong phạm vi?
Hoạt động
Được đọc cấu hình, chạy kiểm tra gì, giới hạn đến đâu?
Thời gian
Khi nào thực hiện, ai theo dõi tác động?
Điều kiện dừng
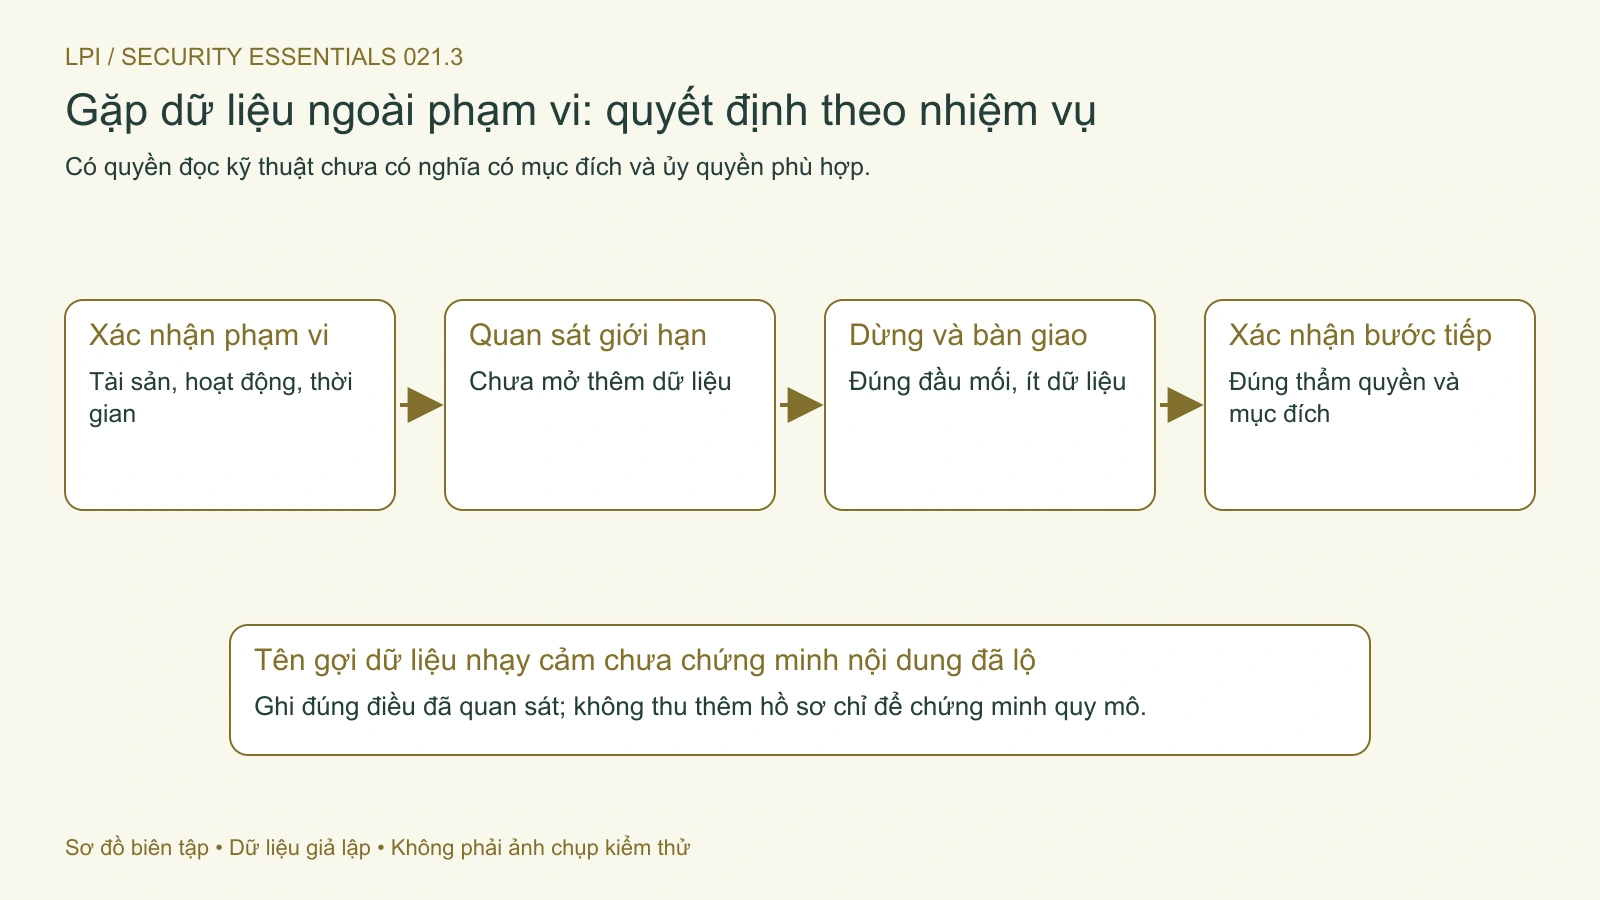
Gặp dữ liệu ngoài phạm vi hoặc gián đoạn thì xử lý sao?
Bàn giao
Ai nhận, kênh nào, giữ bằng chứng bao lâu theo quy trình?
Đồng ý kiểm tra một máy không tự mở rộng sang máy khác, tài khoản khác hoặc hạ tầng của nhà cung cấp. Một URL công khai cũng không tự trở thành lời mời chạy mọi phép thử. Nếu phạm vi chưa rõ, công việc tiếp theo là xác nhận phạm vi với người có trách nhiệm, không phải tăng mức thử để tìm câu trả lời.
Hình 1. Xác nhận phạm vi và người chịu trách nhiệm trước hoạt động tiếp theo. Mở hình để xem chi tiết.
Bug bounty và công bố lỗ hổng cần đọc theo chương trình
Bug bounty thường gắn việc báo cáo với cơ chế thưởng theo điều kiện chương trình. Chính sách tiếp nhận lỗ hổng có thể tồn tại mà không có phần thưởng. Đừng suy ra thấy tên công ty trên một nền tảng là mọi sản phẩm của công ty đều thuộc phạm vi hoặc mọi báo cáo đều được trả tiền.
Cần đọc tài sản được liệt kê, loại thử bị loại trừ, giới hạn dữ liệu, cách báo cáo và quy định công bố. Chính sách có thể thay đổi, nên giữ phiên bản hoặc ngày đã đọc. Một nhãn thiện chí hoặc “mũ trắng” không thay các điều kiện này, và phạm vi chương trình không tự ràng buộc mọi bên thứ ba.
CERT Guide to Coordinated Vulnerability Disclosure xem CVD là quá trình thu thập và phối hợp chia sẻ thông tin giữa những bên liên quan, cùng việc công bố lỗ hổng và biện pháp giảm thiểu. Điểm cần học là sự phối hợp giữa người phát hiện, nhà cung cấp, người triển khai và khi cần có điều phối viên.
Thuật ngữ responsible disclosure thường nhấn mạnh báo trước và giảm nguy cơ gây hại. Full disclosure nhấn mạnh công khai thông tin chi tiết; không nên chỉ dùng một nhãn để suy ra mọi quy trình và thời điểm của từng trường hợp. Bài ưu tiên xem kế hoạch liên lạc, mức thông tin, người bị ảnh hưởng và phương án giảm thiểu thực tế.
Không có một mốc công bố duy nhất phù hợp mọi lỗ hổng và mọi chương trình. Nếu bên tiếp nhận chưa phản hồi, ghi lại lần liên hệ, dùng đầu mối chính thức hoặc cơ chế điều phối phù hợp với vụ việc. Không đăng dữ liệu người dùng để tạo áp lực hay coi im lặng là sự cho phép công bố mọi chi tiết.
Dữ liệu hỗ trợ cũng cần giới hạn mục đích
Log, ảnh màn hình, cấu hình và danh sách tệp có thể chứa định danh, đường dẫn nội bộ, token hoặc thông tin nghiệp vụ. Hỏi “cần chứng minh điều gì?” trước khi thu thập. Một phần log liên quan và mô tả lỗi có thể hữu ích hơn việc copy toàn bộ thư mục dữ liệu vào báo cáo.
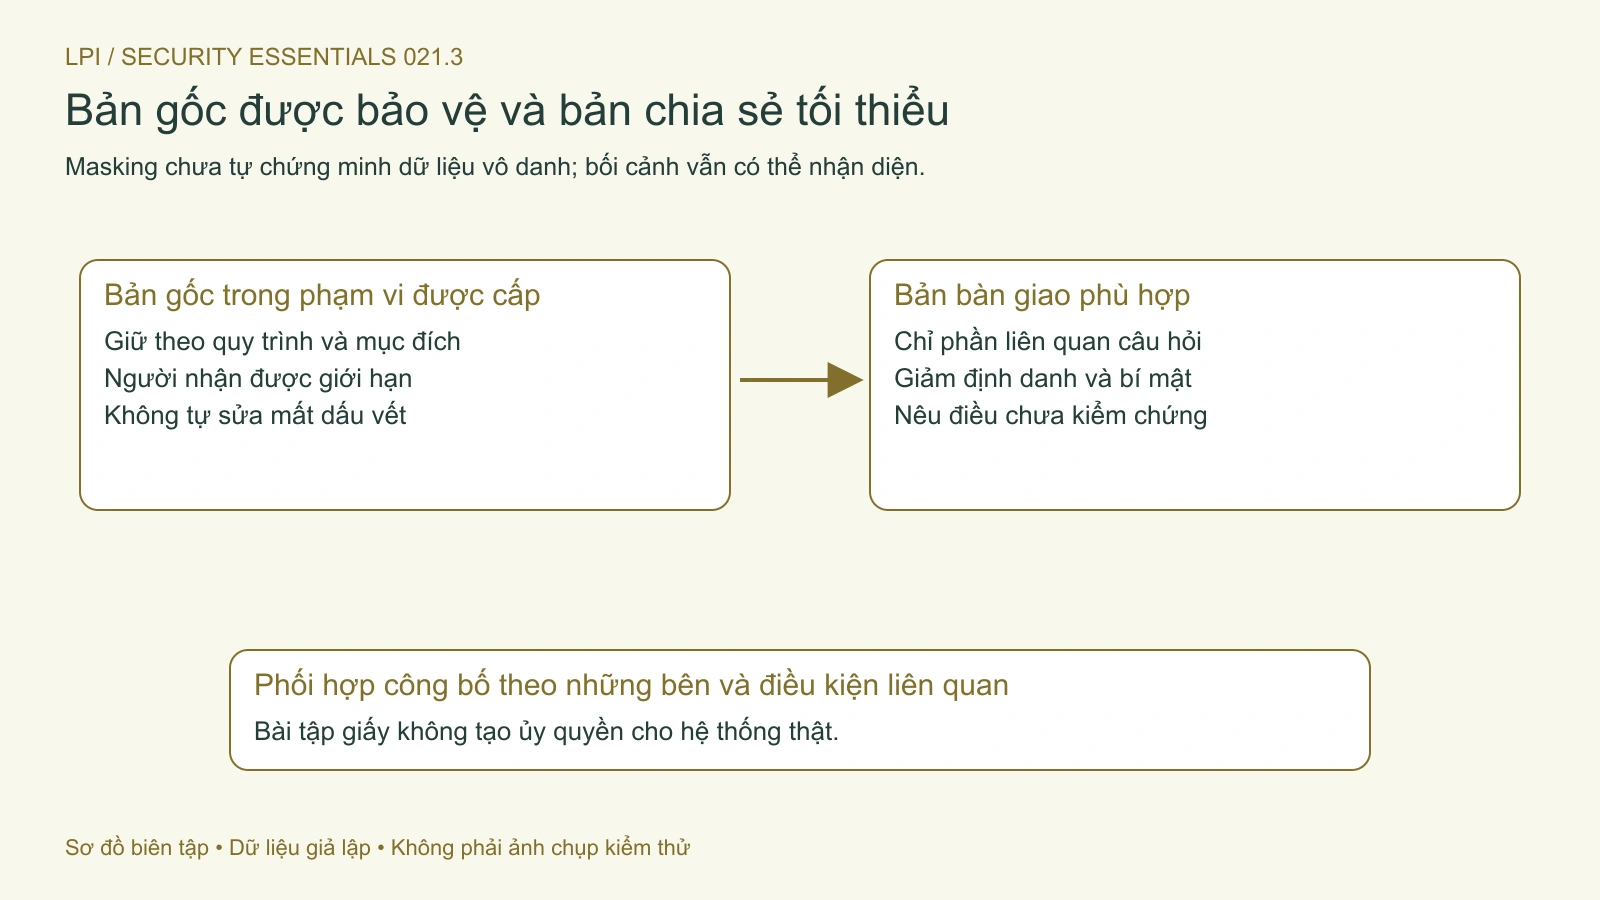
NIST SP 800-115, phần xử lý dữ liệu nhấn mạnh cách thu thập, lưu giữ và truyền dữ liệu đánh giá theo kế hoạch. Trong ví dụ của bài, chúng ta tách bản gốc được bảo vệ với bản chia sẻ đã giảm dữ liệu. Không tự sửa mất dấu vết ở bản gốc chỉ để tạo một screenshot đẹp.
Che tên hoặc email chưa chắc làm dữ liệu vô danh. Tổ hợp thời gian, nội dung và bối cảnh vẫn có thể nhận diện một người. Vì vậy, ngoài masking còn cần xem có cần chia sẻ trường đó không, ai được nhận và họ được giữ đến khi nào. Không upload log thật lên dịch vụ dịch thuật, AI hoặc kho chia sẻ chưa được tổ chức cho phép.
Nếu vô tình thấy dữ liệu ngoài nhiệm vụ, dừng phần xem thêm và chuyển theo đầu mối đã định. Chỉ ghi đủ dấu hiệu để người có quyền tiếp nhận, không tải thêm hồ sơ nhằm chứng minh “còn nhiều dữ liệu”. Việc phát hiện một điểm truy cập không tự tạo quyền mở rộng thu thập.
Hình 2. Giữ bản gốc theo quy trình, giảm dữ liệu trong bản chia sẻ và ghi điều chưa kiểm chứng. Mở hình để xem chi tiết.
Nhận diện câu hỏi pháp lý mà không đoán kết luận
Giáo trình nhắc luật công, luật tư, hình sự, quyền riêng tư, bản quyền và trách nhiệm bồi thường. Với người mới, chúng giúp nhận ra các câu hỏi khác nhau: quy định của Nhà nước nào liên quan, hợp đồng cho phép gì, dữ liệu cá nhân được xử lý ra sao và quyền đối với phần mềm/nội dung thuộc ai?
Luật và nghĩa vụ cụ thể phụ thuộc nơi áp dụng, chủ thể, hành vi, hợp đồng và tình huống. Một hướng dẫn NIST hoặc chính sách bug bounty không thay việc xác định các yếu tố đó. Trong công việc, ghi câu hỏi cần chuyển bộ phận phụ trách pháp lý hoặc dữ liệu, không tự kết luận “chắc chắn hợp pháp” chỉ vì công cụ được tải miễn phí.
Quyền đọc một tài liệu khác quyền phân phối hoặc sửa đổi rồi đăng lại. Ví dụ, CC BY-NC-ND 4.0 có điều kiện attribution, phi thương mại và không phân phối bản đã biến đổi theo giấy phép đó. Cần đọc legal code, phạm vi tài sản và các quyền khác liên quan trước quyết định sử dụng.
Trong chuỗi học này, các giáo trình là khung tham chiếu; nội dung, fixture và hình được biên soạn độc lập. Không ghép ảnh chụp trang hoặc chỉnh lại PDF thành bài mới rồi cho rằng chỉ cần ghi nguồn là đủ. Cũng không đưa token, private key hoặc dữ liệu cá nhân của người khác vào ví dụ để làm bài có vẻ thực tế hơn.
Lab trên giấy: quyết định dừng và viết bàn giao
Giả định phiếu LAB-SCOPE-01 cho phép một học viên đọc cấu hình của máy hư cấu LAB-DEMO để tìm sai khác so với mẫu. Không cho phép thử tài khoản người khác, xem dữ liệu nghiệp vụ hoặc tác động hệ thống ngoài lab. Đây chỉ là dữ kiện bài tập, không phải giấy ủy quyền cho tài sản thật.
Trong lúc đọc phần cấu hình được cung cấp, học viên thấy một đường dẫn có tên gợi dữ liệu cá nhân ngoài bài. Chưa mở tệp. Hãy tạo ba sản phẩm:
Phiếu quyết định: nêu quan sát, phạm vi được cấp và lý do dừng phần xem thêm. Không ghi rằng đã xác nhận lộ nội dung khi chưa mở hoặc kiểm chứng theo quyền phù hợp.
Bản bàn giao tối thiểu: dùng nhãn “đường dẫn ngoài phạm vi”, thời điểm giả lập và bước đã làm; không thêm tên người hoặc nội dung tệp chưa cần thiết.
Câu hỏi tiếp theo: ai là chủ dữ liệu, có cần mở rộng phạm vi không và ai được quyết định? Chỉ tiếp tục sau khi có căn cứ cho đúng hoạt động cần làm.
Kết quả mong đợi không phải một exploit hay ảnh chụp hồ sơ. Một đáp án tốt phân biệt “tên gợi dữ liệu nhạy cảm” với “đã có bằng chứng nội dung bị tiết lộ”. Nó cũng nêu đúng người nhận nội bộ theo phiếu, kênh được bảo vệ và điều chưa kiểm chứng.
Bây giờ đổi giả định: một đồng nghiệp đề nghị gửi toàn bộ log lên nhóm chat để mọi người cùng xem. Người học cần giải thích phần nào liên quan, ai thực sự cần nhận và cách giảm dữ liệu trước chia sẻ. Nếu còn vướng phạm vi hoặc thời hạn giữ, ghi câu hỏi thay vì tự đặt một con số ngày áp dụng cho mọi báo cáo.
Báo cáo hữu ích và tiêu chí đạt
Một báo cáo nhập môn có thể gồm mục đích, phạm vi, môi trường, quan sát, ảnh hưởng có căn cứ, bước tái hiện được phép, điều chưa biết và đề nghị xử lý. Giữ riêng mô tả kỹ thuật với phỏng đoán về động cơ. Nếu có bằng chứng nhạy cảm, nêu cách người được phép truy cập bản gốc thay vì nhúng toàn bộ vào tài liệu chia sẻ rộng.
Báo cáo đúng mức bằng chứng, kể cả khi chưa có cách sửa. Bài này không liên hệ hay công bố cho tổ chức nào.
Bạn đạt bài tập khi chỉ ra được giới hạn ủy quyền, điều kiện dừng, dữ liệu tối thiểu và người cần nhận quyết định. Bài đã được rà theo kịch bản hư cấu, chưa kiểm thử kỹ thuật, xác nhận chính sách của chương trình thật hay đánh giá một tình huống pháp lý thực tế. Đối chiếu thêm mục tiêu 021.3 do LPI công bố; phần tiếp theo chuyển sang nền tảng mật mã và PKI.
Học bảo vệ quyền riêng tư qua cookie, fingerprinting, hồ sơ và quyền dữ liệu; thực hành quan sát cookie trong lab riêng, phân biệt xóa cục bộ và log server.
Học giao tiếp an toàn qua phishing, tệp đính kèm, phân loại thông tin và quyền cloud; thực hành xác minh người nhận, giảm dữ liệu và xử lý chia sẻ nhầm.