Học bảo mật phần cứng qua USB, Bluetooth, RFID, IoT và TPM; thực hành quyết định ít tác động, phân biệt quan sát với kết luận và bàn giao đúng trách nhiệm.
Một thiết bị trông như USB lưu trữ có thể có nhiều chức năng. Một máy in vẫn hoạt động có thể đã hết hỗ trợ bảo mật. Một laptop có TPM vẫn có thể để lộ báo cáo nếu người khác dùng phiên đăng nhập đang mở. Bảo mật phần cứng cần xem cả thiết bị, trạng thái sử dụng và quyền tiếp cận, thay vì chỉ kiểm tra có biểu tượng bảo vệ hay chưa.
Kết quả học tập và phạm vi thực hành
Sau bài này, bạn nhận diện vai trò CPU, RAM, lưu trữ và bộ điều hợp mạng; giải thích rủi ro truy cập vật lý, USB, Bluetooth, RFID và IoT; chọn bước kiểm tra ít tác động trước khi bàn giao. Cần biết tài sản, rủi ro, khóa mã hóa và mục đích của kiểm soát truy cập.
Bài độc lập tham chiếu mục 023.1, giáo trình Security Essentials 1.0 tiếng Việt ngày 15/04/2026, trang in 135–148. Đối chiếu nguồn chính thức đến 23/10/2026. Thực hành là bài tập quyết định trên giấy với thiết bị và thông tin giả, chưa kiểm thử phần cứng, sóng vô tuyến, firmware hoặc chính sách quản trị thật. Không cần cắm USB lạ, bắt cặp thiết bị hay đọc thẻ của người khác để hoàn thành bài.
Thành phần máy tính và trạng thái cần bảo vệ
CPU thực thi lệnh; firmware, hệ điều hành và phần mềm phối hợp để khai thác các tính năng bảo vệ của nền tảng. Khi có thông báo bảo mật liên quan bộ xử lý, cần xác định model, firmware và bản cập nhật áp dụng theo hãng. Không dùng một ví dụ tấn công kênh bên để kết luận mọi CPU có cùng mức ảnh hưởng hoặc cùng cách khắc phục.
RAM giữ dữ liệu đang xử lý, có thể gồm nội dung đã giải mã. Lưu trữ giữ dữ liệu lâu dài; mã hóa volume giúp trước một số rủi ro truy cập ngoại tuyến nhưng không thay quyền truy cập khi volume đã mở. Bộ điều hợp mạng nối thiết bị với các mạng; thay đổi adapter, dock hoặc đường kết nối có thể làm thay đổi phạm vi mạng mà máy tiếp cận.
Một phiếu kiểm kê hữu ích cần model, chủ sở hữu quản trị, vị trí sử dụng, phiên bản liên quan và nguồn xác nhận. Mã tài sản chỉ giúp nối các bản ghi; nó không tự chứng minh thiết bị không bị can thiệp. Chỉ thu thập thông tin cần cho nhiệm vụ, giữ serial và định danh thiết bị theo quy trình của tổ chức.
Truy cập vật lý có thể thay đổi điều gì?
Người tiếp cận máy có thể sử dụng phiên đang mở, lấy thiết bị, thay phụ kiện hoặc làm gián đoạn hoạt động. Khóa màn hình, bảo quản máy, kiểm soát khu vực và mã hóa lưu trữ giải quyết những phần khác nhau của rủi ro. Máy tắt, ngủ, khóa màn hình và đăng nhập đang mở không phải cùng một trạng thái bảo vệ.
Khởi động từ phương tiện ngoài không có nghĩa luôn đọc được dữ liệu đã mã hóa. Ngược lại, mật khẩu firmware cũng không bảo đảm người tiếp cận phần cứng không lấy được ổ lưu trữ. Cần phân tích các lớp thực tế và cách quản lý khóa, tránh câu khẳng định tuyệt đối như “có quyền vật lý thì chắc chắn giải mã được”.
Trước sửa chữa hoặc bàn giao thiết bị, xác nhận quyền thực hiện, phương án sao lưu, thông tin khôi phục cần thiết và trách nhiệm giữ thiết bị. Không ghi recovery password vào phiếu sửa chữa thông thường. Nếu có dấu hiệu can thiệp không mong đợi, ghi quan sát và báo đúng đầu mối; tự tháo máy có thể làm mất dấu vết hoặc ảnh hưởng bảo hành.
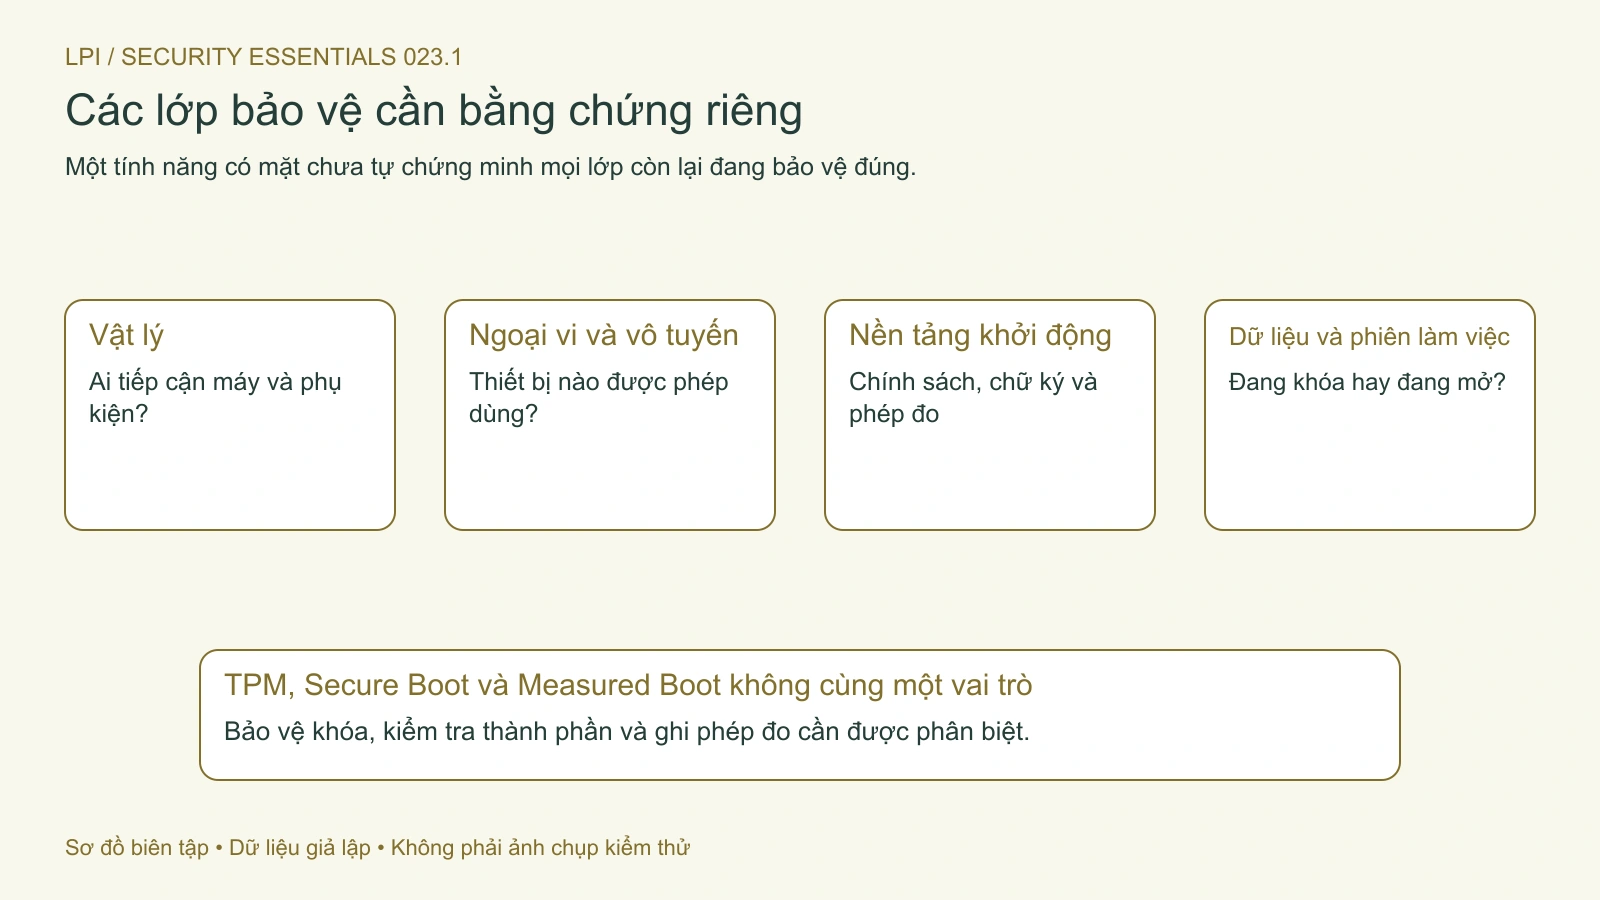
Hình 2. Truy cập vật lý, ngoại vi, khởi động và dữ liệu cần các kiểm tra riêng; một tính năng không thay mọi lớp. Mở hình để xem chi tiết.
USB: đầu nối, chức năng và chính sách là ba chuyện riêng
USB-A, USB-B và USB-C mô tả dạng kết nối, không phải một thang mức độ tin cậy. USB-IF giải thích USB Type-C khác với giao thức USB và Power Delivery. Cổng, cáp và thiết bị có thể hỗ trợ các khả năng khác nhau; đừng suy tốc độ, xuất hình hoặc mức cấp nguồn chỉ từ hình dạng đầu cắm.
Về chức năng, có lưu trữ, bàn phím/chuột, bộ điều hợp mạng, thiết bị âm thanh và các thiết bị kết hợp. Vì vậy, một chính sách chặn ghi vào ổ USB chưa tự chứng minh đã ngăn mọi loại ngoại vi. Một thiết bị được nhận diện trong hệ điều hành cũng chưa có nghĩa đã được tổ chức phê duyệt sử dụng.
Microsoft mô tả device control theo thiết bị, loại thiết bị và thao tác, với khả năng khác nhau giữa nền tảng và công cụ quản lý. Khi sự cố xuất hiện sau thay dock hoặc phụ kiện, ghi model và chức năng dự kiến, đối chiếu chính sách cùng nhóm quản trị. Không tắt toàn bộ kiểm soát để “thử cho nhanh”.
Với USB nhặt được hoặc không rõ nguồn, lựa chọn trong bài tập là không cắm vào máy nghiệp vụ để tìm chủ. Chuyển cho bộ phận được giao xử lý theo quy trình. Cắm vào một máy khác không tự tạo môi trường phân tích an toàn; mã hóa dữ liệu trên thiết bị cũng không chứng minh thiết bị không có chức năng ngoài mong đợi.
Bluetooth: bắt cặp đúng thiết bị và đúng bối cảnh
Bluetooth Classic và Bluetooth LE phục vụ nhiều trường hợp sử dụng. Không dùng cách phân loại cũ để kết luận mọi âm thanh đều chỉ dùng Classic hoặc LE chỉ truyền dữ liệu ngắt quãng. Khi hỗ trợ tai nghe, bàn phím hoặc cảm biến, cần biết sản phẩm, chế độ kết nối và hướng dẫn của hãng.
Bluetooth SIG giải thích phạm vi kết nối phụ thuộc nhiều yếu tố, gồm radio, công suất, anten và môi trường. Không coi 10 mét là biên giới an toàn cố định. Tên thiết bị xuất hiện trên màn hình cũng không phải bằng chứng chắc chắn về người sở hữu hoặc nguồn gốc của nó.
Các tính năng bảo mật Bluetooth cung cấp lựa chọn cho nhà phát triển; mức bảo vệ còn phụ thuộc triển khai. Chỉ bắt cặp thiết bị được phép dùng, xác nhận yêu cầu bắt cặp do chính thao tác của mình tạo ra, và so thông tin xác nhận theo hướng dẫn sản phẩm nếu có. Với thiết bị nhập liệu hoặc hỗ trợ tiếp cận, đừng tắt Bluetooth đột ngột làm người dùng mất khả năng điều khiển máy.
Nếu yêu cầu bắt cặp bất ngờ xuất hiện, hủy hoặc từ chối rồi xác nhận lại nguồn yêu cầu. Việc không bắt cặp chưa tự chứng minh mọi rủi ro vô tuyến đã bị loại bỏ. Khi cần kiểm tra chuyên sâu, bàn giao cùng thời điểm, model và triệu chứng; không tự quét hay thử kết nối thiết bị quanh văn phòng ngoài phạm vi được giao.
RFID: thẻ, đầu đọc và hệ thống phía sau
RFID dùng liên lạc vô tuyến giữa thẻ và đầu đọc trong một hệ thống lớn hơn. Có thẻ thụ động lấy năng lượng từ trường đọc, thẻ chủ động có nguồn riêng và loại có hỗ trợ pin tùy thiết kế. Phạm vi, chức năng và cơ chế bảo mật phụ thuộc loại sản phẩm; không suy mọi thẻ ra vào hoặc thanh toán đều có thể sao chép theo cùng cách.
NIST SP 800-98 là tài liệu nền tảng năm 2007 về rủi ro, thành phần và kiểm soát RFID, không phải bằng chứng cho mức an toàn của một mẫu thẻ hiện tại. Với hệ thống cụ thể, cần tài liệu nhà cung cấp về xác thực, bảo vệ dữ liệu và quản lý vòng đời.
Mã nhận dạng thẻ không tự chứng minh người cầm thẻ được phép vào mọi khu vực. Khi mất thẻ, liên hệ bộ phận kiểm soát ra vào để xác minh và thu hồi quyền theo quy trình; kiểm tra tệp dữ liệu nhân sự không thay cho việc xử lý quyền trên hệ thống cửa. Không đọc hoặc ghi thẻ thật để minh họa bài học.
IoT và nền tảng tin cậy
Máy in, camera, TV hoặc cảm biến cần chủ sở hữu quản trị, khả năng cập nhật và kế hoạch hết hỗ trợ. NIST IR 8259 Rev.1, ban hành tháng 4/2026, nói về hoạt động của nhà sản xuất. IR 8259A vẫn là tài liệu baseline riêng năm 2020. Không gọi bản Rev.1 là phiên bản mới của 8259A.
Từ góc nhìn Help Desk, hỏi thiết bị được nhận diện thế nào, ai đổi cấu hình, dữ liệu được bảo vệ ra sao, cách cập nhật và trạng thái được báo cho người quản trị. Các câu hỏi đó giúp kiểm kê khoảng trống; chưa phải chứng nhận thiết bị đạt một chuẩn. Phân đoạn mạng có thể giảm đường tiếp cận nhưng cần cấu hình và kiểm chứng, không thay cập nhật hoặc bảo vệ tài khoản quản trị.
Microsoft mô tả TPM hỗ trợ thao tác mật mã, bảo vệ việc sử dụng khóa và lưu phép đo nền tảng. Secure Boot và Measured Boot có vai trò khác nhau: kiểm tra thành phần khởi động theo chính sách không giống ghi phép đo để đánh giá. Có TPM không tự làm mọi phần mềm đáng tin, và attestation vẫn cần bên đánh giá cùng chính sách phù hợp.
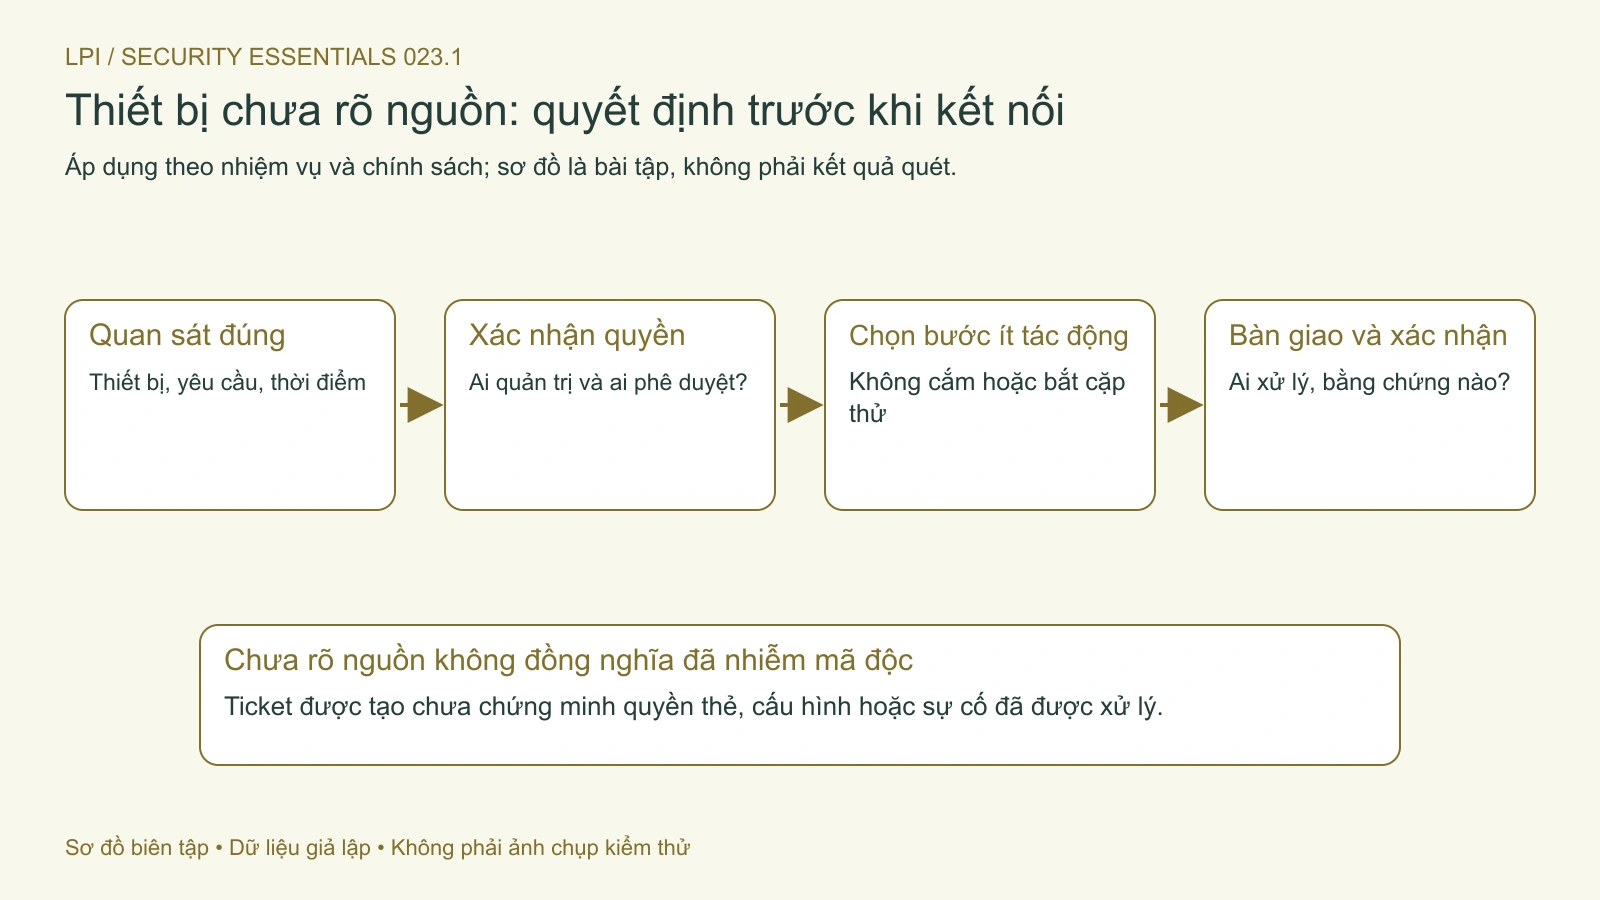
Hình 1. Chọn hành động theo quan sát, thẩm quyền và bằng chứng còn thiếu trước khi kết nối thiết bị. Mở hình để xem chi tiết.
Lab giấy: chọn hành động và bằng chứng còn thiếu
Dùng bốn tình huống giả dưới đây. Với mỗi tình huống, ghi quan sát, hành động ít tác động, người chịu trách nhiệm và điều cần xác nhận trước bước tiếp. Không thực hiện các thao tác đó trên thiết bị thật trong bài tập này.
Tình huống giả
Hành động ban đầu
Bằng chứng cần bổ sung
USB-01 nhặt ở phòng họp, chưa cắm
Giữ tách, bàn giao theo quy trình
Đầu mối xử lý và biên nhận, không phải nội dung USB
BT-02 hiện yêu cầu bắt cặp không do người dùng khởi tạo
Từ chối, xác nhận nhu cầu
Model được phép và thao tác tạo yêu cầu
IOT-03 là máy in chưa rõ ngày hết hỗ trợ
Ghi thiếu thông tin, hỏi chủ quản
Trang hỗ trợ đúng model, firmware và chính sách cập nhật
RFID-04 là thẻ ra vào bị báo mất
Bàn giao cho nhóm quản lý quyền
Xác minh người báo, mã hồ sơ và xác nhận xử lý quyền
Trong USB-01, kết luận đúng là “chưa rõ nguồn”, không phải “đã có mã độc”. Với BT-02, tên giống tai nghe đang dùng chưa đủ để chấp nhận. Với IOT-03, chưa tìm thấy ngày hỗ trợ không đồng nghĩa chắc chắn đã hết hỗ trợ. Với RFID-04, đã tạo ticket chưa chứng minh quyền thẻ đã bị thu hồi.
Bài tập đạt khi bạn phân biệt được bốn mức bằng chứng đó và nêu được ai xác nhận bước tiếp. Chúng tôi đã rà soát các quyết định trên giấy theo mục tiêu học tập; chưa kiểm thử USB, Bluetooth, RFID, firmware hay enforcement của chính sách. Không coi bảng đáp án là phép đo an toàn của thiết bị thật.
Tự kiểm tra và bàn giao
Cổng USB-C có bảo đảm tốc độ cao và phụ kiện đáng tin không? Không; cần xác định khả năng kỹ thuật lẫn nguồn phê duyệt.
Thấy TPM có đủ kết luận máy không bị mã độc không? Không; trạng thái nền tảng và phần mềm cần bằng chứng riêng.
Vì sao không nên reset thiết bị IoT ngay khi có sự cố? Có thể mất cấu hình, log và kết nối nghiệp vụ; cần người phụ trách cùng phương án phục hồi.
Khi nào đóng yêu cầu mất thẻ? Khi nhóm có thẩm quyền xác nhận xử lý quyền và đáp ứng quy trình, không chỉ khi người dùng nhận thẻ mới.
Học bảo vệ quyền riêng tư qua cookie, fingerprinting, hồ sơ và quyền dữ liệu; thực hành quan sát cookie trong lab riêng, phân biệt xóa cục bộ và log server.
Học giao tiếp an toàn qua phishing, tệp đính kèm, phân loại thông tin và quyền cloud; thực hành xác minh người nhận, giảm dữ liệu và xử lý chia sẻ nhầm.