Học bảo vệ quyền riêng tư qua cookie, fingerprinting, hồ sơ và quyền dữ liệu; thực hành quan sát cookie trong lab riêng, phân biệt xóa cục bộ và log server.
Một ảnh chụp bàn làm việc có thể để lộ thẻ nhân viên, lịch họp và vị trí công ty. Từng chi tiết trông nhỏ, nhưng khi kết hợp với bài đăng về chuyến công tác, chúng có thể giúp người khác dựng một câu chuyện mạo danh thuyết phục. Bảo vệ quyền riêng tư bắt đầu bằng việc hiểu dữ liệu nào đang được chia sẻ và ai có thể sử dụng lại.
Kết quả học tập và phạm vi
Sau bài này, bạn giải thích cookie, fingerprinting và lập hồ sơ; rà phạm vi công khai của thông tin cá nhân; phân biệt bảo vệ trình duyệt với ẩn danh; biết cách chuyển yêu cầu quyền dữ liệu đến người phụ trách. Kiến thức tiên quyết là danh tính, kênh truyền và giới hạn của VPN ở các bài trước.
Bài tham chiếu mục tiêu 025.3 của giáo trình Security Essentials 020-100, PDF phiên bản 2026-04-15, trang in 297–311. Nội dung và tình huống được viết độc lập, đối chiếu nguồn ngày 23/10/2026. Lab chỉ dùng Chromium 151.0.7922.34 do Playwright khởi tạo với context mới và HTTP loopback, không mở hồ sơ trình duyệt cá nhân, không truy cập tài khoản thật. Hướng dẫn Firefox được đối chiếu tài liệu, không nhận là đã thử giao diện Firefox.
Thông tin cá nhân và việc kết hợp dữ kiện
Tên, số liên hệ, ảnh, vị trí và hoạt động trực tuyến có thể hỗ trợ nhận biết hoặc tìm hiểu một người theo ngữ cảnh. Ngay cả khi một trường không chứa tên, kết hợp nó với thông tin khác có thể tạo liên kết. Đổi tên thành mã không tự bảo đảm dữ liệu đã ẩn danh nếu còn bảng đối chiếu hoặc cách nhận diện lại.
Không phải mọi việc thu thập đều là hành vi đánh cắp. Dịch vụ có thể cần dữ liệu để vận hành, bảo vệ tài khoản hoặc cá nhân hóa. Câu hỏi cần đặt là mục đích, phạm vi, thời gian lưu, người nhận và cách kiểm soát. Cũng không nên đồng nhất mọi đơn vị môi giới dữ liệu với chợ bán thông tin bị đánh cắp; hoạt động, nguồn và tính hợp pháp cần được xét riêng.
Ví dụ giả định PR41-A: một bảng lịch trực không ghi tên nhưng có mã nhân viên và vị trí từng giờ. Nếu mã đã xuất hiện trên hồ sơ công khai, bảng có thể tiết lộ thói quen. Người chia sẻ nên giảm độ chi tiết, giới hạn người nhận hoặc chọn bản tổng hợp phù hợp, thay vì chỉ xóa cột tên.
Theo dõi, lập hồ sơ và nguy cơ sử dụng sai
Lập hồ sơ kết hợp dữ liệu thành nhận định về sở thích, hành vi hoặc thuộc tính. Nhận định có thể sai, nhưng vẫn ảnh hưởng nội dung hoặc quyết định người dùng thấy. Quảng cáo phù hợp sở thích chưa chứng minh ai đã nghe lén micrô; có nhiều nguồn dữ liệu và cách suy luận khác cần xem xét.
Thông tin công khai cũng có thể hỗ trợ phishing, theo dõi hoặc quấy rối. Trước khi đăng, xem ảnh có biển số, giấy tờ, người khác hoặc vị trí không; cân nhắc trì hoãn thông tin về lịch di chuyển. Không phải mọi người trong ảnh đã đồng ý với cùng phạm vi công khai mà bạn chọn.
Khi bị quấy rối, giữ bằng chứng cần thiết theo cách an toàn, dùng chức năng báo cáo hoặc hạn chế liên hệ của nền tảng và tìm người hỗ trợ phù hợp. Không yêu cầu nạn nhân đối chất, tự điều tra danh tính đối phương hoặc công bố thêm dữ liệu để phản bác. Nếu có nguy cơ tức thời ngoài đời, ưu tiên hỗ trợ tại địa phương và người đáng tin cậy.
Cookie làm gì trong một phiên web?
MDN giải thích cookie HTTP là dữ liệu trình duyệt có thể lưu và gửi lại theo phạm vi. Cookie có thể phục vụ phiên đăng nhập, tùy chọn hoặc theo dõi. Không phải mọi cookie đều độc hại, cũng không phải xóa hết cookie luôn là cách ít tác động nhất.
Cookie phiên có thể là mã tham chiếu mà server tra cứu. Các thuộc tính như HttpOnly, Secure và SameSite giải quyết những khía cạnh khác nhau. HttpOnly ngăn JavaScript đọc trực tiếp qua document.cookie, nhưng trình duyệt vẫn có thể gửi cookie trong yêu cầu phù hợp. Không thấy gì ở document.cookie chưa chứng minh không có cookie.
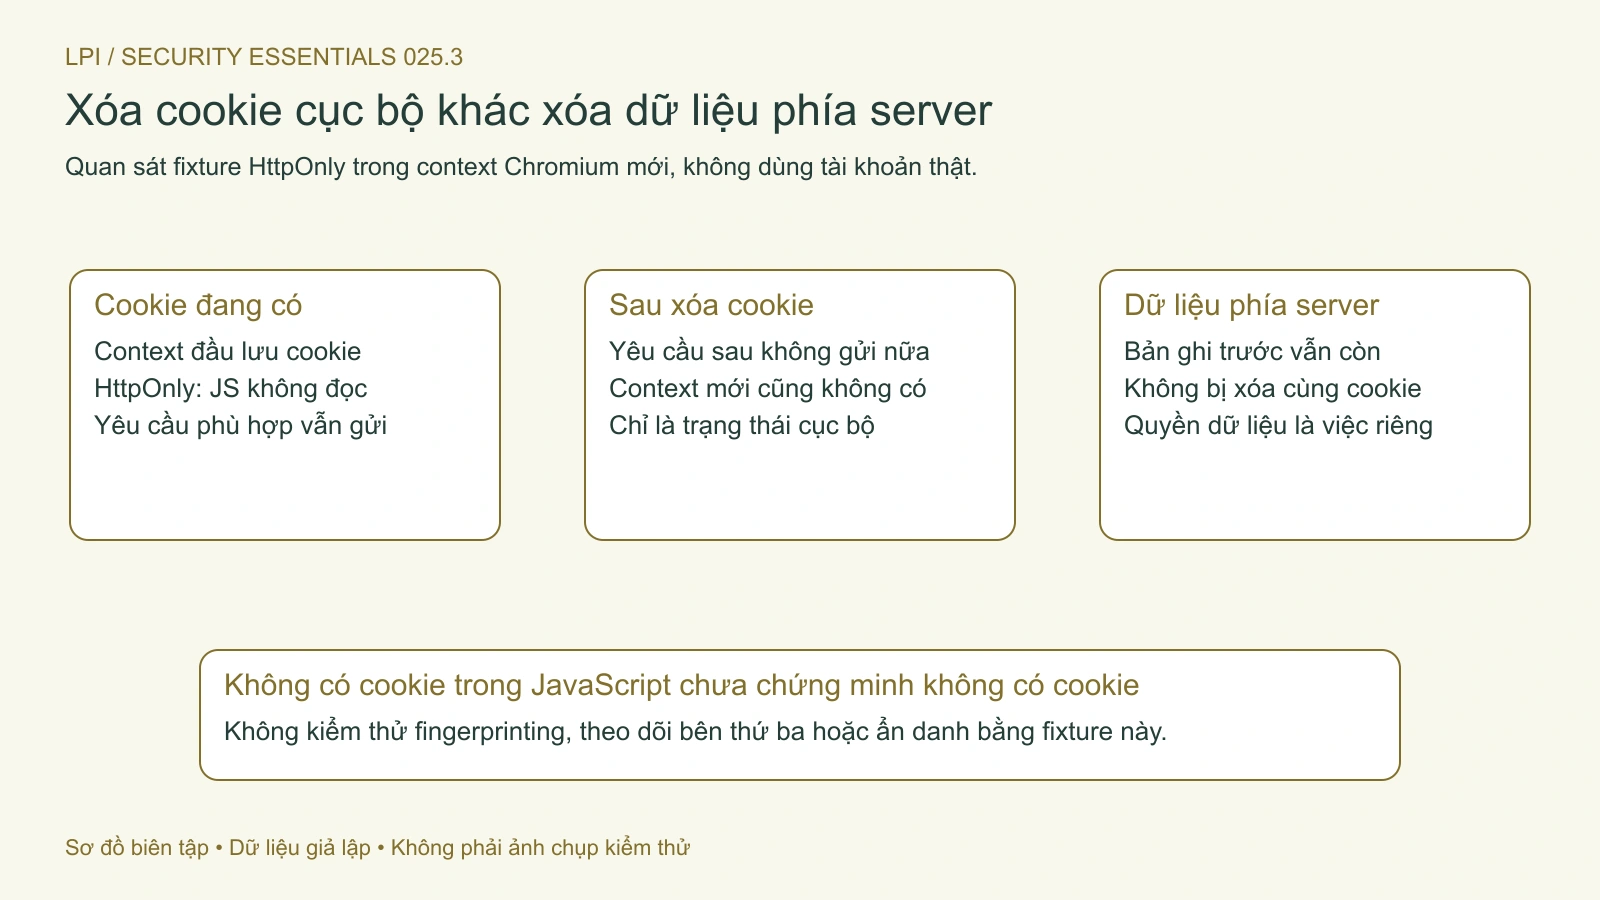
Xóa dữ liệu website có thể làm đăng xuất, mất giỏ hàng hoặc tùy chọn. Nó thay trạng thái cục bộ, không mặc định xóa hồ sơ tài khoản hoặc log đã lưu trên server. Trước khi hướng dẫn người dùng xóa, ghi rõ site nào, tác động và cách đăng nhập lại; không xóa toàn bộ hồ sơ trình duyệt để xử lý một trang lỗi.
Fingerprinting và các tín hiệu khác
Fingerprinting dùng tổ hợp đặc điểm trình duyệt, thiết bị hoặc cách hiển thị để hỗ trợ phân biệt truy cập. Nó không phải dấu vân tay sinh trắc học và không luôn tạo một định danh duy nhất, ổn định cho một con người. Kết quả có thể thay đổi hoặc trùng nhau; cần tránh trình bày suy luận xác suất thành căn cước chắc chắn.
Pixel hoặc tài nguyên nhúng có thể khiến trình duyệt hay client gửi yêu cầu khi tải nội dung. Tuy nhiên proxy ảnh, prefetch và cơ chế bảo vệ có thể làm thời gian tải khác thời điểm người thật đọc thư. Vì vậy “pixel đã tải” không đủ chứng minh người nhận cụ thể đã đọc và hiểu thông điệp.
Chặn cookie bên thứ ba không loại bỏ mọi cách liên kết, đặc biệt khi bạn tự đăng nhập tài khoản. VPN đổi một phần đường mạng, không xóa cookie hay dữ liệu tự khai. Các lớp bảo vệ cần được đọc theo đúng tín hiệu mà chúng kiểm soát.
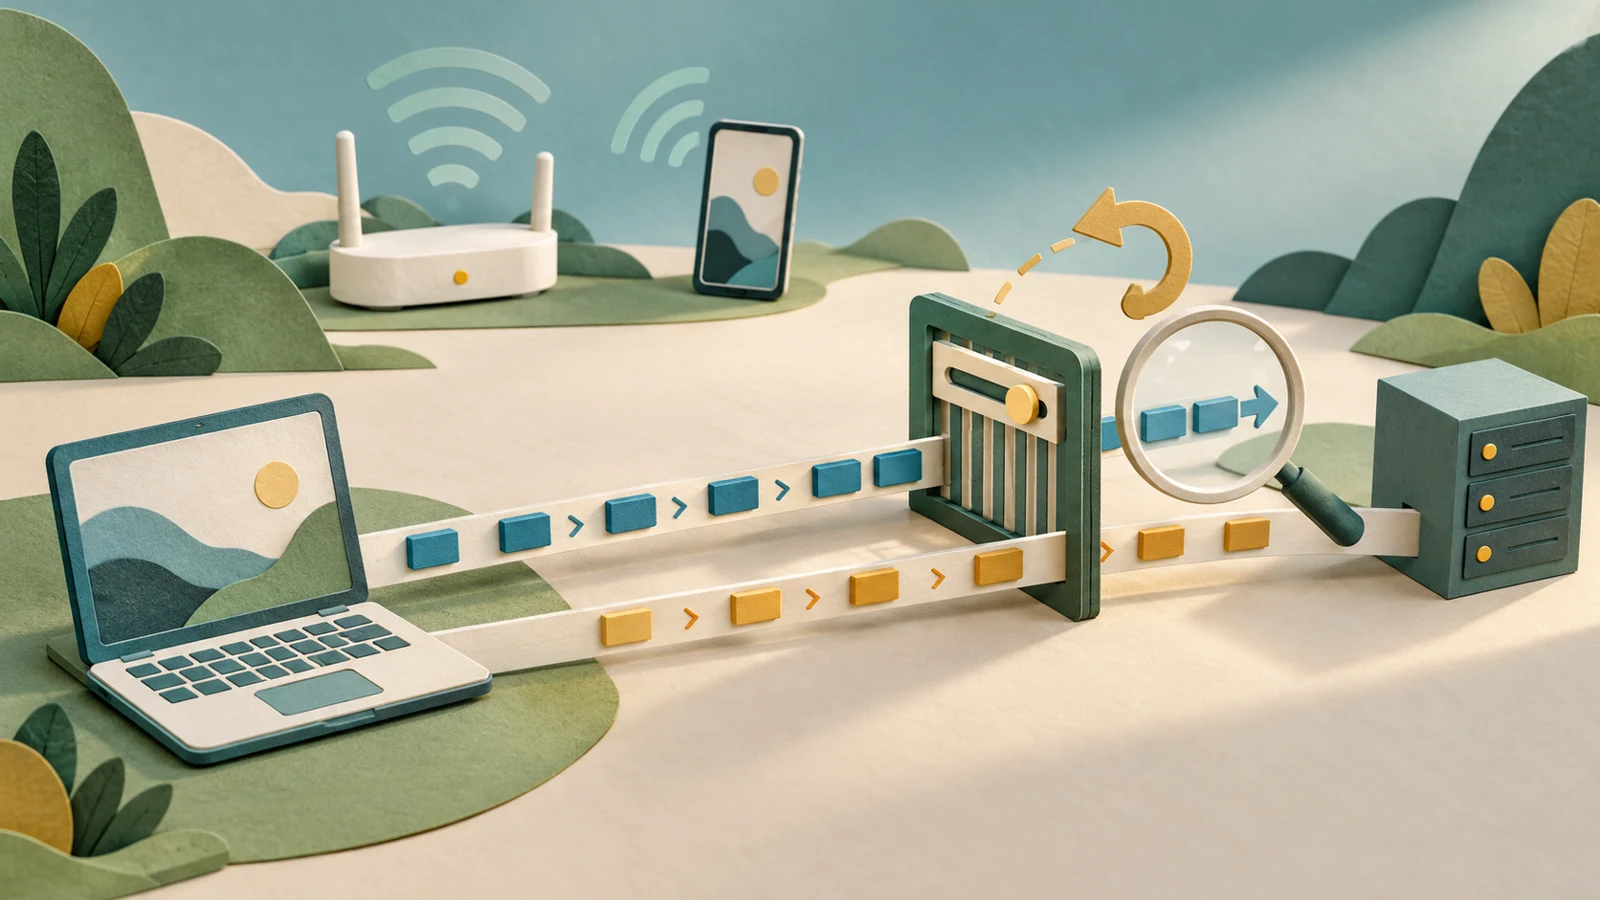
Hình 2. Xóa cookie cục bộ không tự xóa bản ghi phía server hoặc tạo ẩn danh. Mở hình để xem chi tiết.
Chọn cài đặt trình duyệt và extension
Firefox Enhanced Tracking Protection có các chế độ với phạm vi chặn khác nhau, gồm cơ chế giới hạn cookie theo site. Bài không khẳng định mọi trình duyệt hiện tại xử lý cookie bên thứ ba giống nhau. Chính sách quản trị và phiên bản cũng có thể ảnh hưởng lựa chọn.
Chặn script hoặc nội dung có thể làm biểu mẫu, đăng nhập và thanh toán không hoạt động. Khi cần chẩn đoán, thử ngoại lệ hẹp cho đúng site và ghi cách khôi phục theo hướng dẫn sản phẩm; không tắt mọi bảo vệ toàn trình duyệt. Bộ đếm tracker không đo toàn bộ mức riêng tư hay chứng minh website độc hại.
Extension là phần mềm có quyền riêng. Trước khi cài, kiểm tra nhà phát hành, nguồn, quyền đọc dữ liệu website và khả năng tương thích của phiên bản. Không mặc định một tên extension trong sách cũ vẫn có trên mọi kho hoặc mọi trình duyệt. Công cụ chặn quảng cáo cũng không thay cập nhật, kiểm tra liên kết hoặc bảo vệ endpoint.
Mozilla nêu rõ chế độ riêng tư không tạo ẩn danh Internet. Nó chủ yếu thay cách giữ dữ liệu phiên cục bộ theo sản phẩm, không ngăn website hoặc đơn vị mạng thu thông tin họ vẫn có khả năng quan sát. Tệp tải về và thông tin bạn đã gửi cần được xem xét riêng.
Lab quan sát: cookie đã xóa, log có biến mất?
Người quản trị lab chuẩn bị HTTP server chỉ nghe 127.0.0.1 tại cổng riêng, ba đường /set, /check, /cleared. /set trả một cookie DEMO như dưới; các đường khác chỉ ghi nhận yêu cầu trong bộ nhớ. Không dùng thông tin thật hoặc chạy server ra mạng LAN.
Mở một context trình duyệt mới riêng cho lab, không có tài khoản đã đăng nhập. Thực hiện tuần tự:
Truy cập /set, xem cookie trong phần lưu trữ của công cụ phát triển. Kiểm tra tên, giá trị DEMO và thuộc tính HttpOnly.
Xem document.cookie trong trang lab. Mong đợi chuỗi rỗng vì fixture chỉ có cookie HttpOnly, không suy rộng sang mọi trang.
Truy cập /check; phía server phải nhận cookie từ cùng context.
Mở context mới độc lập, truy cập đường kiểm tra; server không nhận cookie từ context trước.
Xóa cookie trong context đầu rồi truy cập /cleared; lần này server không nhận cookie, nhưng bản ghi các yêu cầu trước vẫn còn trong bộ nhớ.
Trong kiểm chứng tự động bằng Chromium 151.0.7922.34, các điều kiện trên đều đạt: cookie được lưu, JavaScript không đọc được, cùng context gửi lại, context mới và context đã xóa không gửi. Server còn bốn bản ghi yêu cầu đã quan sát. Context mới ở đây là môi trường thử Playwright; không nhận nó là phép kiểm thử chế độ riêng tư của mọi trình duyệt.
Kết quả chỉ minh họa cookie first-party, HttpOnly, ranh giới context và việc xóa cục bộ không tự xóa log server. Chưa thử third-party tracking, fingerprinting, consent, session revocation hoặc quyền dữ liệu thật. Không triển khai HTTP plaintext kiểu lab làm mẫu cho đăng nhập production.
Hồ sơ cá nhân và các quyền dữ liệu
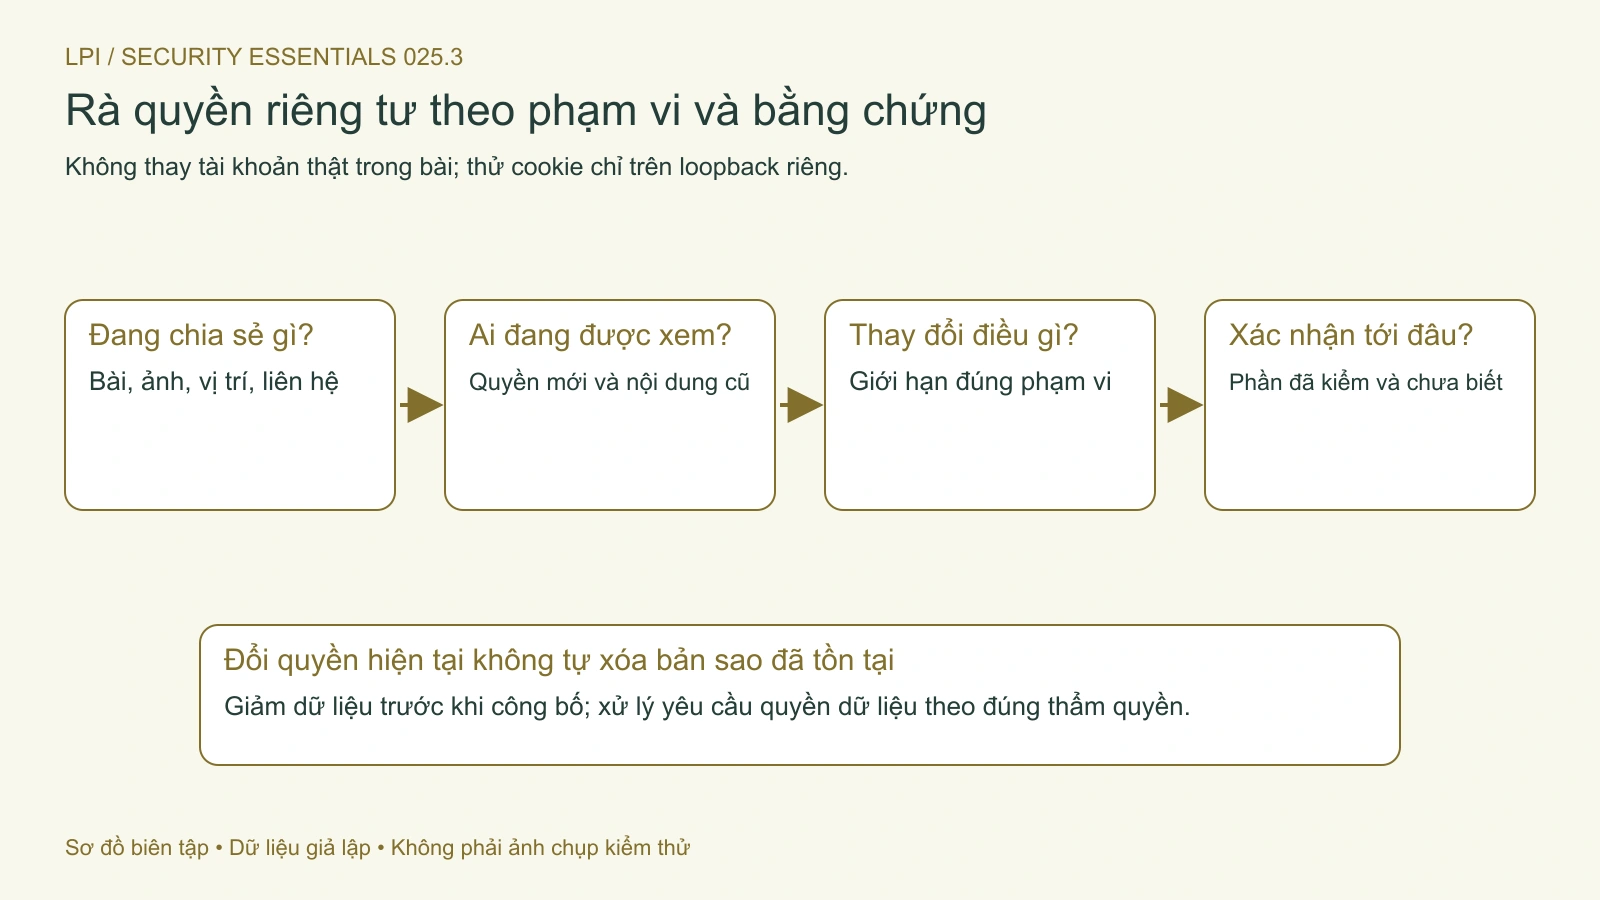
Rà từng nhóm: ai xem bài mới, bài cũ, thông tin liên hệ, danh sách kết nối, tag và vị trí; ứng dụng nào đang được cấp quyền. Một thay đổi mặc định cho bài mới chưa bảo đảm mọi bài cũ được đổi. Dùng chức năng xem trước phù hợp của dịch vụ nếu có; không mở thêm tài khoản giả để thử với người thật.
Khi đọc chính sách, tìm mục đích xử lý, nơi lưu, thời hạn, bên nhận và kênh yêu cầu. Các quyền và nghĩa vụ phụ thuộc khu vực, đối tượng, hoạt động cùng điều kiện luật áp dụng. Không suy GDPR áp dụng chỉ từ quốc tịch của người dùng hoặc từ việc website có thể được mở ở châu Âu.
EDPB trình bày các quyền theo GDPR, gồm biết thông tin, truy cập, chỉnh sửa, xóa, hạn chế, chuyển dữ liệu và phản đối theo điều kiện. Quyền xóa không tuyệt đối. Help Desk tiếp nhận, xác minh và chuyển người phụ trách; không tự xóa hồ sơ hoặc hứa đáp ứng mọi yêu cầu ngay lập tức.
Ủy ban châu Âu phân biệt nghĩa vụ thông báo vi phạm tới cơ quan giám sát và người bị ảnh hưởng theo mức rủi ro. Không dùng một mốc 72 giờ chung cho mọi đối tượng và mọi sự cố như quy tắc toàn cầu. Khi nghi rò rỉ, báo nội bộ sớm để đội có thẩm quyền đánh giá, giữ bằng chứng và quyết định nghĩa vụ cụ thể.
Tự kiểm tra và tiêu chí hoàn thành
Hình 1. Rà dữ liệu, người được xem, thay đổi và bằng chứng theo đúng phạm vi. Mở hình để xem chi tiết.
PR41-B: đã xóa cookie nhưng vẫn đăng cùng tài khoản ở phiên mới. Website vẫn có thể liên kết tài khoản; không báo đã ẩn danh. PR41-C: ảnh đã chuyển sang riêng tư nhưng từng công khai. Ghi phạm vi hiện tại và khả năng bản sao cũ còn tồn tại. PR41-D: yêu cầu xóa dữ liệu tới email mới chưa xác minh. Dùng quy trình quyền dữ liệu, không gửi bản xuất để “xác nhận danh tính”.
Bạn hoàn thành khi giải thích được kết quả lab, chọn thay đổi ít tác động và ghi rõ phần chưa kiểm. Bài này kết thúc khung Security Essentials; quay lại lộ trình để rà cả tài sản, mật mã, thiết bị, mạng và danh tính trước khi chuyển sang nhánh Web Development.
Học giao tiếp an toàn qua phishing, tệp đính kèm, phân loại thông tin và quyền cloud; thực hành xác minh người nhận, giảm dữ liệu và xử lý chia sẻ nhầm.