Phân biệt mã hóa mạng và ẩn danh với VPN, proxy, Tor và E2EE; đọc ranh giới bảo vệ, hiểu bút danh blockchain qua bốn tình huống thực hành giả định.
Bật VPN rồi đăng nhập tài khoản cá nhân vẫn cho website biết tài khoản nào đang truy cập. Gửi tin nhắn được mã hóa đầu cuối cũng không ngăn người nhận chụp màn hình. Mã hóa và ẩn danh giải quyết những câu hỏi khác nhau; học đúng phạm vi giúp bạn chọn biện pháp phù hợp và tránh hứa quá mức khi hỗ trợ người dùng.
Kết quả học tập và phạm vi
Sau bài này, bạn xác định điểm bắt đầu, kết thúc của VPN, TLS và mã hóa đầu cuối; phân biệt proxy với Tor; giải thích vì sao đổi IP hoặc dùng tiền điện tử chưa tạo ẩn danh tuyệt đối. Kiến thức tiên quyết là mạng, TLS, khóa mã hóa và quyền riêng tư cơ bản.
Bài tham chiếu mục tiêu 024.3 của giáo trình Security Essentials 020-100, PDF phiên bản 2026-04-15, trang in 234–263. Nội dung và bài tập được biên soạn độc lập, đối chiếu nguồn ngày 23/10/2026. Thực hành là bốn tình huống giấy dùng dữ kiện giả, không triển khai VPN/Tor, không tạo ví, chuyển tiền hoặc truy cập dịch vụ onion. Không dùng bài tập để tự đánh giá mức ẩn danh của một người thật.
Đặt câu hỏi về đối tượng quan sát
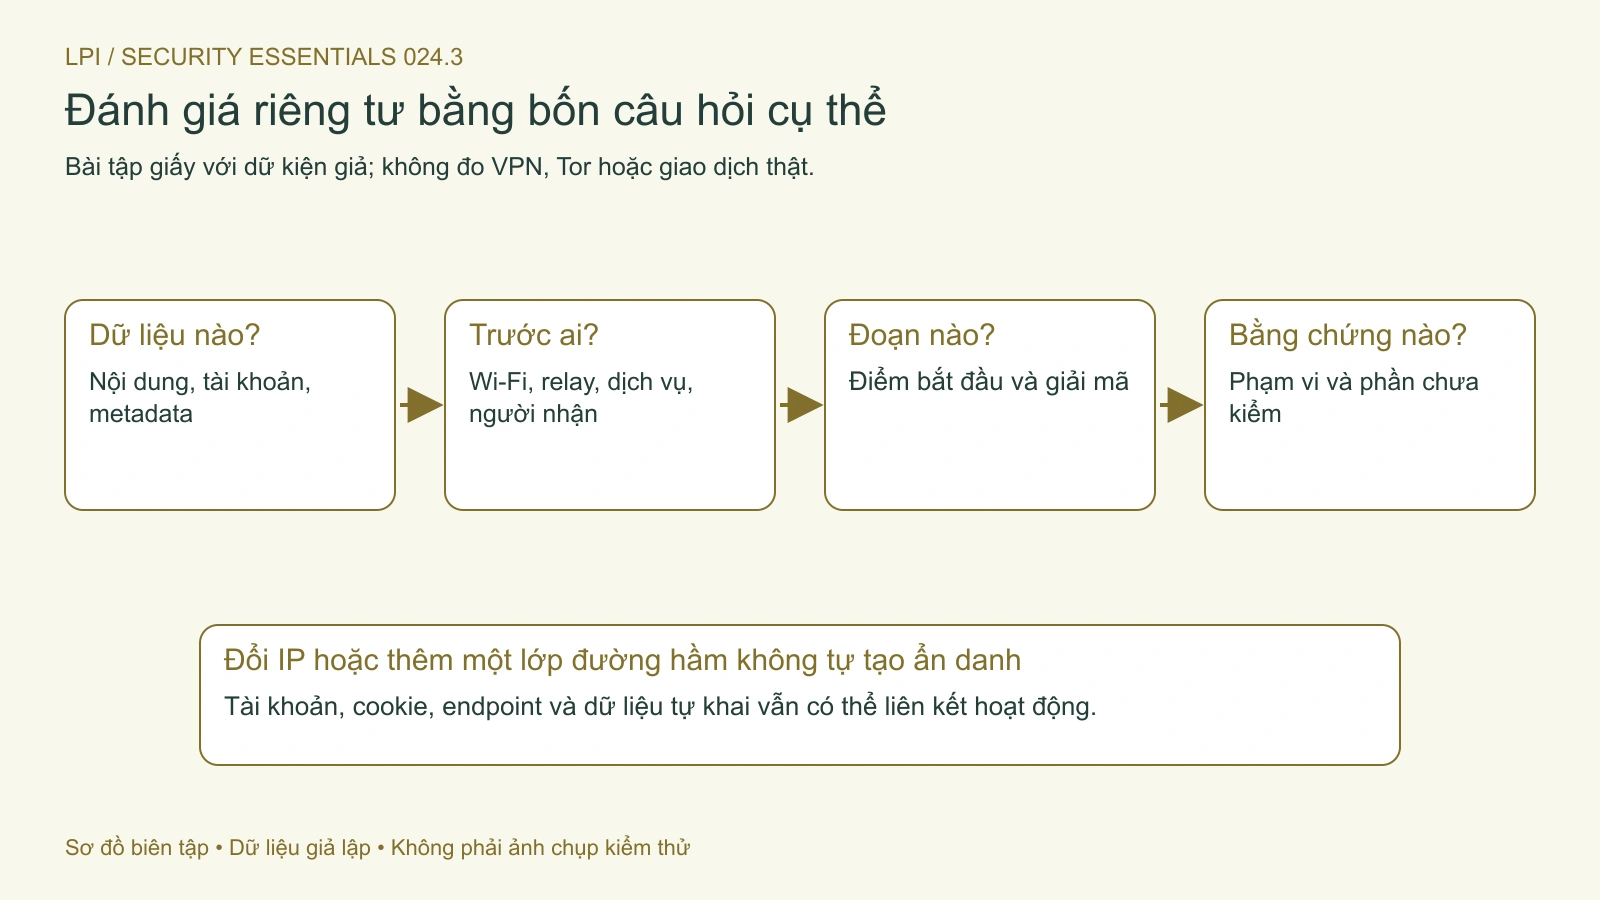
“An toàn” chưa phải một yêu cầu đủ cụ thể. Hãy hỏi bạn muốn bảo vệ nội dung nào, trước ai, trên đoạn đường nào và bằng chứng xác minh là gì. Nhà cung cấp Wi-Fi, dịch vụ VPN, website, người nhận tin và người đang dùng chung thiết bị có khả năng quan sát khác nhau.
Bí mật nội dung là ngăn bên không được phép đọc dữ liệu. Tính toàn vẹn giúp phát hiện hoặc ngăn sửa trái phép theo cơ chế được dùng. Ẩn danh liên quan việc liên kết hoạt động với danh tính; bút danh là dùng một tên thay thế nhưng tên đó vẫn có thể nối nhiều hoạt động lại. Một ứng dụng có thể bảo vệ tốt nội dung truyền mà vẫn biết tài khoản người dùng.
Thông tin cũng tồn tại ngoài gói tin: cookie, tài khoản đã đăng nhập, hồ sơ thanh toán, ảnh tự đăng và dữ liệu trên thiết bị. Thay đường mạng không tự xóa các liên kết này. Vì vậy, hãy ghi mục tiêu cụ thể như “không để người quan sát Wi-Fi đọc nội dung phiên HTTPS hợp lệ”, thay cho “không ai biết tôi là ai”.
VPN doanh nghiệp và dịch vụ VPN công cộng
VPN có thể tạo đường hầm được bảo vệ giữa các điểm đã cấu hình. VPN truy cập từ xa thường nối thiết bị tới cổng của tổ chức; site-to-site nối các mạng qua các gateway. Phạm vi truy cập sau khi nối vẫn phụ thuộc tuyến và chính sách, không mặc định được quyền vào mọi hệ thống nội bộ.
Một dịch vụ VPN công cộng thường chuyển đường ra Internet qua hạ tầng nhà cung cấp. Website có thể thấy IP đầu ra khác, nhưng nhà cung cấp vẫn là một bên cần xem xét về vận hành, dữ liệu và chính sách. Câu quảng cáo “không log” là thông tin cần được đánh giá, không phải bằng chứng toán học về việc không thể truy vết.
WireGuard, OpenVPN và IPsec là những công nghệ có thể xuất hiện trong giải pháp. Hướng dẫn chính thức WireGuard phân biệt interface, peer, khóa và cấu hình địa chỉ. Việc có một cặp khóa chưa tự triển khai quản lý người dùng, MFA hoặc thu hồi quyền toàn tổ chức. Không sao chép cấu hình demo không an toàn của một tài liệu vào môi trường thật.
Với VPN công ty, Help Desk cần biết client được duyệt, gateway, phương thức xác thực, tuyến cần đi và cách xác nhận dịch vụ. Split tunneling có thể chỉ đưa một phần lưu lượng vào đường hầm. Kết nối VPN thành công chưa chứng minh DNS, tuyến IPv6 hoặc ứng dụng đều đi đúng đường; phải kiểm tra theo chính sách đã triển khai.
Sau điểm kết thúc VPN, dữ liệu tiếp tục theo các giao thức bên trong. Nếu bên trong là HTTPS được xác minh, lớp TLS còn bảo vệ phiên tới điểm kết thúc TLS. Không nên mô tả mọi dữ liệu sau VPN đều thành plaintext, cũng không nên nói VPN tự bảo vệ mãi tới người nhận cuối.
TLS và mã hóa đầu cuối khác nhau ở điểm kết thúc
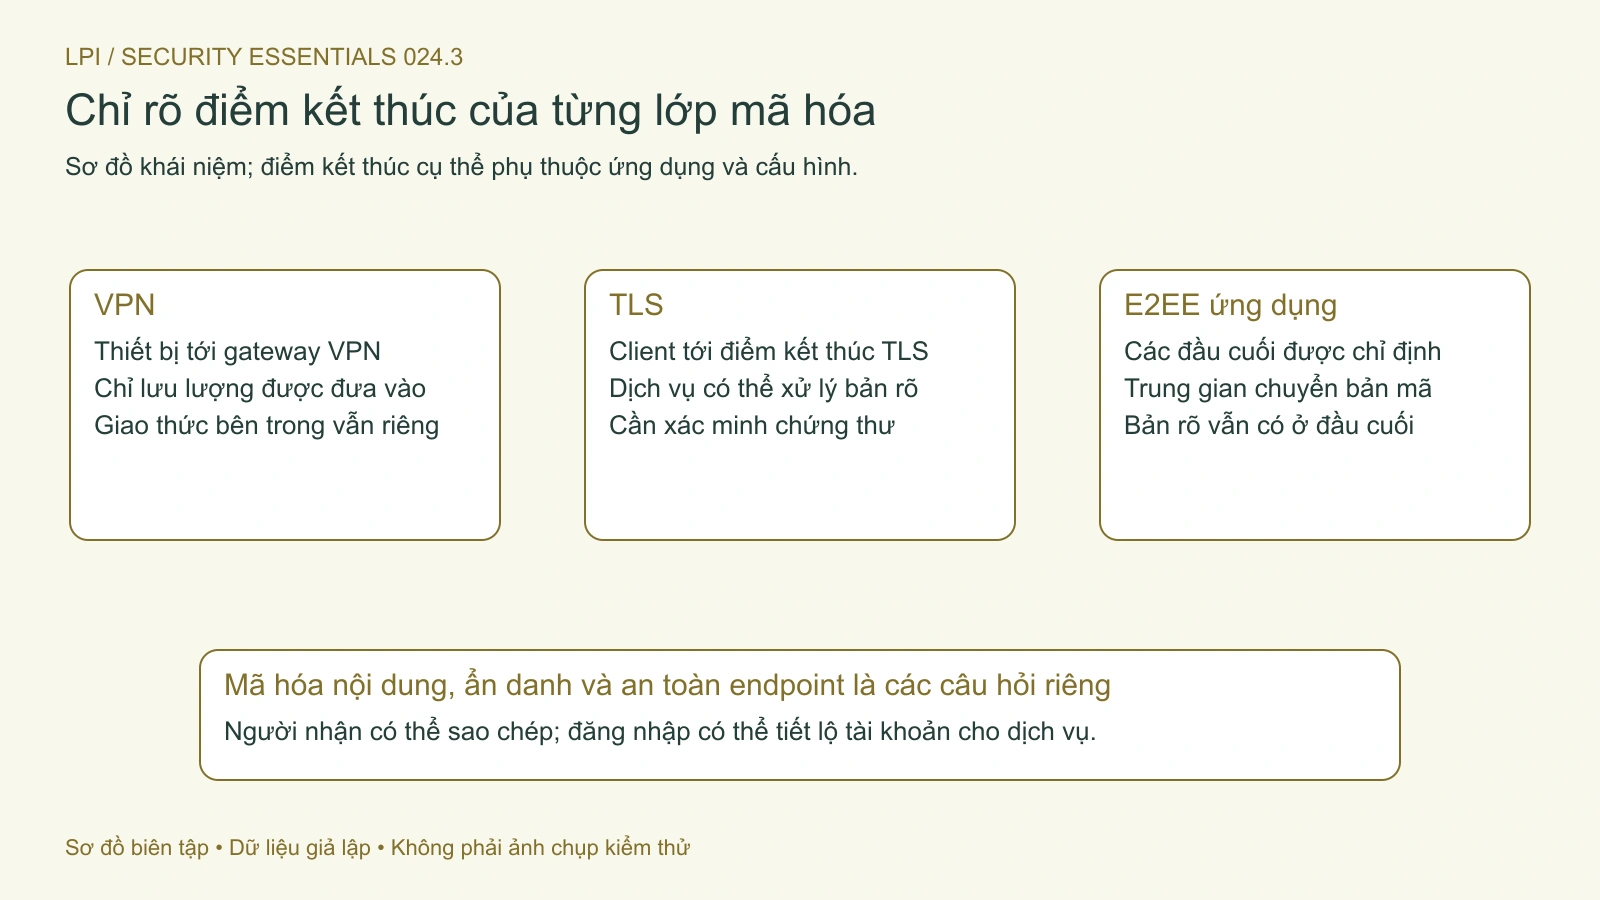
TLS thường bảo vệ phiên giữa client và máy chủ kết thúc TLS. Nếu dịch vụ cần xử lý nội dung, nó có thể đọc nội dung sau giải mã. Mã hóa đầu cuối ở tầng ứng dụng hướng tới chỉ các đầu cuối được chỉ định có khả năng đọc nội dung; nhà cung cấp trung gian chuyển bản mã theo thiết kế đó.
Tên tính năng chưa đủ để kết luận tất cả dữ liệu được bảo vệ giống nhau. Cần hỏi tin nhắn, tệp đính kèm, cuộc gọi, metadata và bản sao lưu có cùng cơ chế không; thiết bị nào được xem là đầu cuối. Thêm một thiết bị liên kết hoặc xuất bản sao lưu có thể thay đổi nơi có bản rõ.
E2EE không tự mã hóa màn hình đang mở, ngăn người nhận sao chép hoặc bảo đảm endpoint sạch. Xác minh người nhận và khóa vẫn cần thiết. Nếu máy người nhận bị chiếm quyền, việc dữ liệu được mã hóa tốt trên đường truyền không ngăn mã độc đọc nội dung ở đầu cuối.
Trong hỗ trợ, phân biệt “đã bật tính năng theo hướng dẫn” với “đã kiểm chứng toàn bộ thiết kế”. Với dữ liệu tổ chức, dùng ứng dụng và quy trình được phê duyệt; không tự chuyển sang tài khoản cá nhân vì nghe nói ứng dụng đó có E2EE.
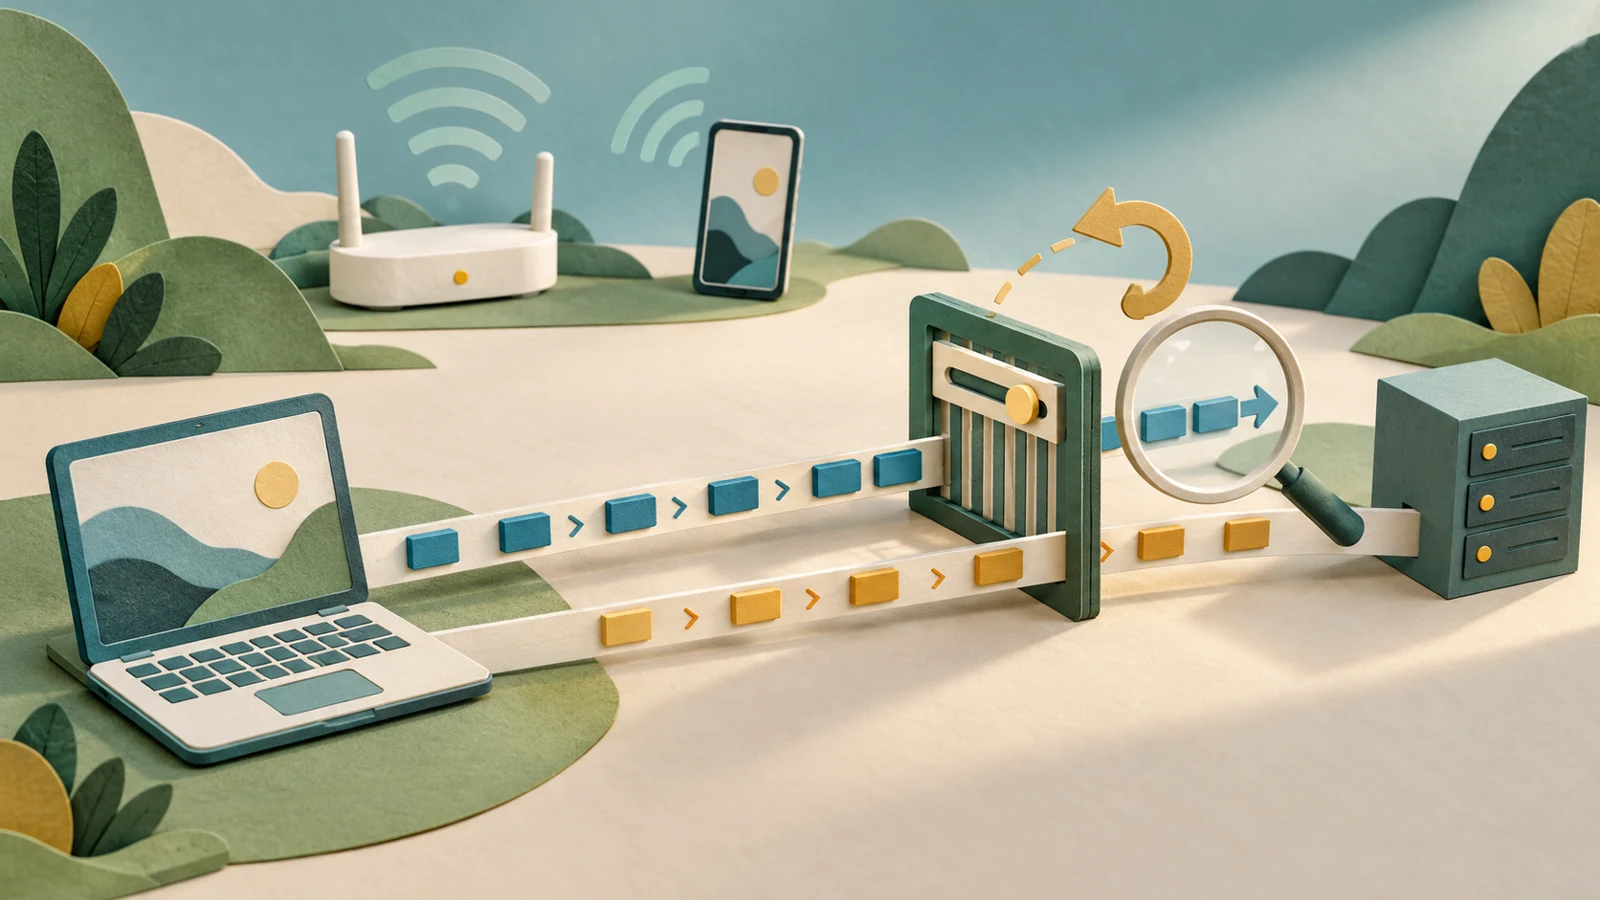
Hình 2. VPN, TLS và E2EE có các điểm kết thúc khác nhau; dữ liệu ở endpoint vẫn cần được bảo vệ. Mở hình để xem chi tiết.
Proxy chuyển tiếp và proxy ngược
Forward proxy làm trung gian cho client; reverse proxy đứng trước dịch vụ để nhận và chuyển yêu cầu tới backend. Proxy có thể lọc, cache hoặc ghi log theo cấu hình. Không phải mọi ứng dụng tự sử dụng proxy của trình duyệt, và không phải mọi proxy đều che IP nguồn: các header hoặc định danh ứng dụng có thể mang thêm thông tin.
Proxy không mặc định đồng nghĩa có mã hóa, nhưng cũng không thể khẳng định mọi proxy đều không mã hóa. Phải xét giao thức giữa client và proxy, cùng phiên tới đích. Với HTTPS qua CONNECT, đường hầm có thể chuyển dữ liệu TLS; nếu tổ chức triển khai giải mã kiểm tra TLS, điểm tin cậy và khả năng đọc nội dung thay đổi, cần cấu hình cùng thông báo phù hợp.
Khi gặp yêu cầu cài CA từ một proxy lạ, không tự chấp nhận để hết lỗi. Người quản trị phải xác nhận nguồn hồ sơ và mục đích. Lab ở đây chỉ đọc sơ đồ, không bật TLS inspection hay chặn lưu lượng của người khác.
Tor, onion services và giới hạn ẩn danh
Tor Project giới thiệu mạng Tor định tuyến qua các relay do cộng đồng vận hành. Tor Browser là cách dùng phổ biến, nhưng chạy nó không tự đưa toàn bộ ứng dụng trên máy qua Tor. Đường đi nhiều relay giảm một số khả năng liên kết nguồn với đích, không bảo đảm mọi đối thủ đều không thể suy luận.
Tor Browser nêu giới hạn và cách sử dụng: đăng nhập hoặc khai tên có thể tự tiết lộ danh tính; extension và ứng dụng mở tài liệu bên ngoài có thể thay đổi phạm vi bảo vệ. Truy cập website thông thường vẫn cần HTTPS để bảo vệ nội dung ở đoạn ra ngoài mạng Tor. Đây là hướng dẫn được đọc, không phải kết quả thử Tor trong bài.
Onion services dùng tên .onion và đường truy cập trong Tor thay vì bản ghi DNS công cộng thông thường. Chúng có những mục đích hợp pháp như công bố thông tin hoặc liên lạc chú trọng riêng tư. Có địa chỉ onion không tự bảo đảm nội dung, người vận hành hoặc tệp tải về đáng tin.
Darknet thường chỉ mạng yêu cầu công cụ hoặc cấu hình đặc thù; deep web gồm nội dung không được công cụ tìm kiếm công khai lập chỉ mục, chẳng hạn cổng nội bộ. Hai khái niệm không đồng nghĩa. Không cần tìm chợ ngầm hoặc truy cập nội dung rủi ro để đạt mục tiêu học về kiến trúc và giới hạn riêng tư.
Blockchain và bút danh
Blockchain là cách tổ chức bản ghi theo giao thức và cơ chế đồng thuận của hệ thống cụ thể. Không phải mọi node đều giữ toàn bộ lịch sử; cũng không thể nói mọi chuỗi khối có cùng mức công khai hoặc cùng cơ chế bảo vệ thông tin.
Bitcoin.org giải thích tính truy vết: giao dịch trên mạng Bitcoin công khai, có thể được liên kết với thông tin ngoài chuỗi. Địa chỉ giao dịch không nên bị giản lược thành tên thật hoặc đồng nhất với public key trong mọi định dạng. Đổi địa chỉ không tự xóa lịch sử và dữ kiện đã công bố.
Monero mô tả mục tiêu và cơ chế riêng tư của dự án, gồm RingCT để che số tiền. Đây là thông tin thiết kế do dự án công bố, không phải bảo đảm một người không thể bị nhận diện từ endpoint, dịch vụ trung gian hoặc hành vi khác. Bài không xếp hạng đồng tiền, giới thiệu dịch vụ trộn hoặc thực hành giao dịch.
Lab giấy: vẽ ranh giới trước khi kết luận
Hình 1. Xác định dữ liệu, đối tượng quan sát, đoạn bảo vệ và bằng chứng trước khi kết luận về riêng tư. Mở hình để xem chi tiết.
Với mỗi trường hợp DEMO dưới đây, ghi bốn ô: dữ kiện đã có, bên nào còn thấy thông tin, kết luận chưa được phép đưa ra và bước xác minh cần làm. Không cài thêm công cụ để thay đổi điều kiện bài.
Mã
Dữ kiện giả
Kết quả tối thiểu cần nêu
P38-A
VPN đã nối, người dùng đăng nhập tài khoản thật
Website biết tài khoản; IP khác không chứng minh ẩn danh
P38-B
Người gửi dùng E2EE, người nhận chụp màn hình
Kênh mã hóa không ngăn bản sao ở đầu cuối
P38-C
Trình duyệt qua proxy, ứng dụng khác mở kết nối riêng
Chưa chứng minh ứng dụng đó dùng proxy
P38-D
Giao dịch bút danh được công bố cùng tên người gửi
Có thêm liên kết ngoài chuỗi; không kết luận “không truy ra”
Đối chiếu câu trả lời với các ranh giới đã học. Nếu viết “toàn bộ lưu lượng được bảo vệ”, phải chỉ ra bằng chứng phạm vi cho từng ứng dụng. Nếu viết “không ai biết”, phải xác định đối tượng quan sát và thông tin bạn đã tự cung cấp. Đây là bài tập lập luận đã được rà soát, không phải phép đo Tor, kiểm tra VPN hoặc xác nhận tính riêng tư giao dịch.
Tiêu chí hoàn thành và bàn giao
Bạn hoàn thành khi phân biệt được nội dung mã hóa, danh tính và metadata; chỉ đúng điểm giải mã trong sơ đồ; trả lời đủ bốn tình huống mà không khẳng định tuyệt đối. Một bản bàn giao thật cần nêu client, hồ sơ, phạm vi tuyến, dịch vụ đích, thời gian và lỗi đã quan sát, giảm thông tin nhạy cảm không cần thiết.
Nếu phát hiện cấu hình không đúng chính sách, chuyển đội quản trị cùng dữ kiện. Không tự ghép VPN, proxy và Tor thành chuỗi vì cho rằng nhiều lớp luôn tốt hơn; mỗi lớp thêm phụ thuộc, điểm tin cậy và khả năng cấu hình sai cần được đánh giá.
Học giao tiếp an toàn qua phishing, tệp đính kèm, phân loại thông tin và quyền cloud; thực hành xác minh người nhận, giảm dữ liệu và xử lý chia sẻ nhầm.
Hiểu mạng và dịch vụ Internet qua switch, router, MAC, IP, cổng và DNS; thực hành A, AAAA, PTR qua UDP/TCP trong lab riêng, phân biệt trách nhiệm cloud.