Security Essentials 024.2: Bảo mật mạng và Internet
Học bảo mật mạng và Internet qua Wi-Fi, TLS, DoS/DDoS và bộ lọc gói; thực hành quy tắc hẹp trong lab riêng, kiểm tra tác động và phục hồi kết nối.
Một quán cà phê có hai Wi-Fi cùng tên, máy tính báo lỗi chứng thư khi mở cổng công ty, còn đồng nghiệp vẫn truy cập bình thường bằng mạng khác. Tình huống này đáng kiểm tra, nhưng chưa chứng minh một cuộc tấn công trung gian. Điều cần làm là giữ nguyên cảnh báo, ghi bằng chứng và dùng đường truy cập được tổ chức cho phép.
Kết quả học tập và phạm vi
Sau bài này, bạn giải thích rủi ro lớp liên kết, chọn bảo vệ Wi-Fi phù hợp, phân biệt nghe lén với sửa lưu lượng, nhận biết DoS/DDoS và giới hạn của bộ lọc gói. Kiến thức tiên quyết là MAC, IP, cổng, DNS và TLS trong các bài trước.
Bài tham chiếu mục tiêu 024.2 của giáo trình Security Essentials 020-100, PDF 2026-04-15, trang in 221–233. Nội dung, hình và tình huống được biên soạn độc lập, nguồn kiểm tra ngày 23/10/2026. Lab dùng nftables 1.1.6 trong container Ubuntu 26.04.1 ARM64, không mạng ngoài, không host network hoặc thư mục host. Không nghe lén, giả mạo ARP, bẻ Wi-Fi, phát lưu lượng tấn công hoặc thay firewall máy đang làm việc.
Vào được mạng cục bộ có ý nghĩa gì?
Ở lớp liên kết, thiết bị có thể trao đổi frame trong phạm vi mạng tương ứng. Một cổng Ethernet bỏ trống hoặc mật khẩu Wi-Fi được chia sẻ quá rộng có thể mở thêm đường tiếp cận dịch vụ nội bộ. Mức truy cập thực tế vẫn phụ thuộc VLAN, xác thực mạng, cách ly thiết bị, firewall và quyền ứng dụng.
Switch không tự biến LAN thành miền tin cậy. ARP trong IPv4 dùng để tìm địa chỉ lớp liên kết cho một địa chỉ IP cục bộ; thông tin giả có thể làm máy chọn sai nơi gửi frame. Nhận biết cơ chế này để hiểu vì sao cần xác thực và mã hóa ở lớp trên. Bài không yêu cầu tạo bản tin giả hoặc thu lưu lượng của người khác.
Phân đoạn mạng hạn chế phạm vi giao tiếp, nhưng VLAN đơn thuần chưa xác định mọi quyền giữa các nhóm. Chính sách định tuyến và lọc cần tương ứng với nhu cầu. Ví dụ giả định: khách chỉ cần Internet thì không nên mặc định có đường tới máy in quản trị, kho sao lưu và giao diện điều khiển thiết bị.
Địa chỉ MAC có thể thay đổi, nên danh sách MAC không thay cho xác thực danh tính mạnh. Khi gặp địa chỉ lạ, Help Desk cần đối chiếu tài sản và thay đổi hợp lệ trước; không kết luận đó là kẻ xâm nhập chỉ từ một dòng danh sách.
Chọn Wi-Fi và giữ ranh giới bảo vệ
WEP và WPA/TKIP là lựa chọn cũ cần loại bỏ khỏi cấu hình mới. Với mạng cá nhân, Apple khuyến nghị cấu hình Wi-Fi dùng WPA3 Personal khi phù hợp, WPA2/WPA3 Transitional cho tương thích, hoặc WPA2 Personal AES khi chưa dùng được chế độ tốt hơn. Đây là hướng dẫn trong bối cảnh thiết bị Apple, không phải phép thử của mọi model router.
Mạng doanh nghiệp có thể dùng cơ chế Enterprise và quản lý chứng thư, danh tính riêng. Hãy theo hồ sơ do IT triển khai; không tự chấp nhận chứng thư máy chủ xác thực mới hoặc cài root CA từ trang Wi-Fi công cộng. Mật khẩu vào mạng và mật khẩu quản trị router cũng cần được quản lý riêng.
Chuyển chế độ bảo mật hoặc mật khẩu có thể làm camera, máy in và thiết bị cũ mất kết nối. Người quản trị cần ghi cấu hình hiện tại, kiểm tra tương thích, bố trí thời điểm và đường khôi phục. Help Desk không nên tắt bảo mật để “thử cho nhanh” trên mạng dùng chung.
SSID chỉ là tên quảng bá; hai mạng cùng tên không chứng minh cùng chủ sở hữu. Trang yêu cầu đăng nhập captive portal có thể cho phép truy cập Internet, nhưng không tự chứng minh mạng đáng tin. Xác minh thông tin với đơn vị cung cấp mạng, tắt tự kết nối khi không cần và hạn chế chia sẻ tài nguyên ở mạng không tin cậy. Microsoft hướng dẫn sử dụng kết nối không dây và giải thích rủi ro tự kết nối cùng phạm vi đường hầm VPN.
HTTPS bảo vệ nội dung trong phạm vi phiên được xác minh; không nên nói mọi mật khẩu gửi qua hotspot đều bị đọc được. Đồng thời, HTTPS tới website giả vẫn đưa dữ liệu tới người vận hành website giả. Cần kiểm tra đúng tên miền và giữ xác minh chứng thư, không dùng biểu tượng khóa làm bằng chứng về uy tín tổ chức.
Nghe lén, sửa dữ liệu và đường hầm
Quan sát thụ động thu thập thông tin mà không chủ động sửa nội dung phiên truyền. Can thiệp chủ động có thể chuyển hướng, thay đổi hoặc làm gián đoạn trao đổi. Không phải cứ đang dùng chung Wi-Fi là có thể đọc mọi phiên của người khác; khả năng quan sát phụ thuộc đường đi, cấu hình và cơ chế bảo vệ.
TLS với xác minh đúng giúp bảo vệ nội dung giữa các điểm kết thúc TLS. Nó không bảo đảm thiết bị đầu cuối sạch hoặc mọi dữ liệu sau khi giải mã đều được xử lý đúng. Kích thước, thời gian và một phần thông tin kết nối có thể vẫn lộ tùy giao thức; mã hóa nội dung không đồng nghĩa ẩn toàn bộ hoạt động.
VPN của tổ chức bảo vệ đoạn đường tới điểm kết thúc VPN trong phạm vi cấu hình. Split tunneling có thể để một số lưu lượng ngoài đường hầm. VPN không tự sửa website giả, máy nhiễm mã độc hoặc quyền chia sẻ sai. Khi được yêu cầu VPN để làm việc, hãy dùng client và hồ sơ được cấp, kiểm tra trạng thái theo hướng dẫn IT.
Nếu chứng thư bỗng lỗi trên một mạng, lưu URL, thời gian và chi tiết lỗi rồi bàn giao. Nguyên nhân có thể là đồng hồ, captive portal, cấu hình proxy, chuỗi CA hoặc sự can thiệp. Không bỏ kiểm tra chứng thư chỉ để xác định nhanh giả thuyết.
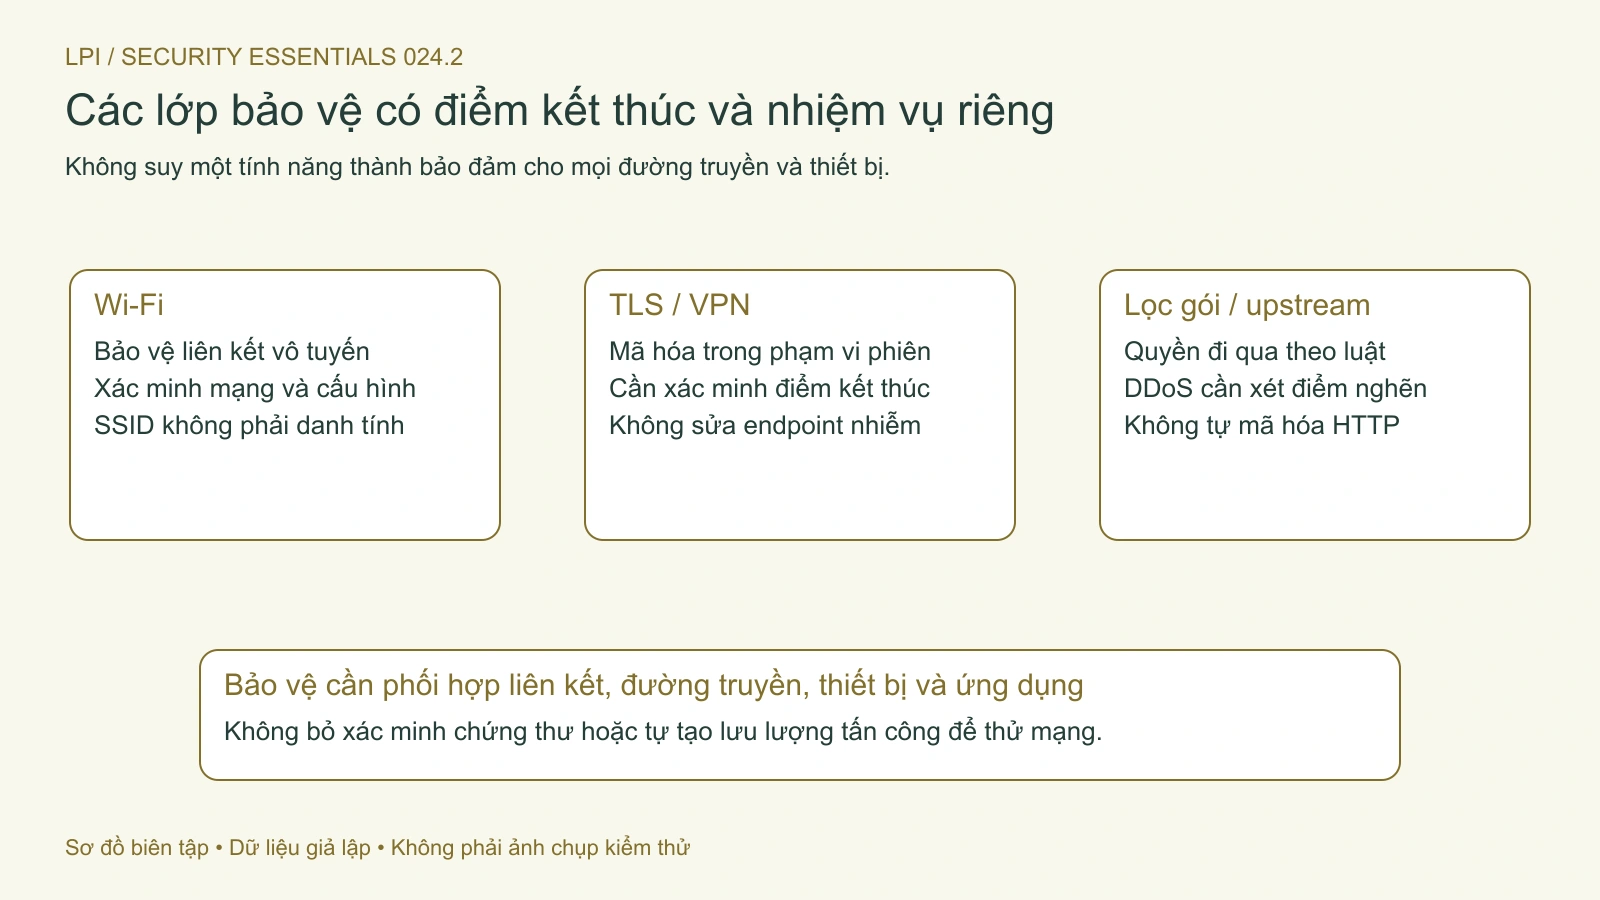
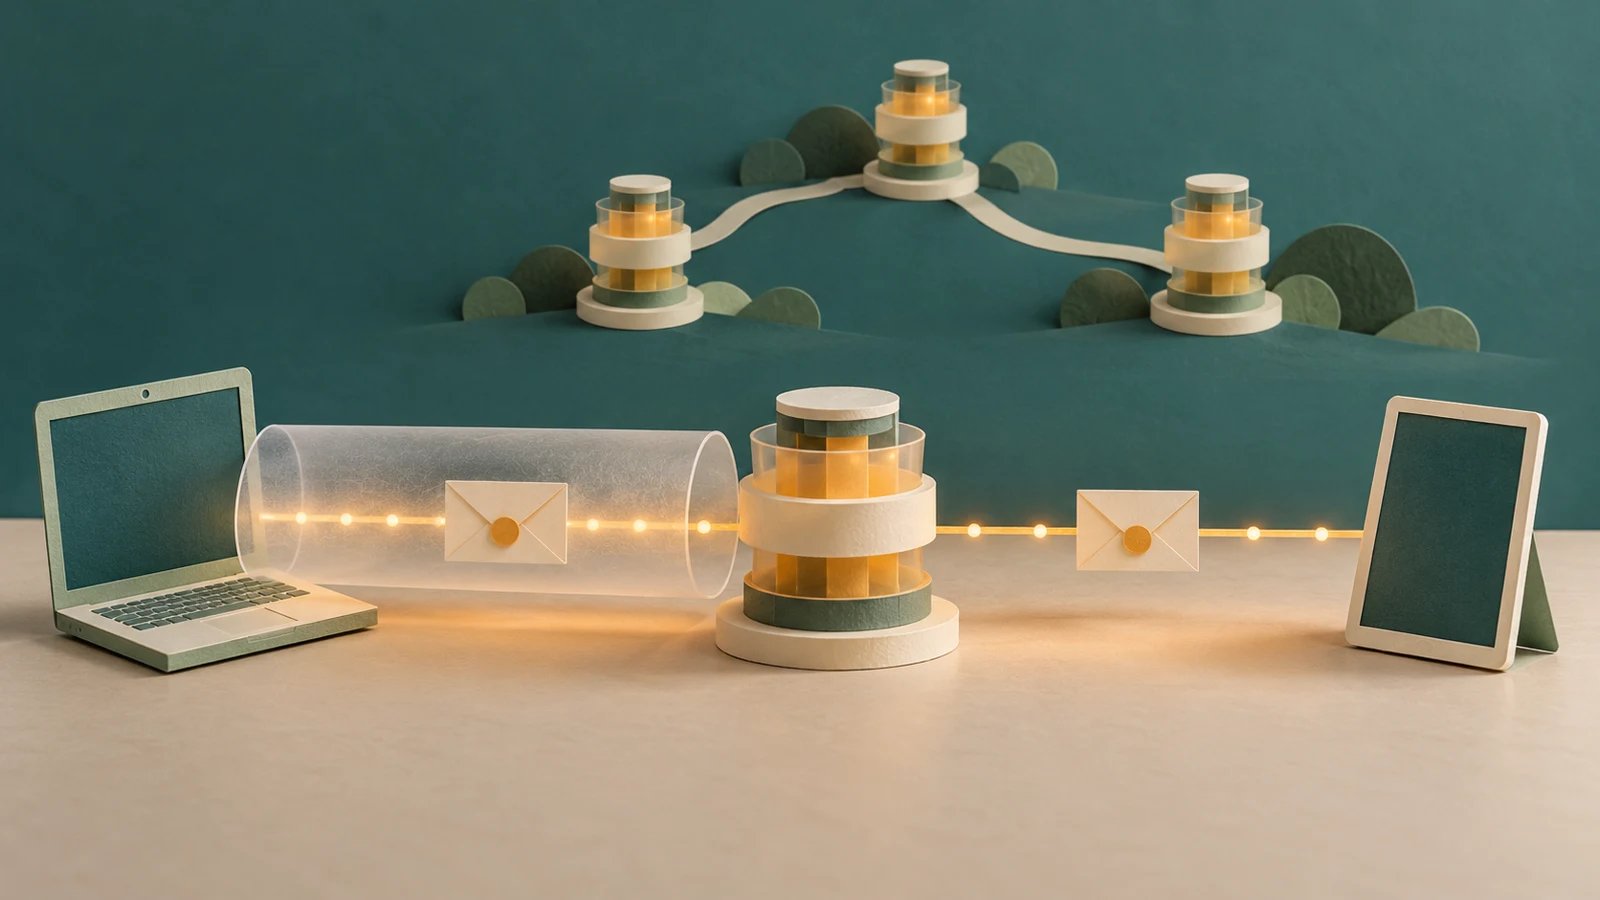
Hình 2. Mỗi lớp bảo vệ có phạm vi và điểm kết thúc; cần phối hợp chúng theo đường đi thực tế. Mở hình để xem chi tiết.
DoS, DDoS và botnet: đánh giá đúng điểm nghẽn
DoS làm gián đoạn khả năng sử dụng dịch vụ; DDoS sử dụng nguồn phân tán. Botnet độc hại là nhóm thiết bị bị điều khiển để làm việc cho kẻ tấn công, có thể phục vụ DDoS, spam hoặc đánh cắp dữ liệu. Không phải mọi lưu lượng tăng đều là botnet: chiến dịch hợp lệ, lỗi ứng dụng hoặc retry đồng loạt cũng có thể tạo tải lớn.
Cloudflare mô tả các nhóm DDoS theo băng thông, giao thức và ứng dụng. Khi đường truyền đã nghẽn ở phía trước, firewall trên máy chủ không lấy lại phần băng thông đã bị chiếm. Có thể cần phối hợp ISP hoặc dịch vụ bảo vệ phía upstream, bên cạnh kiểm soát tại ứng dụng.
Giới hạn theo IP đơn giản có thể ảnh hưởng nhiều người dùng chung NAT, đồng thời bỏ sót nguồn phân tán. Chặn toàn bộ ICMP cũng có thể làm mất thông báo phục vụ chẩn đoán hoặc vận hành IP. Không áp một công thức chặn cho mọi sự cố; ghi phạm vi, tác động và khả năng hoàn tác trước khi thay đổi.
Lab bộ lọc gói: kiểm tra cả điều bị chặn và điều còn hoạt động
Bộ lọc xét các trường như địa chỉ, giao thức, cổng và trạng thái theo tập luật. Nó không tự biến HTTP thành HTTPS hoặc cấp danh tính máy chủ. Tài liệu nftables phân biệt table, chain, hook và hành động. Lab chỉ giúp quan sát một quy tắc hẹp, không xây dựng firewall sản xuất.
Người quản trị lab chuẩn bị container riêng có quyền NET_ADMIN trong namespace mạng của nó, hai HTTP server chỉ nghe loopback tại 18080 và 18081, cùng trang văn bản DEMO. Không dùng host network, không mount thư mục host, không dùng máy truy cập bằng SSH để chạy bài. Các lệnh quản trị dưới đây chỉ dành cho fixture đã chuẩn bị đó; cần quyền phù hợp trong container.
Trước khi lọc, xác nhận cả hai URL trả đúng nội dung DEMO:
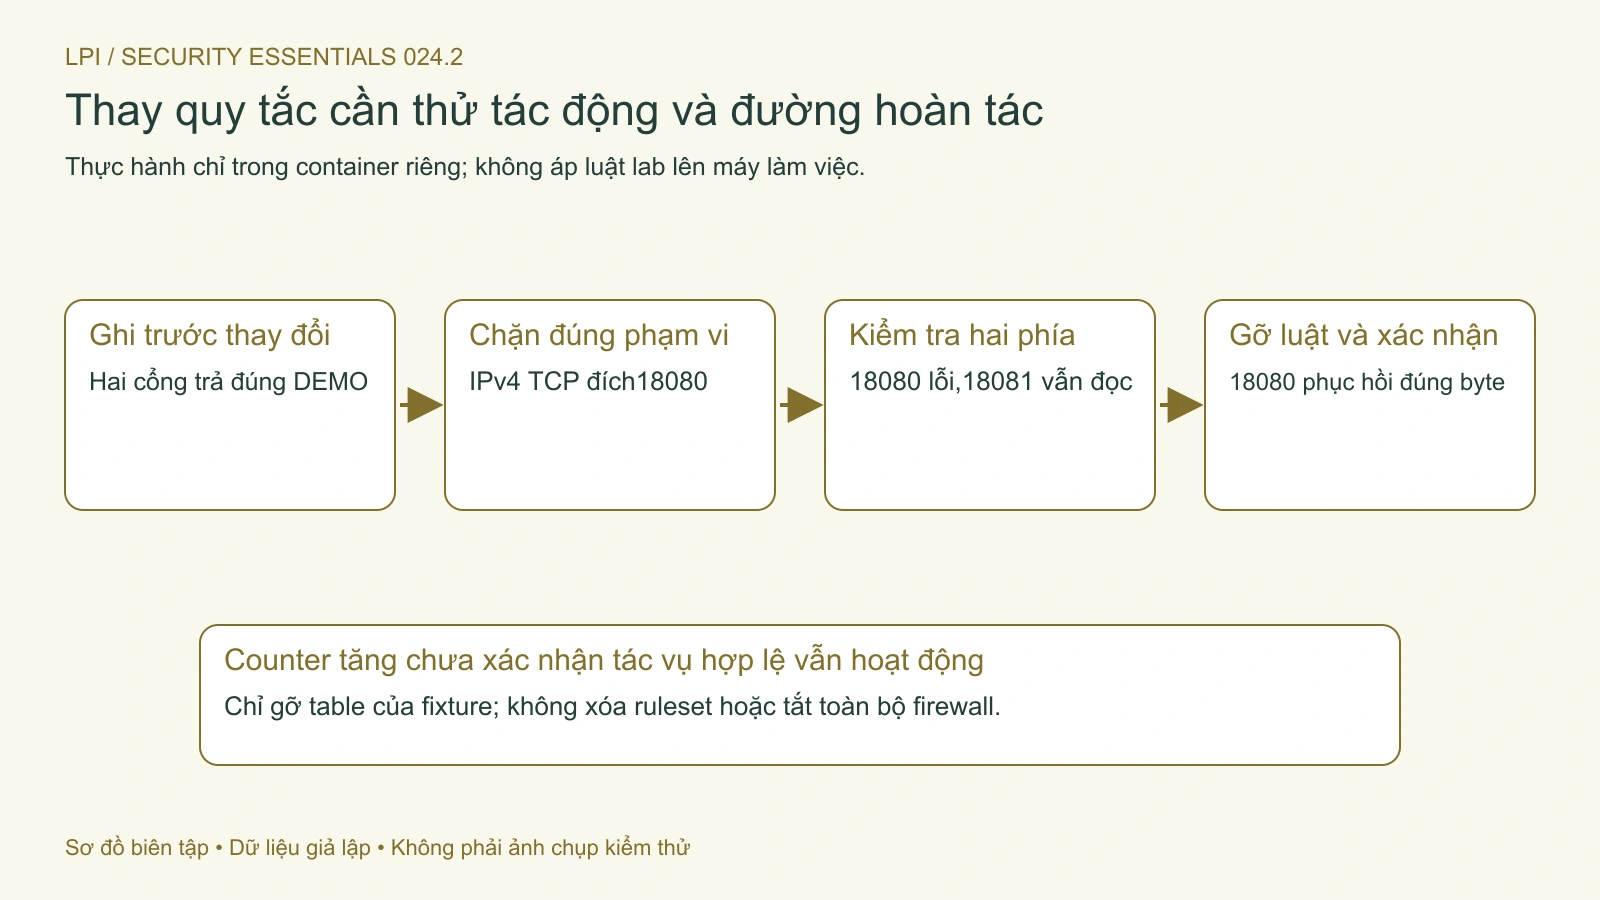
Chạy lại hai phép curl. Cổng 18080 phải thất bại, không trả nội dung; cổng 18081 vẫn trả trang DEMO. Đọc lại counter để xác nhận có gói khớp luật. Không chỉ dựa lỗi curl vì một server tự dừng cũng tạo lỗi kết nối.
Sau khi ghi kết quả, gỡ đúng table của lab rồi thử lại cổng 18080:
Trong lần kiểm chứng, nftables 1.1.6 ghi counter một gói bị khớp, cổng 18081 vẫn đọc được, gỡ table xong cổng 18080 trả đúng byte ban đầu. reject tạo phản hồi lỗi, khác drop bỏ gói không trả lời; không nhận đây là thử cả hai hành động. Bộ luật chỉ khớp IPv4, dù table thuộc family inet; chưa kiểm chứng IPv6, forward, inbound hoặc persistence sau khởi động.
Lab chạy root với capability NET_ADMIN trong container cô lập, root filesystem chỉ đọc, dữ liệu ở tmpfs và mạng ngoài tắt. Không chứng minh phòng chống DDoS, TLS inspection, Wi-Fi hay chống nghe lén. Nếu không có môi trường này, làm bài tập đọc luật và ghi rõ chưa chạy thử, không áp lệnh lên máy thật để lấy kết quả.
Tự kiểm tra và bàn giao sự cố
Hình 1. Kiểm tra cả kết nối bị chặn, kết nối vẫn cần hoạt động và phục hồi sau khi gỡ luật lab. Mở hình để xem chi tiết.
DEMO-S37: Wi-Fi yêu cầu cài CA không có trong hồ sơ IT. Dừng và xác minh qua kênh riêng, không cài để bỏ cảnh báo. DEMO-S38: firewall đếm gói bị chặn nhưng người dùng vẫn không truy cập được dịch vụ hợp lệ. Kiểm tra điều kiện luật, đường đi và tác động, không coi counter tăng là mục tiêu hoàn thành.
Bàn giao cần ghi mạng đang dùng, thời gian, URL/cổng/giao thức, cảnh báo, kết quả trước và sau thay đổi cùng đường hoàn tác. Với tải bất thường, chuyển đội mạng bằng số liệu và triệu chứng; không tự chạy công cụ flood để “xác nhận” dịch vụ chịu tải. Kết quả tốt là tác vụ hợp lệ phục hồi và phạm vi bảo vệ được hiểu đúng.
Học giao tiếp an toàn qua phishing, tệp đính kèm, phân loại thông tin và quyền cloud; thực hành xác minh người nhận, giảm dữ liệu và xử lý chia sẻ nhầm.
Hiểu mạng và dịch vụ Internet qua switch, router, MAC, IP, cổng và DNS; thực hành A, AAAA, PTR qua UDP/TCP trong lab riêng, phân biệt trách nhiệm cloud.